

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise de Binários — Ferramentas — Página 4 | Kitploit

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1205 resultados
LazZzy_Dump preview

LazZzy_Dump

GitHubtrustedsec/lazzzy_dump

Extrai e descriptografa estaticamente shellcode ofuscado com AES-CBC/XOR de binários PE empacotados com laZzzy por meio de correspondência de…

static-analysisencryption-decryption-toolscode-analysis+6
1
há 1 mês
jscd preview

jscd

GitHubejfkdev/jscd

Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.

static-analysiscode-analysisdynamic-code-analysis+4
24há 14 dias
luadec-tplink preview

luadec-tplink

GitHubsuperkhung/luadec-tplink

Versão modificada do luadec para descompilar o firmware LUA do TP-Link Archer C7.

embedded-systems-securitystatic-analysisiot-security+4
33há 6 anos
luadec preview

luadec

GitHubviruscamp/luadec

Descompilador Lua para lua 5.1, 5.2 e 5.3

general-purpose-utilitiesstatic-analysiscode-analysis+4
1.3khá 2 anos
byd-dolphin-hacking preview

byd-dolphin-hacking

GitHubwheregoes/byd-dolphin-hacking

Engenharia reversa da central multimídia do BYD Dolphin — barramento CAN, AVAS, chaves NFC, OTA e mais. DiLink 3 / Android 10.

android-securityembedded-systems-securityprivilege-escalation+7
62há 12 dias
SigLens preview

SigLens

GitHubst0rn/siglens

Kit de ferramentas de análise de artefatos do Windows que mapeia detecções de AV para offsets de PE, seções, RVA/VA e strings, com YARA, AMSI, capa e…

defensive-toolsioc-managementstatic-analysis+7
41há 17 dias
N0xis preview

N0xis

GitHubstructio-labs/n0xis

AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
2há 4 dias
ASC preview

ASC

GitHubmg1937/asc

Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…

android-securitystatic-analysiscode-analysis+6
2.5khá 2 dias
NativePe preview

NativePe

GitHubhabanada/nativepe

Biblioteca Object Pascal (Delphi) para análise, mapeamento, carregamento e despejo de arquivos PE do Windows, com relocações, importações, TLS e…

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
18há 17 dias
vmp-devirt preview

vmp-devirt

GitHubrasetsuu/vmp-devirt

Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…

static-analysisdynamic-analysis-sandboxingcode-analysis+8
42há 15 dias
cortex preview

cortex

GitHubpdb333/cortex

Um kit de ferramentas de análise de runtime do Windows que combina varredura de memória, depuração, automação e APIs compatíveis com IA.

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+7
30há 4 dias
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Depurador em nível de kernel do Windows com interface estilo OllyDbg/IDA, breakpoints de software e hardware, símbolos PDB, descompilador e 17…
static-analysisdynamic-analysis-sandboxingmemory-forensics+9
48há 4 meses
HookTools preview

HookTools

GitHubgmh5225/hooktools

Injetável básico para analisar o comportamento de malware evasivo
defensive-toolsdynamic-analysis-sandboxingreverse-engineering+3
há 2 anos
HWID-SteamSpywareTerminator preview

HWID-SteamSpywareTerminator

GitHubgmh5225/hwid-steamspywareterminator

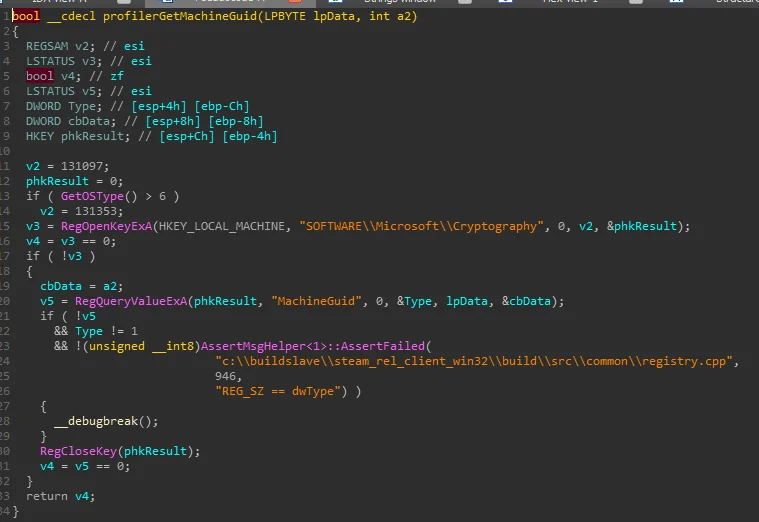
Biblioteca em desenvolvimento injetada no Steam para bloquear a thread oculta CFillMachineInfoThread que coleta HWID, disco, adaptador de rede e…

defensive-toolsdynamic-analysis-sandboxingreverse-engineering+3
1há 4 anos
ida-claude-code-plugins preview

ida-claude-code-plugins

GitHubgmh5225/ida-claude-code-plugins

Plugins que integram o Claude Code ao IDA Pro para auxiliar fluxos de trabalho de engenharia reversa e análise de binários por meio de desmontagem e…
static-analysisdynamic-code-analysisreverse-engineering+5
2há 9 meses
IDA-SDK preview

IDA-SDK

GitHubgmh5225/ida-sdk

Headers e bibliotecas oficiais do IDA Pro SDK para criar plugins que desmontam, descompilam e analisam binários dentro do ambiente de engenharia…
static-analysisreverse-engineeringdebuggers+2
2há 2 anos
IDA_Plugin_PCodeGPT preview

IDA_Plugin_PCodeGPT

GitHubgmh5225/ida_plugin_pcodegpt

Plugin do IDA Pro que usa OpenAI GPT-3.5/GPT-4 para automatizar tarefas de engenharia reversa, como nomeação de funções, explicação de código e…

static-analysisreverse-engineeringscripting-automation+4
há 2 anos
avdroot preview

avdroot

GitHubejfkdev/avdroot

Fazer root em um emulador do Android Studio aplicando patch em seu ramdisk com o Magisk — em Go puro.

android-securityprivilege-escalationweb-proxies-interception+6
7há 1 mês
Anterior1…345…67Próximo