

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
HWID-SteamSpywareTerminator — Biblioteca em desenvolvimento injetada no Steam para bloquear a thread oculta CFillMachineInfoThread que coleta HWID, disco, adaptador de rede e dados de impressão digital do registro. | Kitploit
Ferramentas/GitHubGitHub/gmh5225/hwid-steamspywareterminator
Ferramentas DefensivasAnálise Dinâmica (Sandboxing)Engenharia ReversaPrivacidadeAnálise de BináriosAnti-Bot
GitHubgmh5225/hwid-steamspywareterminator

HWID-SteamSpywareTerminator

Biblioteca em desenvolvimento injetada no Steam para bloquear a thread oculta CFillMachineInfoThread que coleta HWID, disco, adaptador de rede e dados de impressão digital do registro.

Compartilhar
Ver Repositório
1139há 4 anosAinda não revisado

SteamSpywareTerminator

(foda-se, burtonJ)

Biblioteca em desenvolvimento (atualmente apenas registra a inicialização da thread) que, uma vez injetada no steam, tem como objetivo bloquear CSteamEngine::CFillMachineInfoThread, que é uma thread oculta que coleta informações criptografadas sobre seus discos rígidos, adaptadores de rede e periféricos ópticos com o propósito lamentável de bloquear todas as suas contas alternativas e fazer você perder milhares de dinheiro (e eu realmente não quero pagar um centavo a mais pelo salário do burtonJ)

Engenharia Reversa

Você pode encontrar a instrução procurando por esta string no IDA e xref:
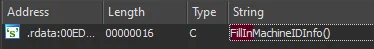
Você não pode simplesmente terminar ou retornar a thread, mas possibilidades interessantes se abrem. Essa função faz parte da única função (além do construtor, iniciador e terminador/desconstrutor) de uma tabela virtual que herda CScheduledFunction.

'MachineGuid' é coletado do registro e passa por SHA1, possivelmente com uma constante "BB3"? Eu não sei porra nenhuma sobre criptografia
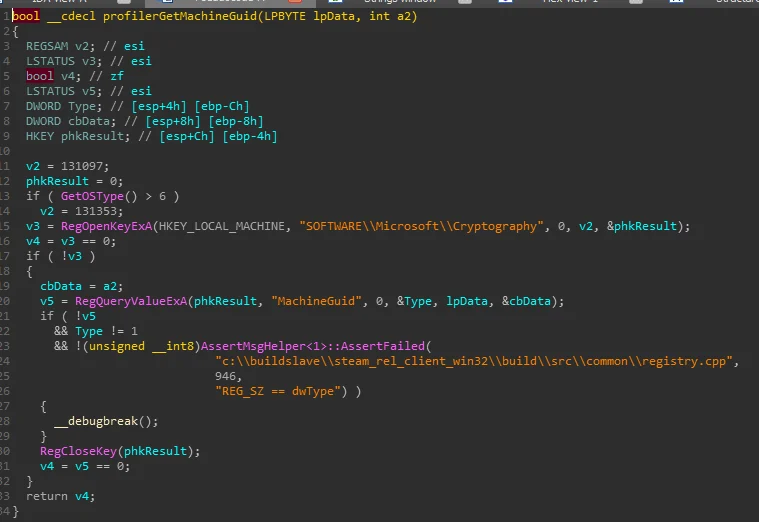
Outras informações de registro de dispositivo são então coletadas
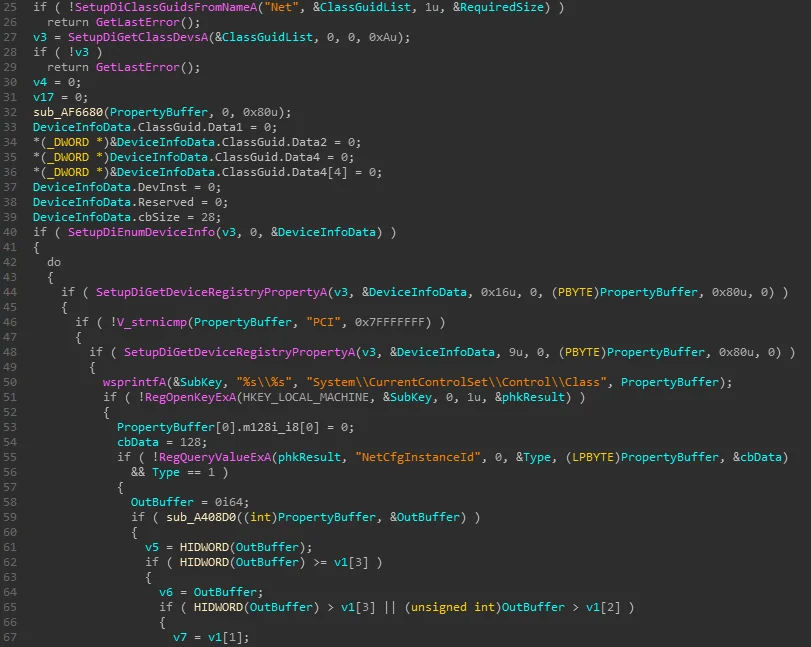
Ao mesmo tempo, consultas CIMV2 WMIC para recuperar adaptadores de rede são executadas
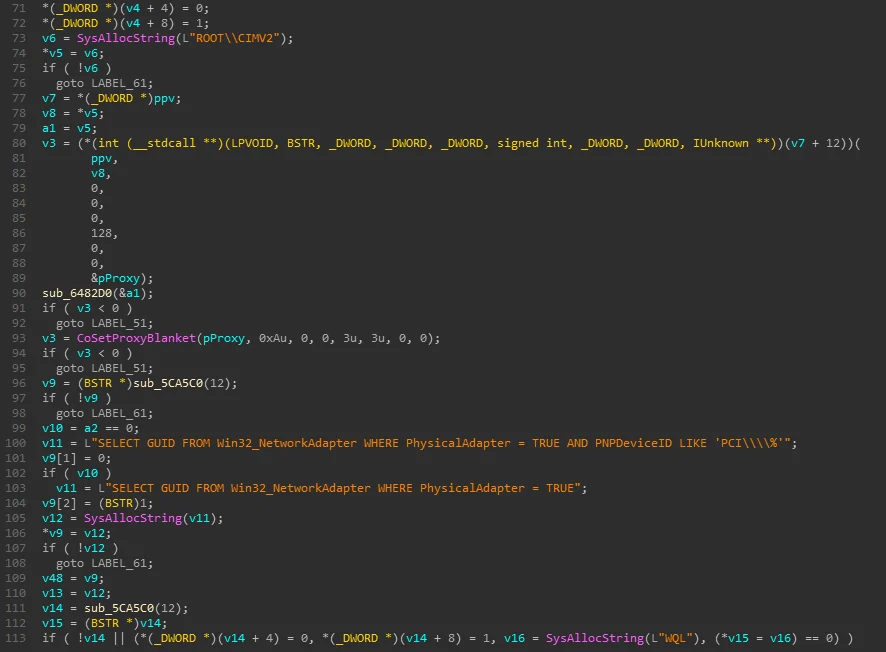
Desta vez os dados acima são criptografados com a constante "FF2"? Uma abordagem interessante sem bloquear toda a thread poderia ser alterar essas constantes para modificar os resultados do digest. Se a Steam voltasse a não criptografar essas strings, eles poderiam estar violando o GDPR, pois estão coletando informações que podem ser classificadas como "dados pessoais"

Mais consultas se seguem, a quantidade de dados que eles coletam é assustadora.

"SELECT * FROM Win32_DiskPartition", eles verificam BootPartitions, DeviceID, DiskIndex, novamente "SELECT * FROM Win32_DiskDrive", mais coisas, então mais uma VEZ "SELECT * FROM Win32_PhysicalMedia", eles verificam números de série e fabricante.

Criptografado novamente, constante "3B3" (?)

Finalmente, o segundo argumento do chamado é criptografado (se não for NULL) com a constante "333" (?)


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    251

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




