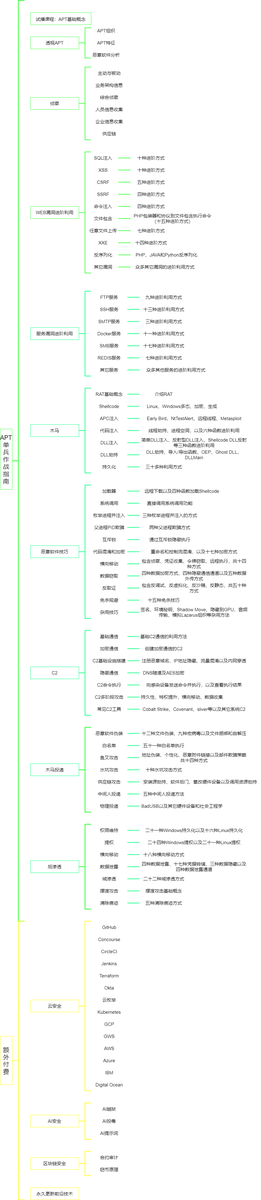
APT-Individual-Combat-Guide

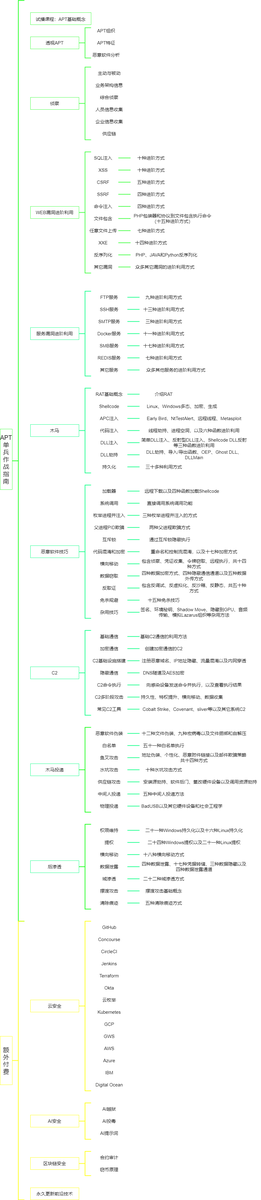
शैक्षिक मार्गदर्शिका और कोड रिपॉजिटरी जो APT हमले की तकनीकों को समझने के लिए है, जिसमें टोही, वेब और सेवा शोषण, ट्रोजन, C2, और व्यावहारिक उदाहरणों के…

शैक्षिक मार्गदर्शिका और कोड रिपॉजिटरी जो APT हमले की तकनीकों को समझने के लिए है, जिसमें टोही, वेब और सेवा शोषण, ट्रोजन, C2, और व्यावहारिक उदाहरणों के…

एक संरचित ज्ञानकोष जो AI सुरक्षा की मूल बातें, खतरे का मॉडलिंग, रेड टीम आक्रामक तकनीकें, और ब्लू टीम रक्षा रणनीतियों को शामिल करता है, जिसमें LLM…

मजबूत ऑडियो वॉटरमार्किंग फ्रेमवर्क जो मैग्निट्यूड स्पेक्ट्रोग्राम में बाइनरी संदेश एम्बेड करता है, जिसमें डिफरेंशिएबल अटैक सिमुलेशन, Q-Former पूलिंग,…

बेंचमार्क जो कंप्यूटर-उपयोग करने वाले एजेंटों के सुरक्षा जोखिमों का मूल्यांकन करता है, जिसमें सात दुर्भावनापूर्ण श्रेणियों में 104 यथार्थवादी…

एक प्रासंगिक सुरक्षा ऑडिटिंग प्रणाली जो शोध कलाकृतियों के लिए है

शोध कोड जो PGM-index पर पॉइज़निंग अटैक के लिए है, यह दर्शाता है कि कैसे सीखे गए इंडेक्स के प्रदर्शन को खराब करने के लिए प्रतिकूल डेटा तैयार किया जाए।

लिनक्स OPSEC हार्डनिंग और गुमनामी के लिए वन-टैप टूलकिट

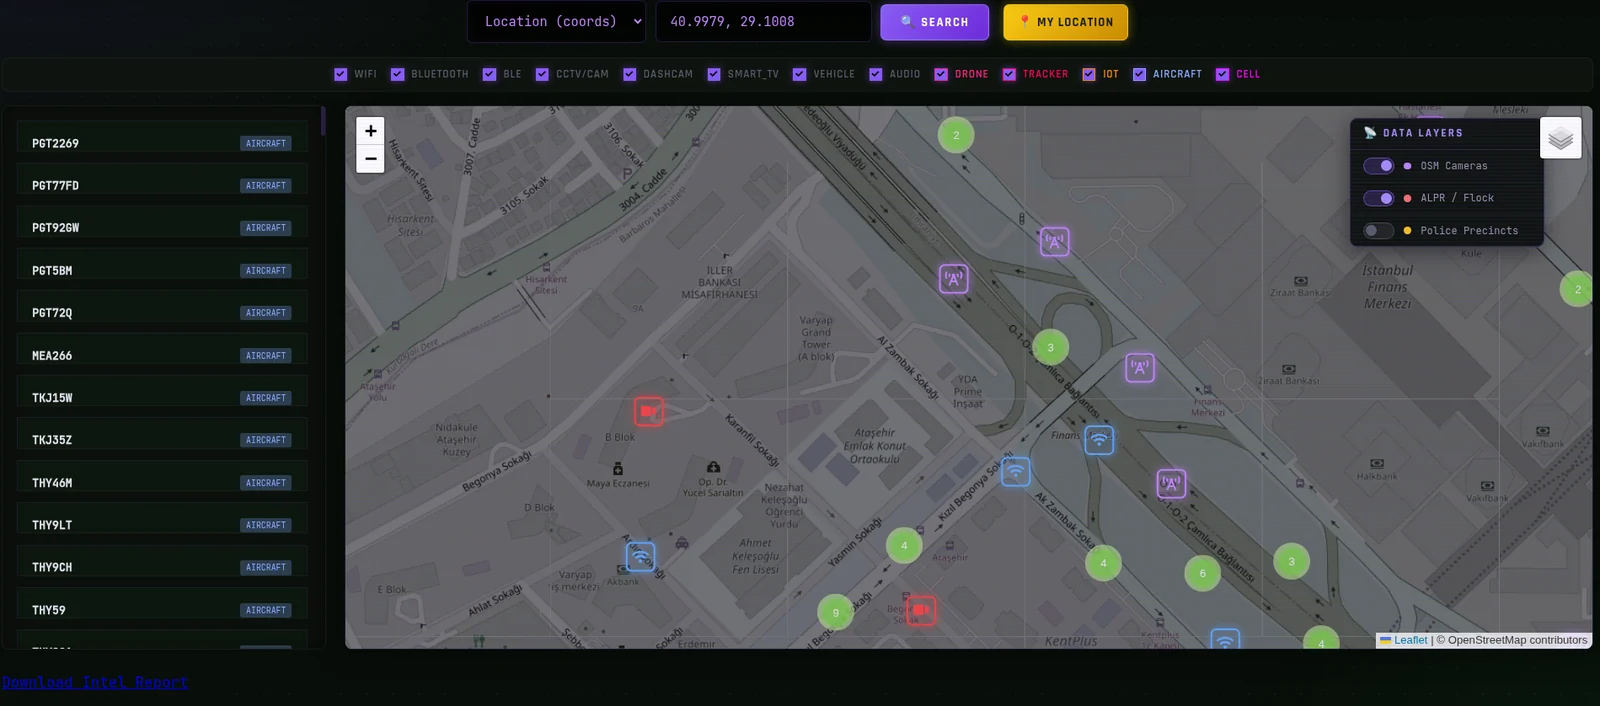
सभी-स्रोत खुफिया संलयन डैशबोर्ड — WiFi, सेलुलर, CCTV, ADS-B, कक्षीय और SDR फीड्स को एक ही सामरिक मानचित्र में एकीकृत किया गया। केवल सुरक्षा अनुसंधान…

ऑफ़लाइन चेकर Thymeleaf CVE-2026-40477 / CVE-2026-41901 के लिए — यह बताता है कि आप दो CVSS 9.0 SSTI खामियों में से किसके संपर्क में हैं, और क्या आपके…

इंटेलिजेंस X सर्च इंजन और डेटा आर्काइव को क्वेरी करने के लिए SDK, जो ईमेल, डोमेन, IP और फोन जैसे सेलेक्टर्स का समर्थन करता है। इसमें Python, PHP, Go…

स्टैटिक डीऑबफस्केशन टूलकिट, संकलित V8 जावास्क्रिप्ट बाइटकोड के लिए, जो JSCeal पेलोड पर केंद्रित है। पैटर्न-आधारित फ़िल्टर, कंट्रोल-फ्लो अनफ्लैटनिंग,…

जावास्क्रिप्ट और Node.js कोड को वेरिएबल रीनामिंग, स्ट्रिंग एन्क्रिप्शन, कंट्रोल फ्लो फ्लैटनिंग और एंटी-डिबगिंग के साथ अस्पष्ट (obfuscate) करता है,…

V8 बाइटकोड (JSC फाइलें) को उच्च-स्तरीय पठनीय JavaScript-जैसे कोड में डीकंपाइल करता है, जिसमें कई V8 संस्करणों के लिए समर्थन, ट्री आउटपुट, और मैलवेयर…

Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.

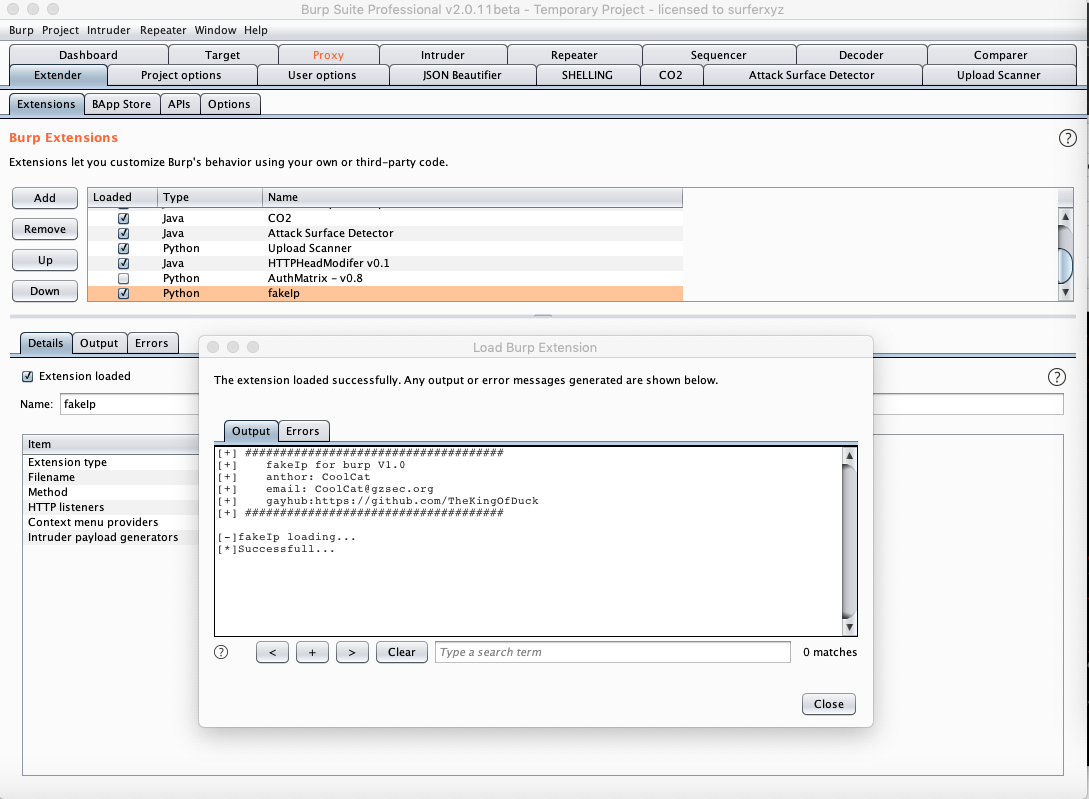
बर्प सुइट एक्सटेंशन जो HTTP अनुरोधों में IP पते स्पूफ करने के लिए है, जिससे सर्वर-साइड IP प्रतिबंधों का परीक्षण और IP-आधारित एक्सेस नियंत्रणों को…

Does This Look Like An Honeypot? (DTLLAH) Multi-protocol CLI that fingerprints whether a target IP behaves like an honeypot — using Honeyscore,…

ओपन-सोर्स एंड्रॉइड क्लाइंट जो Google Play से ऐप्स ब्राउज़ करने और डाउनलोड करने के लिए है, जिसमें अनाम लॉगिन, डिवाइस/लोकेल स्पूफिंग और ट्रैकर डिटेक्शन…

Lumma Stealer का गहन रिवर्स इंजीनियरिंग विश्लेषण, एक इंफो-स्टीलर जो प्रोसेस हॉलोइंग, नेटिव API कॉल्स और C2 संचार का उपयोग करता है। इसमें पेलोड…