Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Lumma-Stealer-dllhost-Hollowing-C2-Domains-Payload-Extraction-Analysis — Lumma Stealer का गहन रिवर्स इंजीनियरिंग विश्लेषण, एक इंफो-स्टीलर जो प्रोसेस हॉलोइंग, नेटिव API कॉल्स और C2 संचार का उपयोग करता है। इसमें पेलोड निष्कर्षण, क्लिपबोर्ड हाइजैकिंग, कीलॉगिंग और C2 डोमेन पहचान शामिल है। | Kitploit
उपकरण/GitHubGitHub/kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
विशेषाधिकार वृद्धिस्थायित्व तंत्ररिवर्स इंजीनियरिंगडेटा निष्कासनमालवेयर विश्लेषणकमांड एंड कंट्रोलबाइनरी विश्लेषण
GitHub
साझा करें
kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis

Lumma-Stealer-dllhost-Hollowing-C2-Domains-Payload-Extraction-Analysis

Lumma Stealer का गहन रिवर्स इंजीनियरिंग विश्लेषण, एक इंफो-स्टीलर जो प्रोसेस हॉलोइंग, नेटिव API कॉल्स और C2 संचार का उपयोग करता है। इसमें पेलोड निष्कर्षण, क्लिपबोर्ड हाइजैकिंग, कीलॉगिंग और C2 डोमेन पहचान शामिल है।

रिपॉजिटरी देखें
121972 महीने पहलेअभी तक समीक्षित नहीं

1. setup.exe – गोपनीयता, ड्राइवर और मेमोरी स्ट्रिंग्स

setup.exe ड्रॉपर के प्रोसेस हैकर मेमोरी विश्लेषण से पता चलता है कि Lumma Stealer गोपनीयता सेटिंग्स को लक्षित करता है, ड्राइवर इंस्टॉल करता है, और मेमोरी प्रबंधित करता है।

देखे गए प्रमुख स्ट्रिंग्स:

  • Privacy Camera – कैमरा गोपनीयता सेटिंग्स तक पहुँचने या अक्षम करने का प्रयास।
  • Privacy Microphone – माइक्रोफोन गोपनीयता सेटिंग्स तक पहुँचने या अक्षम करने का प्रयास।
  • PreinstallDriver – स्थिरता या चोरी-छिपे रहने के लिए ड्राइवर इंस्टॉलेशन का संकेत।
  • MapMemoryB0000 – मेमोरी मैपिंग ऑपरेशन (संभवतः इंजेक्शन के लिए)।

यह क्यों महत्वपूर्ण है:

  • गोपनीयता बायपास: मैलवेयर कैमरा/माइक्रोफोन गोपनीयता सेटिंग्स को अक्षम कर सकता है।
  • ड्राइवर इंस्टॉलेशन: PreinstallDriver कर्नेल-स्तरीय पहुँच का संकेत देता है।
  • मेमोरी मैपिंग: MapMemoryB0000 इंजेक्शन के लिए मेमोरी हेरफेर का संकेत देता है।
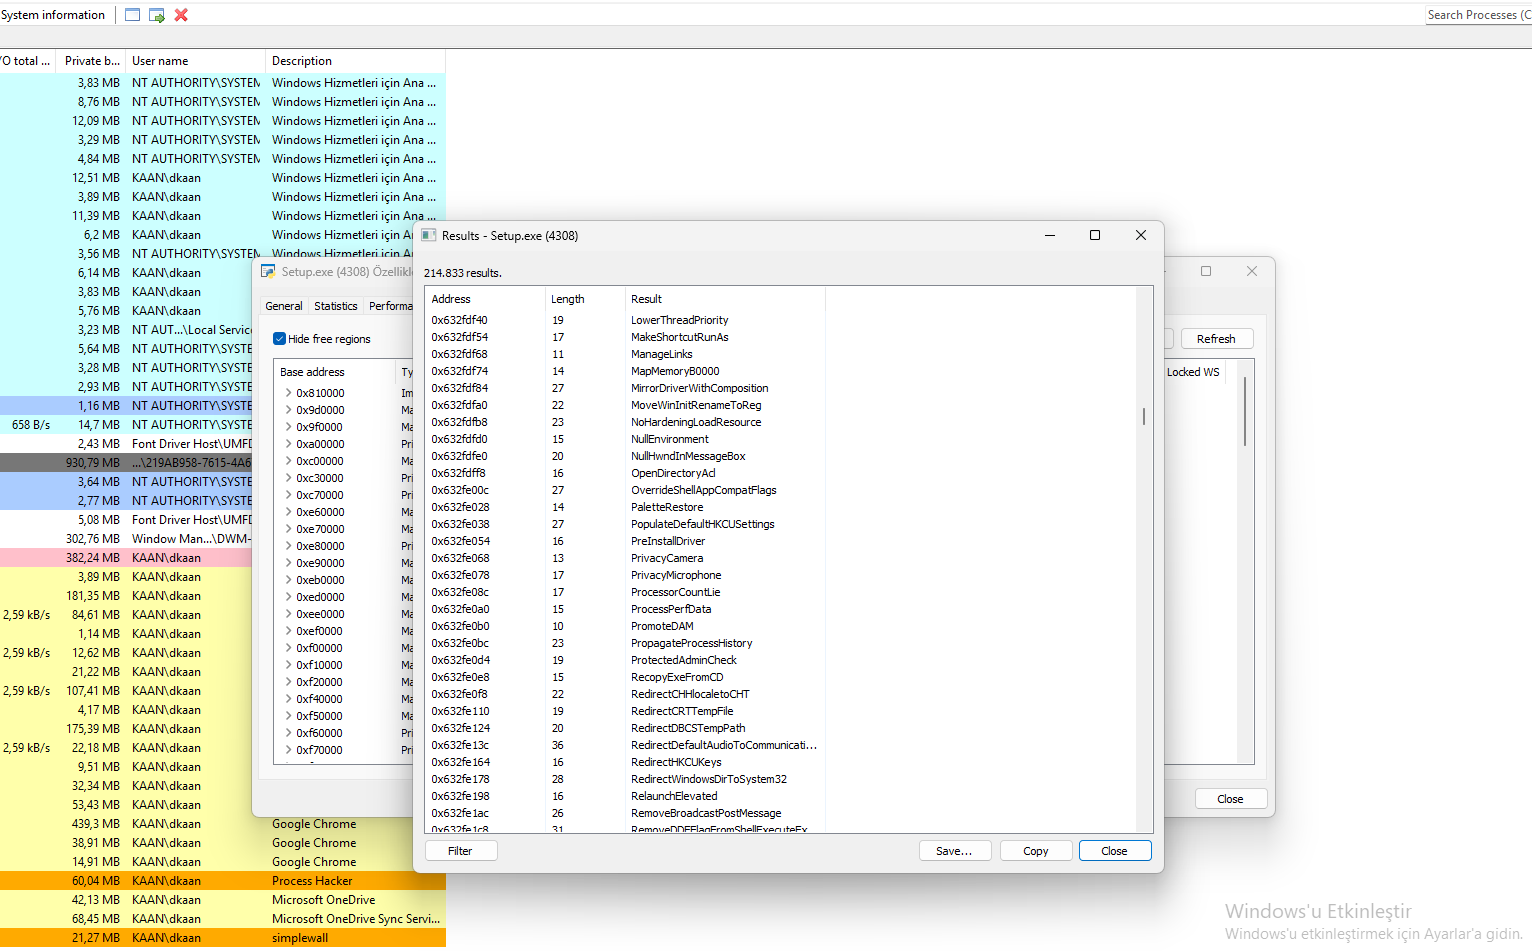
दृश्य संदर्भ:

Lumma Stealer Setup.exe Strings प्रोसेस हैकर दृश्य जिसमें Privacy Camera, Privacy Microphone, PreinstallDriver, और MapMemoryB0000 के साथ setup.exe स्ट्रिंग्स दिखाई दे रहे हैं।

2. setup.exe – C2 डोमेन सूची

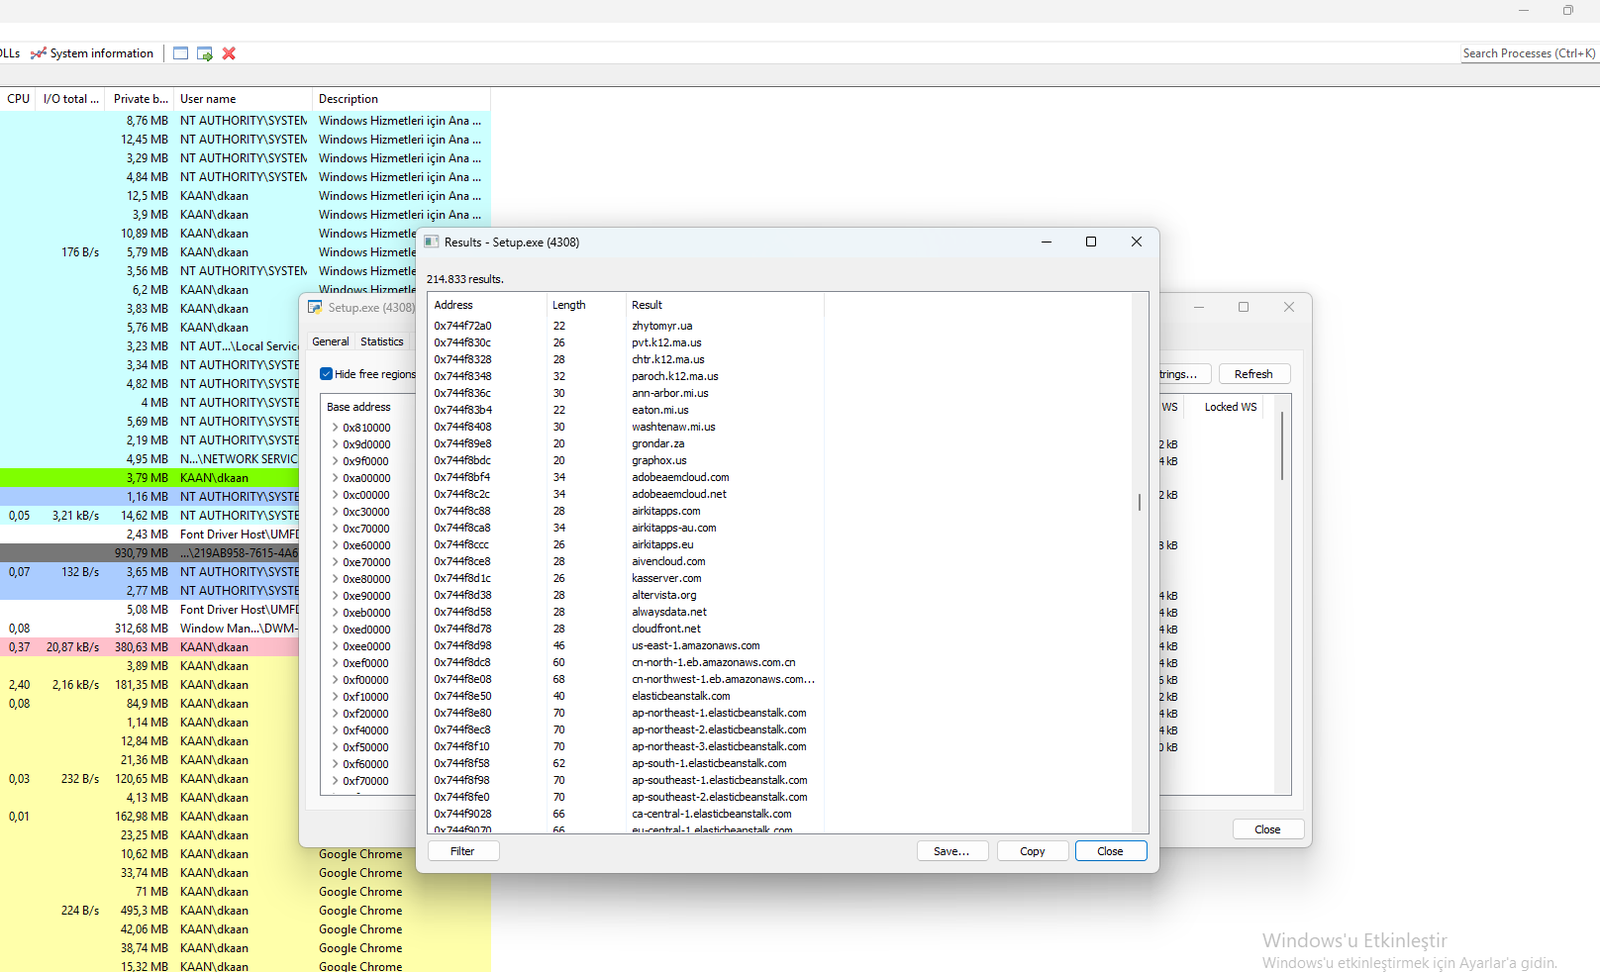
setup.exe ड्रॉपर के प्रोसेस हैकर मेमोरी विश्लेषण से डोमेन की एक सूची का पता चलता है जो संभवतः C2 संचार के लिए उपयोग की जाती है।

देखे गए प्रमुख डोमेन:

  • zhtytomyr.ua – संभावित C2 डोमेन।
  • pvt.k12.ma.us – संभावित C2 डोमेन।
  • adobeaemcloud.com – वैध दिखने वाला डोमेन (C2 के लिए दुरुपयोग)।
  • adobeaemcloud.net – वैध दिखने वाला डोमेन (C2 के लिए दुरुपयोग)।
  • us-east-1.amazonaws.com – AWS डोमेन (होस्टिंग के लिए दुरुपयोग)।
  • elasticbeanstalk.com – AWS Elastic Beanstalk (होस्टिंग के लिए दुरुपयोग)।
  • alwaysdata.net – होस्टिंग प्रदाता (C2 के लिए दुरुपयोग)।
  • altervista.org – होस्टिंग प्रदाता (C2 के लिए दुरुपयोग)।

यह क्यों महत्वपूर्ण है:

  • C2 संचार: ये डोमेन चुराए गए डेटा को बाहर भेजने के लिए उपयोग किए जाते हैं।
  • वैध सेवाओं का दुरुपयोग: amazonaws.com और elasticbeanstalk.com जैसे डोमेन पहचान से बचने के लिए उपयोग किए जाते हैं।
  • अतिरेकता: कई डोमेन यह सुनिश्चित करते हैं कि यदि कुछ ब्लॉक हो जाएं तो भी मैलवेयर कार्यशील रहे।

दृश्य संदर्भ:

Lumma Stealer Setup.exe C2 Domains प्रोसेस हैकर दृश्य जिसमें C2 जैसे डोमेन के साथ setup.exe स्ट्रिंग्स दिखाई दे रहे हैं।

3. C2 पता – Vagrancy.virus.cc (ALPC कनेक्शन)

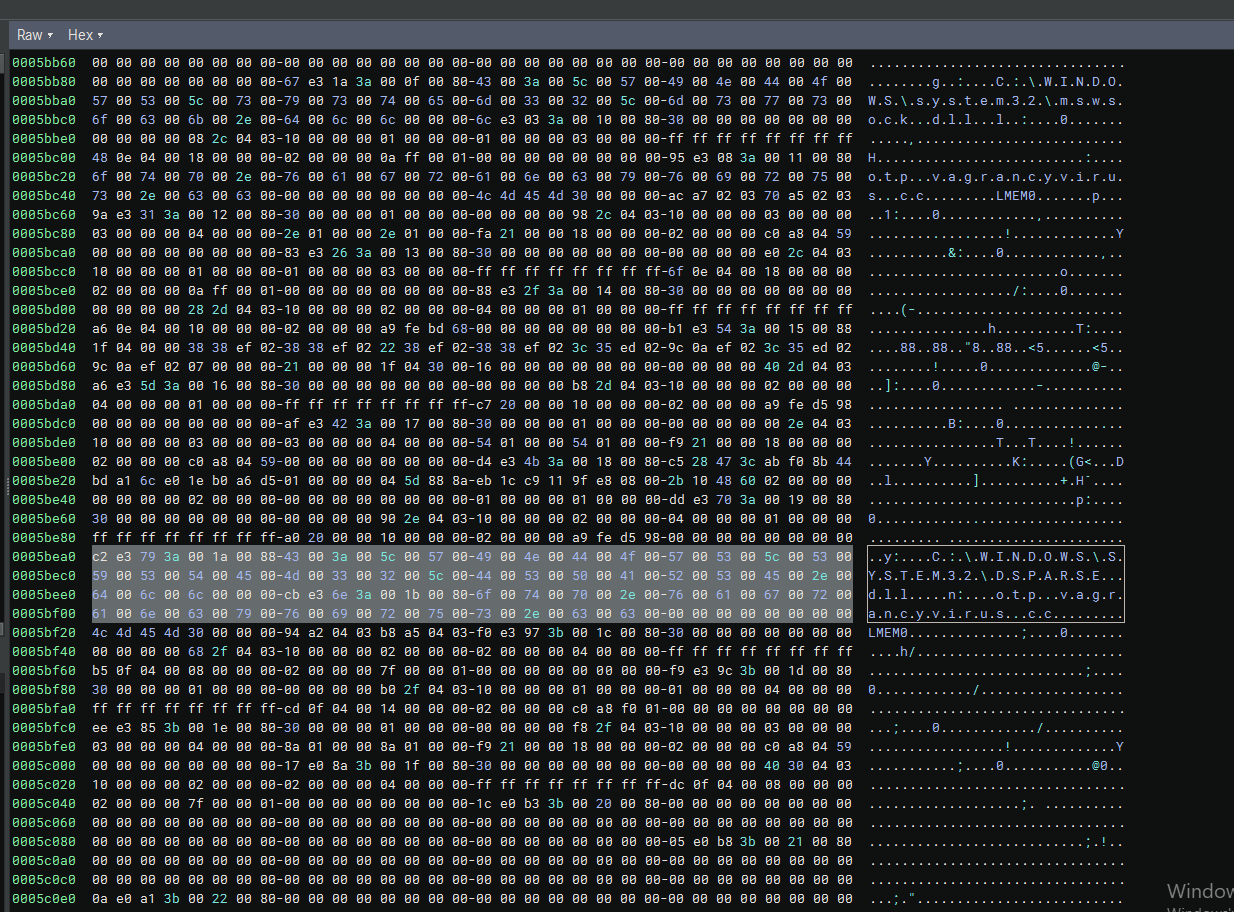
dllhost.exe में ALPC-संबंधित स्ट्रिंग्स से निकाले गए .bin फ़ाइल के बाइनरी निंजा विश्लेषण से एक संभावित C2 पता सामने आता है: Vagrancy.virus.cc।

प्रमुख अवलोकन:

  • Vagrancy.virus.cc – संभावित C2 सर्वर।
  • स्रोत: dllhost.exe (ALPC स्ट्रिंग्स) के .bin डंप से निकाला गया।
  • संदर्भ: NtConnectPort (इंटर-प्रोसेस संचार) के साथ पाया गया।
यह क्यों महत्वपूर्ण है:

  • C2 संचार: मैलवेयर संभवतः चुराए गए डेटा को बाहर भेजने के लिए इस डोमेन का उपयोग करता है।
  • ALPC उपयोग: कनेक्शन चोरी-छिपे रहने के लिए ALPC के माध्यम से स्थापित किया जा सकता है।
  • पहचान: मैलवेयर के संचार को बाधित करने के लिए इस डोमेन को ब्लॉक किया जा सकता है।

दृश्य संदर्भ:

Lumma Stealer C2 – Vagrancy.virus.cc बाइनरी निंजा दृश्य जिसमें ALPC-संबंधित .bin डेटा से निकाला गया Vagrancy.virus.cc दिखाई दे रहा है।

4. dllhost.exe – प्रोसेस हॉलोइंग और नेटिव API उपयोग

इंजेक्ट किए गए dllhost.exe प्रोसेस के प्रोसेस हैकर मेमोरी विश्लेषण से पता चलता है कि Lumma Stealer नेटिव API कॉल के साथ प्रोसेस हॉलोइंग तकनीकों का उपयोग करता है।

देखे गए प्रमुख नेटिव APIs:

  • NtCreateThreadEx – रिमोट प्रोसेस में थ्रेड बनाता है (इंजेक्शन)।
  • NtWriteVirtualMemory – दूसरे प्रोसेस की मेमोरी में डेटा लिखता है।
  • NtTerminateProcess – प्रोसेस को समाप्त करता है (जैसे, सुरक्षा उपकरण)।
  • NtShutdownSystem – सिस्टम को बंद या रीबूट करता है।
  • NtSetInformationProcess – प्रोसेस जानकारी संशोधित करता है (चोरी-छिपे रहना)।
  • NtAdjustPrivilegesToken – टोकन विशेषाधिकार समायोजित करता है (वृद्धि)।
  • NtSystemDebugControl – सिस्टम डीबग ऑपरेशन करता है।
  • SetClipboardData – क्लिपबोर्ड डेटा में हेरफेर करता है।

यह क्यों महत्वपूर्ण है:

  • प्रोसेस हॉलोइंग: मैलवेयर अपना पेलोड dllhost.exe में इंजेक्ट करता है।
  • नेटिव API उपयोग: यूज़र-मोड हुक्स (EDR/AV) को बायपास करता है।
  • विशेषाधिकार वृद्धि: NtAdjustPrivilegesToken उच्च पहुँच सक्षम करता है।
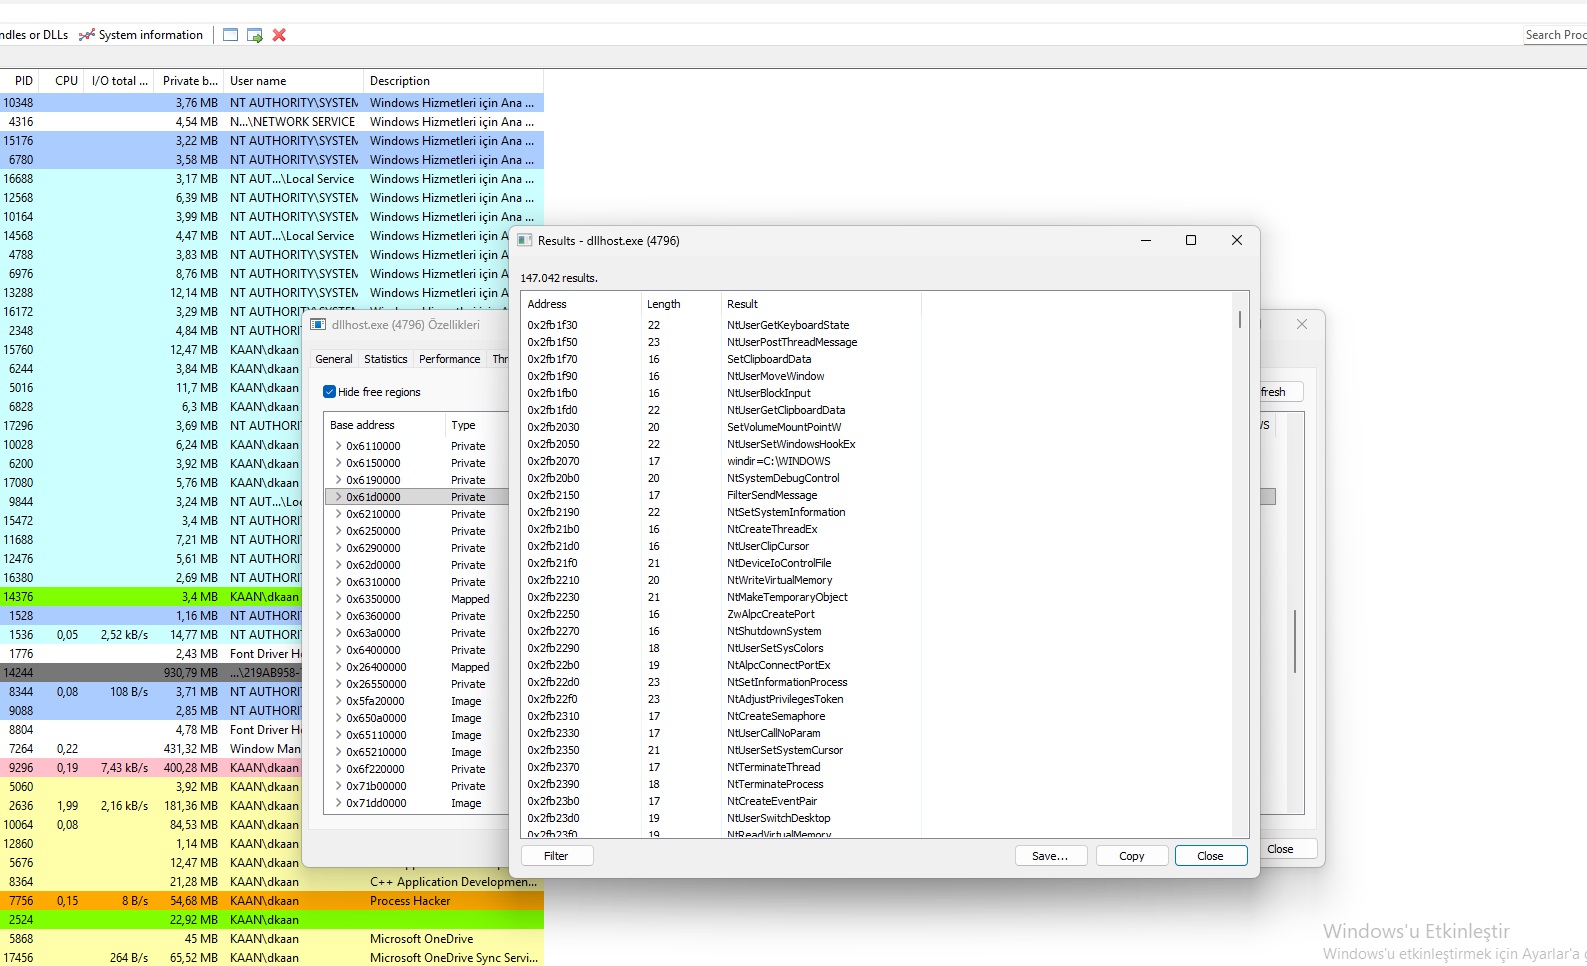
दृश्य संदर्भ:

Lumma Stealer dllhost.exe Strings प्रोसेस हैकर दृश्य जिसमें नेटिव APIs (NtCreateThreadEx, NtWriteVirtualMemory, आदि) के साथ dllhost.exe स्ट्रिंग्स दिखाई दे रहे हैं।

5. Lumma Stealer – क्लिपबोर्ड और कीलॉगर क्षमताएँ

dllhost.exe से निकाले गए .bin फ़ाइल के बाइनरी निंजा विश्लेषण से पता चलता है कि Lumma Stealer में क्लिपबोर्ड अपहरण और कीलॉगिंग क्षमताएँ हैं।

देखे गए प्रमुख फ़ंक्शन:

  • SetClipboardData – क्लिपबोर्ड पर डेटा लिखता है (अपहरण)।
  • NtUserGetClipboardData – क्लिपबोर्ड से डेटा पढ़ता है।
  • NtUserGetKeyState – कीबोर्ड स्थिति प्राप्त करता है (कीलॉगिंग)।
  • NtUserGetAsyncKeyState – एसिंक की स्थिति प्राप्त करता है (कीलॉगिंग)।
  • NtUserPostThreadMessage – थ्रेड संदेश पोस्ट करता है (संचार)।
  • NtUserBlockInput – यूज़र इनपुट ब्लॉक करता है (चोरी-छिपे रहना)।
  • NtUserSetWindowsHookEx – विंडोज़ हुक्स सेट करता है (कीलॉगिंग)।
  • NtUserMoveWindow – विंडोज़ को स्थानांतरित करता है (UI हेरफेर)।

यह क्यों महत्वपूर्ण है:

  • क्लिपबोर्ड चोरी: कॉपी किया गया टेक्स्ट चुराता है (पासवर्ड, क्रिप्टो पते)।
  • कीलॉगिंग: कीस्ट्रोक्स कैप्चर करता है (पासवर्ड, संदेश)।
  • चोरी-छिपे रहना: NtUserBlockInput यूज़र के इनपुट को फ्रीज़ कर सकता है।
  • स्थिरता: NtUserSetWindowsHookEx ग्लोबल हुक्स सेट कर सकता है।
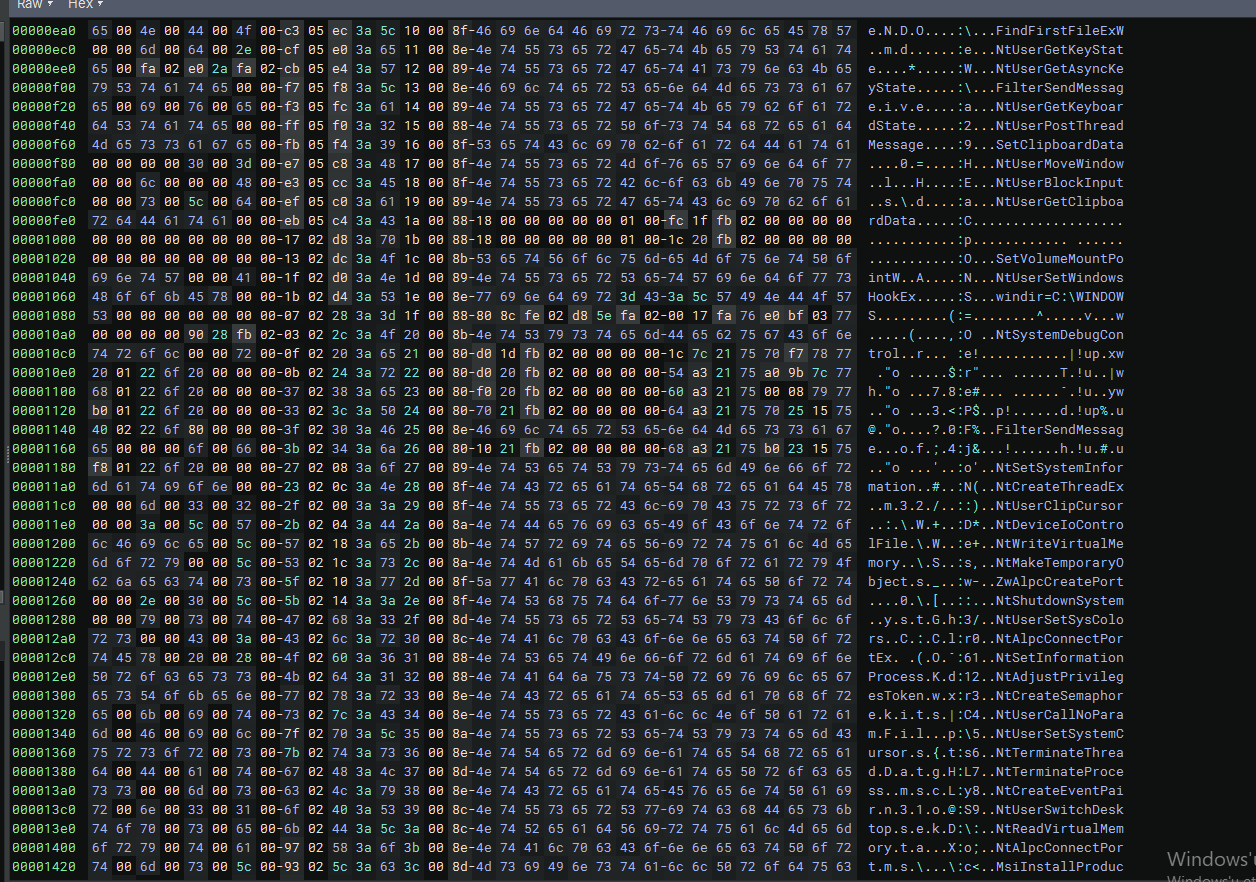
दृश्य संदर्भ:

Lumma Stealer Clipboard & Keylogger बाइनरी निंजा दृश्य जिसमें SetClipboardData, NtUserGetClipboardData, और कीलॉगिंग फ़ंक्शन दिखाई दे रहे हैं।

6. dllhost.exe – ALPC, सेक्शन और ड्राइवर प्रबंधन

इंजेक्ट किए गए dllhost.exe प्रोसेस के प्रोसेस हैकर मेमोरी विश्लेषण से पता चलता है कि Lumma Stealer संचार और स्थिरता के लिए ALPC, सेक्शन प्रबंधन, और ड्राइवर लोडिंग का उपयोग करता है।

देखे गए प्रमुख नेटिव APIs:

  • NtAlpcSendWaitReceivePort – ALPC संचार (इंटर-प्रोसेस संचार)।
  • NtConnectPort – पोर्ट से कनेक्ट होता है (संभवतः C2 या सिस्टम)।
  • NtCreateSection – मेमोरी सेक्शन बनाता है (कोड इंजेक्शन के लिए)।
  • NtOpenSection – मौजूदा मेमोरी सेक्शन खोलता है।
  • NtLoadDriver – कर्नेल ड्राइवर लोड करता है (गहरी सिस्टम पहुँच)।
  • NtCreateThread – थ्रेड बनाता है (पेलोड निष्पादन के लिए)।
  • NtCreateEvent – इवेंट ऑब्जेक्ट बनाता है (सिंक्रोनाइज़ेशन)।
  • NtCreateMutant – म्यूटेक्स बनाता है (डुप्लिकेट निष्पादन से बचने के लिए)।

यह क्यों महत्वपूर्ण है:

  • इंटर-प्रोसेस संचार: चोरी-छिपे संचार के लिए ALPC का उपयोग किया जाता है।
  • मेमोरी हेरफेर: इंजेक्शन के लिए NtCreateSection और NtOpenSection का उपयोग किया जाता है।
  • कर्नेल पहुँच: NtLoadDriver गहरी सिस्टम पहुँच प्रदान करता है।


  • स्थिरता: म्यूटेक्स कई इंस्टेंस को रोकता है।

दृश्य संदर्भ:

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer एक ओपन-सोर्स विशेषाधिकार प्रबंधन (PAM) प्लेटफ़ॉर्म है जो DevOps और IT टीमों को SSH, RDP, Kubernetes, डेटाबेस और RemoteApp एंडपॉइंट्स तक वेब ब्राउज़र के माध्यम से मांग पर और सुरक्षित पहुँच प्रदान करता है।

    389
  • 5

    SafeLine

    chaitin/safeline

    स्व-होस्टेड WAF और रिवर्स प्रॉक्सी जो दुर्भावनापूर्ण HTTP ट्रैफ़िक को फ़िल्टर करता है, SQL इंजेक्शन, XSS और बॉट हमलों को ब्लॉक करता है, रेट लिमिटिंग और डायनेमिक HTML/JS एन्क्रिप्शन के साथ।

    333
  • 6

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    330

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




