
 mziqudhd92/honeypot-auditor
क्या यह हनीपॉट जैसा दिखता है? (DTLLAH) मल्टी-प्रोटोकॉल CLI जो फिंगरप्रिंट करता है कि कोई लक्ष्य IP हनीपॉट की तरह व्यवहार करता है या नहीं — Honeyscore, सक्रिय auth/state प्रोब्स, और एक भारित स्कोर का उपयोग करके।

.______________________________________________________________________________.
|  :: H-AUDITOR :: v1.1.0 :: "DIALING IN... CARRIER DETECTED" ::                |
|------------------------------------------------------------------------------|
|  "warez? nah. headers. we trade banners, not bins."                          |
|  "if it answers any password, it ain't production — it's a lure."            |
|  "respect the sysop. probe only what you own. leave no STOR behind."         |
|______________________________________________________________________________|



क्या यह हनीपॉट जैसा दिखता है? (DTLLAH) — बहु-प्रोटोकॉल CLI जो यह फ़िंगरप्रिंट करता है कि कोई लक्ष्य IP हनीपॉट जैसा व्यवहार करता है या नहीं, हनीपॉट की पहचान करने के लिए विभिन्न रणनीतियाँ लागू करता है।
साइट (BBS / NFO): https://mziqudhd92.github.io/honeypot-auditor/
एजेंट / AEO: llms.txt · agents.md
  ▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄▄
  █  >>> LIVE DEMO · v1.1.0 · DD-HONEYPOT · 5 SERVICES · -v / --deep <<<   █
  ▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀▀
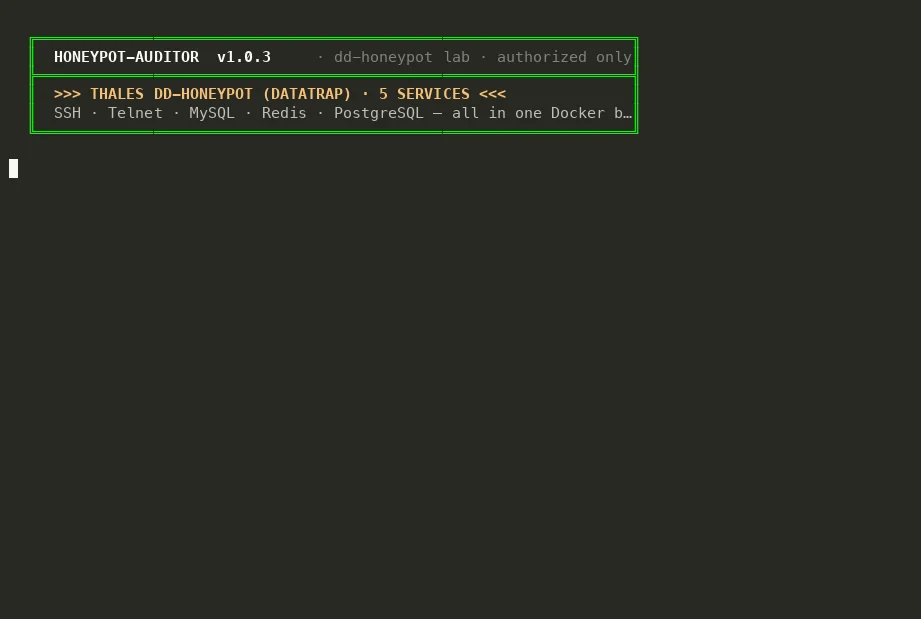
  "five DataTrap faces on loopback: map the ports, run -v, then --deep.
   Honeyscore 100% — Confirmed Honeypot. same fingerprinter, new decoy."
                        — dd-honeypot lab · v1.1.0 · authorized only
.------------------------------------------------------------------------------.
|  NFO · READ BEFORE YOU DIAL                                                  |
|------------------------------------------------------------------------------|
|  Authorized targets ONLY. Lab boxes. Decoys you own. Sensors you run.        |
|  Permission on paper (or in ticket).                                         |
|                                                                              |
|  Scanning random /16 because Shodan said "interesting" = YOU are the bait.   |
|                                                                              |
|  TYPE ...... Multi-Protocol Decoy Fingerprinter / Lab Util                   |
|  PLATFORM .. Linux · macOS · Windows (Python 3.11+)                          |
|  LICENSE ... MIT · spread the sauce · keep the copyright                     |
|  PYPI ...... pypi.org/project/honeypot-auditor                               |
|  REPO ...... github.com/mziqudhd92/honeypot-auditor                          |
'------------------------------------------------------------------------------'
Honeypot Auditor — एक CLI जो एक सीधा-सा सवाल पूछता है:
क्या यह IP किसी low-interaction honeypot की तरह व्यवहार करता है, या ऐसी चीज़ की तरह जो वास्तव में किसी से डाउनटाइम का बिल वसूल सकती है?
Passive intel (Shodan Honeyscore) के साथ-साथ सक्रिय, गैर-विनाशकारी प्रोब्स सामान्य डिकॉय चेहरों पर। आउटपुट में एक भारित Honeyscore (0–100%), Rich कंसोल टेबल, और वर्ज़नयुक्त JSON रिपोर्ट।
क्विकस्टार्ट ट्यूटोरियल: AWS Spot honeypot lab · Local web UI (serve, XP.css)
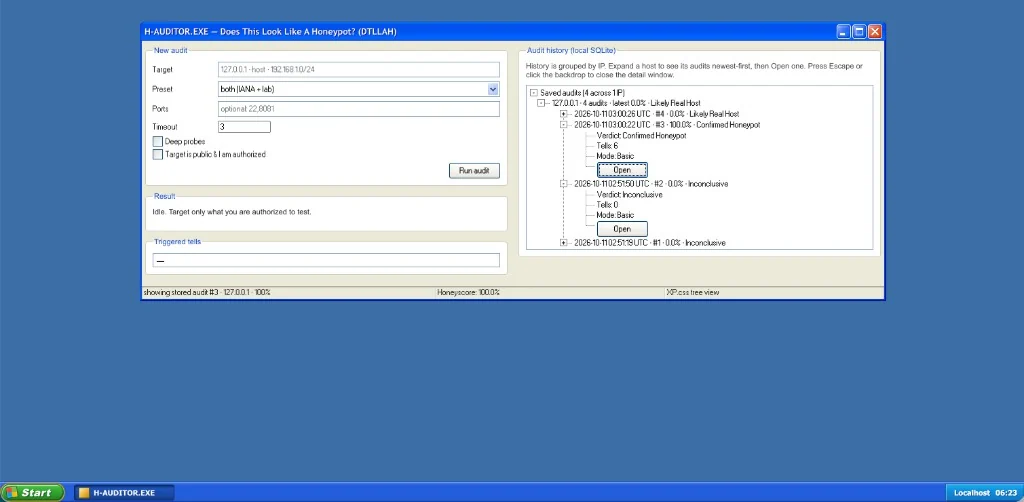
  "localhost UI · IP-grouped history · Open a saved audit for the full tell tree."
                        — honeypot-auditor serve · XP.css · 127.0.0.1 only
  [ BASIC ]  passive intel · Nmap NSE · 34 protocol engines (TCP + UDP) · up to 3 strategies each
  [ DEEP  ]  shell semantics · OS coherence · HASSH · TCP stack · FSM fuzz
             · co-tenancy buffet detect · latency · latency-under-load · egress bait
             (flag: --deep · more intrusive · same authorization rules)
"elite? nah. just consistent timeouts and a honest --confirm-authorized."
  ┌─ USERS · PyPI (public index — no pip config voodoo) ─────────────────────┐
  │  python3 -m venv .venv && source .venv/bin/activate   # recommended      │
  │  pip install honeypot-auditor                                            │
  │  pip install "honeypot-auditor[full]"    # + nmap impacket shodan scapy   │
  │  honeypot-auditor --version                                              │
  └──────────────────────────────────────────────────────────────────────────┘
| इंस्टॉल | अनलॉक करता है |
|---|---|
pip install honeypot-auditor | कोर प्रोब (Paramiko + Requests + Rich + figlet हेडर) |
pip install "honeypot-auditor[full]" | + Nmap एकीकरण · SMB/Impacket · Shodan SDK · Scapy · डीप टेलनेट |
SHODAN_API_KEY या --shodan-key Shodan OSINT को सक्षम करता है (ऑप्ट-इन — अन्यथा क्वेरी नहीं किया जाता)। [full] केवल क्लाइंट लाइब्रेरी इंस्टॉल करता है।
Nmap एक्ज़ीक्यूटेबल एक अलग विश्वसनीय सिस्टम इंस्टॉलेशन है।
Windows PowerShell में py -m venv .venv के बाद .\.venv\Scripts\Activate.ps1 का उपयोग करें।
रॉ-सॉकेट प्रोब के लिए Npcap और एक एलिवेटेड टर्मिनल की आवश्यकता हो सकती है; अनुपलब्ध क्षमताओं की रिपोर्ट की जाती है और उन्हें छोड़ दिया जाता है।
पहला डायल-इन:
honeypot-auditor --help          # -h, --help, or /help (BBS figlet header)
honeypot-auditor --target 127.0.0.1
  ┌─ DEVELOPERS · from source ───────────────────────────────────────────────┐
  │  git clone https://github.com/mziqudhd92/honeypot-auditor.git            │
  │  cd honeypot-auditor && python3 -m venv .venv && source .venv/bin/activate│
  │  pip install -e ".[full,dev,security]"                                   │
  │  make test-cov && make lint && make security                             │
  └──────────────────────────────────────────────────────────────────────────┘
pip install नहीं (git checkout — न्यूनतम deps एक बार इंस्टॉल करें):
pip install rich paramiko requests    # pyproject.toml is the single source of truth
python3 honeypot-auditor.py --help
python3 honeypot-auditor.py --target 127.0.0.1
pyfiglet / rich-argparse स्क्रिप्ट पथ के लिए वैकल्पिक हैं (यदि अनुपलब्ध हों तो सादा हेडर + stdlib सहायता)। पूर्ण प्रोब के लिए pip install -e ".[full]" आवश्यक है।
रिलीज़ अनुरक्षक → docs/PUBLISHING.md







