 mythicagents/xenon
विंडोज़ के लिए C में लिखा गया एक Mythic एजेंट
Xenon, Mythic के लिए एक Cobalt Strike-जैसा Windows एजेंट है, जिसे @c0rnbread द्वारा बनाया गया है।
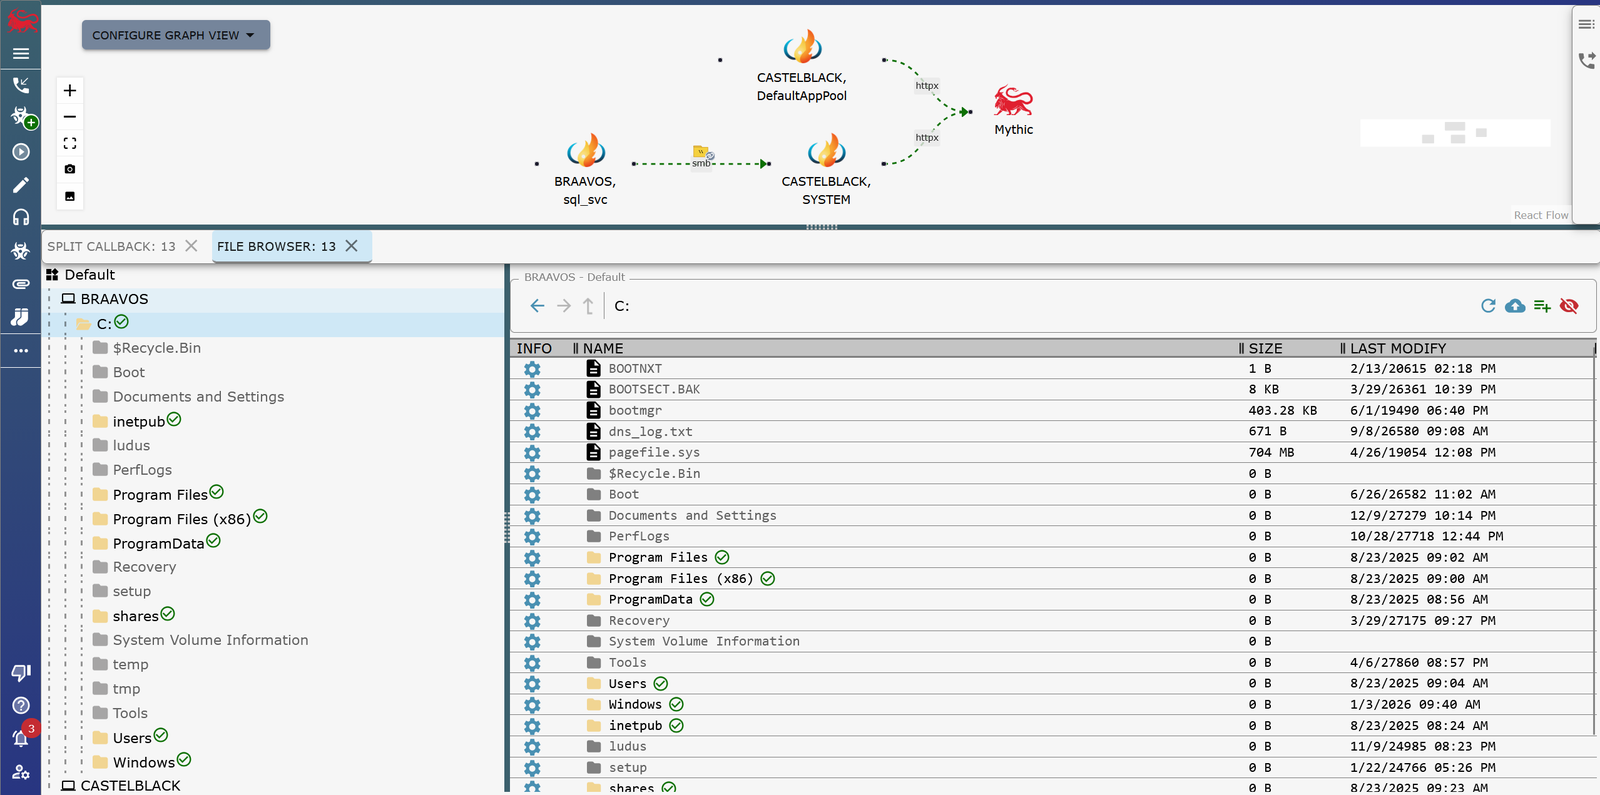
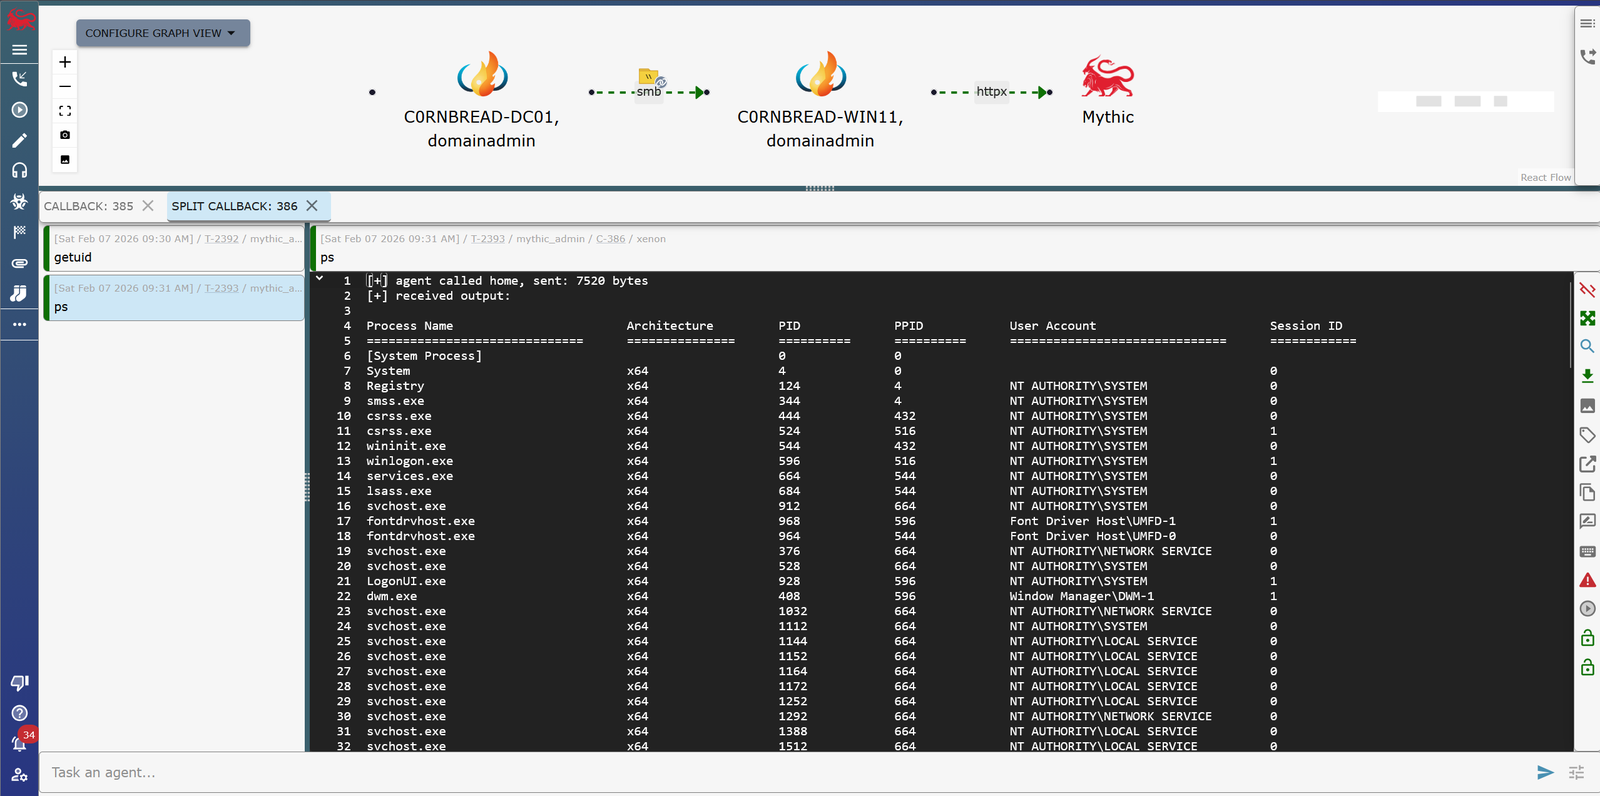
⚠️ Xenon रिलीज़ की प्रारंभिक अवस्था में है। यह opsec सुरक्षित नहीं है और इसमें मेमोरी संबंधी समस्याएँ हो सकती हैं जो क्रैश का कारण बन सकती हैं। यदि आप लाइव वातावरण में उपयोग करने की योजना बना रहे हैं तो अच्छी तरह से परीक्षण करें।
Xenon एवेज़न के बारे में कोई दावा नहीं करता है। डिफ़ॉल्ट कॉन्फ़िगरेशन OPSEC सुरक्षित नहीं होगा। Xenon का लक्ष्य ऑपरेटर को अपने लक्ष्यों को पूरा करने के लिए सुविधाओं को अनुकूलित करने की अनुमति देना है।
पहले से मौजूद Mythic सर्वर पर Xenon इंस्टॉल करना बहुत आसान है। यदि आपने अभी तक Mythic सर्वर सेट अप नहीं किया है, तो ऐसा करने के लिए Mythic प्रोजेक्ट पृष्ठ पर जाएँ।
अधिक अनुकूलन और एवेज़न के लिए Wiki देखें।
Mythic इंस्टॉल निर्देशिका से, root उपयोगकर्ता के रूप में Xenon इंस्टॉल करने के लिए निम्नलिखित कमांड का उपयोग करें:
./mythic-cli install github https://github.com/MythicAgents/Xenon.git
Mythic इंस्टॉल निर्देशिका से, non-root उपयोगकर्ता के रूप में Xenon इंस्टॉल करने के लिए निम्नलिखित कमांड का उपयोग करें:
sudo -E ./mythic-cli install github https://github.com/MythicAgents/Xenon.git
| Command | Usage | Description |
|---|---|---|
pwd | pwd | वर्तमान कार्यशील निर्देशिका दिखाएँ। |
ls | ls [path] | <directory> के लिए निर्देशिका जानकारी सूचीबद्ध करें। |
cd | cd <directory> | कार्यशील निर्देशिका बदलें। |
cp | cp <source file> <destination file> | किसी फ़ाइल को नए गंतव्य पर कॉपी करें। |
rm | rm <path|file> | किसी निर्देशिका या फ़ाइल को हटाएँ। |
mkdir | mkdir <path> | नई निर्देशिका बनाएँ। |
getuid | getuid | वर्तमान पहचान प्राप्त करें। |
make_token | make_token <DOMAIN> <username> <password> [LOGON_TYPE] | plaintext क्रेडेंशियल्स का उपयोग करके टोकन बनाएँ और उसका प्रतिरूपण करें। |
steal_token | steal_token <pid> | लक्ष्य प्रक्रिया का टोकन चुराएँ और उसका प्रतिरूपण करें। |
rev2self | rev2self | पहचान को मूल प्रक्रिया के टोकन पर वापस लाएँ। |
ps | ps | होस्ट प्रक्रियाओं की सूची बनाएँ। |
shell | shell <command> | टर्मिनल में {command} चलाएँ। |
remote_exec | remote_exec -Module [module] -Target [target] -Command [command + args] [-Domain [domain]] [-Username [username]] [-Password [password]] | WMI, WinRM, या SCShell का उपयोग करके दूरस्थ मशीन पर कमांड निष्पादित करें। |
sleep | sleep <seconds> [jitter] | स्लीप टाइमर और जिटर बदलें। |
inline_execute | inline_execute -BOF [COFF.o] [-Arguments [optional arguments]] | वर्तमान प्रक्रिया थ्रेड में Beacon Object File निष्पादित करें और आउटपुट देखें। चेतावनी: गलत आर्गुमेंट प्रकार एजेंट प्रक्रिया को क्रैश कर सकते हैं। |
async_execute | async_execute -BOF [COFF.o] [-Arguments [optional arguments]] | बैकग्राउंड थ्रेड में Beacon Object File को असिंक्रोनस रूप से निष्पादित करें। आउटपुट टास्क अपडेट के माध्यम से स्ट्रीम होता है। BeaconWakeup / BeaconGetStopJobEvent का समर्थन करता है। |
jobs | jobs | चल रहे async BOF जॉब्स और उनके Mythic टास्क UUID की सूची बनाएँ। |
jobkill | jobkill <task_uuid> | Mythic एजेंट टास्क UUID द्वारा चल रहे async BOF को रोकें (BeaconGetStopJobEvent को सिग्नल करता है)। |
usermon | usermon [-Interval 3000] | Async लॉगिन मॉनिटर (WTS सत्र पोल)। इस टास्क पर लाइव अलर्ट स्ट्रीम होते हैं। jobkill <usermon_task_uuid> से रोकें। |
keylogger | keylogger [-Interval 30000] | Async कीलॉगर: कीस्ट्रोक्स को बफ़र करता है और एक अंतराल पर डंप करता है। इस टास्क पर लाइव आउटपुट। jobkill <keylogger_task_uuid> से रोकें। |
inline_execute_assembly | inline_execute_assembly -Assembly [file] [-Arguments [assembly args] [--patchexit] [--amsi] [--etw]] | @EricEsquivel के BOF "Inline-EA" का उपयोग करके वर्तमान प्रक्रिया में .NET Assembly निष्पादित करें (उदा., inline_execute_assembly -Assembly SharpUp.exe -Arguments "audit" --patchexit --amsi --etw) |
execute_assembly | execute_assembly -Assembly [SharpUp.exe] [-Arguments [assembly arguments]] | दूरस्थ प्रक्रियाओं में .NET Assembly निष्पादित करें और आउटपुट प्राप्त करें। |
execute_dll | execute_dll -File [mimikatz.x64.dll] | Dynamic Link Library को PIC के रूप में निष्पादित करें। (उदा., execute_dll -File mimikatz.x64.dll) |
spawnto | spawnto -path [C:\Windows\System32\svchost.exe] | spawn और inject कमांड के लिए उपयोग की जाने वाली प्रक्रिया का पूर्ण पथ सेट करें। |
powerchell | powerchell -Command <command> | PowerChell post-ex DLL का उपयोग करके PowerShell स्क्रिप्ट निष्पादित करें। |
powershell_import | powershell_import -File [script.ps1] | --clear | PowerShell स्क्रिप्ट को कैश में आयात करें। |
download | download -path <file path> | लक्ष्य सिस्टम से फ़ाइल डाउनलोड करें (UNC पथ का समर्थन करता है)। |
upload | upload (modal) | अपने कंप्यूटर से फ़ाइल चुनकर लक्ष्य मशीन पर फ़ाइल अपलोड करें। |
status | status | C2 कनेक्शन होस्ट और उनकी स्थिति की सूची बनाएँ। |
link | link <target> [<named pipe>|<tcp_port>] | SMB/TCP Link Agent से कनेक्ट करें। |
unlink | unlink <Display Id> | SMB/TCP Link Agent से डिस्कनेक्ट करें। |
socks | socks <start/stop> <port number> | लक्ष्य नेटवर्क पर डेटा भेजने के लिए SOCKS 5 अनुरूप प्रॉक्सी सक्षम करें। |
rportfwd | rportfwd -Action {start|stop} -Port [port] -RemoteIP [ip] -RemotePort [port] | रिवर्स पोर्ट फ़ॉरवर्ड। |
kill | kill [pid] | PID द्वारा प्रक्रिया को समाप्त करें। |
register_process_inject_kit | register_process_inject_kit (pops modal) | प्रक्रिया इंजेक्शन के लिए उपयोग किए जाने वाले कस्टम BOF को पंजीकृत करें (CS संगत)। आवश्यकताओं के लिए दस्तावेज़ देखें। |
exit | exit | इम्प्लांट को बाहर निकलने का कार्य दें। |








