

DSE-Patcher
 gmh5225/dse-patcher
विंडोज़ टूल जो कर्नेल वेरिएबल्स को पैच करके Driver Signature Enforcement को अक्षम करता है, जिससे परीक्षण और शोध के लिए अहस्ताक्षरित ड्राइवरों को लोड…
defensive-toolsprivilege-escalationpersistence-mechanisms+2
29
gmh5225/dse-patcherविंडोज़ टूल जो कर्नेल वेरिएबल्स को पैच करके Driver Signature Enforcement को अक्षम करता है, जिससे परीक्षण और शोध के लिए अहस्ताक्षरित ड्राइवरों को लोड…
 lyravoid/folkpatch
Boot partition को reflashing के लिए patch करके kernel तक root access आसानी से प्राप्त किया जा सकता है। यह समाधान APatch की non-parallel extended…
 bmax121/apatch
एंड्रॉइड कर्नेल और एंड्रॉइड सिस्टम का पैचिंग
 kamalx06/tornadorevc2
TCP/TLS/mTLS पर reverse-shell सत्रों को प्रबंधित करने वाला मॉड्यूलर post-exploitation फ्रेमवर्क, जिसमें enumeration, in-memory execution, SOCKS5…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
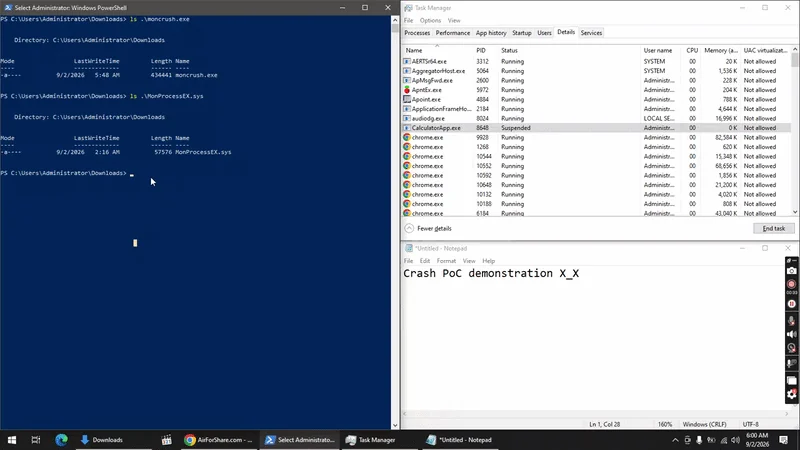 deathshotxd/0xm0ncrush
# कर्नेल-मोड प्रोसेस टर्मिनेटर, हस्ताक्षरित BYOVD ड्राइवर का उपयोग करके। सभी Windows 10/11 पर काम करता है। कोई ऑफसेट नहीं, कोई PDB नहीं। Rust।
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealer का गहन रिवर्स इंजीनियरिंग विश्लेषण, एक इंफो-स्टीलर जो प्रोसेस हॉलोइंग, नेटिव API कॉल्स और C2 संचार का उपयोग करता है। इसमें पेलोड…
 nurupo/rootkit
लिनक्स कर्नेल मॉड्यूल जो रूट विशेषाधिकार प्रदान करता है, प्रक्रियाओं/फ़ाइलों को छिपाता है, और स्वयं को अनलोड होने से सुरक्षित रखता है, जो Ubuntu…
 tekkenbugattii/linusware-source-code-internal
रिवर्स-इंजीनियर्ड रनटाइम इंजन Roblox/Luau के लिए, जिसमें VM हुकिंग, ऑपकोड रीमैपिंग, क्षमता वृद्धि, और UNC स्क्रिप्ट वातावरण शामिल है, जो मनमानी…
 gmh5225/cripple
विंडोज़ कर्नेल ड्राइवर जो प्रोसेस प्रोटेक्शन (PP) और प्रोसेस प्रोटेक्शन लाइट (PPL) को हटाता है।
 withsecurelabs/ppid-spoofing
पैरेंट PID स्पूफिंग करने और उसका पता लगाने के लिए स्क्रिप्ट्स
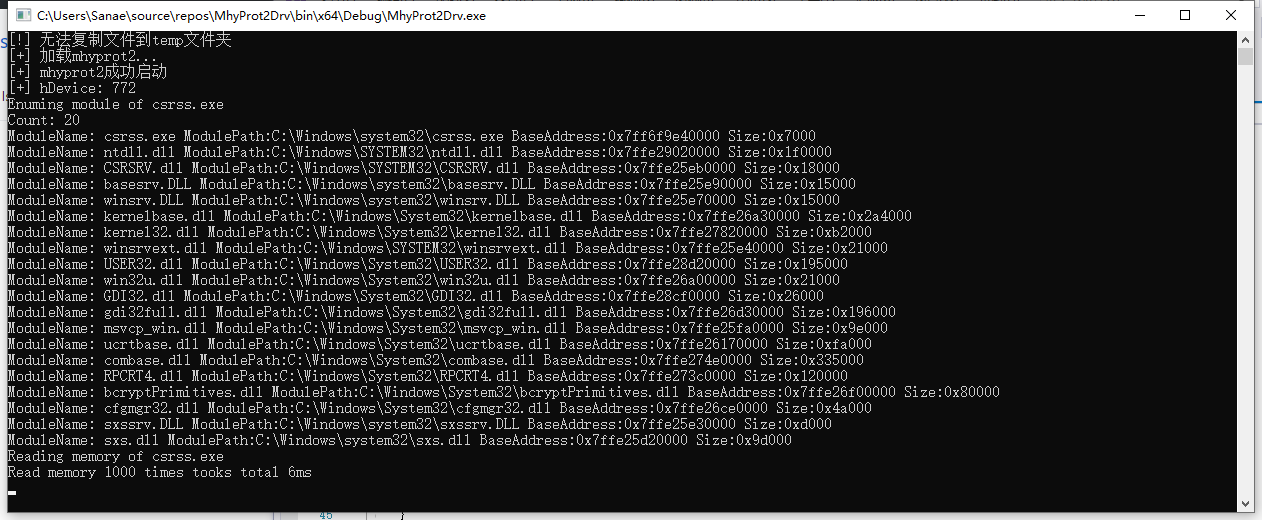 kagurazakasanae/mhyprot2drvcontrol
एक लाइब्रेरी जो mhyprot2 ड्राइवर का उपयोग करके प्रोसेस मॉड्यूल एन्यूमरेट करने, प्रोसेस मेमोरी रीड/राइट करने और प्रोसेस को किल करने की अनुमति देती है।
 r3ggi/electroniz3r
macOS Electron ऐप्स के TCC अनुमतियों पर कब्ज़ा करें
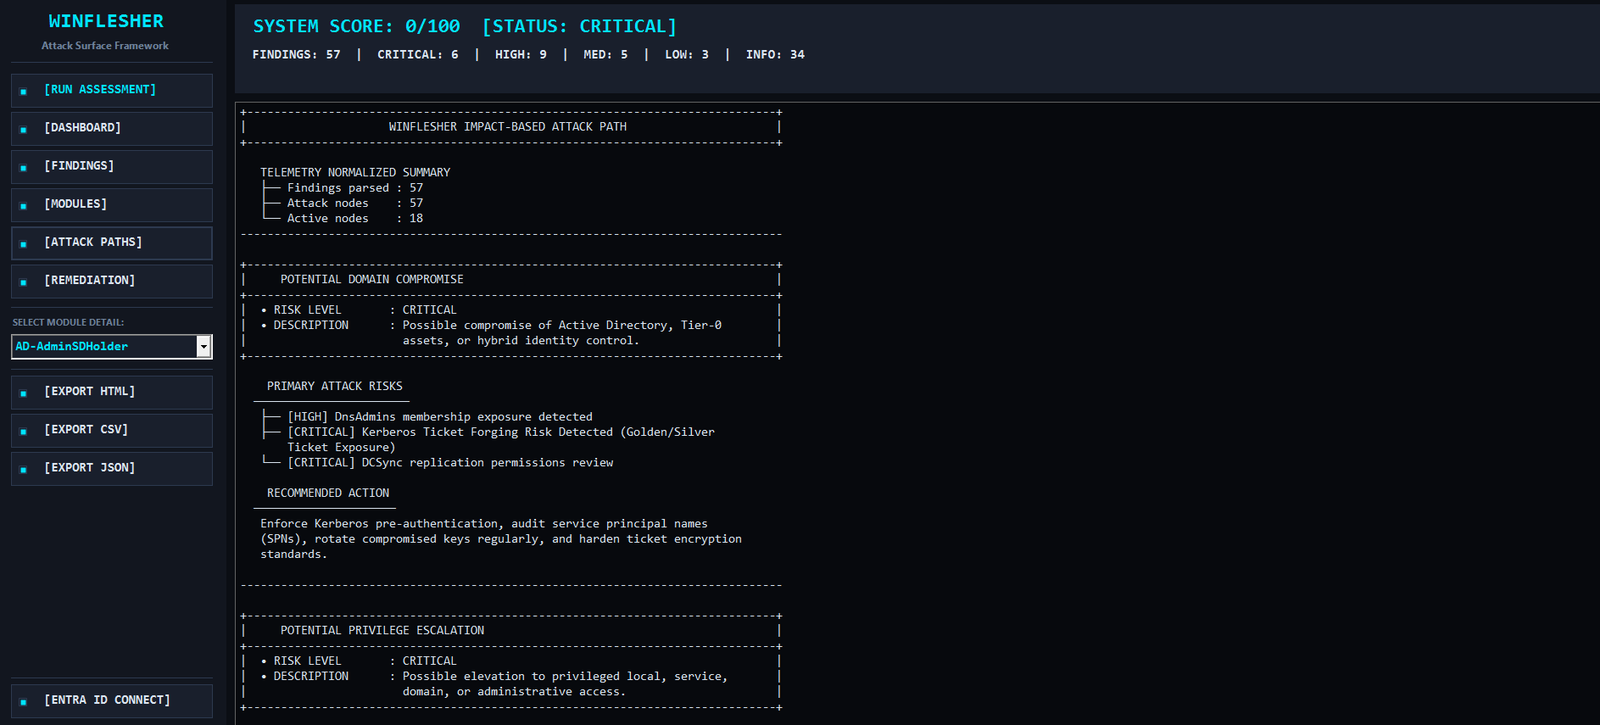 mindsflee/winflesher
स्वचालित आक्रमण सतह मूल्यांकन ढांचा Active Directory और स्थानीय अवसंरचनाओं के लिए, जो कमजोरियों को डोमेन समझौता, विशेषाधिकार वृद्धि, और पार्श्व गति…
 kwilck/copyfail
कॉपी फेल (CVE-2026-31431) लिनक्स कर्नेल के algif_aead मॉड्यूल में एक लॉजिक दोष है — जो AF_ALG यूज़रस्पेस क्रिप्टो API का हिस्सा है। इसे 29 अप्रैल,…
 forensicfoundry/cve-2026-31431-check
जाँचें कि CVE-2026-31431 "Copy Fail" के लिए स्थानीय Linux शमन/एक्सपोज़र स्थिति क्या है।
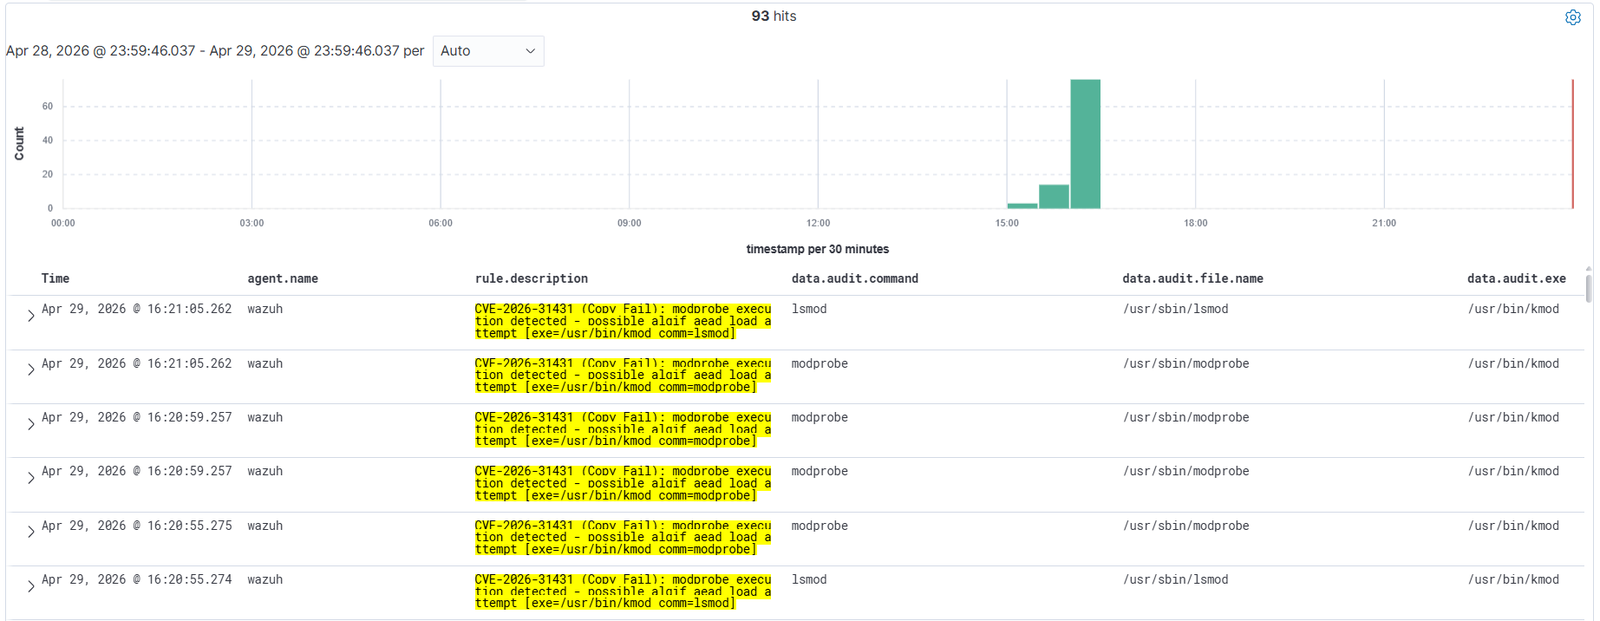 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
वाज़ुह 4.14.4 के लिए CVE-2026-31431 (कॉपी फेल) का पता लगाने के नियम - authencesn पेज कैश राइट के माध्यम से लिनक्स स्थानीय विशेषाधिकार वृद्धि
 codiobert/pwnkit-scanner
लिनक्स सिस्टम में Polkit विशेषाधिकार वृद्धि भेद्यता (CVE-2021-4034) की स्कैनिंग करता है और शमन मार्गदर्शन प्रदान करता है।