Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/mindsflee/winflesher
विशेषाधिकार वृद्धिटोहीभेद्यता विश्लेषणपार्श्व आंदोलनकॉन्फ़िगरेशन ऑडिटिंगपेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubmindsflee/winflesher

WinFlesher

स्वचालित आक्रमण सतह मूल्यांकन ढांचा Active Directory और स्थानीय अवसंरचनाओं के लिए, जो कमजोरियों को डोमेन समझौता, विशेषाधिकार वृद्धि, और पार्श्व गति के आक्रमण पथों से जोड़ता है, साथ ही सुधार मार्गदर्शन प्रदान करता है।

रिपॉजिटरी देखें
2622341 महीना पहलेKitploit द्वारा समीक्षित
साझा करें

WinFlesher Logo

जैसे PingCastle ने Bloodhound के साथ ड्रिंक्स के लिए बाहर जाने का सोचा, और उन्होंने वास्तव में कुछ काम करने का फैसला किया। 🍷


WinFlesher एक उन्नत आक्रमण सतह सुरक्षा मूल्यांकन ढांचा है जिसे जटिल वातावरणों में सुरक्षा स्थितियों, आक्रमण पथों और सुधार रणनीतियों का विश्लेषण, मूल्यांकन और रिपोर्ट करने के लिए डिज़ाइन किया गया है।

सुरक्षा पेशेवरों और साइबर सुरक्षा ऑडिटरों के लिए विकसित, WinFlesher Active Directory और स्थानीय अवसंरचनाओं के भीतर भेद्यता खोज और महत्वपूर्ण पथ सहसंबंध को स्वचालित करता है।


सुविधाओं का अवलोकन

WinFlesher जोखिम प्रबंधन के लिए एक मॉड्यूलर, टेलीमेट्री-आधारित दृष्टिकोण प्रदान करता है:
  • स्वचालित खोज: होस्ट कॉन्फ़िगरेशन, सेवाओं, निर्धारित कार्यों, फ़ायरवॉल और LSA कॉन्फ़िगरेशन की वास्तविक समय में पहचान।
  • Active Directory विश्लेषण: डोमेन, ट्रस्ट, समूह विशेषाधिकारों और उजागर SPN वाले उपयोगकर्ताओं का गहन विश्लेषण।
  • आक्रमण पथ इंजन: भेद्यताओं और प्रभाव के बीच स्वचालित सहसंबंध, डोमेन समझौता, विशेषाधिकार वृद्धि और पार्श्व गति के पथों की पहचान करना।
  • सुधार समर्थन: प्रत्येक पहचानी गई भेद्यता के लिए एकीकृत व्यावहारिक मार्गदर्शिकाएँ और समाधान स्क्रिप्ट।
  • आधुनिक GUI: तीव्र प्रबंधन और सुरक्षा स्कोर के सहज विज़ुअलाइज़ेशन के लिए समर्पित ग्राफ़िकल इंटरफ़ेस।

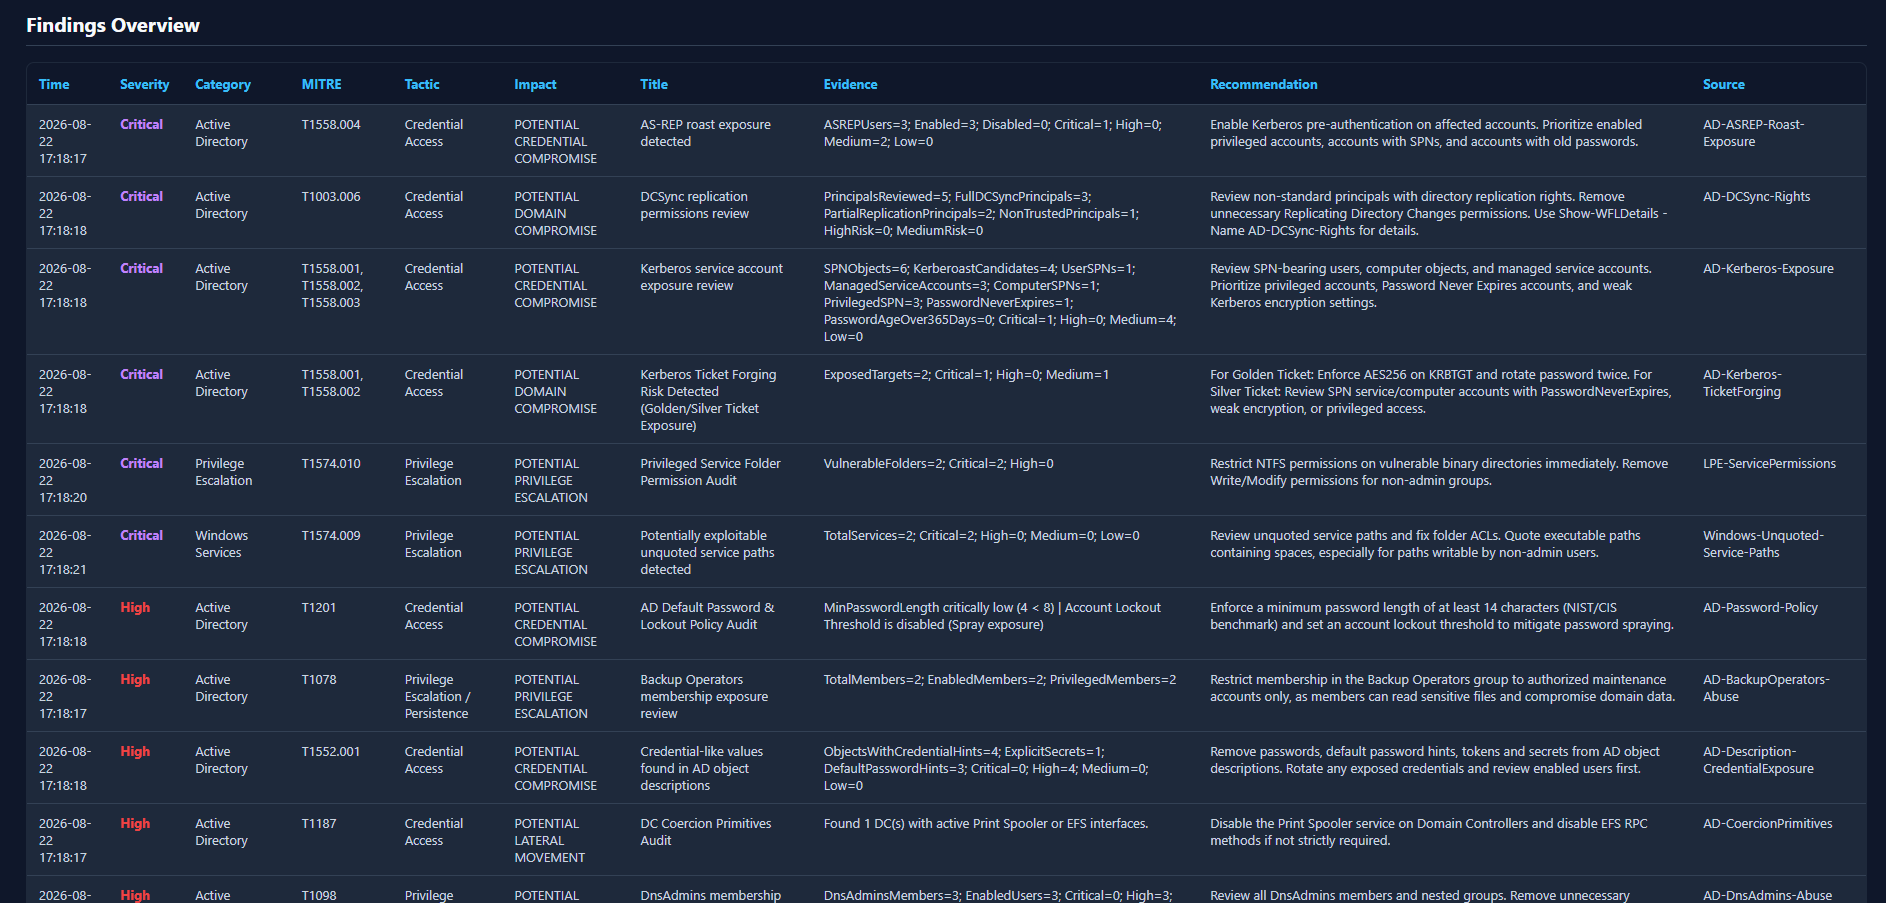
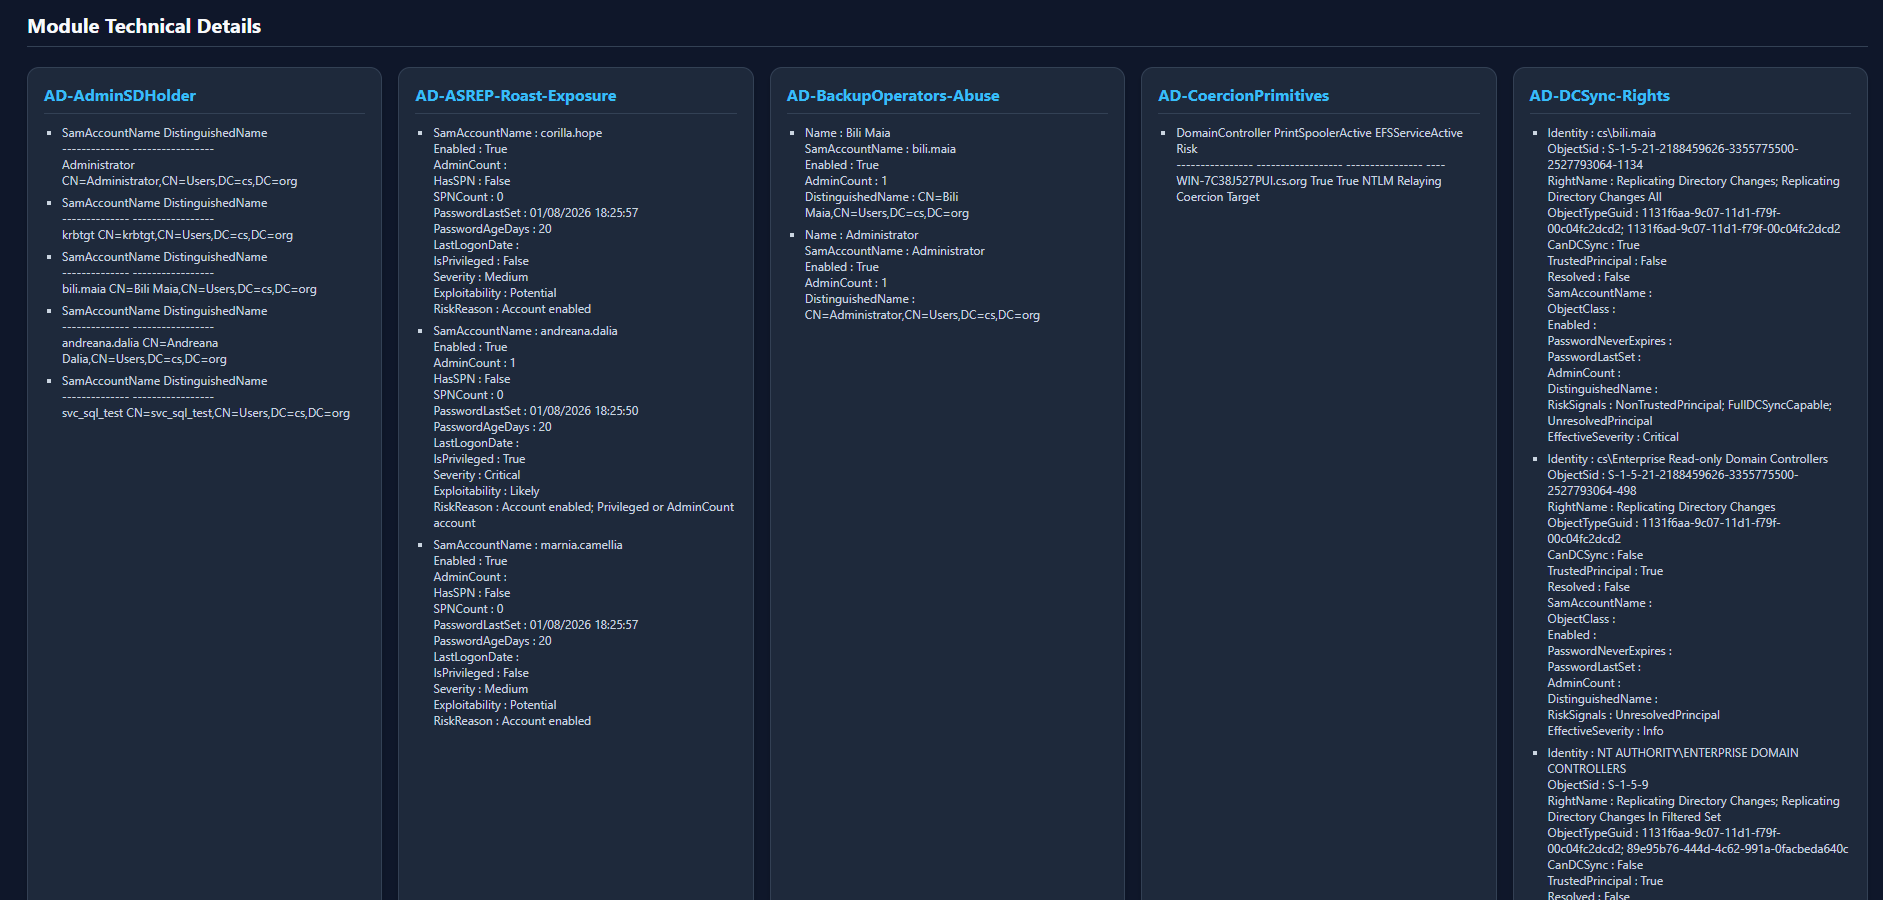
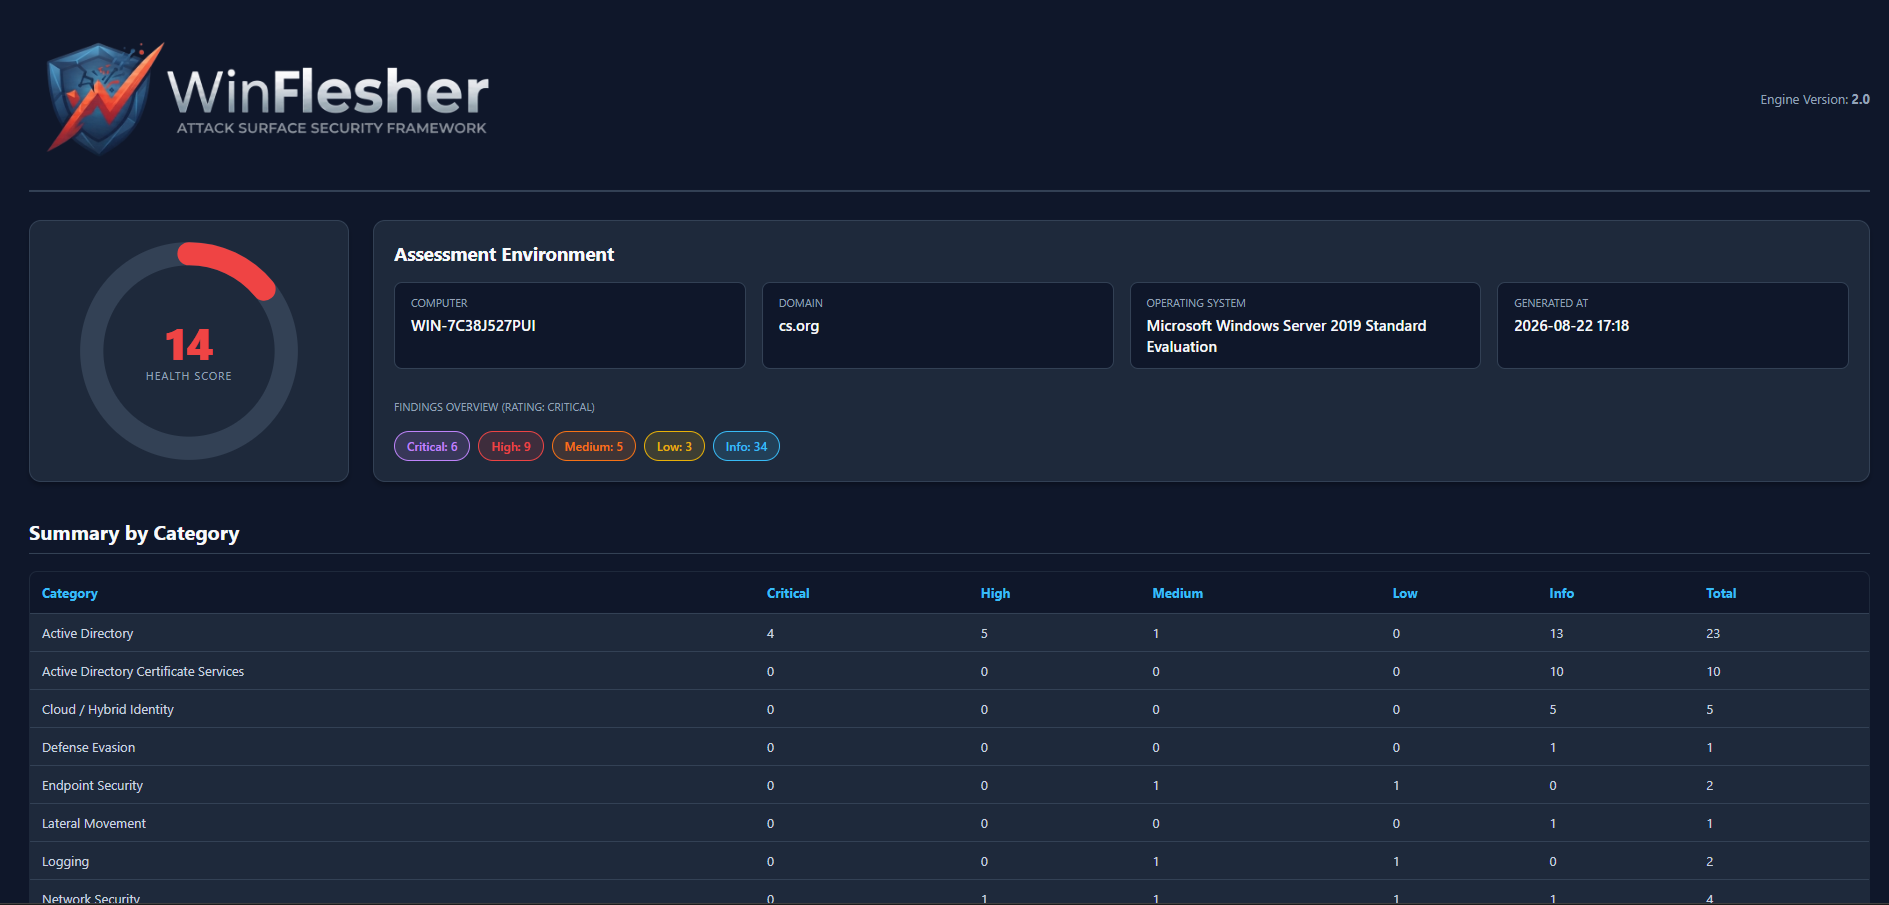
HTML रिपोर्ट

WinFlesher Dashboard

WinFlesher Findings

WinFlesher Module Details


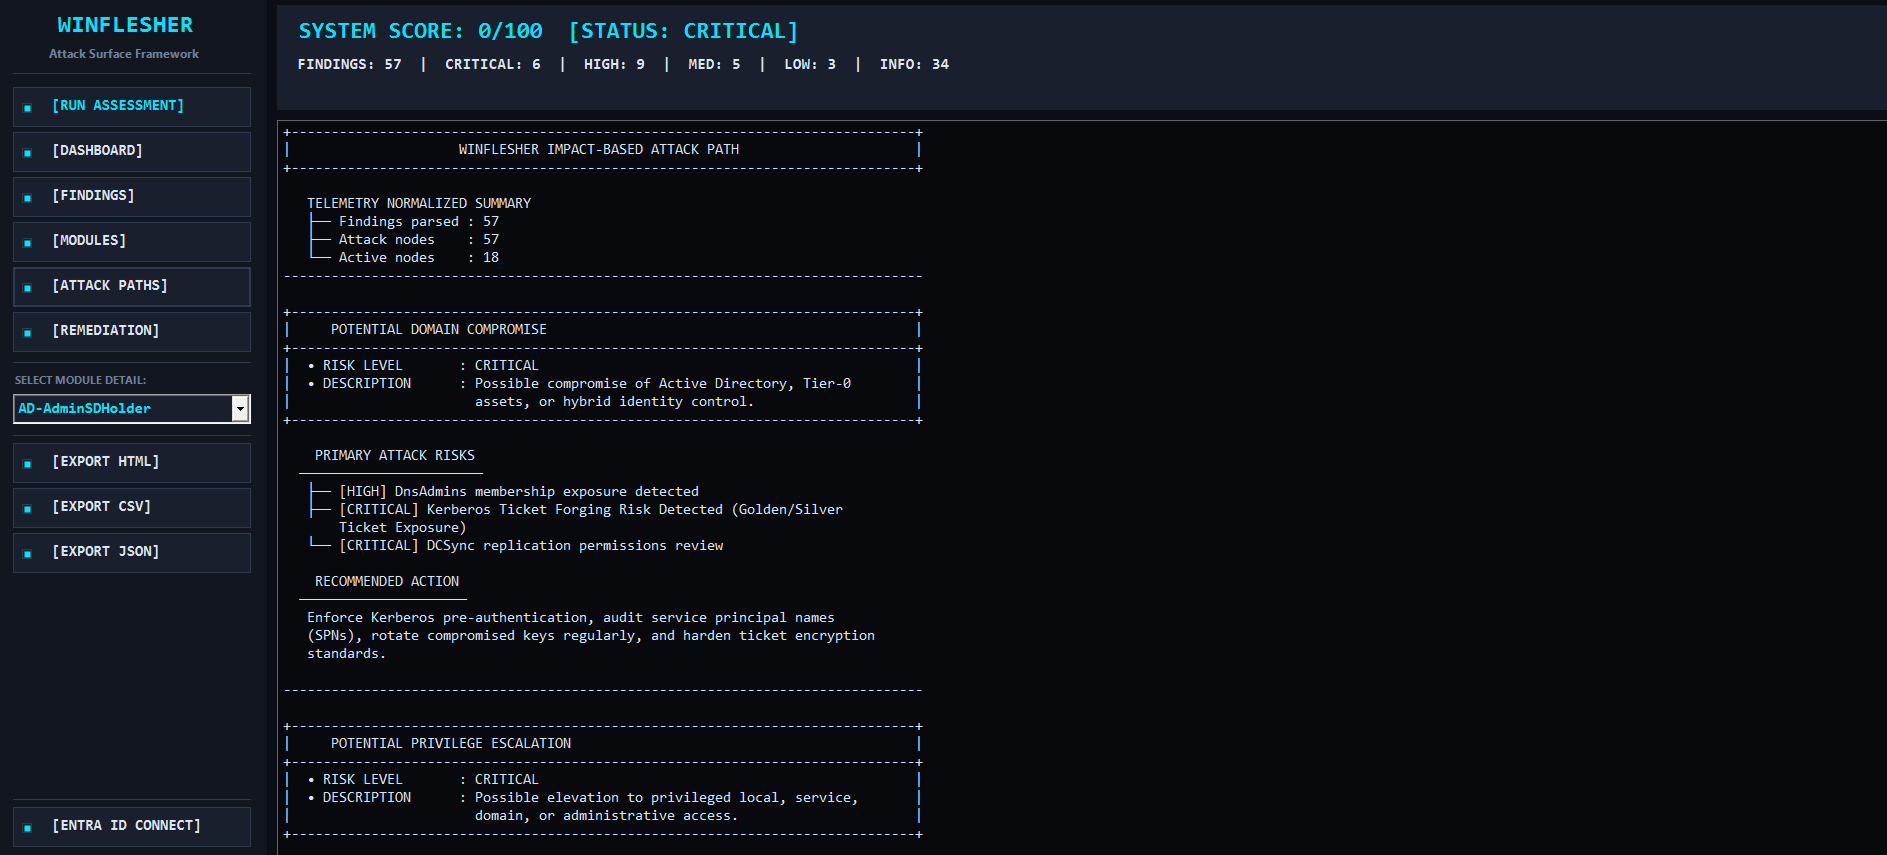
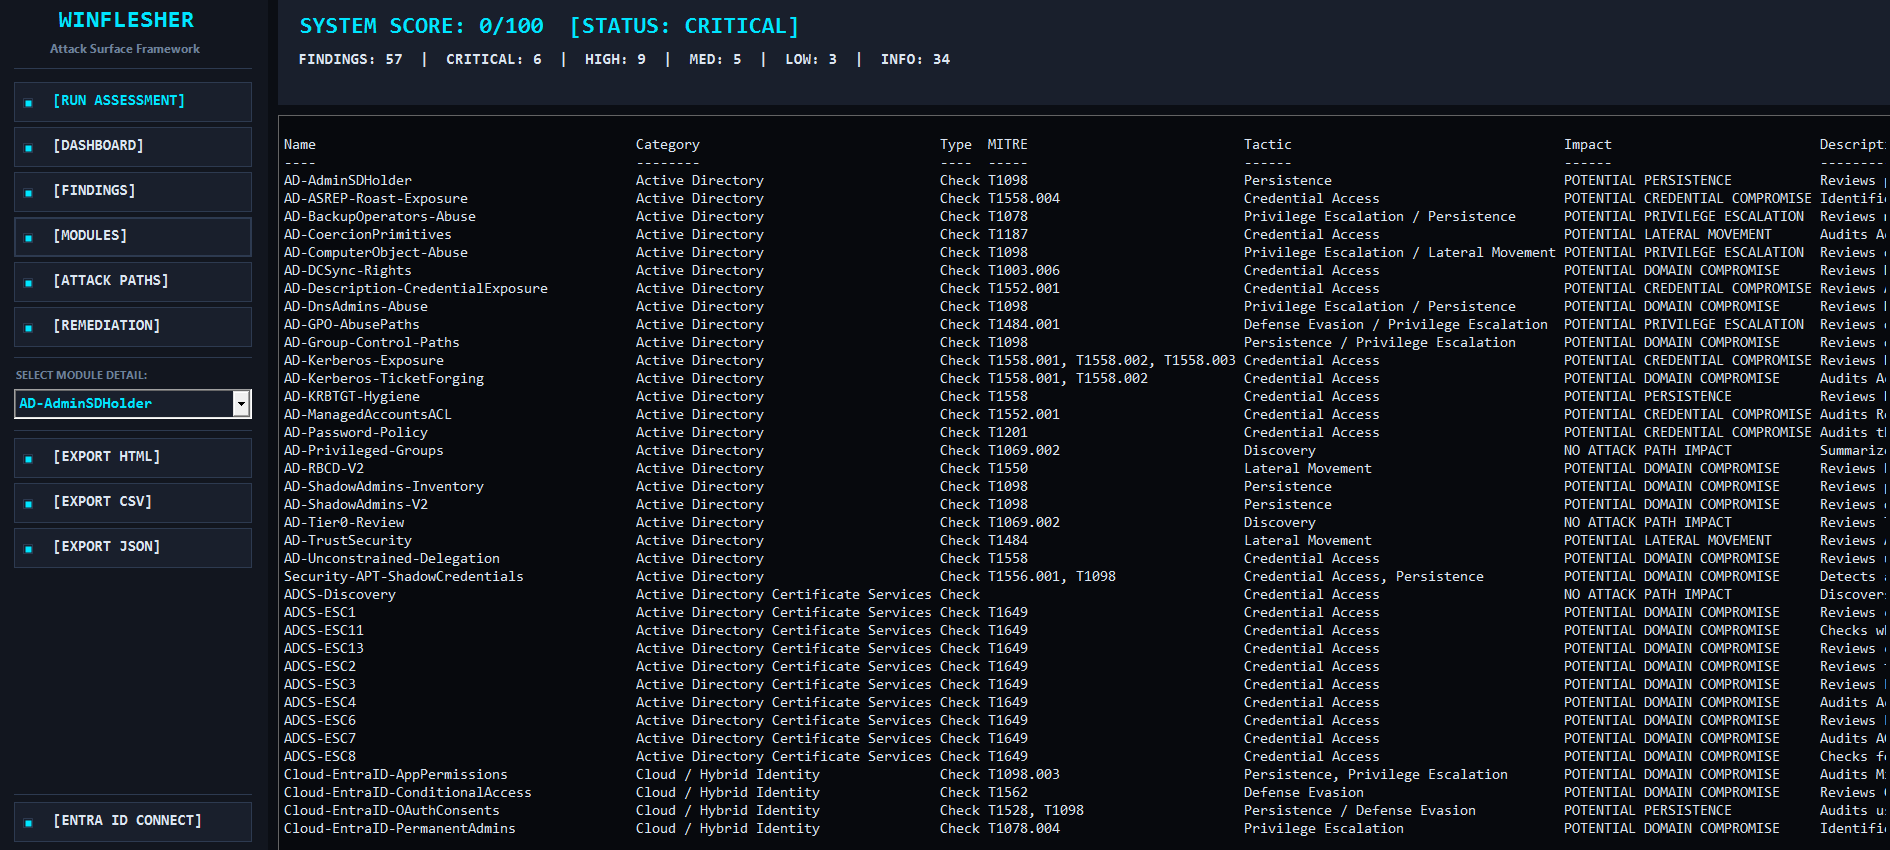
WinForm GUI

WinFlesher Attack Paths

WinFlesher Modules

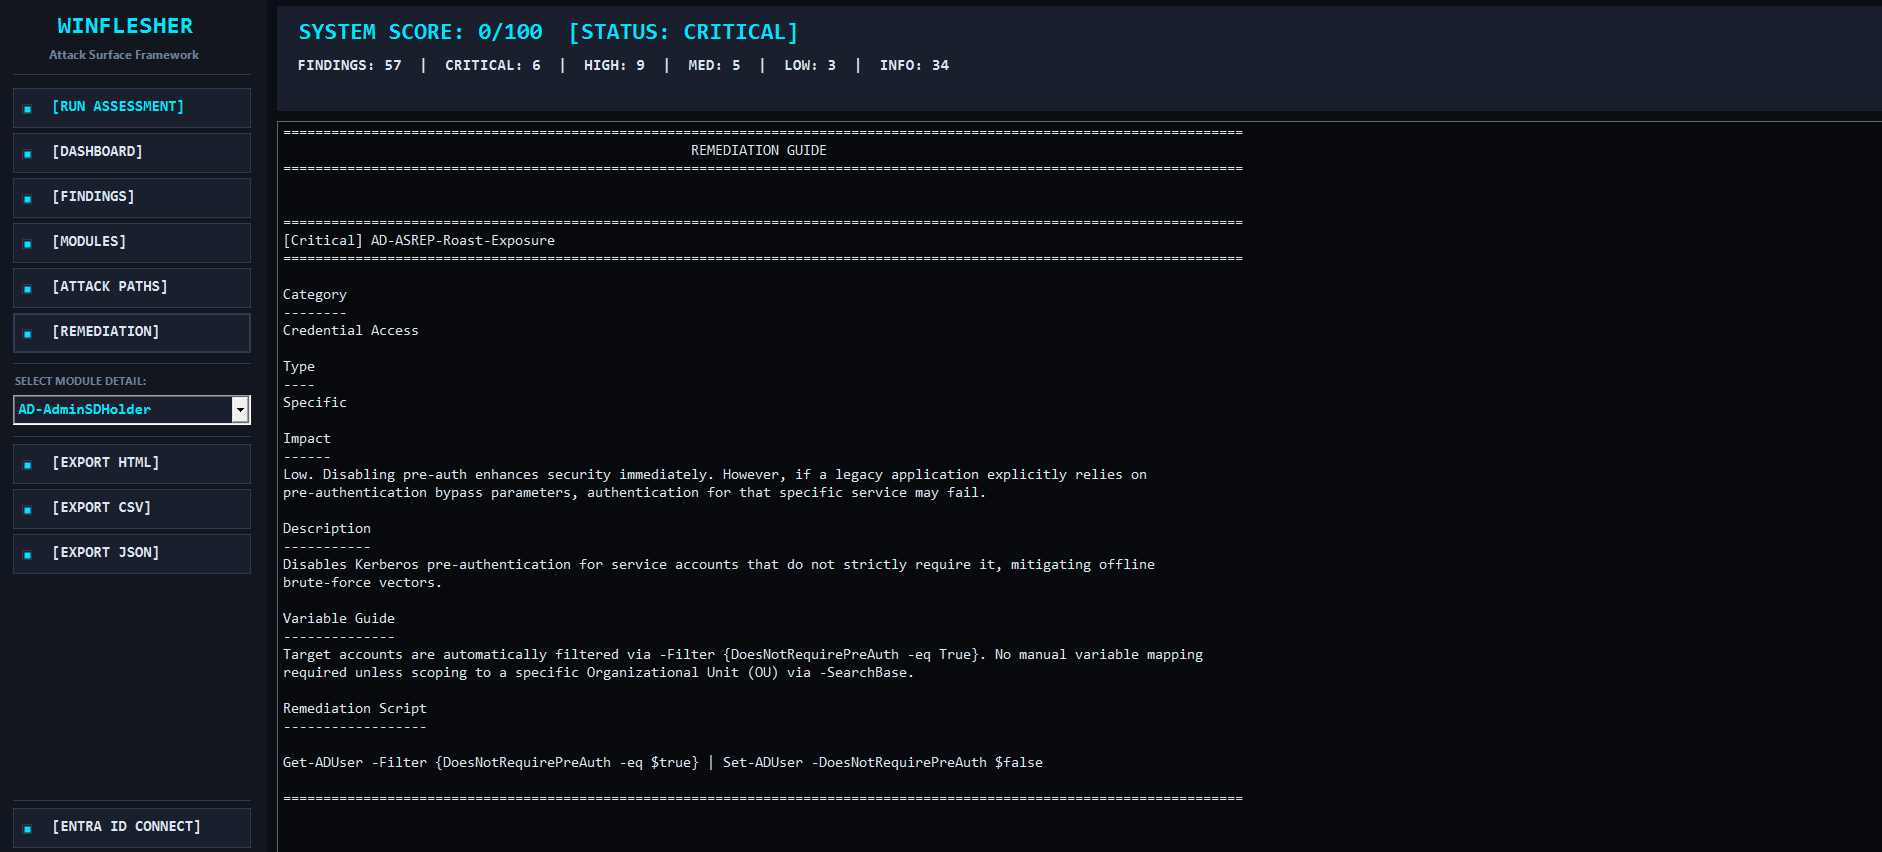
WinFlesher Remediation


स्थापना

WinFlesher क्लाइंट या सर्वर ऑपरेटिंग सिस्टम पर चल सकता है, बशर्ते मशीन डोमेन से जुड़ी हो और निर्भरताओं और Active Directory मॉड्यूल स्थापित करने के लिए स्थानीय व्यवस्थापक विशेषाधिकार हों।

आरंभ करने का सबसे तेज़ तरीका पूरे रिपॉजिटरी को ZIP संग्रह के रूप में डाउनलोड करना और इसे स्थानीय रूप से निकालना है:

  1. मुख्य GitHub पृष्ठ पर "Download ZIP" बटन पर क्लिक करके रिपॉजिटरी डाउनलोड करें।

  2. ZIP फ़ाइल को एक सुरक्षित फ़ोल्डर में निकालें (जैसे, C:\Tools\WinFlesher)।

  3. नोट: सुनिश्चित करें कि आपके सिस्टम पर PowerShell स्क्रिप्ट निष्पादन सक्षम है:

    Set-ExecutionPolicy Bypass -Scope Process -Force
    

आवश्यक मॉड्यूल

WinFlesher की क्षमताओं का पूर्ण लाभ उठाने के लिए (विशेष रूप से Active Directory और क्लाउड घटकों के लिए), सुनिश्चित करें कि आपके पास निम्नलिखित मॉड्यूल स्थापित हैं:
  • Active Directory:

    Install-WindowsFeature RSAT-AD-PowerShell
    
  • Microsoft Graph (Entra ID के लिए):

    Install-Module Microsoft.Graph.Applications -Scope CurrentUser
    

WinFlesher कैसे चलाएँ

ढांचा शुरू करने के लिए, एक PowerShell कंसोल खोलें (पूर्ण टेलीमेट्री संग्रह के लिए व्यवस्थापक के रूप में चलाने की अनुशंसा की जाती है), रूट निर्देशिका पर नेविगेट करें, और बस निष्पादित करें:

. .\Invoke-Winflesher.ps1
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    398
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    259
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    257

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →