deathshotxd/0xm0ncrush
# कर्नेल-मोड प्रोसेस टर्मिनेटर, हस्ताक्षरित BYOVD ड्राइवर का उपयोग करके। सभी Windows 10/11 पर काम करता है। कोई ऑफसेट नहीं, कोई PDB नहीं। Rust।




कर्नेल संदर्भ से क्रॉस-वर्ज़न Windows प्रक्रिया समाप्ति।
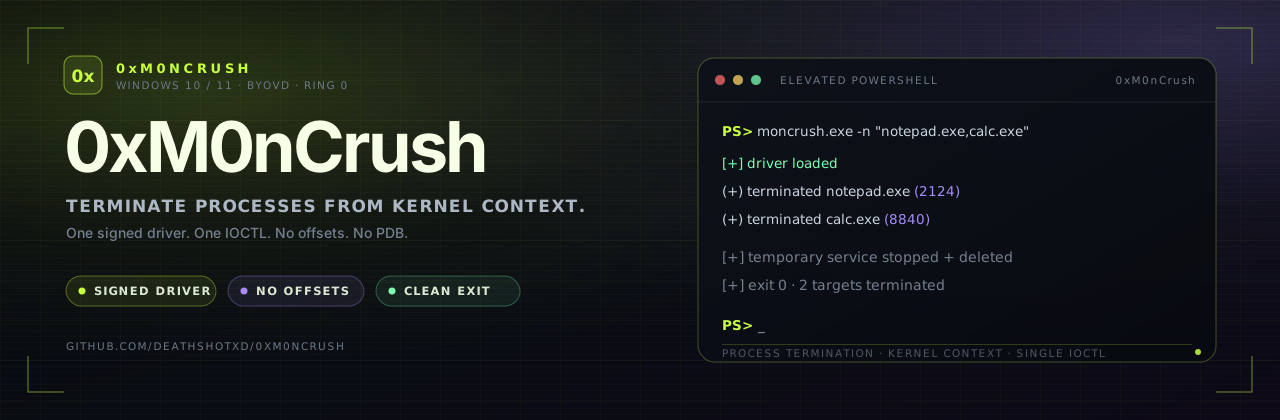
एक हस्ताक्षरित ड्राइवर। एक IOCTL। कोई ऑफ़सेट नहीं। कोई PDB नहीं।
एक क्रॉस-वर्ज़न Windows प्रक्रिया टर्मिनेटर। यह एक हस्ताक्षरित HONOR
कर्नेल ड्राइवर (MonProcessEX.sys) लोड करता है, प्रत्येक लक्ष्य
प्रक्रिया का PID रिज़ॉल्व करता है, और एक ही IOCTL के माध्यम से कर्नेल संदर्भ से उसे समाप्त करता है।
कोई कर्नेल ऑफ़सेट नहीं, कोई PDB डाउनलोड नहीं, कोई बिल्ड-विशिष्ट शेलकोड नहीं - यह
तकनीक हर Windows 10 और Windows 11 बिल्ड पर समान रूप से काम करती है।
यह टूल एक एकल स्व-निहित निष्पादन योग्य फ़ाइल है। जब इसे ड्राइवर की आवश्यकता होती है,
तो यह इसे Service Control Manager के माध्यम से इंस्टॉल करता है, किल करता है, और
बाहर निकलने से पहले अस्थायी सेवा को रोकता और हटाता है। यदि MonProcessEX.sys
पहले से लोड है, तो यह मौजूदा ड्राइवर का पुनः उपयोग करता है और उसे यथावत रखता है।
लक्ष्य रनटाइम पर कॉन्फ़िग फ़ाइल, कमांड लाइन, या
अंतर्निहित डिफ़ॉल्ट के माध्यम से कॉन्फ़िगर करने योग्य हैं।
डिज़ाइन से क्रॉस-वर्ज़न। एक ड्राइवर, एक IOCTL, एक किल प्रिमिटिव। सभी Windows 10 और Windows 11 बिल्ड पर काम करता है।
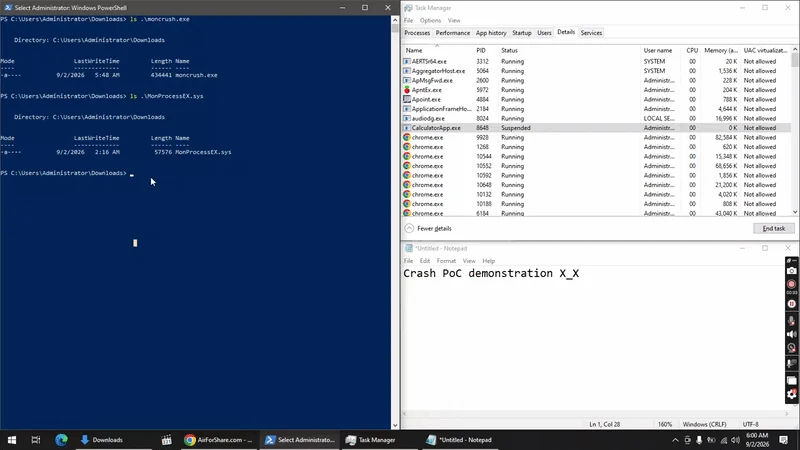
1. Keep moncrush.exe and MonProcessEX.sys in the same folder.
2. Run from an elevated shell.

   moncrush.exe -n "notepad.exe,calc.exe"

3. Targets die. The temporary driver service is cleaned up. Done.
कोई टूलचेन नहीं, कोई ऑफ़सेट नहीं, कोई बिल्ड स्टेप नहीं।
| विशेषता | विवरण |
|---|---|
| क्रॉस-वर्ज़न | सभी Windows 10 और Windows 11 बिल्ड्स पर काम करता है, कोई ऑफ़सेट नहीं |
| कर्नेल-मोड किल | ड्राइवर कर्नेल कॉन्टेक्स्ट से PID को टर्मिनेट करता है |
| PPL बायपास | MonProcessEX.sys किल पाथ प्रोटेक्टेड-प्रोसेस चेक्स को बायपास करता है |
| साइन्ड ड्राइवर | MonProcessEX.sys एक असली साइन्ड HONOR ड्राइवर है |
| MS ब्लॉक नियमों में नहीं | Microsoft के कमज़ोर-ड्राइवर ब्लॉक नियमों में अनुपस्थित |
| आत्मनिर्भर | SCM के माध्यम से अस्थायी ड्राइवर इंस्टॉल, स्टार्ट और क्लीनअप किया जाता है; प्रीलोडेड ड्राइवर जैसा है वैसा ही पुनः उपयोग होता है |
| शून्य निर्भरताएँ | स्टैटिक Rust बाइनरी; exe + ड्राइवर ड्रॉप करें, चलाएँ |
| कॉन्फ़िगर करने योग्य | targets.conf या -n, पुनः कंपाइल की आवश्यकता नहीं |
| ऑब्फ़स्केटेड | डिवाइस पाथ और टारगेट सूची रेस्ट में एन्क्रिप्टेड |
| सिंगल एक्ज़ीक्यूटेबल | एक बाइनरी; शेल से कंसोल आउटपुट, डबल-क्लिक पर साइलेंट |
| ड्राई-रन मोड | कमिट करने से पहले टारगेट और PID की गणना करें |
| जिटर्ड लूप | --repeat रैंडमाइज़्ड इंटरवल के साथ पुनः जाँच करता है |
| एग्ज़िट कोड + JSON | C2-फ्रेंडली ऑटोमेशन इंटरफ़ेस |
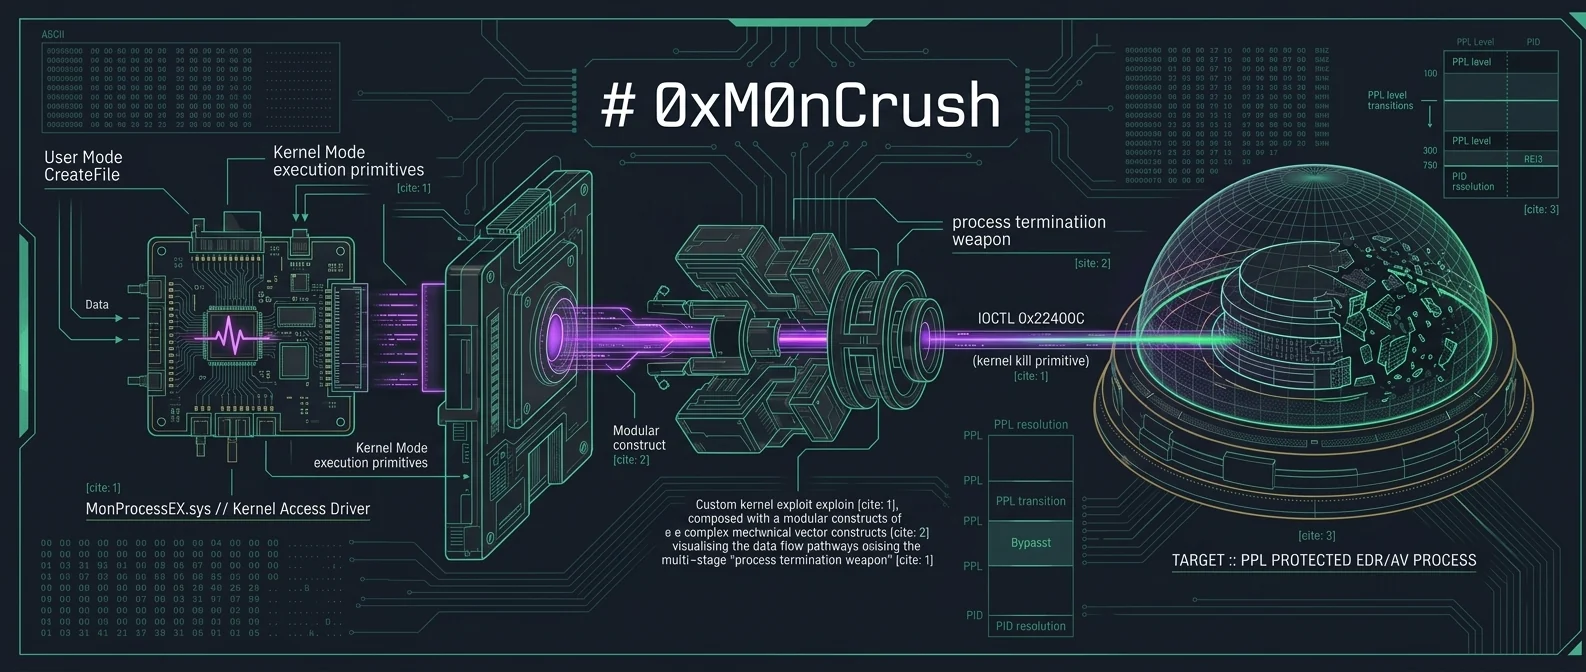
+-------------------------------------------------------------------------------------------+
| USER MODE                                                                                 |
|                                                                                           |
|   moncrush.exe                                                                            |
|                                                                                           |
|   +-------------------+      +-------------------+      +---------------------+           |
|   |   enumerate all   |      |   resolve target  |      |   match against     |           |
|   |   running         |  ->  |   PID via process |  ->  |   target list,      |           |
|   |   processes       |      |   entry           |      |   collect PIDs      |           |
|   +-------------------+      +-------------------+      +----------+----------+           |
|                                                                         |                 |
|                                     CreateFileW("\.\MonProcessEX")      |                 |
|                                     DeviceIoControl(IOCTL 0x22400C)     |                 |
|                                     output = termination status         v                 |
+-------------------------------------------------------------------------------------------+
| KERNEL MODE                                                                               |
|                                                                                           |
|   MonProcessEX.sys                                        signed HONOR kernel driver      |
|   +---------------------------------------------------------------------------------+     |
|   |                                                                                 |     |
|   |   IOCTL 0x22400C  ->  PID termination dispatch                                  |     |
|   |        |                                                                        |     |
|   |        |  kernel-mode process lookup                                            |     |
|   |        v                                                                        |     |
|   |   EPROCESS located -> terminated from kernel context                            |     |
|   |        |                                                                        |     |
|   |        v                                                                        |     |
|   |   process exit path invoked                                                     |     |
|   |                                                                                 |     |
|   +---------------------------------------------------------------------------------+     |
|                                                                                           |
|   CLEANUP                                                                                 |
|   +---------------------------------------------------------------------------------+     |
|   |   temporary service stopped + deleted (when this run created it)                |     |
|   |   preloaded driver reused as-is; never force-unloaded                           |     |
|   +---------------------------------------------------------------------------------+     |
+-------------------------------------------------------------------------------------------+