

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
लॉग विश्लेषण — उपकरण — पृष्ठ 29 | Kitploit

उपकरण

सभीएंड्रॉइड सुरक्षाप्रमाणीकरण और प्राधिकरणक्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणडिस्क फोरेंसिकएम्बेडेड सिस्टम सुरक्षासामान्य उपयोगिताएँसमझौता संकेतक (IOC) प्रबंधनOSINT (खुला स्रोत खुफिया)पैकेट स्निफिंग और विश्लेषणपासवर्ड क्रैकिंगभेद्यता परीक्षण फ्रेमवर्कफ़िशिंग उपकरणविशेषाधिकार वृद्धिटोहीस्थैतिक विश्लेषणभेद्यता स्कैनरवेब भेद्यता स्कैनरवाई-फाई ऑडिटिंगब्लूटूथ सुरक्षाकंटेनर सुरक्षागतिशील विश्लेषण (सैंडबॉक्सिंग)एन्क्रिप्शन/डिक्रिप्शन उपकरणशोषण फ्रेमवर्कपहचान प्रबंधनआईओएस सुरक्षाIoT सुरक्षामेमोरी फोरेंसिकनेटवर्क मैपिंगसामाजिक इंजीनियरिंग के लिए OSINTपासवर्ड हमलेपेलोड जनरेशनस्थायित्व तंत्रपोर्ट स्कैनिंगस्थैतिक कोड विश्लेषण (SAST)खतरा फ़ीड और एग्रीगेटरभेद्यता विश्लेषणवेब प्रॉक्सी और अवरोधनकोड विश्लेषणDNS और सबडोमेन गणनागतिशील कोड विश्लेषण (DAST)शोषणहैश विश्लेषणआईडीएस/आईपीएस से बचनापहचान छुपाने के उपकरणपार्श्व आंदोलनमोबाइल ऐप पेंटेस्टिंगनेटवर्क फोरेंसिकरिवर्स इंजीनियरिंगआरएफआईडी/एनएफसी उपकरणSCADA/ICS सुरक्षास्क्रिप्टिंग और स्वचालनसर्वरलेस सुरक्षाशेलकोडवेब एप्लिकेशन शोषणएपीआई सुरक्षा परीक्षणकॉन्फ़िगरेशन ऑडिटिंगडेटा निष्कासनडीबगर्सफोरेंसिकजानकारी एकत्र करनामोबाइल फोरेंसिकनेटवर्क एक्सेस कंट्रोलपोस्ट-शोषणसुरक्षा वर्चुअलाइजेशनफिशिंगWAF बाईपासवेब सुरक्षाफज़िंगनेटवर्क सुरक्षास्टेग्नोग्राफीवायरलेस सुरक्षाडेटा रिकवरीमालवेयर विश्लेषणडिजिटल फोरेंसिकहार्डवेयर हैकिंगक्रिप्टोग्राफीCTFपेनिट्रेशन टेस्टिंगक्लाउड सुरक्षाDevSecOpsमोबाइल सुरक्षागोपनीयताकमांड एंड कंट्रोलसामाजिक इंजीनियरिंगहार्डवेयर सुरक्षाउपयोगिताएँ और फ्रेमवर्कहार्डवेयर और IoT सुरक्षासीक्रेट डिटेक्शनबाइनरी विश्लेषणखतरा खुफियापहचान और एक्सेस प्रबंधन (IAM)आपूर्ति श्रृंखला सुरक्षाप्रमाणीकरणमशीन लर्निंगघुसपैठ का पता लगानापेपर और शोधगलत कॉन्फ़िगरेशनसबडोमेन एनुमरेशनईमेल संग्रहलर्निंग और शिक्षाAI-सहायित रिवर्सिंगDNS फज़िंगरेड टीमिंगघटना प्रतिक्रियाक्रॉलरचयनित संसाधनरिमोट एक्सेस टूलशेलकोड जनरेशनपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजनAPI सुरक्षाएंटी-बॉटफिंगरप्रिंट स्पूफिंगकैप्चा बायपासईमेल सुरक्षाDNS विश्लेषणकैओस इंजीनियरिंगलर्निंग पाथ और कोर्सकंटेनर एस्केपAI सुरक्षाडेटाबेस सुरक्षाफर्मवेयर विश्लेषणविसंगति का पता लगानालॉग विश्लेषणप्रतिकूल हमलाबाइनरी शोषणलैब और अभ्यास
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
601 परिणाम
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter एक उपकरण/स्क्रिप्ट है जो विश्लेषकों को पैकेट कैप्चर (pcap) में से उल्लेखनीय ट्रैफ़िक खोजने में छानबीन करने में सहायता करने के लिए…
defensive-toolsioc-managementpacket-sniffing-analysis+5
93
5 साल पहले
QLOG preview

QLOG

GitHubthreathunters-io/qlog

ETW-आधारित विंडोज प्रक्रिया निर्माण लॉगर जो फ़ाइल हैश, हस्ताक्षर और मूल प्रक्रिया विवरण के साथ ईवेंट को समृद्ध करता है, सुरक्षा निगरानी के लिए विंडोज…
defensive-toolsforensicsincident-response+1
444 साल पहले
pwnspoof preview

pwnspoof

GitHubpunk-security/pwnspoof

Pwnspoof भंडार

information-gatheringctfthreat-intelligence+4
2663 साल पहले
ad-honeypot-autodeploy preview

ad-honeypot-autodeploy

GitHubtothi/ad-honeypot-autodeploy

RDP Honeypot के लिए एक छोटा, जानबूझकर असुरक्षित, कमजोर Windows Domain को पूरी तरह से स्वचालित रूप से तैनात करें।

penetration-testingthreat-intelligenceeducation+3
2594 साल पहले
crowdsec preview

crowdsec

GitHubcrowdsecurity/crowdsec

ओपन-सोर्स IDS/IPS और WAF इंजन जो लॉग्स और HTTP अनुरोधों का विश्लेषण करके दुर्भावनापूर्ण IPs का पता लगाता है और उन्हें ब्लॉक करता है, रीयल-टाइम खतरा…
defensive-toolsthreat-feeds-aggregatorsids-ips-evasion+6
14.5k5घं 19मि पहले
AzureHunter preview

AzureHunter

GitHubdarkquasar/azurehunter

एक क्लाउड फोरेंसिक PowerShell मॉड्यूल जो Azure और O365 के डेटा पर थ्रेट हंटिंग प्लेबुक चलाने के लिए है।
information-gatheringdigital-forensicscloud-security+3
7953 साल पहले
RsWindowsThingies preview

RsWindowsThingies

GitHubforensicmatt/rswindowsthingies

Rust-आधारित विंडोज फोरेंसिक टूलकिट रीयल-टाइम MFT निगरानी, इवेंट लॉग स्ट्रीमिंग और चैनल गणना के लिए, जो लाइव सिस्टम विश्लेषण और घटना प्रतिक्रिया को…
digital-forensicsincident-responselog-analysis
236 साल पहले
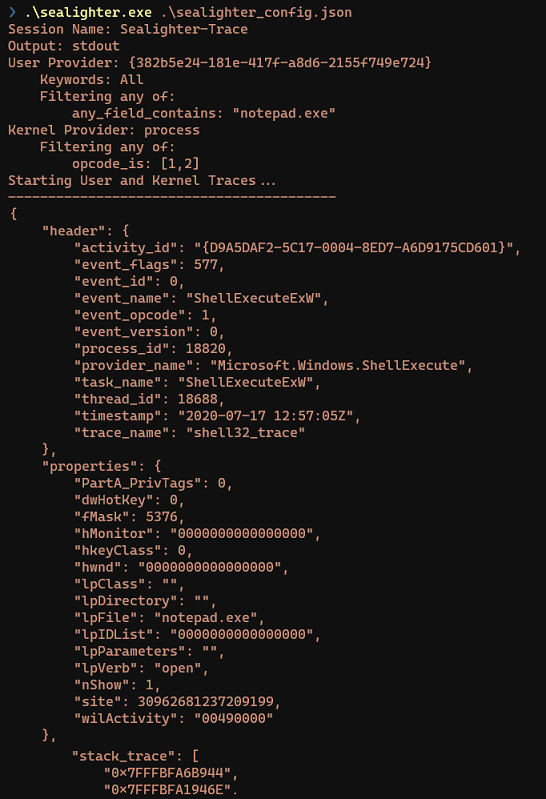
Sealighter preview

Sealighter

GitHubpathtofile/sealighter

ETW और WPP ट्रेसिंग टूल सुरक्षा अनुसंधान के लिए। एकाधिक प्रदाताओं की सदस्यता लेता है, स्वचालित रूप से घटनाओं को JSON में पार्स करता है, और उन्नत…
forensicslog-analysis
3963 साल पहले
etl-parser preview

etl-parser

GitHubairbus-cert/etl-parser

शुद्ध Python में इवेंट ट्रेस लॉग फ़ाइल पार्सर
reverse-engineeringforensicsdigital-forensics+1
1565 महीने पहले
laurel preview

laurel

GitHubthreathunters-io/laurel

लिनक्स ऑडिट लॉग को SIEM उपयोग के लिए रूपांतरित करें
defensive-toolslog-analysis
8511 दिन पहले
Ox4Shell preview

Ox4Shell

GitHubox-eye/ox4shell

Log4Shell पेलोड्स को आसानी से अस्पष्टता दूर करें।
vulnerability-analysislog-analysis
1674 साल पहले
matano preview

matano

GitHubmatanolabs/matano

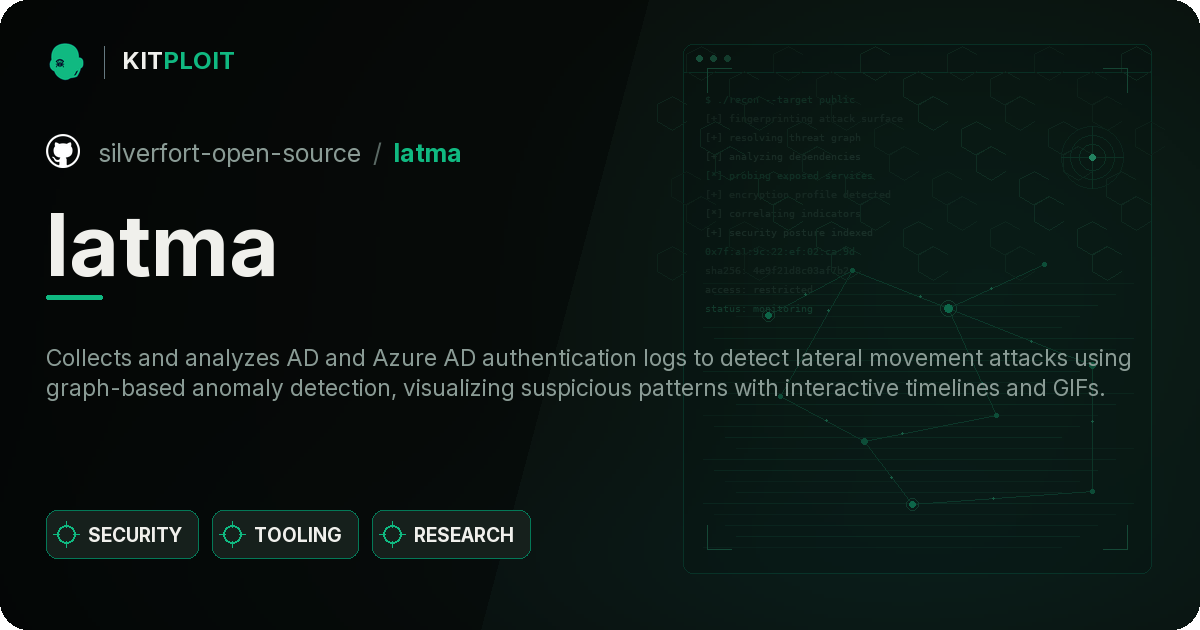
AWS पर पेटाबाइट स्तर पर खतरे की खोज, पहचान और प्रतिक्रिया, और साइबर सुरक्षा विश्लेषण के लिए ओपन सोर्स सुरक्षा डेटा लेक
cloud-securitythreat-intelligenceincident-response+1
1.7k1 साल पहले
latma preview

latma

GitHubsilverfort-open-source/latma

AD और Azure AD प्रमाणीकरण लॉग को इकट्ठा करता है और उनका विश्लेषण करता है ताकि ग्राफ-आधारित विसंगति पहचान का उपयोग करके पार्श्व संचलन हमलों का पता…
lateral-movementinformation-gatheringpenetration-testing+5
803 साल पहले
Get-AppLockerEventlog preview

Get-AppLockerEventlog

GitHubromaissaadjailia/get-applockereventlog

यह एक रेपो है जो win-event लॉग को पार्स करके Applocker इवेंट लॉग प्राप्त करने के लिए है।

forensicsthreat-intelligenceincident-response+1
294 साल पहले
aftermath preview

aftermath

GitHubjamf/aftermath

Swift-आधारित macOS घटना प्रतिक्रिया ढाँचा जो होस्ट कलाकृतियों, जिनमें फाइलसिस्टम टाइमस्टैम्प, ब्राउज़र डेटा, यूनिफ़ाइड लॉग, स्थायित्व तंत्र और…
memory-forensicsforensicsdigital-forensics+3
5941 साल पहले
winevt_logs_analysis preview

winevt_logs_analysis

GitHubgeorgi-i/winevt_logs_analysis

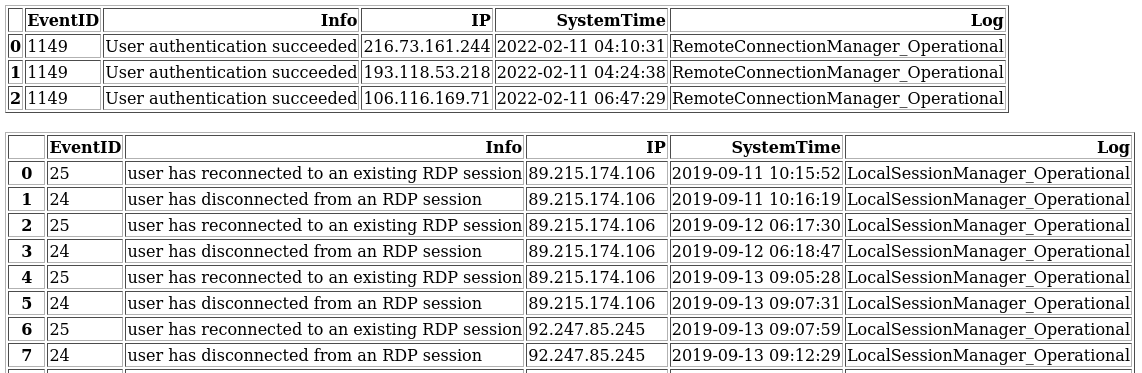
पार्स करता है विंडोज .evtx लॉग को रिमोट कनेक्शन और सार्वजनिक IP पहचानने के लिए, रिमोट लॉगिन और सत्रों से संबंधित EventIDs का विश्लेषण करके।

forensicsdigital-forensicslog-analysis
243 साल पहले
ThreatHound preview

ThreatHound

GitHubmazx0p/threathound

स्वचालित खतरे की खोज और घटना प्रतिक्रिया उपकरण जो Windows इवेंट लॉग के लिए Sigma नियम एकीकरण, रीयल-टाइम पहचान, और फोरेंसिक आर्टिफैक्ट विश्लेषण के साथ…
digital-forensicsthreat-intelligenceincident-response+1
1602 साल पहले
CVE-Vulnerability-Information-Downloader preview

CVE-Vulnerability-Information-Downloader

GitHubtrinitor/cve-vulnerability-information-downloader

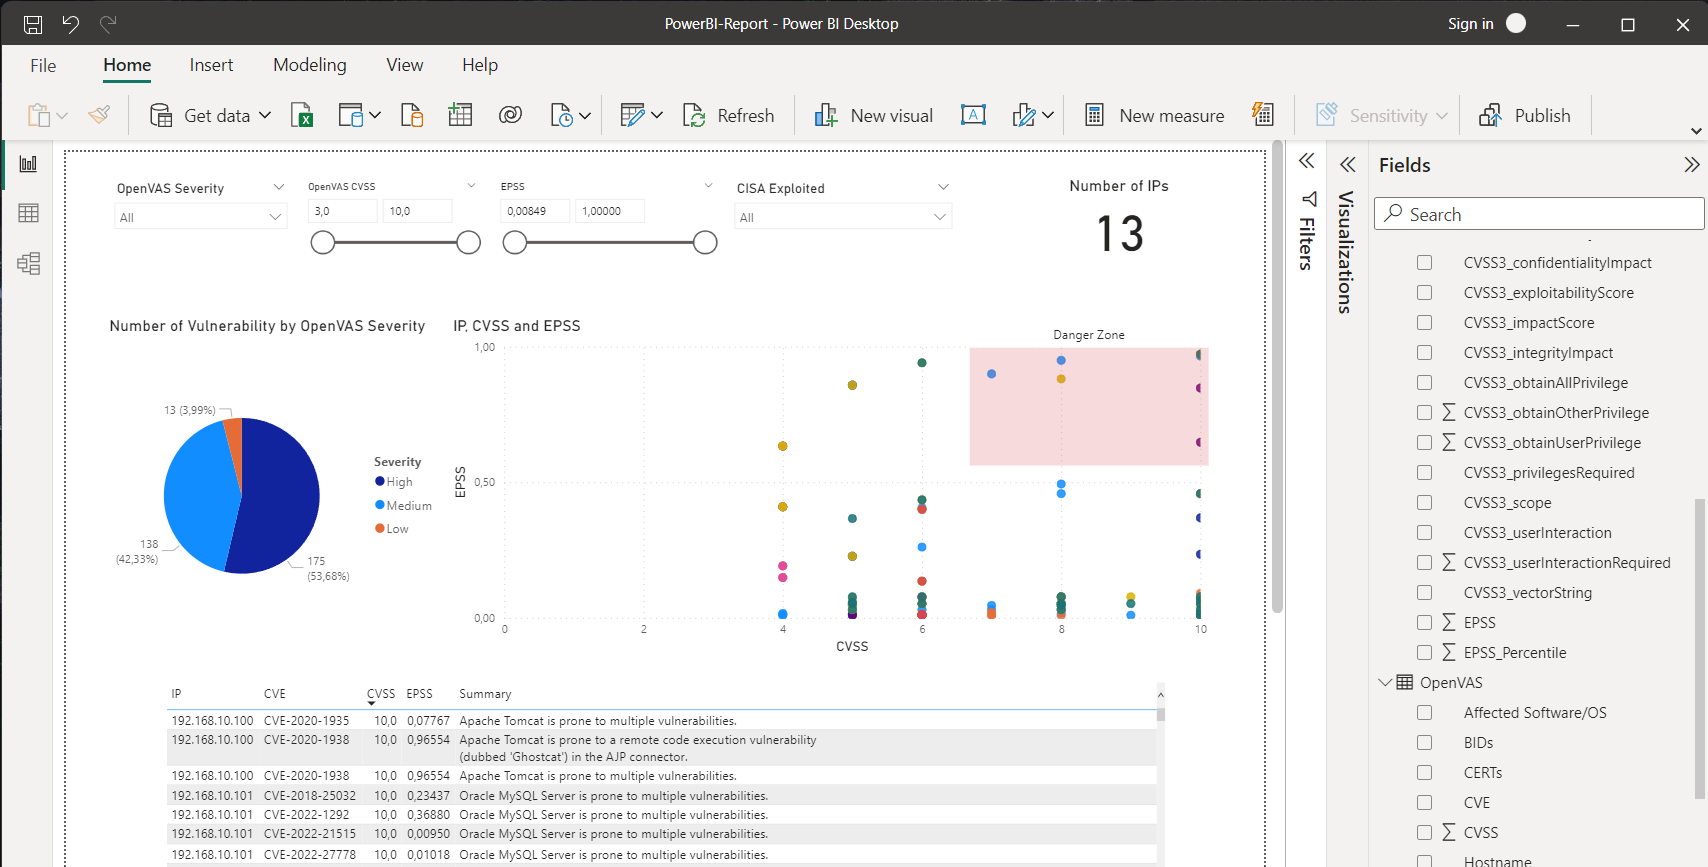
CVSS, EPSS और CISA की ज्ञात शोषित कमजोरी डेटा को डाउनलोड करता है और एकीकृत JSON/CSV फ़ाइलों और SQLite डेटाबेस में एकत्रित करता है। प्राथमिकता-आधारित…

vulnerability-scannersvulnerability-analysisutilities-frameworks+2
1433 साल पहले
पिछला1…282930…34अगला