
ThreatHound
ThreatHound एक उन्नत साइबर सुरक्षा उपकरण है जो विंडोज इवेंट लॉग के कुशल खतरे का पता लगाने और विश्लेषण की सुविधा प्रदान करता है। यह सुरक्षा डेटा के प्रबंधन और विश्लेषण के लिए एक उपयोगकर्ता-अनुकूल इंटरफ़ेस प्रदान करता है। मुख्य विशेषताओं में लॉग विश्लेषण, सिग्मा नियम एकीकरण और वास्तविक समय खतरे का पता लगाना शामिल है।
मुख्य विशेषताएँ:
- विंडोज इवेंट लॉग के लिए थ्रेट हंटिंग, समझौता आकलन और घटना प्रतिक्रिया के लिए स्वचालन
- स्रोत से प्रतिदिन सिग्मा नियमों को डाउनलोड और अपडेट करना
- 50 से अधिक डिटेक्शन नियम शामिल
- सिग्मा के लिए 2300 से अधिक डिटेक्शन नियमों का समर्थन
- नए सिग्मा नियमों को गतिशील रूप से समर्थन देना और उन्हें डिटेक्शन नियमों में जोड़ना
- अपने पसंदीदा डिटेक्शन नियम आसानी से जोड़ें
- आप mapping.py में आसानी से नया इवेंट लॉग स्रोत प्रकार जोड़ सकते हैं
- सिग्मा नियम प्रबंधन: सिग्मा नियमों को सहजता से प्रबंधित और संसाधित करें।
V2 विशेषताएँ:
- तेज़!!
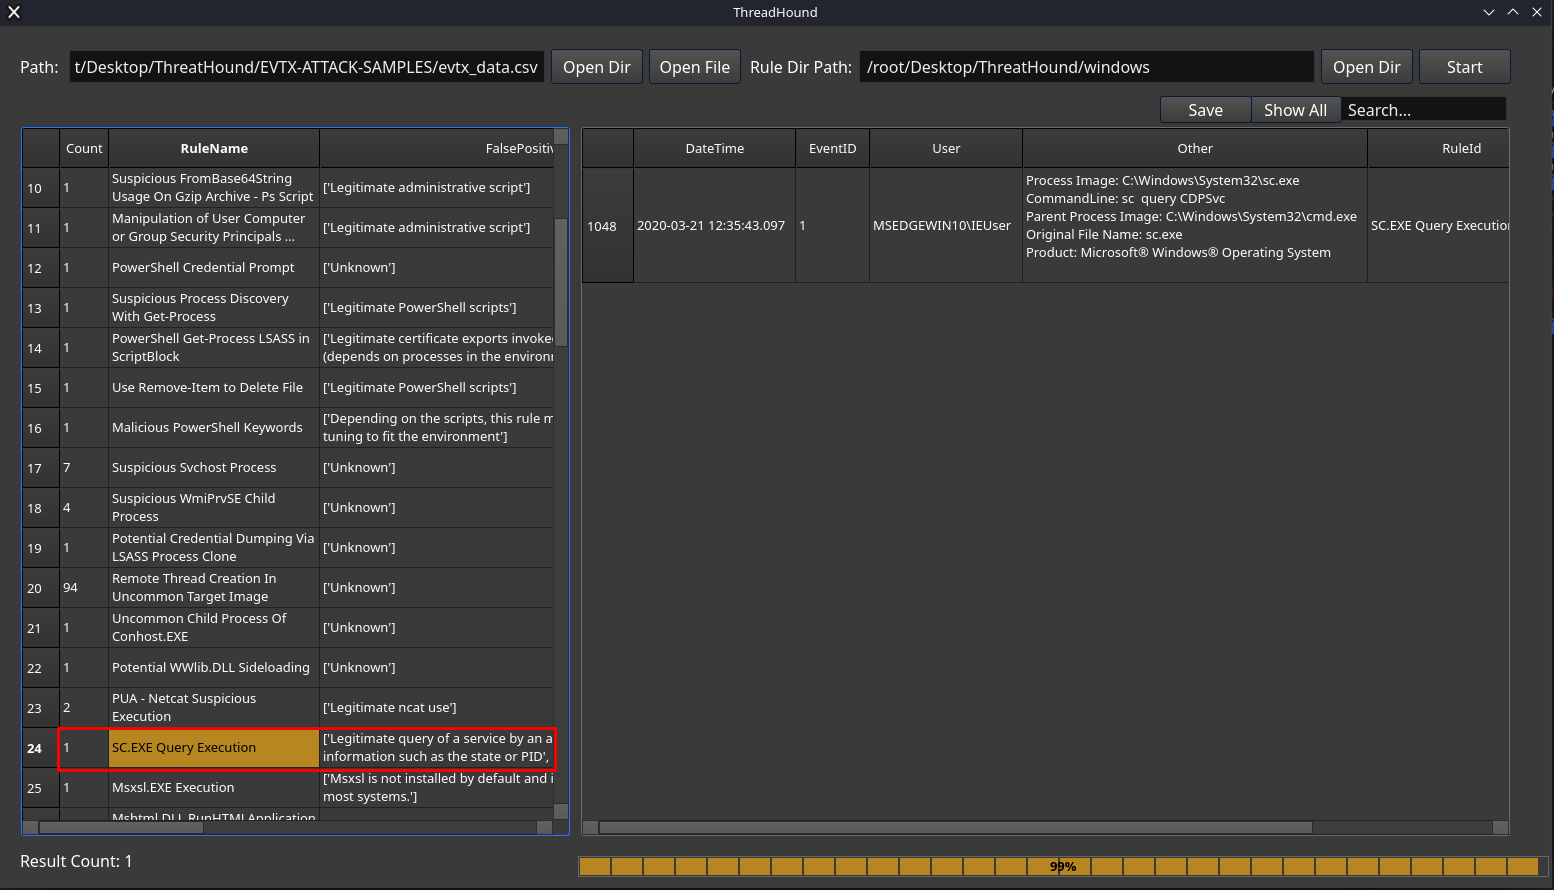
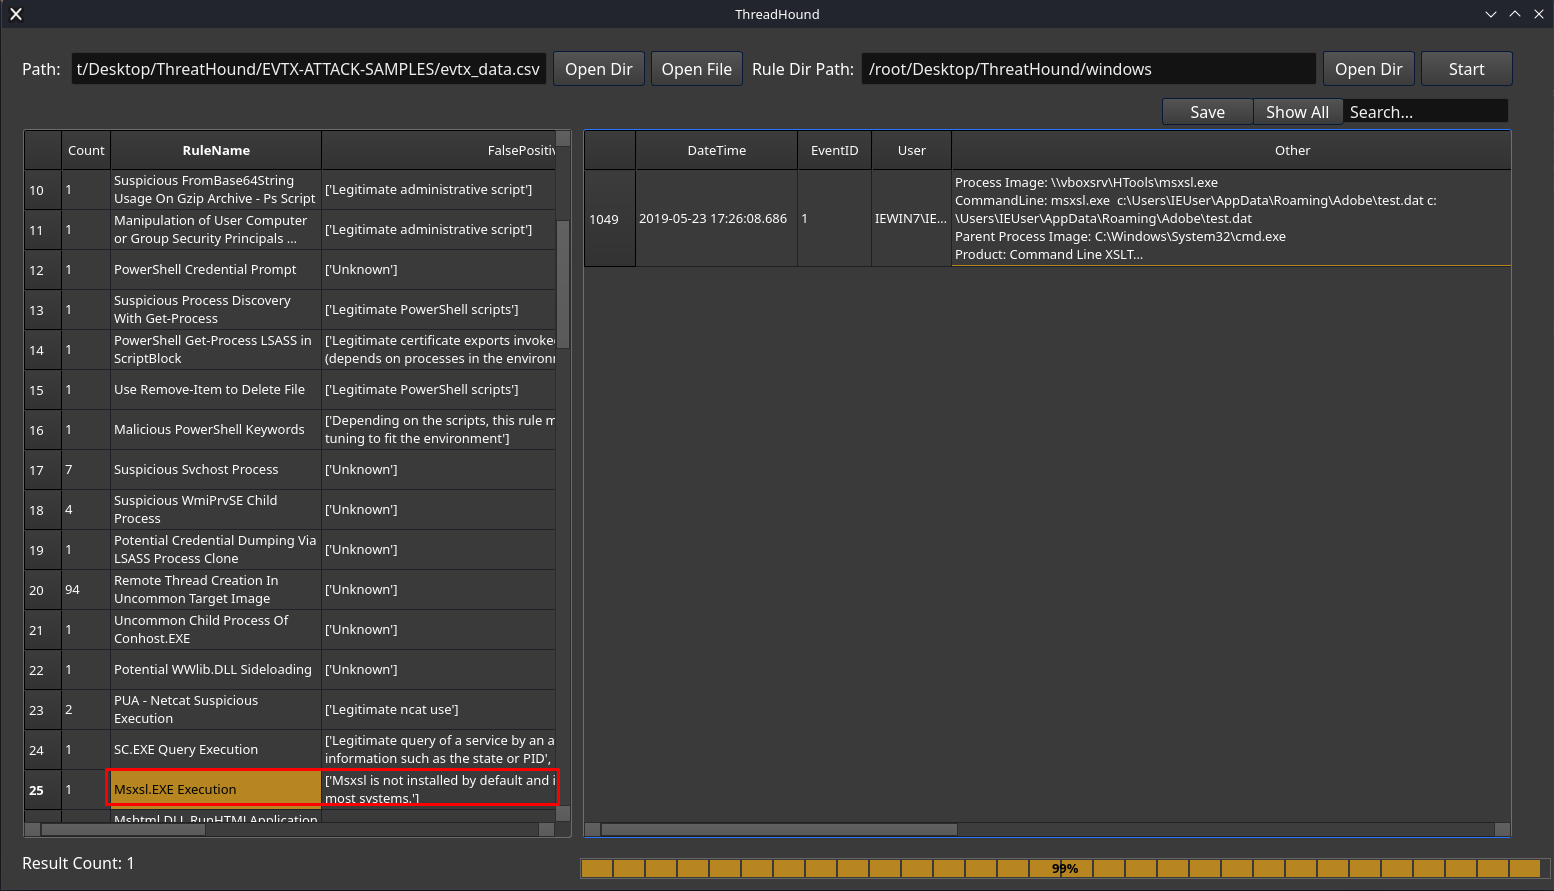
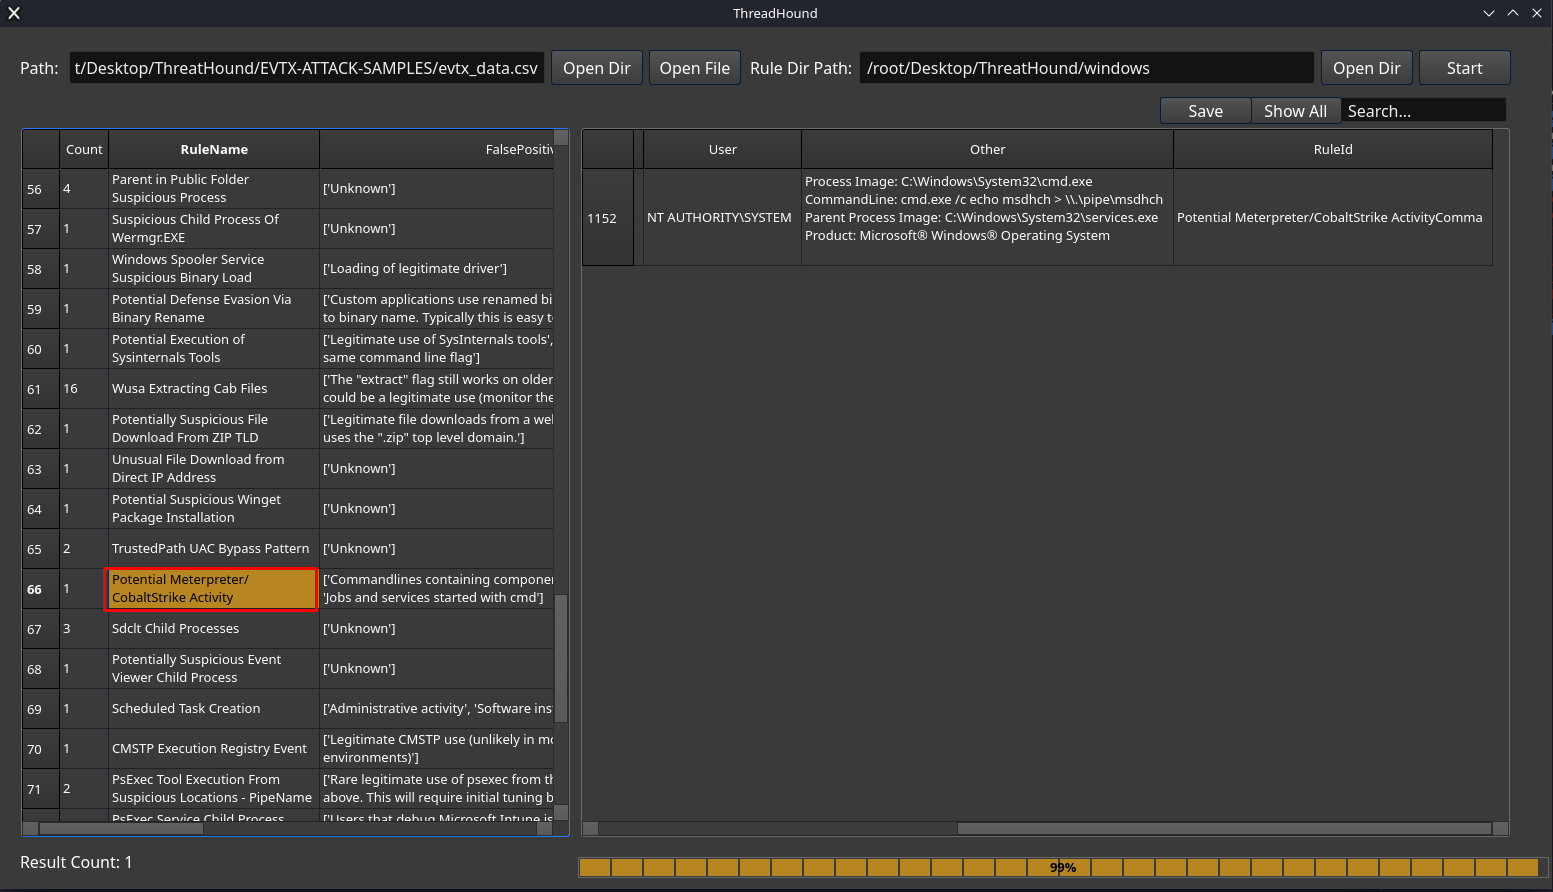
- सभी आउटपुट को पूर्ण विवरण के साथ CSV प्रारूप में सहेजना।
- खोज कार्यक्षमता।
- लॉग विश्लेषण: कस्टम मैपिंग और फ़िल्टर का उपयोग करके लॉग का विश्लेषण करें।
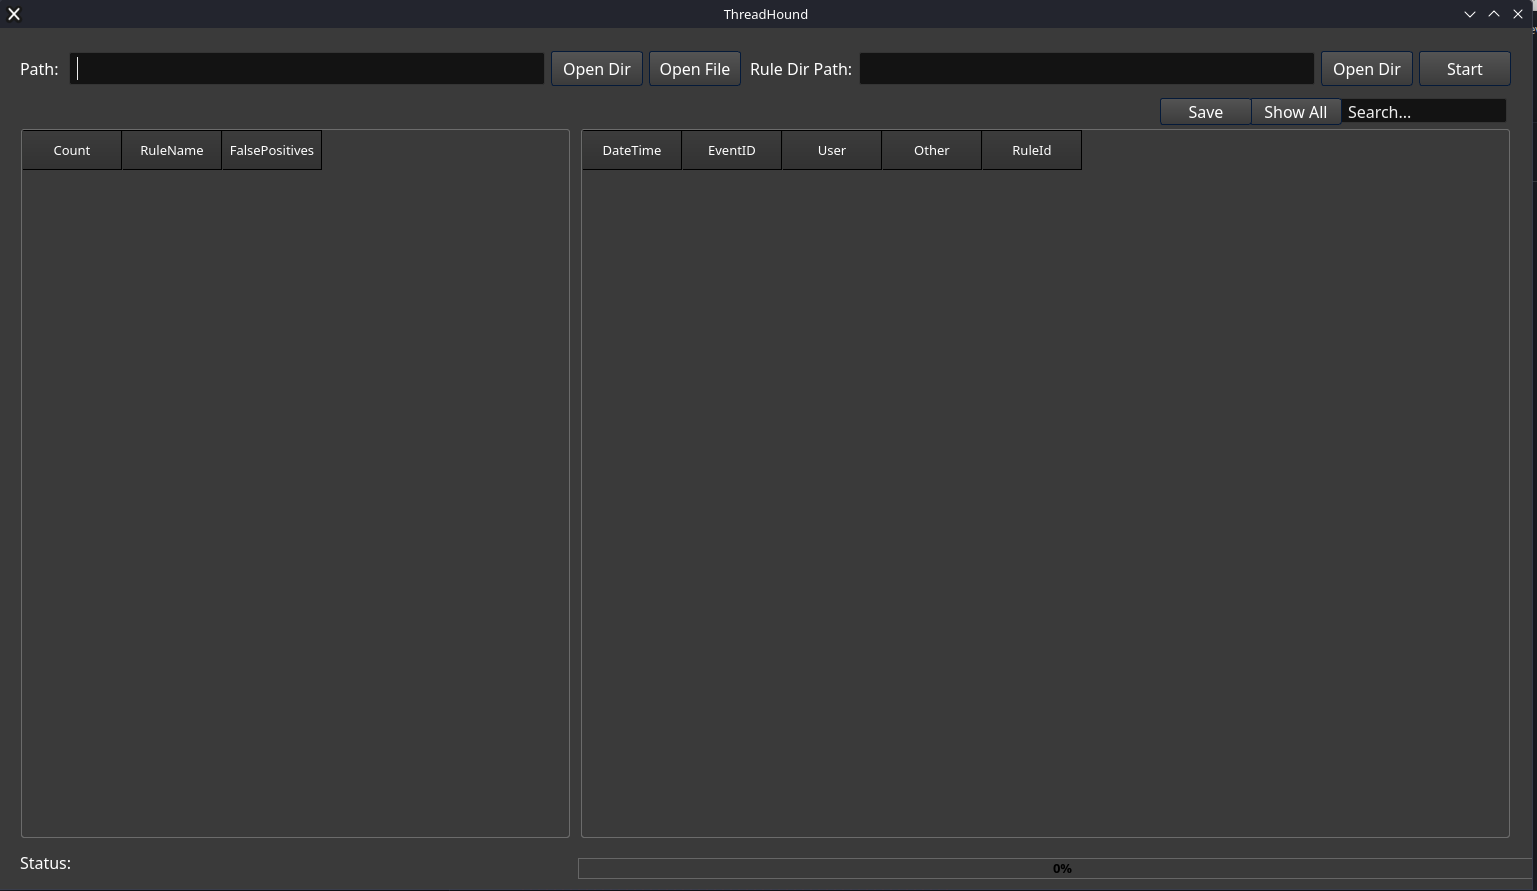
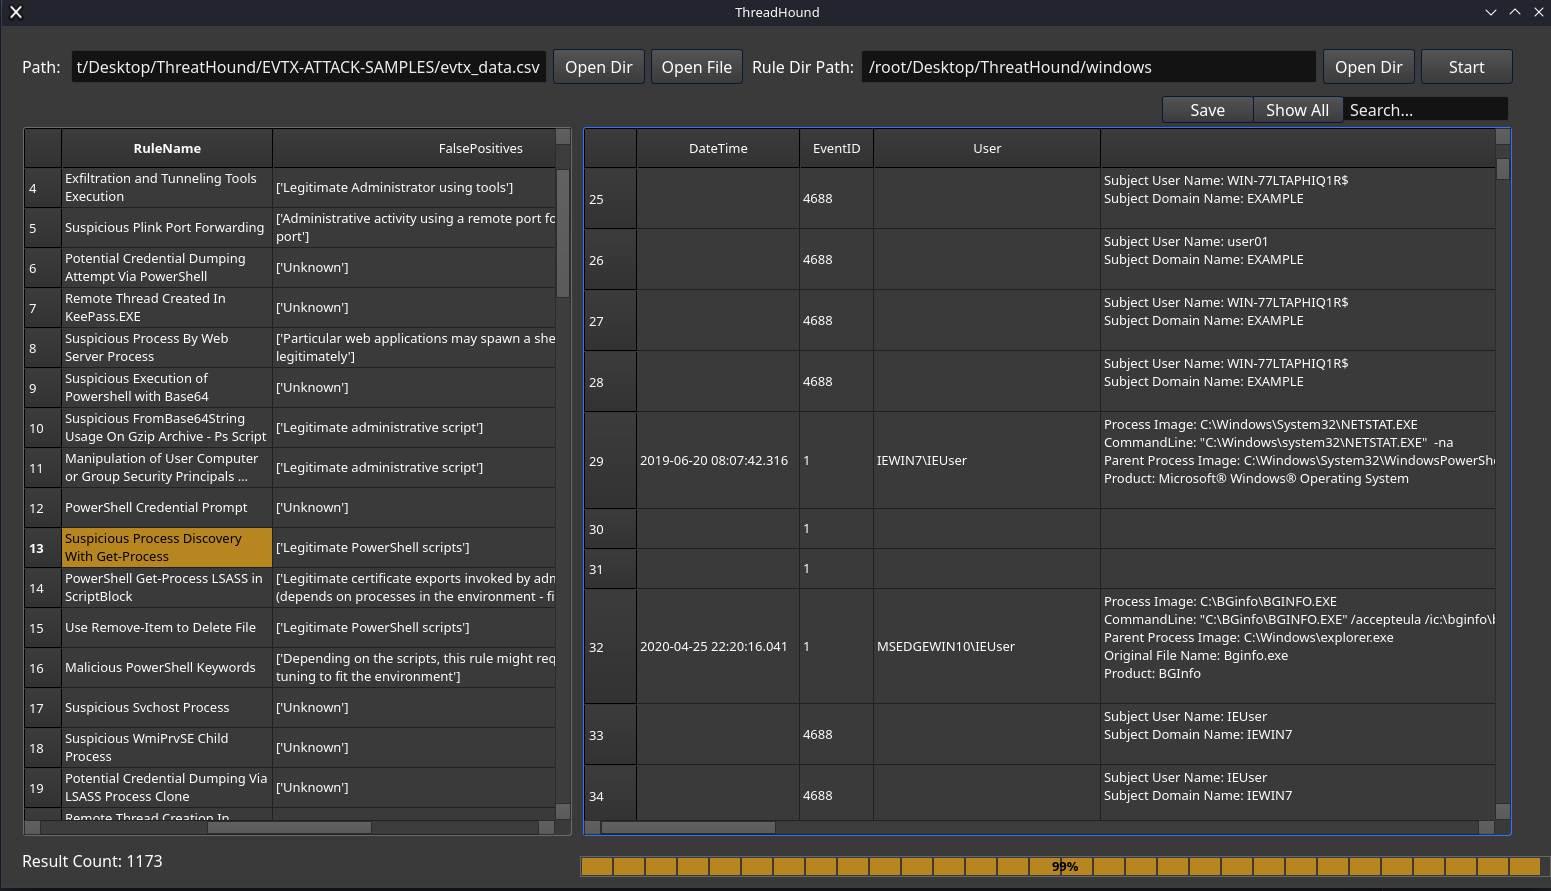
- उपयोगकर्ता इंटरफ़ेस: आसान बातचीत और विज़ुअलाइज़ेशन के लिए सहज GUI।
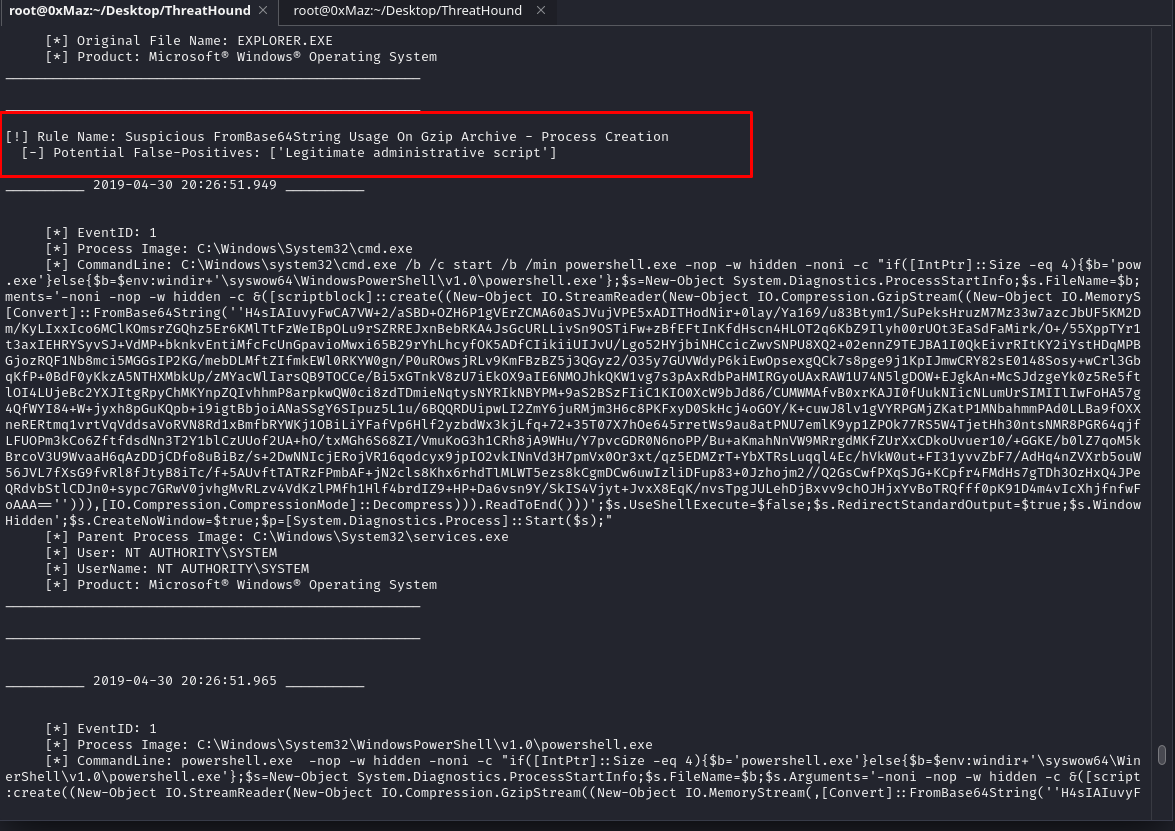
- कमांड इंटरफ़ेस: आप केवल कमांड का उपयोग कर सकते हैं।
- डेटा विज़ुअलाइज़ेशन: बेहतर अंतर्दृष्टि के लिए डेटा का ग्राफिकल प्रतिनिधित्व।
- वास्तविक समय विश्लेषण: वास्तविक समय में डेटा को संसाधित और विश्लेषण करें।
- अनुकूलन: विभिन्न साइबर सुरक्षा आवश्यकताओं के अनुरूप आसानी से अनुकूलन योग्य।
- अनुकूलता: विभिन्न डेटा प्रारूपों के समर्थन के साथ क्रॉस-प्लेटफ़ॉर्म संगतता।
DFIR पेशेवरों के लिए विशेष विशेषताएँ:
- फोरेंसिक डेटा विश्लेषण: फोरेंसिक कलाकृतियों का विश्लेषण करने की क्षमताओं से सुसज्जित, डिजिटल जांच में सहायता करता है।
- घटना प्रतिक्रिया टूलकिट: सुरक्षा घटनाओं पर त्वरित प्रतिक्रिया के लिए आवश्यक उपकरण प्रदान करता है, DFIR टीमों को खतरों का तुरंत आकलन और प्रतिक्रिया करने में मदद करता है।
- टाइमलाइन विश्लेषण: घटनाओं की कालानुक्रमिक श्रृंखला के निर्माण और विश्लेषण का समर्थन करता है, जो किसी घटना के दौरान गतिविधियों के अनुक्रम को समझने के लिए महत्वपूर्ण है।
- कलाकृति सहसंबंध: विभिन्न डिजिटल कलाकृतियों के सहसंबंध की सुविधा प्रदान करता है, दुर्भावनापूर्ण गतिविधियों और उल्लंघन बिंदुओं की पहचान में सहायता करता है।
- लॉग संकलन और विश्लेषण: विभिन्न स्रोतों से लॉग एकत्रित और विश्लेषण करता है, सुरक्षा संबंधी घटनाओं का व्यापक दृश्य प्रदान करता है।
- फोरेंसिक टूल के साथ एकीकरण: लोकप्रिय फोरेंसिक टूल के साथ एकीकरण क्षमता प्रदान करता है, DFIR संदर्भ में इसकी उपयोगिता को बढ़ाता है।
आदर्श उपयोग के मामले:
-
सुरक्षा निगरानी: अपनी सुरक्षा निगरानी क्षमताओं को मजबूत करने की चाह रखने वाले संगठनों के लिए, ThreatHound वास्तविक समय विश्लेषण और अलर्ट प्रदान करता है।
-
घटना जांच: सुरक्षा घटना की स्थिति में, उपकरण की गहन विश्लेषण सुविधाएँ त्वरित समझ और प्रतिक्रिया को सक्षम बनाती हैं।
-
अनुपालन और रिपोर्टिंग: अपने व्यापक डेटा हैंडलिंग के साथ, ThreatHound अनुपालन मानकों को बनाए रखने में सहायता करता है और ऑडिटिंग उद्देश्यों के लिए विस्तृत रिपोर्ट तैयार करता है।
-
शैक्षिक और प्रशिक्षण उद्देश्य: इसका उपयोगकर्ता-अनुकूल इंटरफ़ेस और व्यापक सुविधा सेट ThreatHound को साइबर सुरक्षा प्रशिक्षण पर केंद्रित शैक्षिक वातावरण के लिए एक उत्कृष्ट उपकरण बनाता है।
मैंने निम्नलिखित बनाया है:
- पायथन के लिए सिग्मा नियमों को समर्थन देने के लिए एक समर्पित बैकएंड
- पायथन के लिए evtx पार्स करने के लिए एक समर्पित बैकएंड
- CSV और सिग्मा नियमों के बीच मिलान के लिए एक समर्पित बैकएंड
- evtx और सिग्मा नियमों के बीच मिलान के लिए एक समर्पित बैकएंड
करने के लिए:
स्थापना:
$ git clone https://github.com/MazX0p/ThreatHound.git
$ cd ThreatHound
$ pip3 install - r requirements.txt
$ pyhton3 ThreatHound.py
- ध्यान दें: glob फ़ोल्डर नामों में रिक्त स्थान होने पर निर्देशिका का पथ प्राप्त करने का समर्थन नहीं करता है, कृपया सुनिश्चित करें कि उपकरण का पथ रिक्त स्थान (फ़ोल्डर नाम) के बिना है।
डेमो:

स्क्रीनशॉट:
GUI:
कमांड लाइन:


 mazx0p/threathound







