Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
matano — AWS पर पेटाबाइट स्तर पर खतरे की खोज, पहचान और प्रतिक्रिया, और साइबर सुरक्षा विश्लेषण के लिए ओपन सोर्स सुरक्षा डेटा लेक | Kitploit
उपकरण/GitHubGitHub/matanolabs/matano
क्लाउड सुरक्षाखतरा खुफियाघटना प्रतिक्रियालॉग विश्लेषण
GitHubmatanolabs/matano

matano

AWS पर पेटाबाइट स्तर पर खतरे की खोज, पहचान और प्रतिक्रिया, और साइबर सुरक्षा विश्लेषण के लिए ओपन सोर्स सुरक्षा डेटा लेक

रिपॉजिटरी देखें
1.7k122561 साल पहलेKitploit द्वारा समीक्षित
वेबसाइट
साझा करें

Twitter Follow

AWS के लिए ओपन सोर्स सिक्योरिटी डेटा लेक

Matano Open Source Security डेटा लेक एक ओपन सोर्स क्लाउड-नेटिव सिक्योरिटी डेटा लेक है, जो AWS पर सुरक्षा टीमों के लिए बनाया गया है।

[!NOTE] Matano एक संपूर्ण एंटरप्राइज़ सिक्योरिटी ऑपरेशंस प्लेटफ़ॉर्म के लिए एक व्यावसायिक प्रबंधित क्लाउड SIEM प्रदान करता है। और जानें।

दस्तावेज़ | वेबसाइट | समुदाय

विशेषताएं


  • सिक्योरिटी डेटा लेक: अपने AWS खाते में असंरचित सुरक्षा लॉग को एक संरचित रीयलटाइम डेटा लेक में सामान्यीकृत करें।
  • अपने सभी लॉग संग्रहित करें: सुरक्षा लॉग के लिए बॉक्स से बाहर 50+ स्रोतों के साथ एकीकृत होता है और इसे कस्टम स्रोतों के साथ आसानी से विस्तारित किया जा सकता है।
  • डिटेक्शन-एज़-कोड: Python का उपयोग करके रीयलटाइम डिटेक्शन को कोड के रूप में बनाएं। मैटानो में Sigma डिटेक्शन के स्वचालित आयात के लिए समर्थन।
  • लॉग ट्रांसफॉर्मेशन पाइपलाइन: कस्टम VRL (Vector Remap Language) स्क्रिप्टिंग का समर्थन करता है जो बिना किसी सर्वर के प्रबंधन के आपके लॉग को पार्स, समृद्ध, सामान्यीकृत और रूपांतरित करता है जैसे ही वे अंतर्ग्रहण होते हैं।
  • कोई विक्रेता लॉक-इन नहीं: एक ओपन टेबल फ़ॉर्मेट (Apache Iceberg) और ओपन स्कीमा मानकों (ECS) का उपयोग करता है, ताकि आपको एक विक्रेता-तटस्थ प्रारूप में आपके सुरक्षा डेटा का पूर्ण स्वामित्व मिल सके।
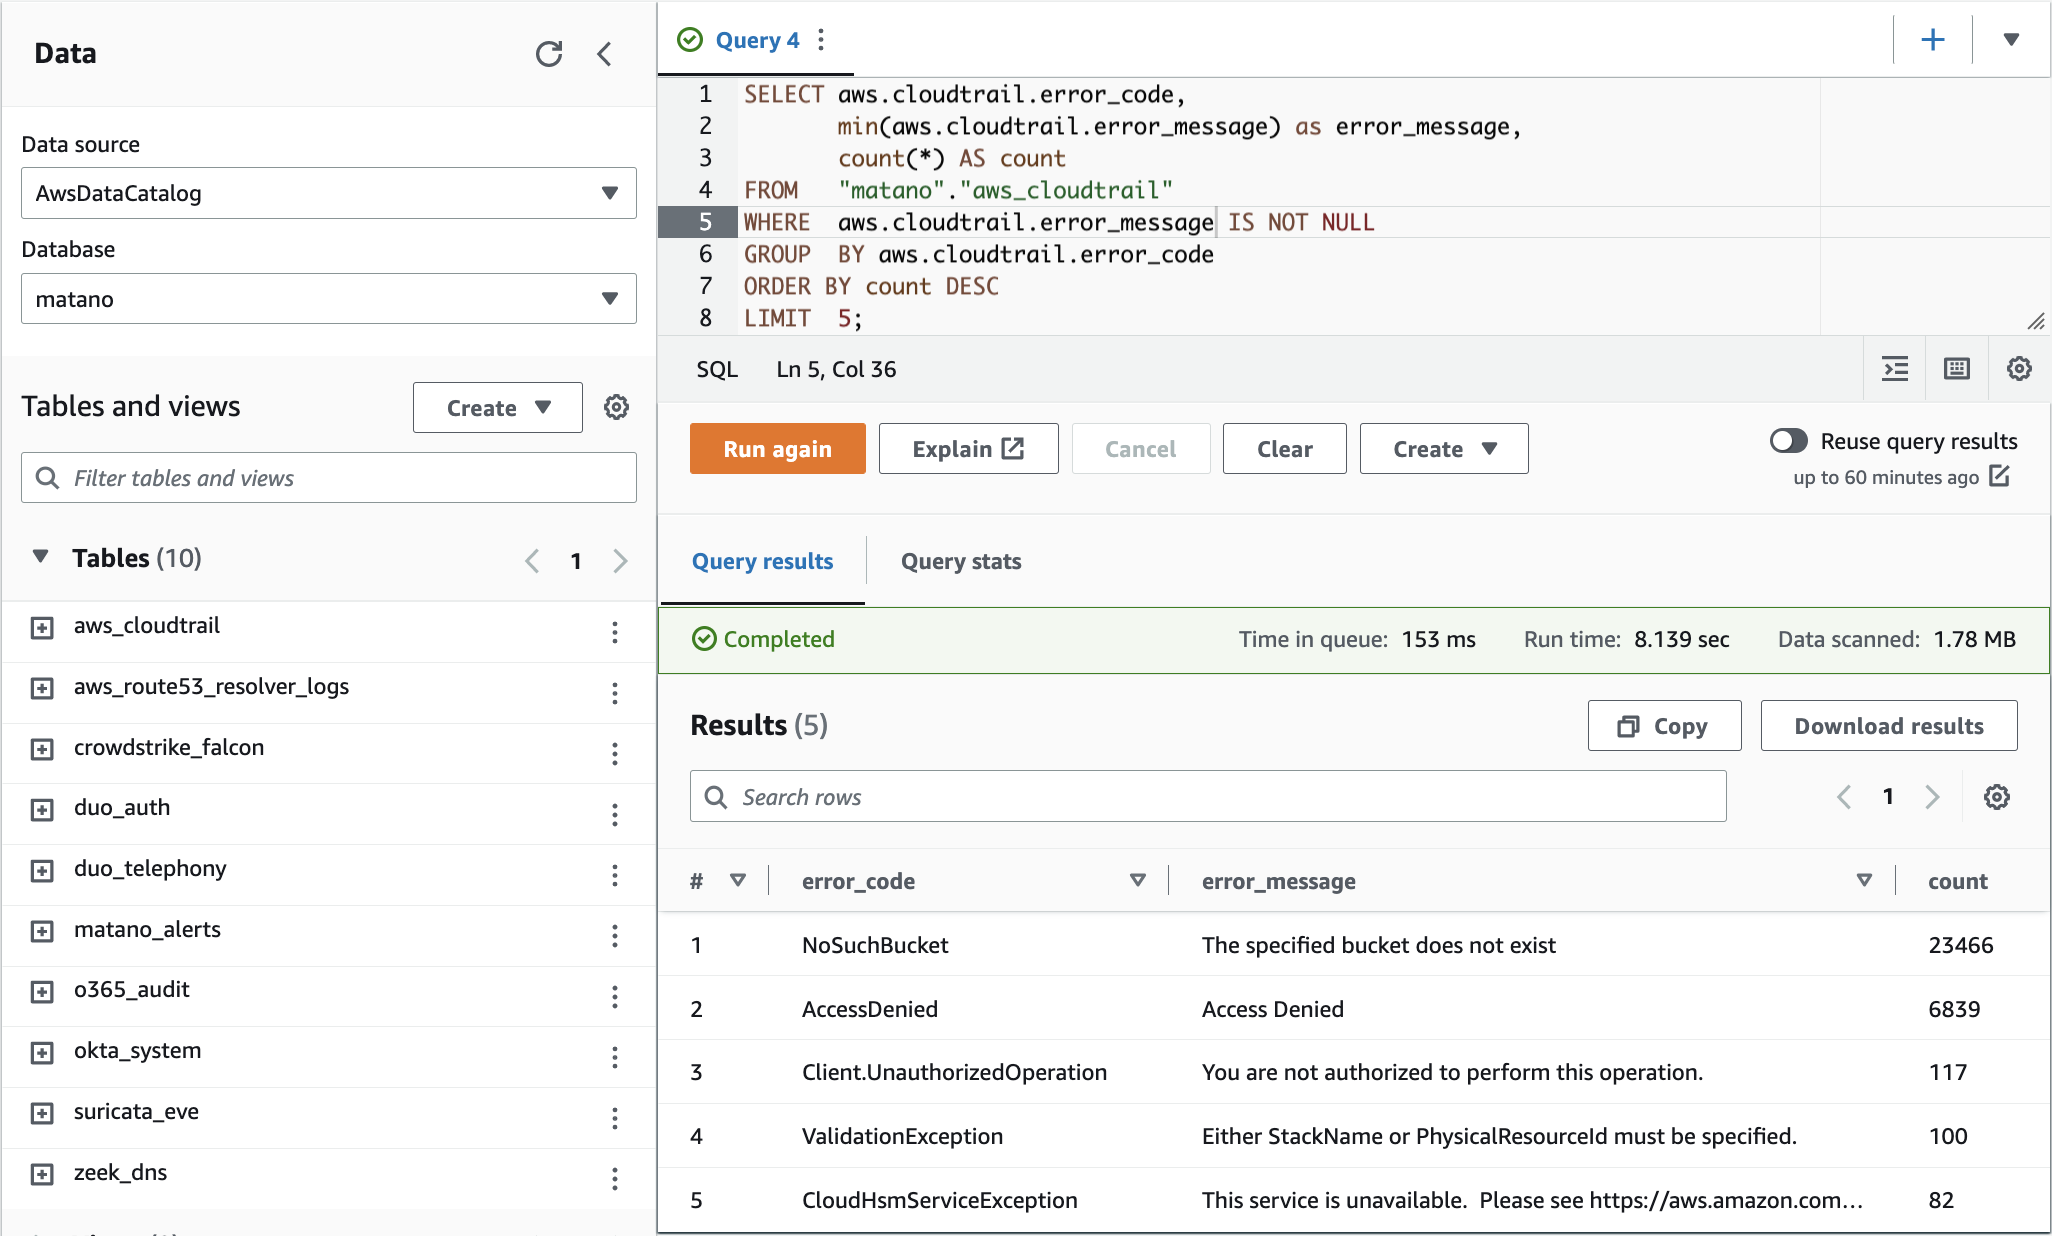
  • अपना स्वयं का एनालिटिक्स लाएं: डेटा को कॉपी किए बिना किसी भी Iceberg-संगत इंजन (AWS Athena, Snowflake, Spark, Trino आदि) से सीधे अपने सिक्योरिटी लेक को क्वेरी करें।
  • सर्वरलेस: पूरी तरह से सर्वरलेस और विशेष रूप से AWS के लिए डिज़ाइन किया गया है और उच्च पैमाने, कम लागत और शून्य-संचालन को सक्षम करने पर ध्यान केंद्रित करता है।

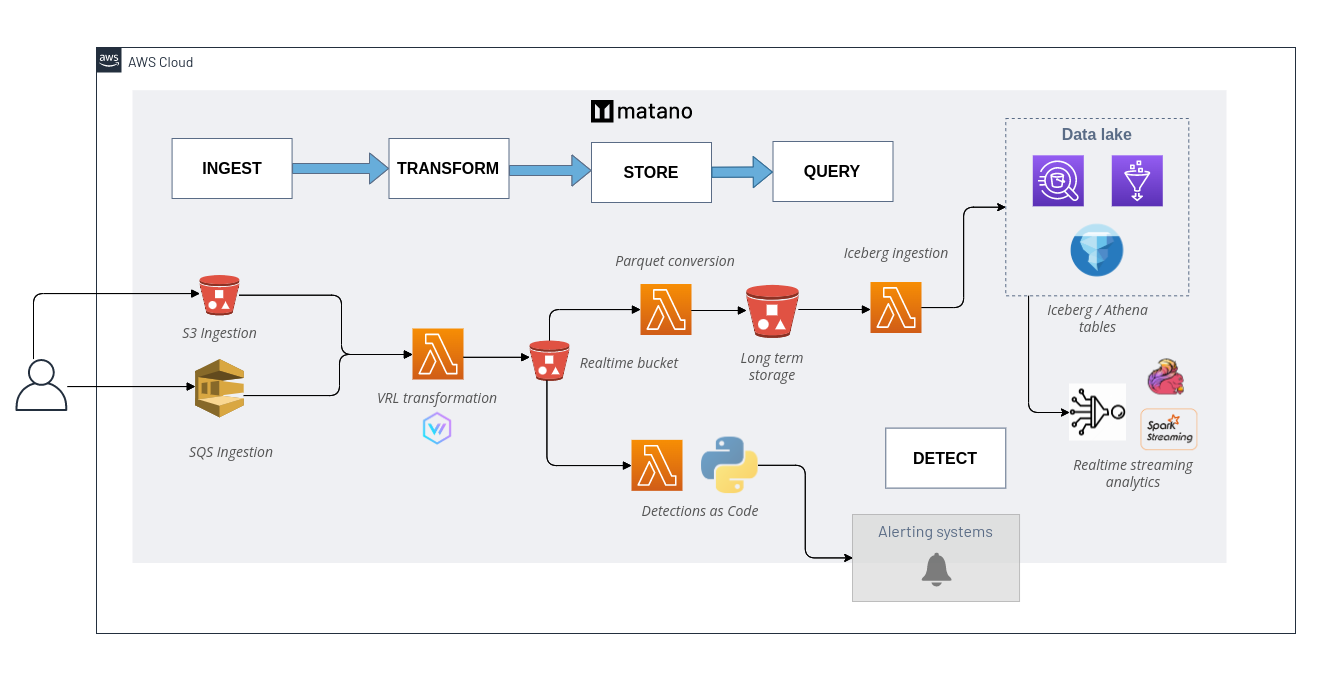
आर्किटेक्चर


👀 उपयोग के मामले

  • SIEM लागत कम करें।
  • जांच के दौरान अतिरिक्त संदर्भ के लिए अपने SIEM को सिक्योरिटी डेटा लेक के साथ संवर्धित करें।
  • संदिग्ध व्यवहार का पता लगाने और प्रासंगिक अलर्ट बनाने के लिए Python का उपयोग करके डिटेक्शन-एज़-कोड लिखें।
  • ELK / Elastic Security स्टैक का ECS-संगत सर्वरलेस विकल्प।

✨ एकीकरण

प्रबंधित लॉग स्रोत

  • AWS CloudTrail
  • AWS Route53
  • AWS VPC Flow
  • AWS Config
  • AWS ELB
  • Amazon S3 Server Access
  • Amazon S3 Inventory Reports
  • Amazon Inspector
  • Amazon WAF
  • Cloudflare
  • Crowdstrike
  • Duo
  • Okta
  • GitHub
  • Google Workspace
  • Office 365
  • Snyk
  • Suricata
  • Zeek
  • Custom 🔧

अलर्ट गंतव्य

  • Amazon SNS
  • Slack

क्वेरी इंजन

  • Amazon Athena (default)
  • Snowflake (preview)
  • Spark
  • Trino
  • BigQuery Omni (BigLake)
  • Dremio

त्वरित आरंभ

पूर्ण स्थापना निर्देश देखें

स्थापना

अपने AWS खाते में Matano को तैनात करने और अपने डिप्लॉयमेंट को प्रबंधित करने के लिए matano CLI स्थापित करें।

Linux```bash curl -OL https://github.com/matanolabs/matano/releases/download/nightly/matano-linux-x64.sh chmod +x matano-linux-x64.sh sudo ./matano-linux-x64.sh

**macOS**```bash
curl -OL https://github.com/matanolabs/matano/releases/download/nightly/matano-macos-x64.sh
chmod +x matano-macos-x64.sh
sudo ./matano-macos-x64.sh

परिनियोजन

शुरुआत करने के लिए पूर्ण दस्तावेज़ पढ़ें

शुरुआत करने के लिए, matano init कमांड चलाएँ।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →