
 darkquasar/azurehunter
एक क्लाउड फोरेंसिक PowerShell मॉड्यूल जो Azure और O365 के डेटा पर थ्रेट हंटिंग प्लेबुक चलाने के लिए है।

एक PowerShell मॉड्यूल जो क्लाउड फोरेंसिक उद्देश्यों के लिए Azure और O365 से डेटा पर थ्रेट हंटिंग प्लेबुक चलाने के लिए है।


Exchange Online में UnifiedAuditLog तक केवल-पढ़ने की पहुंच पाने के लिए निम्नलिखित भूमिकाओं की आवश्यकता है: View-Only Audit Logs या Audit Logs।
ये भूमिकाएं Exchange Admin Center में Compliance Management भूमिका समूह को डिफ़ॉल्ट रूप से असाइन की जाती हैं।
नोट: यदि आप एक सुरक्षा विश्लेषक, घटना प्रतिक्रियाकर्ता या थ्रेट हंटर हैं और आपका संगठन आपको इन ऑडिट लॉग्स तक केवल-पढ़ने की पहुंच नहीं दे रहा है, तो आपको गंभीरता से सवाल उठाने की जरूरत है कि उनकी पहचान और प्रतिक्रिया रणनीति क्या है!
अधिक जानकारी:
नोट: आपका व्यवस्थापक आपके Azure टेनेंसी क्लाउड शेल या Azure से जुड़े स्थानीय PowerShell इंस्टेंस में
Get-ManagementRoleEntry "*\Search-UnifiedAuditLog"चलाकर इन आवश्यकताओं की पुष्टि कर सकता है।
कृपया सुनिश्चित करें कि आपके पास ExchangeOnlineManagement (EXOv2) इंस्टॉल है। आप वेब पर निर्देश पा सकते हैं या सीधे मेरे छोटे KB पर जा सकते हैं कि इसे कैसे करें the soc analyst scrolls पर।
Import-Module .\source\AzureHunter.psd1आपको बस इतना करना है:
Install-Module AzureHunter -Scope CurrentUser
Import-Module AzureHunter
यूनिफाइड ऑडिट लॉग में Microsoft 365 एडमिन सेंटर या Azure प्रबंधन पोर्टल में किए गए उपयोगकर्ता, समूह, एप्लिकेशन, डोमेन और निर्देशिका गतिविधियाँ शामिल हैं। Azure AD घटनाओं की पूरी सूची के लिए, RecordTypes की सूची देखें।
UnifiedAuditLog क्लाउड फोरेंसिक जानकारी का एक बड़ा स्रोत है क्योंकि इसमें ExchangeItems, SharePoint, Azure AD, OneDrive, डेटा शासन, डेटा हानि रोकथाम, Windows Defender अलर्ट और क्वारंटाइन घटनाओं, Office 365 के लिए Microsoft Defender में थ्रेट इंटेलिजेंस घटनाओं जैसे कई प्रकार के क्लाउड संचालन पर भारी मात्रा में डेटा होता है और यह सूची आगे भी बढ़ती है!
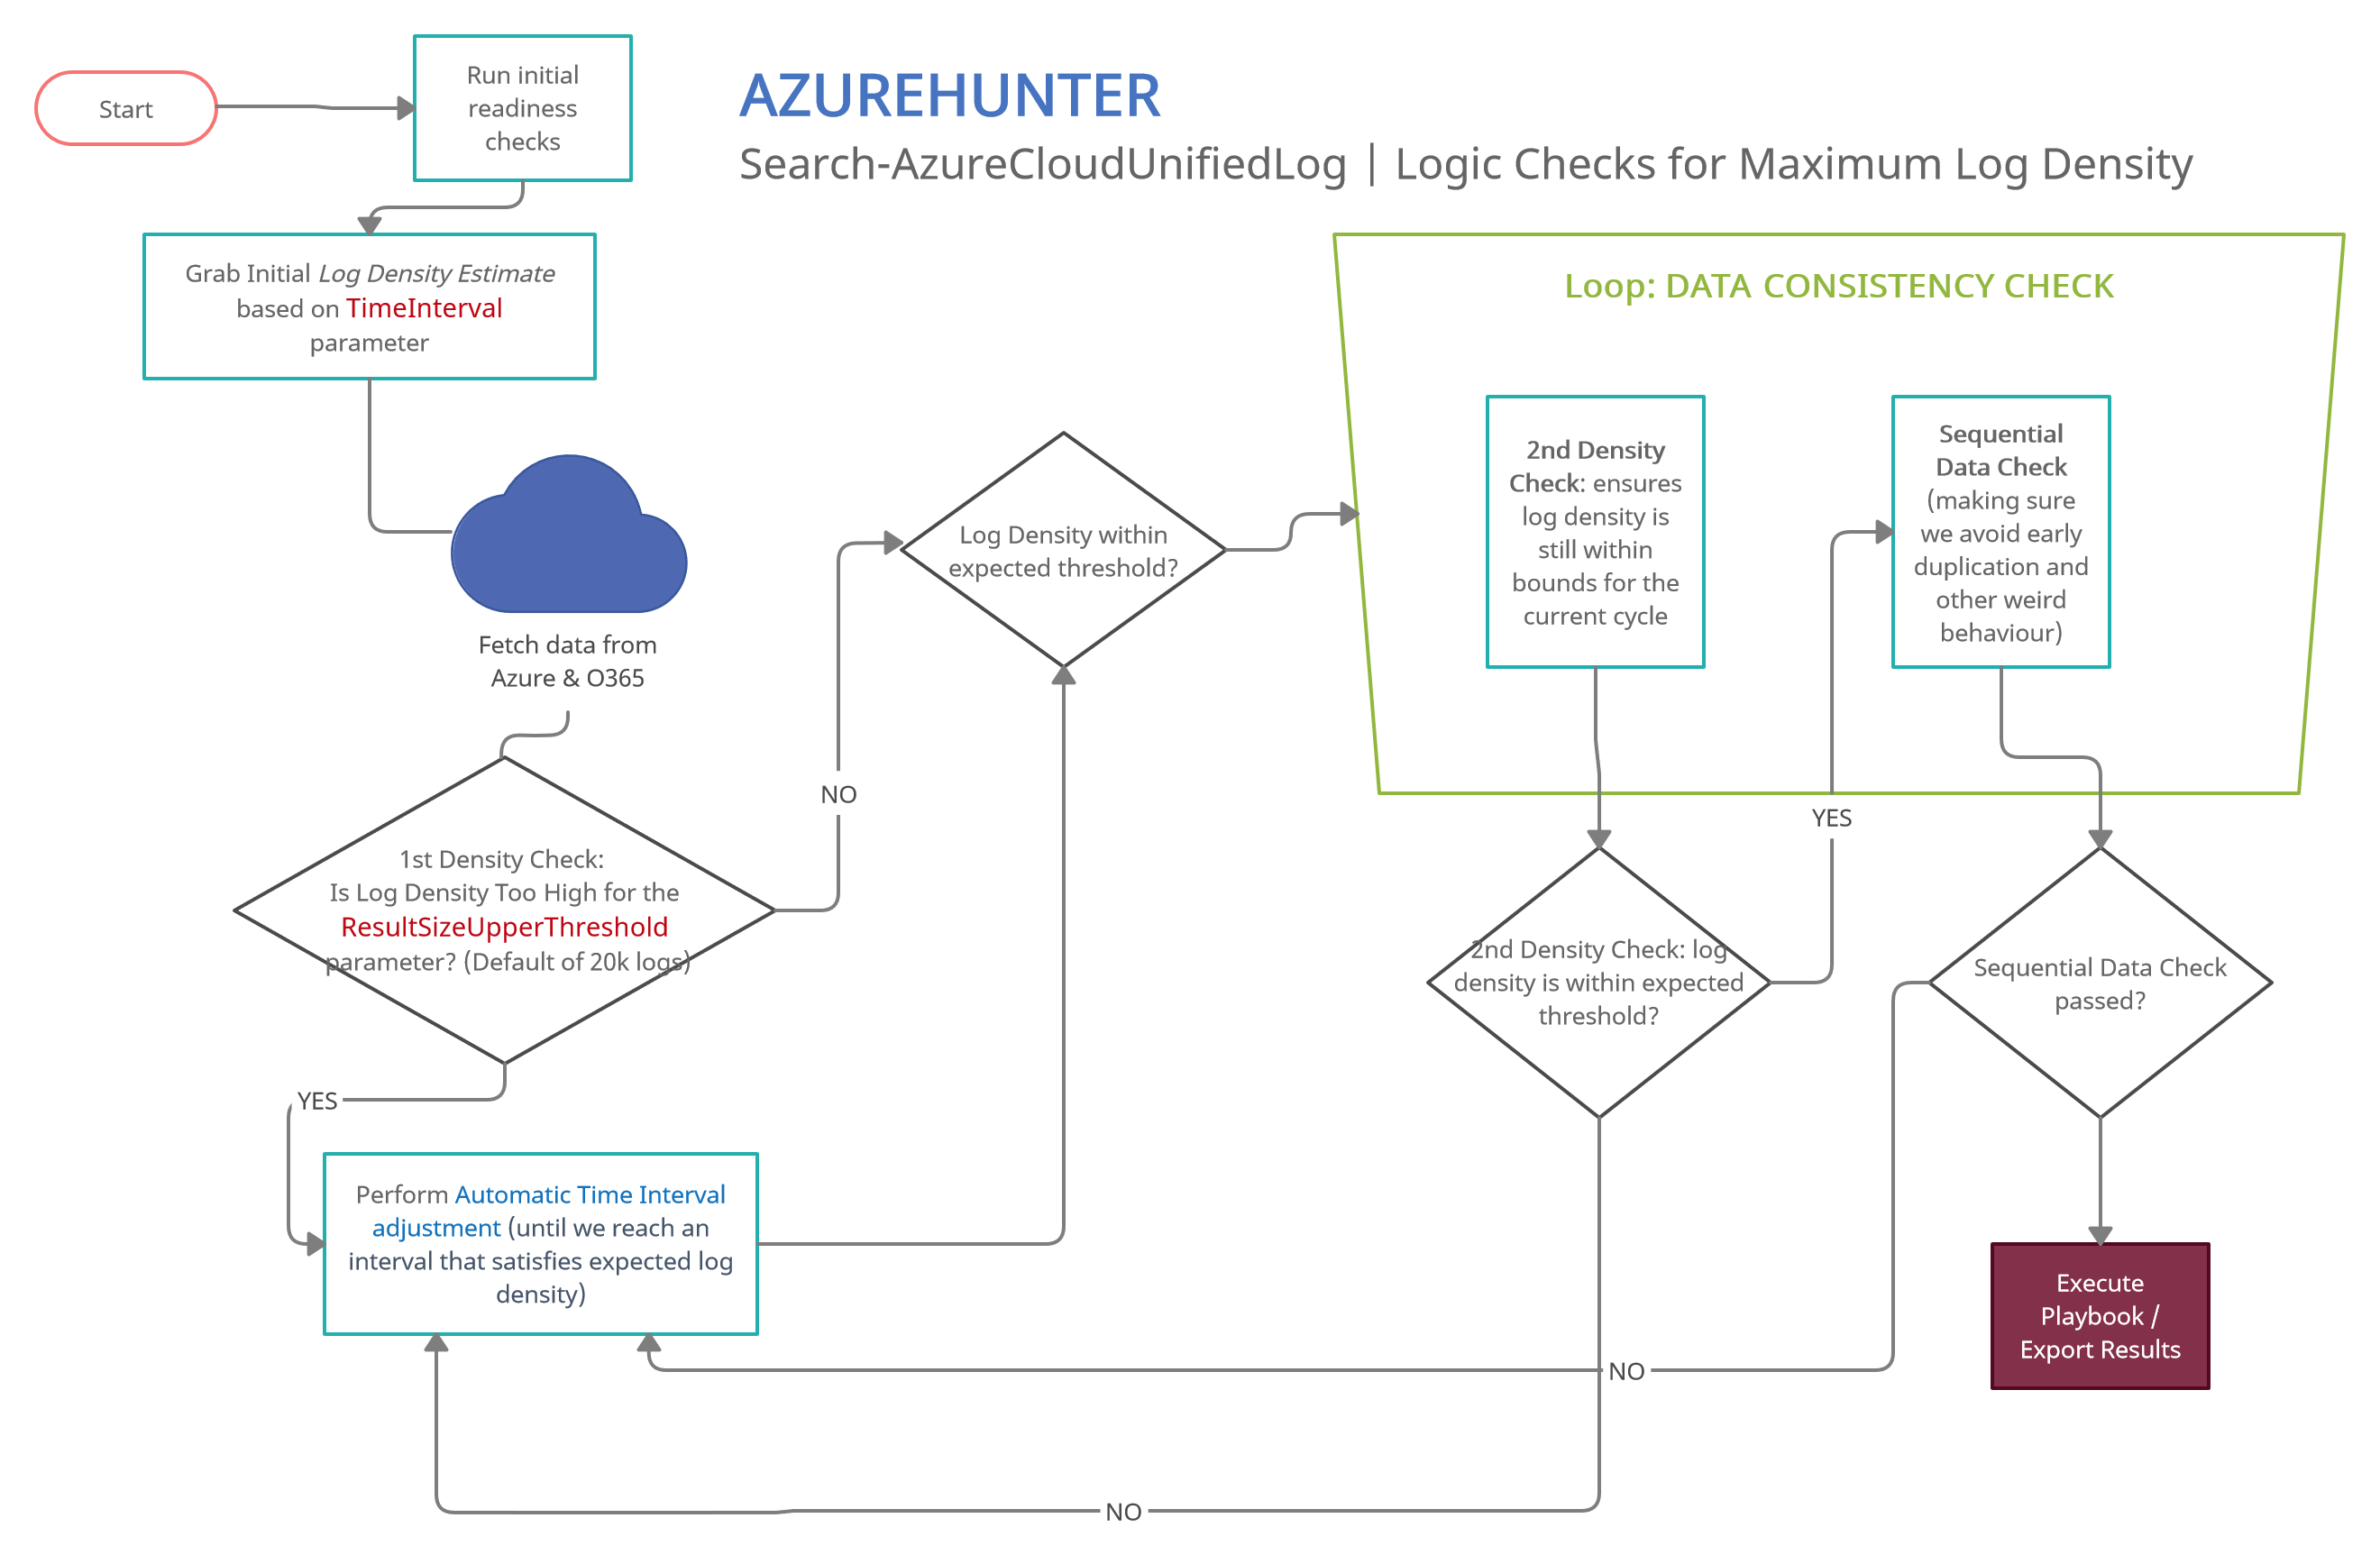
AzureHunter कुछ उपयोगी तर्क लागू करता है ताकि यह सुनिश्चित हो सके कि उच्चतम लॉग घनत्व Azure और O365 ऑडिट लॉग से खनन और निर्यात किया जाता है। ऐसा करने के लिए, हम प्रत्येक चक्र (बैच) के लिए दो अलग-अलग संचालन चलाते हैं:
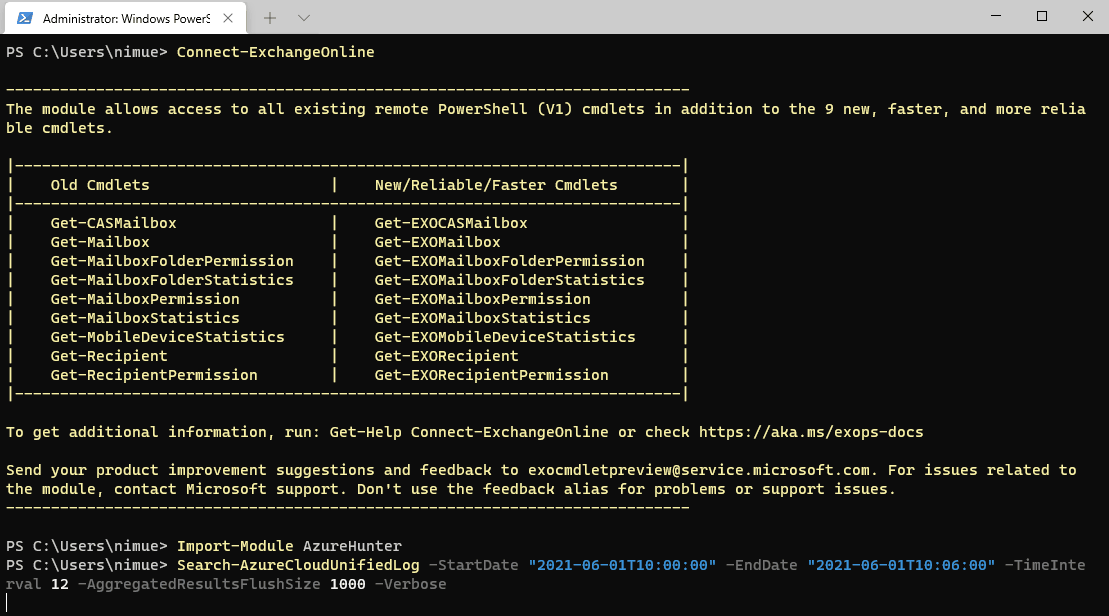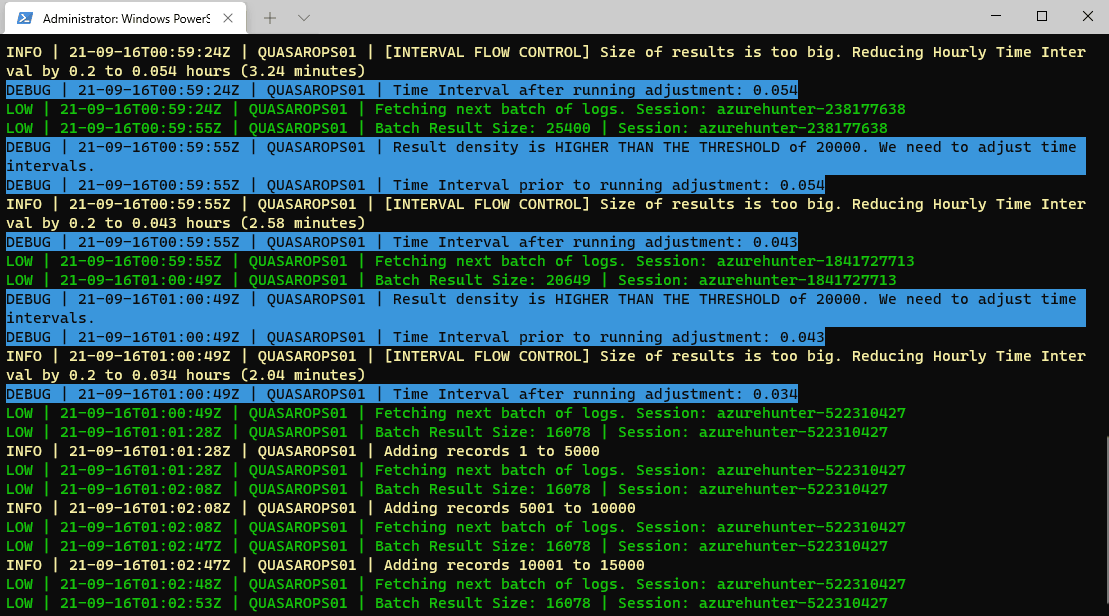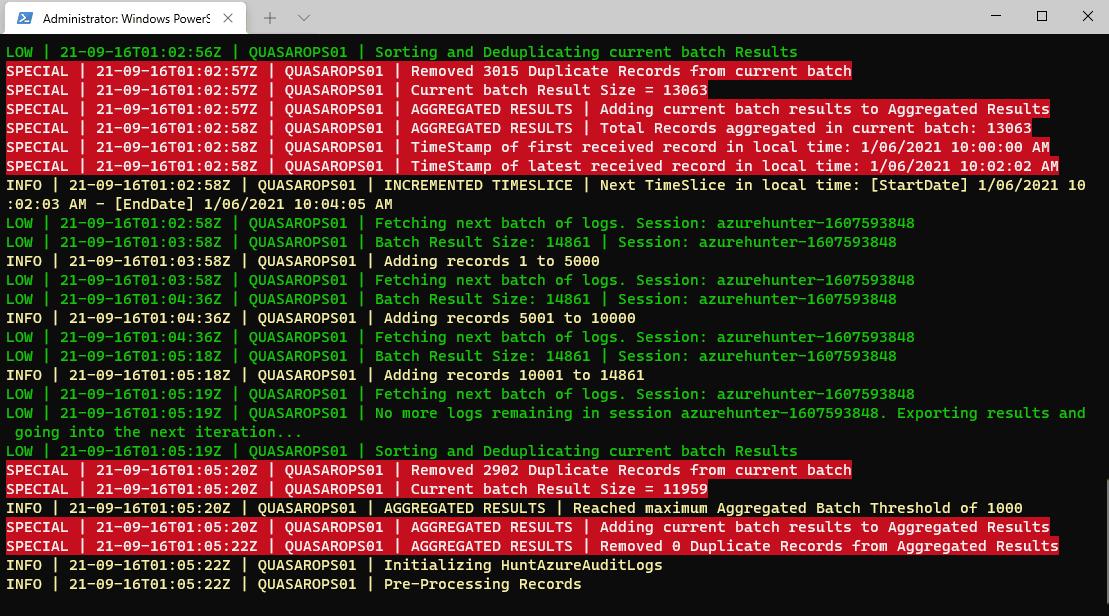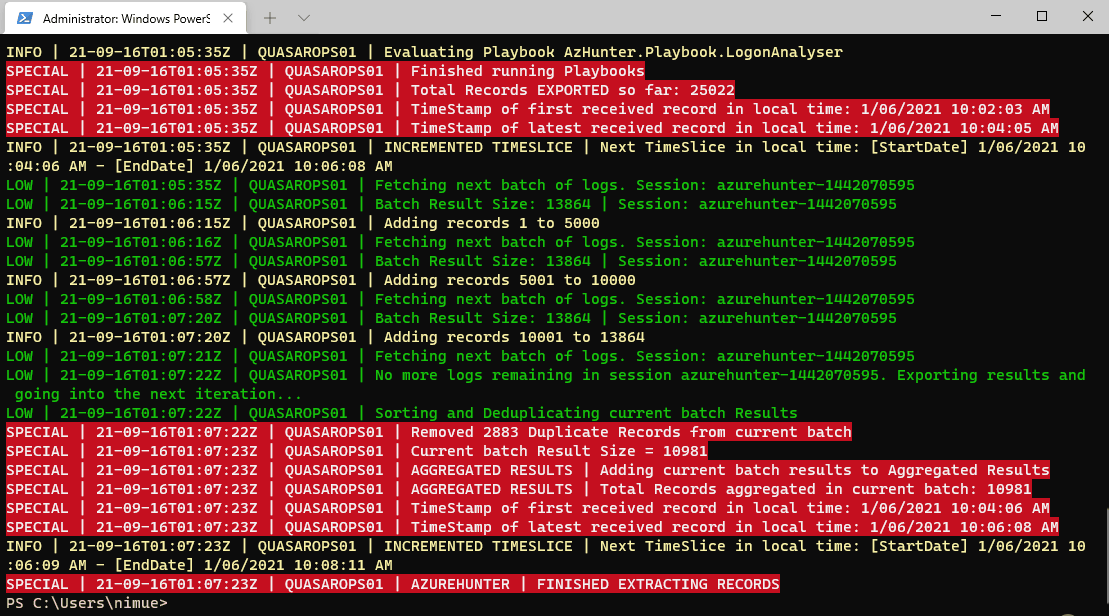
यह अनुशंसित है कि आप कोई भी AzureHunter कमांड चलाने से पहले Connect-ExchangeOnline चलाएं। प्रोग्राम एक सक्रिय रिमोट सत्र की जांच करता है और कनेक्ट करने का प्रयास करता है, लेकिन PowerShell के कुछ संस्करण इसकी अनुमति नहीं देते हैं और आपको इसे स्वयं करना होगा।
AzureHunter के दो मुख्य कमांड हैं: Search-AzureCloudUnifiedLog और Invoke-AzHunterPlaybook।
Search-AzureCloudUnifiedLog का उद्देश्य एक जटिल तर्क को लागू करना है ताकि यह सुनिश्चित हो सके कि Azure से UnifiedAuditLog रिकॉर्ड्स का उच्चतम प्रतिशत खनन किया जाता है। डिफ़ॉल्ट रूप से, यह निकाले और डीडुप्लिकेट किए गए रिकॉर्ड को CSV फ़ाइल में निर्यात करेगा।
Invoke-AzHunterPlaybook का उद्देश्य playbooks फ़ोल्डर में संग्रहीत हंटिंग प्लेबुक में एक लचीला इंटरफ़ेस प्रदान करना है। ये प्लेबुक इस तरह से डिज़ाइन की गई हैं कि कोई भी अपने स्वयं के विश्लेषण और विचारों के साथ योगदान कर सके। अब तक, केवल दो बहुत ही सरल प्लेबुक विकसित की गई हैं: AzHunter.Playbook.Exporter और AzHunter.Playbook.LogonAnalyser। Exporter डीडुप्लिकेशन और सॉर्टिंग संचालन लागू करने के बाद रिकॉर्ड निर्यात करने का ध्यान रखता है। LogonAnalyser बीटा मोड में है और उन घटनाओं को निकालता है जहां Operations गुण UserLoggedIn है। यह एक उदाहरण है कि प्लेबुक के साथ क्या किया जा सकता है और एक का निर्माण करना कितना आसान है।
Search-AzureCloudUnifiedLog चलाते समय, आप प्रति लॉग बैच चलाने के लिए प्लेबुक की एक सूची पास कर सकते हैं। Search-AzureCloudUnifiedLog बैच को Invoke-AzHunterPlaybook के माध्यम से प्लेबुक तक पहुंचाएगा।
अंत में Invoke-AzHunterPlaybook का उपयोग स्वतंत्र रूप से किया जा सकता है। यदि आपके पास UnifiedAuditLog रिकॉर्ड का निर्यात है, तो आप उन्हें PowerShell ऐरे में लोड कर सकते हैं और इस कमांड पर संबंधित प्लेबुक निर्दिष्ट करके पास कर सकते हैं।
Search-AzureCloudUnifiedLog -StartDate "2020-03-06T10:00:00" -EndDate "2020-06-09T12:40:00" -TimeInterval 12 -AggregatedResultsFlushSize 5000 -Verbose
यह कमांड:
AggregatedResultsFlushSize पैरामीटर उन रिकॉर्ड के बैचों को निर्दिष्ट करता है जो डाउनस्ट्रीम प्लेबुक द्वारा संसाधित किए जाएंगे। हम AzureHunter को यहां बता रहे हैं कि जब कुल राशि 5000 तक पहुंच जाती है तो रिकॉर्ड के बैच को संसाधित करें। इस तरह, आप घंटों इंतजार किए बिना, तुरंत परिणाम प्राप्त कर सकते हैं जब तक कि रिकॉर्ड का एक बड़ा स्पैन CSV फ़ाइलों में निर्यात न हो जाए।हम मानते हैं कि आपने UnifiedAuditLog रिकॉर्ड को CSV फ़ाइल में निर्यात किया है, यदि ऐसा है तो आप ऐसा कर सकते हैं:
$RecordArray = Import-Csv .\my-exported-records.csv
Invoke-AzHunterPlaybook -Records $RecordArray -Playbooks 'AzHunter.Playbook.UAL.LogonAnalyser'






