

aws-vault
 99designs/aws-vault
डेवलपमेंट वातावरण में AWS क्रेडेंशियल्स को सुरक्षित रूप से संग्रहीत और एक्सेस करने के लिए एक वॉल्ट
cloud-infrastructure-securitygeneral-purpose-utilitiesencryption-decryption-tools+5
9.0k
99designs/aws-vaultडेवलपमेंट वातावरण में AWS क्रेडेंशियल्स को सुरक्षित रूप से संग्रहीत और एक्सेस करने के लिए एक वॉल्ट
 soufianecyber/quantum-safe-migration
Enterprise-grade toolkit to audit and migrate legacy infrastructure to hybrid post-quantum cryptography (PQC).
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…

 ndaal_open_source/ndaal_public_auditd
14,956 MITRE ATT&CK-मैप किए गए नियमों, Ansible परिनियोजन रोल, और सुरक्षा निगरानी व अनुपालन ऑडिटिंग के लिए lint/test टूलिंग के साथ सर्वोत्तम-प्रथा…
 niffyhunt/codeguard-copilot
AI-संचालित सुरक्षा सह-पायलट जो आपके कोडिंग करते समय कमज़ोरियों को पकड़ता है। डेवलपर्स के लिए रीयल-टाइम सुरक्षा स्कैनिंग, शैक्षिक व्याख्याएँ, और ऑटो…
 0sec-labs/0
The multiplayer AI offensive security OS - open, self-improving, extensible. Find, verify, and fix vulnerabilities.
 dmdhrumilmistry/security-harness
AI कोडिंग एजेंट्स के लिए मल्टी-एजेंट स्टैटिक एप्लिकेशन-सुरक्षा समीक्षा हार्नेस: कोडबेस को मैप करता है, भेद्यता वर्गों की खोज करता है, निष्कर्षों को…
 valtersit/wordpress-cve-scanner
Scan your WordPress core, themes and plugins for known CVEs from the command line. Open source, auditable, privacy-first — powered by the ValtersIT…
 mondoohq/cnspec
एक ओपन सोर्स, क्लाउड-नेटिव सुरक्षा जो बिल्ड से रनटाइम तक हर चीज़ की सुरक्षा करती है
 dev-sec/chef-mysql-hardening
यह chef cookbook mysql के लिए सुरक्षा कॉन्फ़िगरेशन प्रदान करता है।
 9pings/fad-checker
Buildless dependency auditor that scans 10 ecosystems offline, reporting CVEs prioritized by CISA KEV and EPSS, EOL packages, licenses, committed…
 navikt/cplt
AI कोडिंग एजेंट्स के लिए सैंडबॉक्स। Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose या एक सादा शेल को kernel-स्तरीय सैंडबॉक्स…
 nationwide-group-oss/cryptoptic
CodeQL-आधारित स्कैनर जो रिपॉज़िटरी और GitHub संगठनों में क्रिप्टोग्राफ़िक फ़ंक्शन कॉल्स की सूची बनाता है, और SARIF प्रारूप में क्रिप्टोग्राफ़िक बिल…
 vpierre/ndaal_public_sbom_auditor
ऑफ़लाइन सिंगल-बाइनरी वेब ऐप जो CycloneDX, SPDX और syft SBOMs को इनजेस्ट करता है, CVE स्कैनरों का एक एन्सेम्बल चलाता है, निष्कर्षों को EPSS, CISA-KEV…
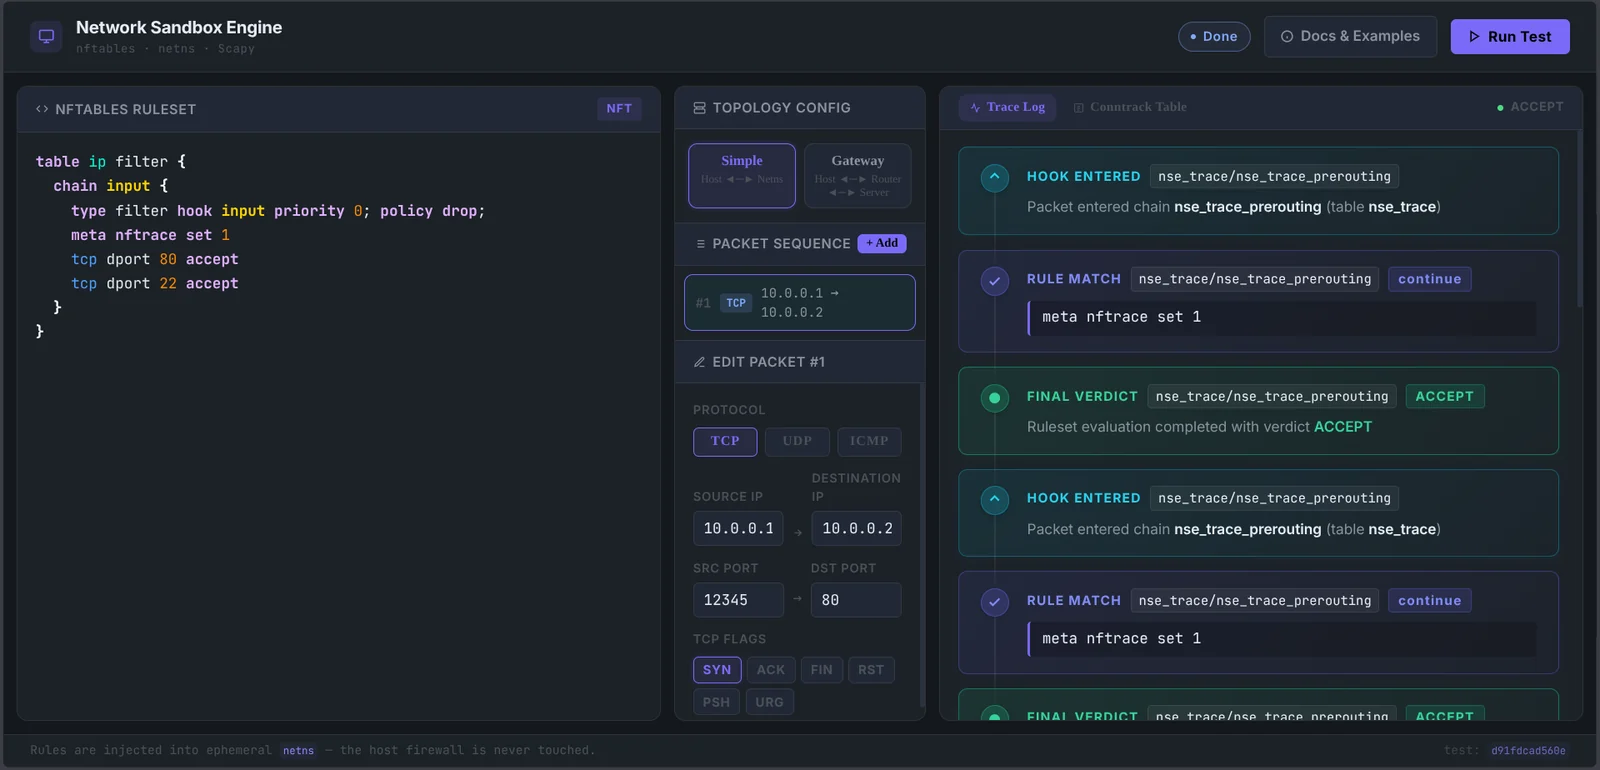 onyks-os/networksandboxengine
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…
 owasp/owasp-ctf-in-a-box
सेल्फ-होस्टेड OWASP CTF किट: एक बॉक्स, एक मुफ़्त GitHub org, कोई क्लाउड निर्भरता नहीं
 hashgraph-online/hol-guard
AI एजेंट्स के लिए ओपन-सोर्स एंटीवायरस: रनटाइम पर जोखिम भरे टूल्स, सीक्रेट एक्सेस, प्रॉम्प्ट इंजेक्शन, मैलिशियस पैकेज, MCP सर्वर, प्लगइन और स्किल्स को…
 whgojp/javaseclab
जावा भेद्यता प्रयोगशाला जिसमें भेद्य और ठीक किया गया कोड, आक्रमण परिदृश्य, स्रोत/सिंक ऑडिट नोट्स, और सुरक्षा प्रशिक्षण एवं टूल मूल्यांकन के लिए…