एंटरप्राइज़-ग्रेड टूलकिट जो लेगेसी इन्फ्रास्ट्रक्चर का ऑडिट करने और उसे हाइब्रिड पोस्ट-क्वांटम क्रिप्टोग्राफी (PQC) में माइग्रेट करने के लिए है।



Nginx और OpenSSH के लिए एक पोस्ट-क्वांटम क्रिप्टोग्राफी माइग्रेशन टूलकिट।
QSM एक ओपन-सोर्स टूलकिट है जो लीगेसी क्रिप्टोग्राफिक कॉन्फ़िगरेशन का ऑडिट करता है और उन्हें हाइब्रिड पोस्ट-क्वांटम क्रिप्टोग्राफी (PQC) में माइग्रेट करता है। यह Shor के एल्गोरिद्म के प्रभाव का अनुकरण करके और Debian-आधारित सिस्टम पर हाइब्रिड माइग्रेशन को स्वचालित करके "Harvest Now, Decrypt Later" (HNDL) खतरे के वेक्टर को लक्षित करता है।
⚠️ सख्त आर्किटेक्चरल सिद्धांत: QSM कभी भी शुद्ध पोस्ट-क्वांटम परिनियोजन की अनुमति नहीं देता। सभी ऑपरेशन एक हाइब्रिड प्रतिमान लागू करते हैं जो शास्त्रीय और PQC एल्गोरिद्म को जोड़ता है (प्रमाणीकरण के लिए ECDSA P-256 + ML-DSA-65; कुंजी विनिमय के लिए X25519 + ML-KEM-768)।
QSM एक कार्यात्मक प्रूफ-ऑफ-कॉन्सेप्ट है, प्रमाणित उत्पादन टूल नहीं। कृपया महत्वपूर्ण वातावरणों में इस पर निर्भर होने से पहले इस अनुभाग को ध्यान से पढ़ें।
--simulate कमांड Shor के एल्गोरिद्म संसाधन अनुमान के लिए एक सरलीकृत
विश्लेषणात्मक मॉडल का उपयोग करता है — संकलित क्वांटम सर्किट नहीं:
O(bits³)logical_qubits × 1000 (सरफेस कोड धारणा)यह परिमाण-कोटि के अनुमान उत्पन्न करता है, सटीक भविष्यवाणियाँ नहीं। वास्तविक दुनिया की CRQC संसाधन आवश्यकताएँ सर्किट गहराई, गेट फिडेलिटी, त्रुटि-सुधार ओवरहेड और हार्डवेयर आर्किटेक्चर पर निर्भर करती हैं। ये सक्रिय अनुसंधान क्षेत्र बने हुए हैं।
आउटपुट आंकड़े (जैसे, "ECC-256 के लिए ~99 दिन") निर्दिष्ट धारणाओं के अंतर्गत एक सैद्धांतिक निचली सीमा का प्रतिनिधित्व करते हैं, किसी मौजूदा मशीन पर माप नहीं। आज कोई क्रिप्टोग्राफिक रूप से प्रासंगिक क्वांटम कंप्यूटर (CRQC) मौजूद नहीं है।
--migrate कमांड हाइब्रिड सिफर सूट इंजेक्ट करने के लिए कॉन्फ़िगरेशन फ़ाइलों
को पैच करता है। यह नहीं करता:
liboqs या oqs-provider को इंस्टॉल या कॉन्फ़िगर करनाइंजेक्ट किए गए सिफर नामों के सम्मानित होने के लिए आपको सुनिश्चित करना होगा
कि oqs-provider इंस्टॉल और लोडेड है। पहले सभी माइग्रेशन का गैर-उत्पादन
वातावरण में परीक्षण करें।
QSM को निम्नलिखित पर सत्यापित किया गया है:
tests/ देखें)इसका पैमाने पर, लोड के तहत, या विविध वातावरणों में तनाव-परीक्षण नहीं किया गया है। इसे एक संदर्भ कार्यान्वयन मानें और इसे अपने इंफ्रास्ट्रक्चर के अनुकूल बनाएं।
QSM अंतिम रूप दिए गए NIST मानकों को लक्षित करता है:
| FIPS | एल्गोरिद्म | QSM उपयोग |
|---|---|---|
| FIPS 203 | ML-KEM | कुंजी विनिमय (ML-KEM-768) |
| FIPS 204 | ML-DSA | प्रमाणीकरण (ML-DSA-65) |
शब्दावली: "Kyber" और "Dilithium" NIST प्रतियोगिता के दौरान उपयोग किए गए पूर्व-मानक कोडनेम थे। अंतिम रूप दिए गए मानक क्रमशः ML-KEM और ML-DSA का उपयोग करते हैं। QSM पूरे में मानकीकृत नामों का उपयोग करता है।
QSM को विभिन्न वातावरणों में अनुकूली रूप से चलाने के लिए बनाया गया है:
liboqs सिस्टम
एकीकरण की आवश्यकता होती है।# Clone and enter the vault
git clone https://github.com/soufianecyber/Quantum-Safe-Migration
cd Quantum-Safe-Migration
# Initialize virtual environment
python3 -m venv venv
source venv/bin/activate
# Install dependencies
pip install -r requirements.txt
python3 qsm.py --preflight
# 1. Run Quantum Attack Simulation on target assets
python3 qsm.py --simulate --target example.com
python3 qsm.py --simulate --keyfile ./test_legacy_key.pem

# 2. Preview Hybrid Migration Block (Safe Dry-Run)
python3 qsm.py --migrate --target nginx --config ./dummy_nginx.conf --dry-run

# 3. Apply Production Migration (Requires Sudo)
sudo venv/bin/python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf
sudo venv/bin/python3 qsm.py --migrate --target sshd --config /etc/ssh/sshd_config

# 4. Atomic Rollback Checksum Restoration
sudo venv/bin/python3 qsm.py --rollback --target /etc/nginx/nginx.conf
sudo python3 qsm.py --preflight
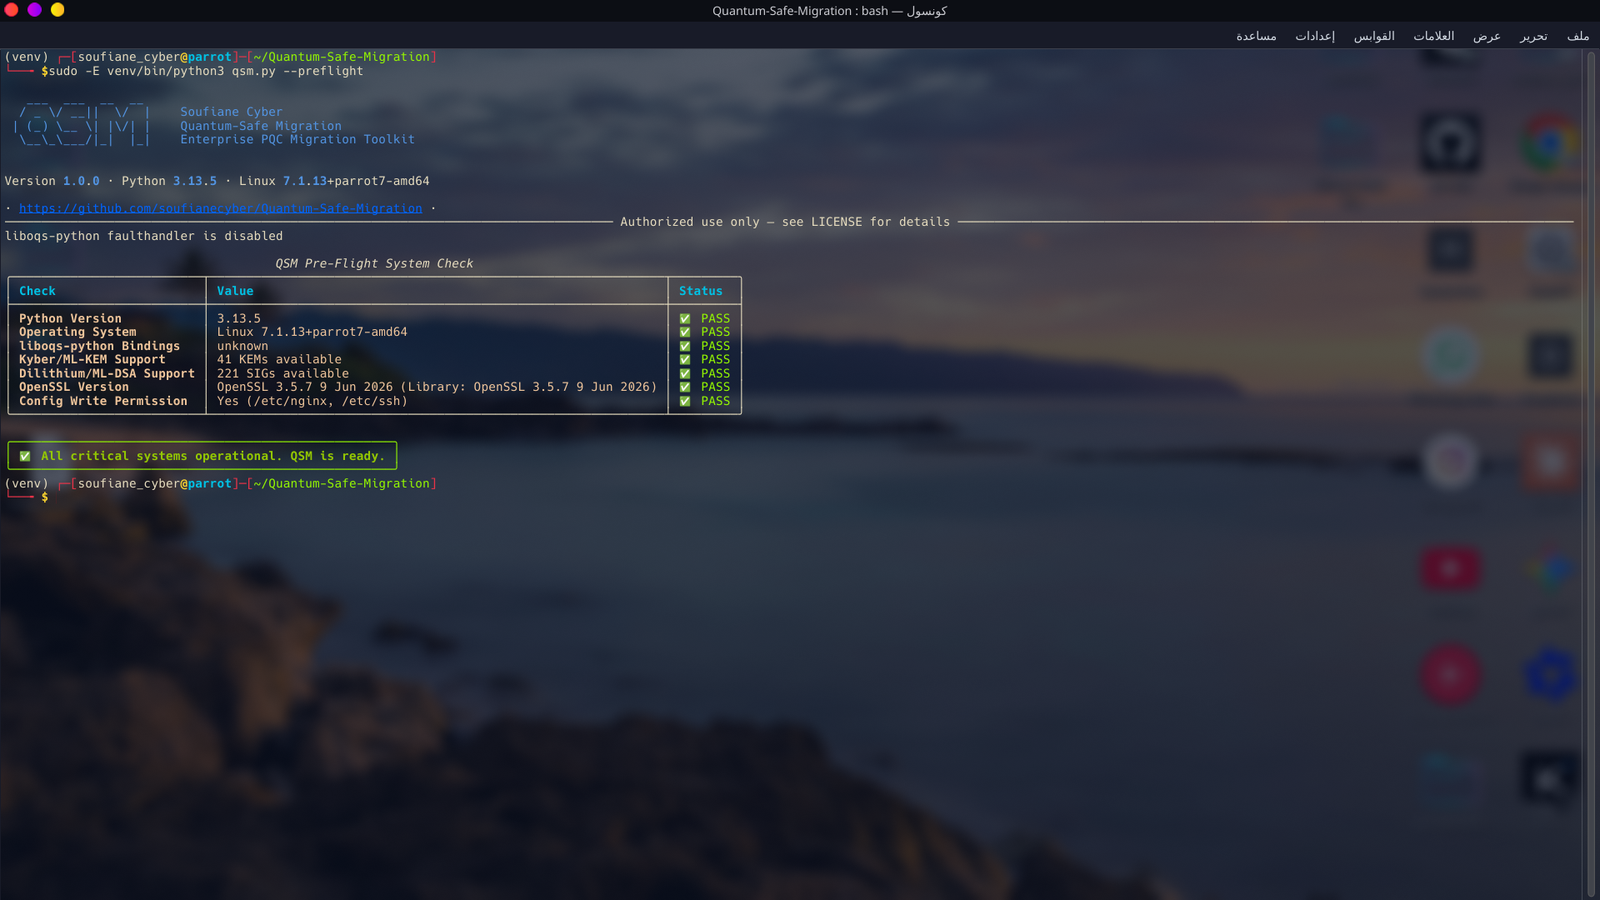
Python संस्करण, liboqs बाइंडिंग्स, ML-KEM/ML-DSA उपलब्धता, और OpenSSL को मान्य करता है।
python3 qsm.py --simulate --target google.com
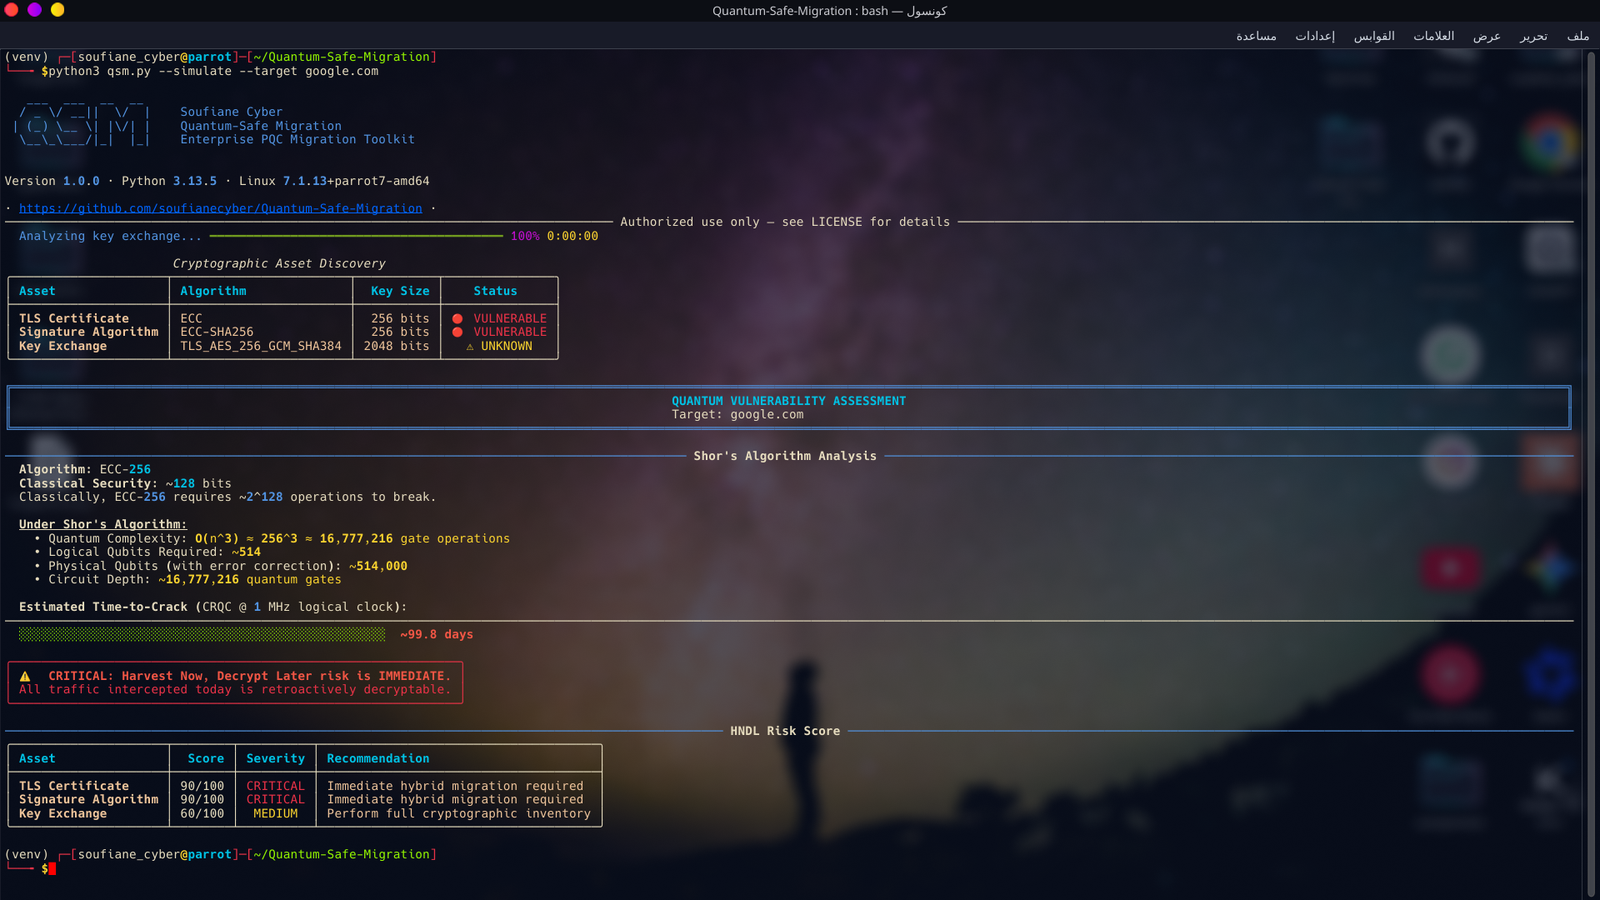
google.com पर ECC-256 का पता लगाता है और Shor's Algorithm के क्रैक होने का समय निकालता है।
sudo python3 qsm.py --migrate --target nginx --config /etc/nginx/nginx.conf --dry-run
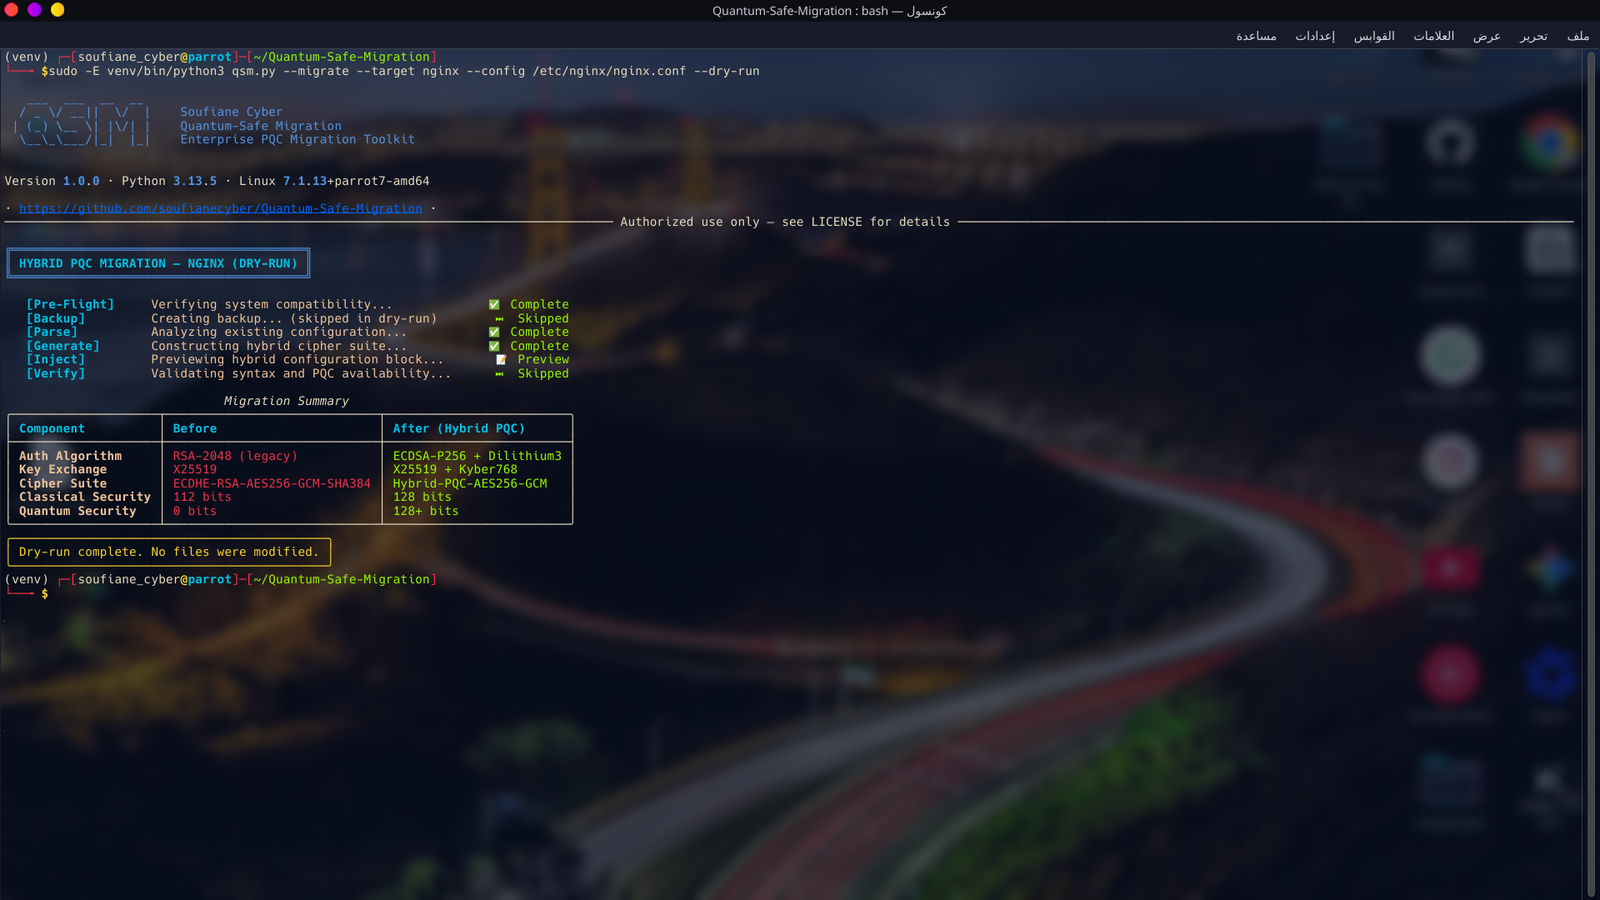
हाइब्रिड सिफर सूट इंजेक्शन का पूर्वावलोकन — कोई फ़ाइल संशोधित नहीं की गई।
MIT लाइसेंस के अंतर्गत वितरित। विवरण के लिए LICENSE देखें।
अस्वीकरण: यह टूलकिट विशेष रूप से अधिकृत परीक्षण और अवसंरचना माइग्रेशन सत्यापन उद्देश्यों के लिए बनाया गया है।
Soufiane Cyber
liboqs के लिए Open Quantum Safe








