
IOCs
 cybercom-malware-alert/iocs
Colección curada de Indicadores de Compromiso (IOCs) para el seguimiento de alertas de malware, incluidos hashes, dominios y otros artefactos de…
ioc-managementmalware-analysisthreat-intelligence+1
19
cybercom-malware-alert/iocsColección curada de Indicadores de Compromiso (IOCs) para el seguimiento de alertas de malware, incluidos hashes, dominios y otros artefactos de…
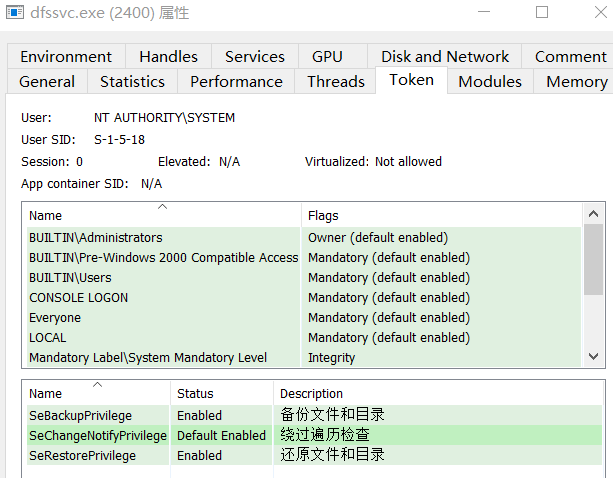 crisprss/magicnetdefs
Similar a Petitpotam, el servicio netdfs está habilitado en entornos de Windows Server y AD, y el método RPC abusado permite que los procesos…
 t3l3machus/pentest-pivoting
Una guía compacta sobre pivoting de red para pruebas de penetración / desafíos CTF.
 henkru/cs-get-last-error
Un script de agresor para Cobalt Strike para consultar los mensajes de GetLastError de Windows
 nickyie/cybersecurity-resources
Una biblioteca de diversos recursos de ciberseguridad
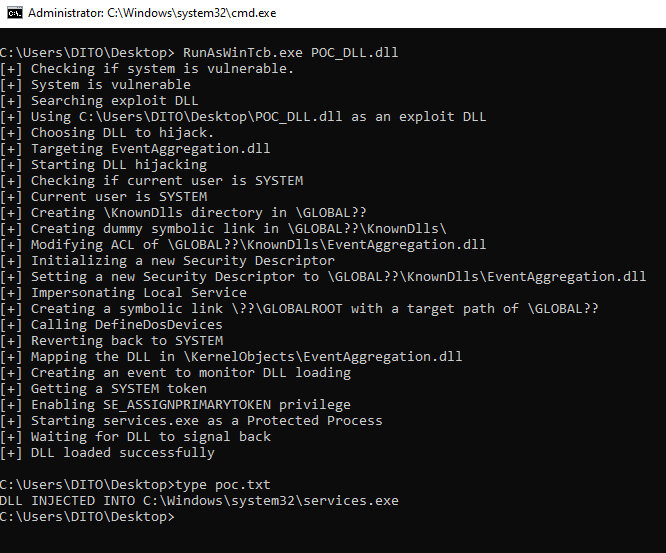 tastypepperoni/runaswintcb
Exploit de prueba de concepto en C que ejecuta una DLL con protección WinTcb-Light desde el espacio de usuario, demostrando una primitiva de escalada…
 post-cyberlabs/offensive_tools
Colección de herramientas ofensivas de seguridad para pruebas de penetración, explotación y red teaming, implementadas en Java para simulación de…
 chrislockard/api_wordlist
Una wordlist de nombres de API para evaluaciones de aplicaciones web
 techryptic/pokemon-shellcode-loader
¿Cansado de mirar hex todo el día y soltar '\x41'? ¿Prefieres mirar a Lugia/Charmander? Tengo la solución para ti.
 c3rb3ru5d3d53c/mwcfg
Una utilidad de extracción de configuración de malware modular y rica en funciones para MalDuck
 malwareapilib/malwareapilibrary
Colección de API utilizadas en el desarrollo de malware
 rad9800/vehapiresolve
Resuelve las APIs de Windows en tiempo de ejecución mediante manejadores de excepciones vectorizados y búsquedas con hash para ocultar las…
 google/paranoid_crypto
La librería de Paranoid contiene implementaciones de comprobaciones de debilidades conocidas en artefactos criptográficos.
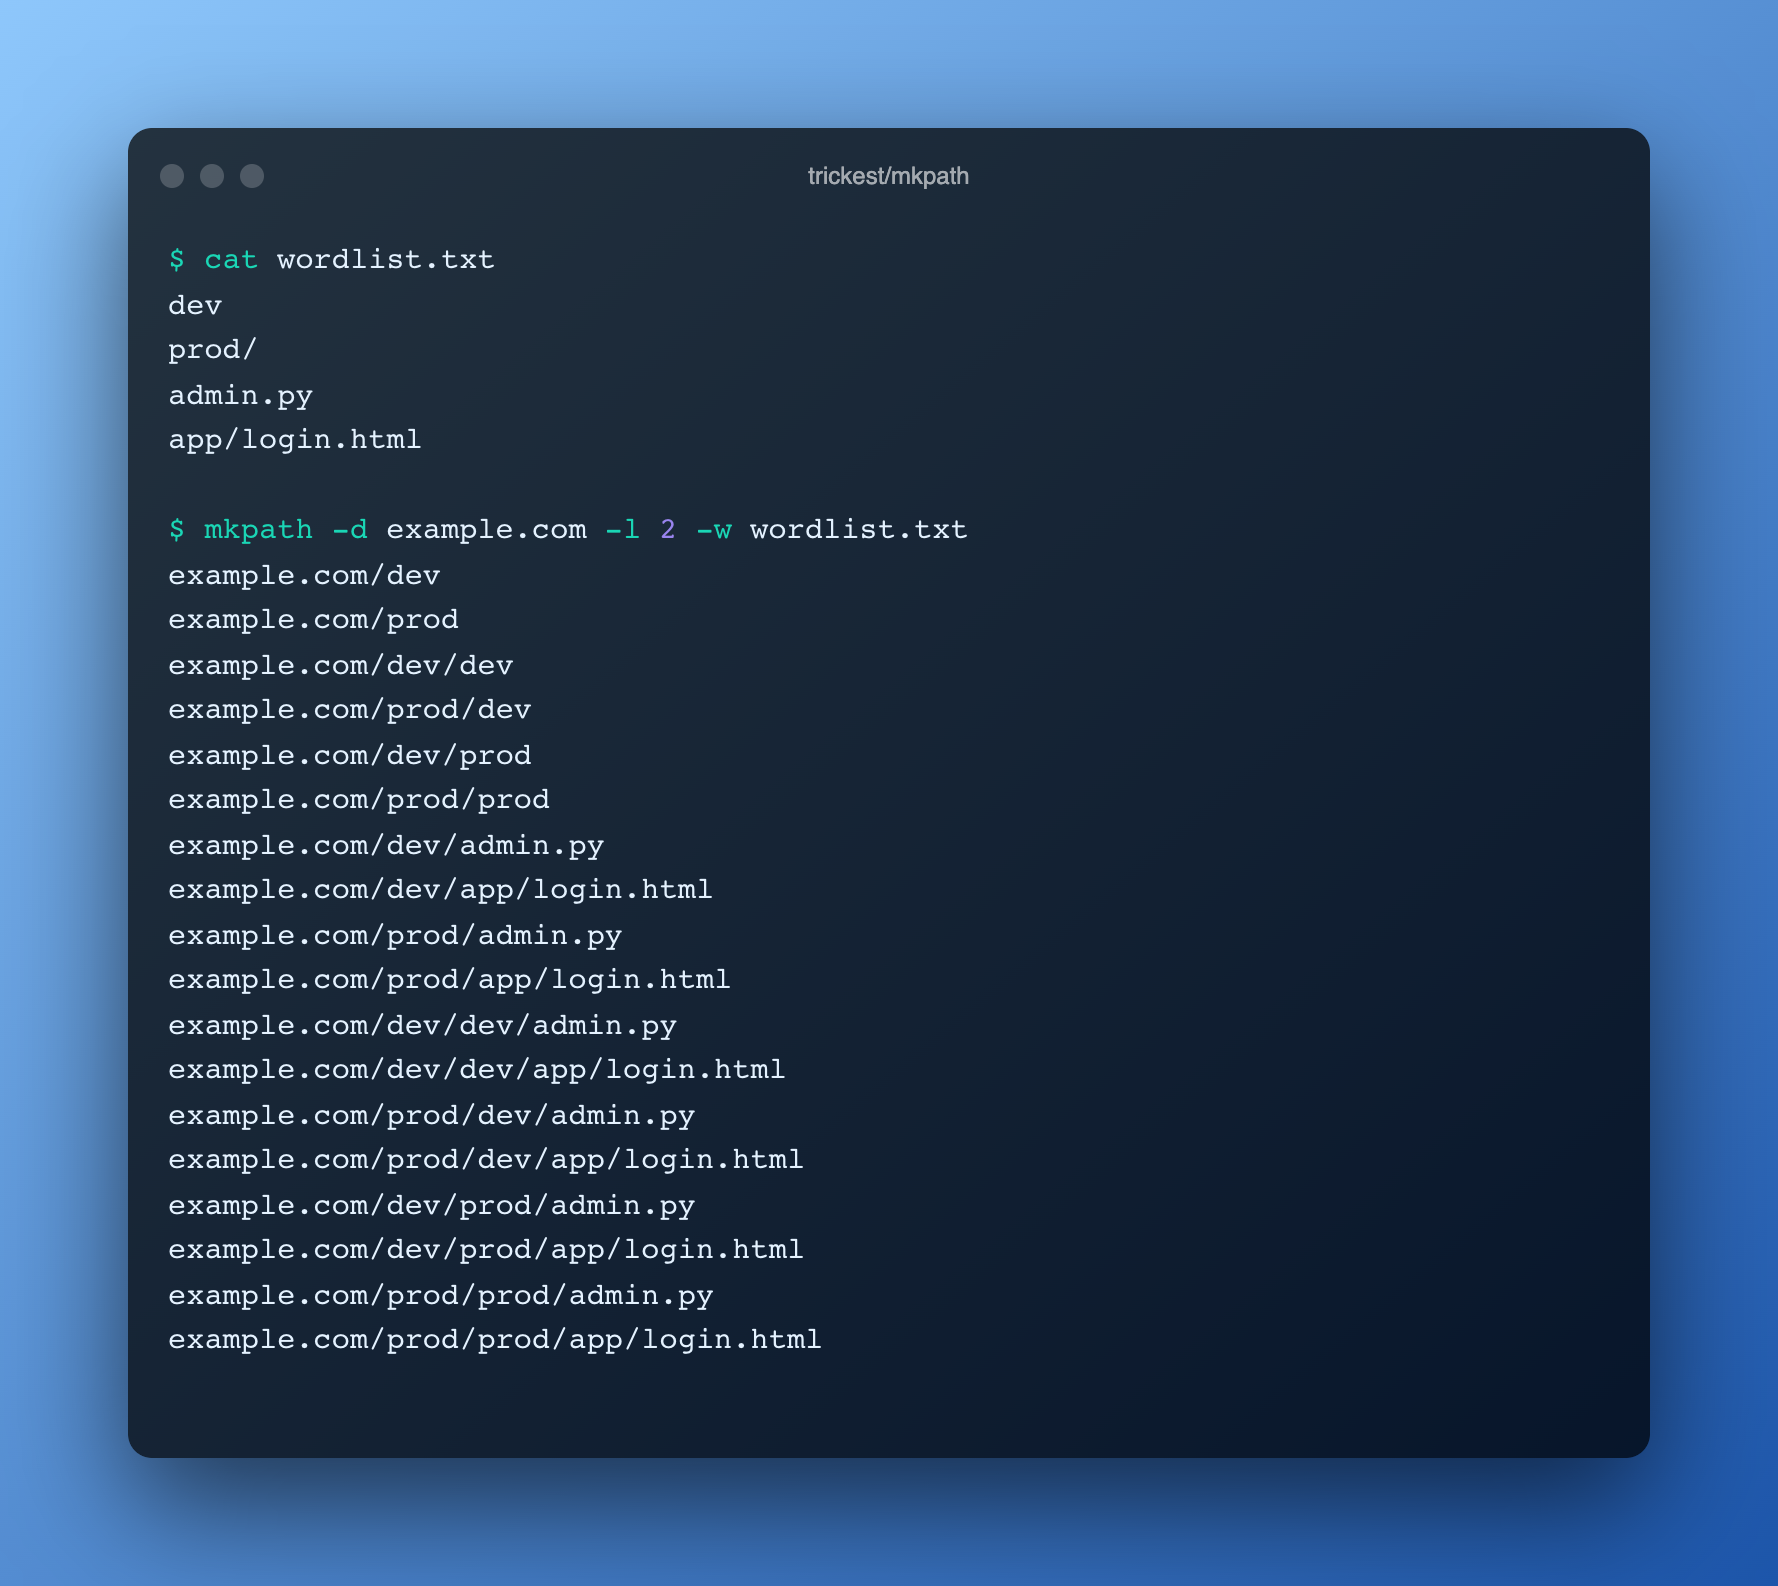 trickest/mkpath
Genera combinaciones de rutas URL usando una lista de palabras.
 neo23x0/yara-performance-guidelines
Una guía sobre cómo escribir reglas YARA rápidas y con un uso eficiente de la memoria.
 rad9800/tamperingsyscalls
Librería C++ que recupera y falsifica los argumentos de las syscalls de Windows mediante puntos de interrupción de hardware y controladores de…
 waawaa/breakcyserver
Utilidad de evasión de EDR para Red Team que termina servicios de seguridad abusando de la funcionalidad del controlador de Process Explorer para…
 m4now4r/vn_daily_samples
Recopilación diaria de muestras maliciosas originadas en Vietnam para análisis de malware, inteligencia de amenazas e investigación en ingeniería de…