

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
magicNetdefs — Similar a Petitpotam, el servicio netdfs está habilitado en entornos de Windows Server y AD, y el método RPC abusado permite que los procesos privilegiados accedan a tuberías maliciosas para su explotación. | Kitploit
Herramientas/GitHubGitHub/crisprss/magicnetdefs
ExplotaciónSeguridad de RedesPruebas de PenetraciónAutenticaciónRed TeamingAtaque Adversario
GitHubcrisprss/magicnetdefs

magicNetdefs

Similar a Petitpotam, el servicio netdfs está habilitado en entornos de Windows Server y AD, y el método RPC abusado permite que los procesos privilegiados accedan a tuberías maliciosas para su explotación.

Ver Repositorio
49536hace 4 añosRevisado por Kitploit
Compartir

magicNetdfs

Reference

https://github.com/Wh04m1001/DFSCoerce

Usage

Se considerarán futuras actualizaciones; por ahora solo se valida la explotabilidad de este método RPC. Más adelante se planteará el aprovechamiento específico del token SYSTEM.
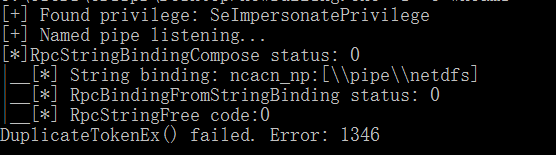
Description

Se utiliza el protocolo MS-DFSNM: https://docs.microsoft.com/en-us/openspecs/windows_protocols/ms-dfsnm/95a506a8-cae6-4c42-b19d-9c1ed1223979

Proporciona el método RPC NetrDfsRemoveStdRoot, que permite realizar suplantación UNC para que un proceso privilegiado acceda a una canalización personalizada:

Limitation

Las limitaciones son principalmente dos: primero, este servicio solo está orientado a Windows Server o entornos de dominio:

Segundo, los permisos del token de dfssvc.exe son muy limitados:
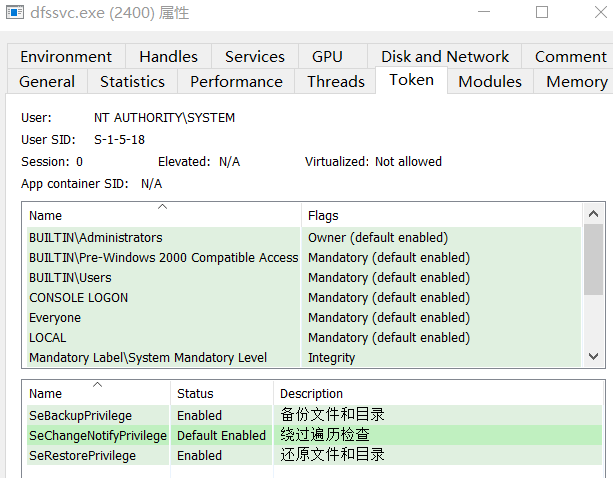
En el futuro se plantea abusar de SeRestorePrivilege o SeBackupPrivilege para realizar algunas operaciones sensibles.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    254

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




