

 henkru/cs-token-vault
Bóveda de tokens en memoria BOF para Cobalt Strike
 akamai/akamai-security-research
Este repositorio incluye código e IoCs que son producto de la investigación realizada en los diversos equipos de investigación de seguridad de Akamai.
 h4wkst3r/blackhat-usa-2022-materials
Materiales de presentación para mis charlas del Briefing y Arsenal de Black Hat USA 2022.
 ahmetpayaslioglu/yararules
Colección curada de reglas de detección de YARA para identificar y clasificar malware, que respalda los flujos de trabajo de caza de amenazas y…
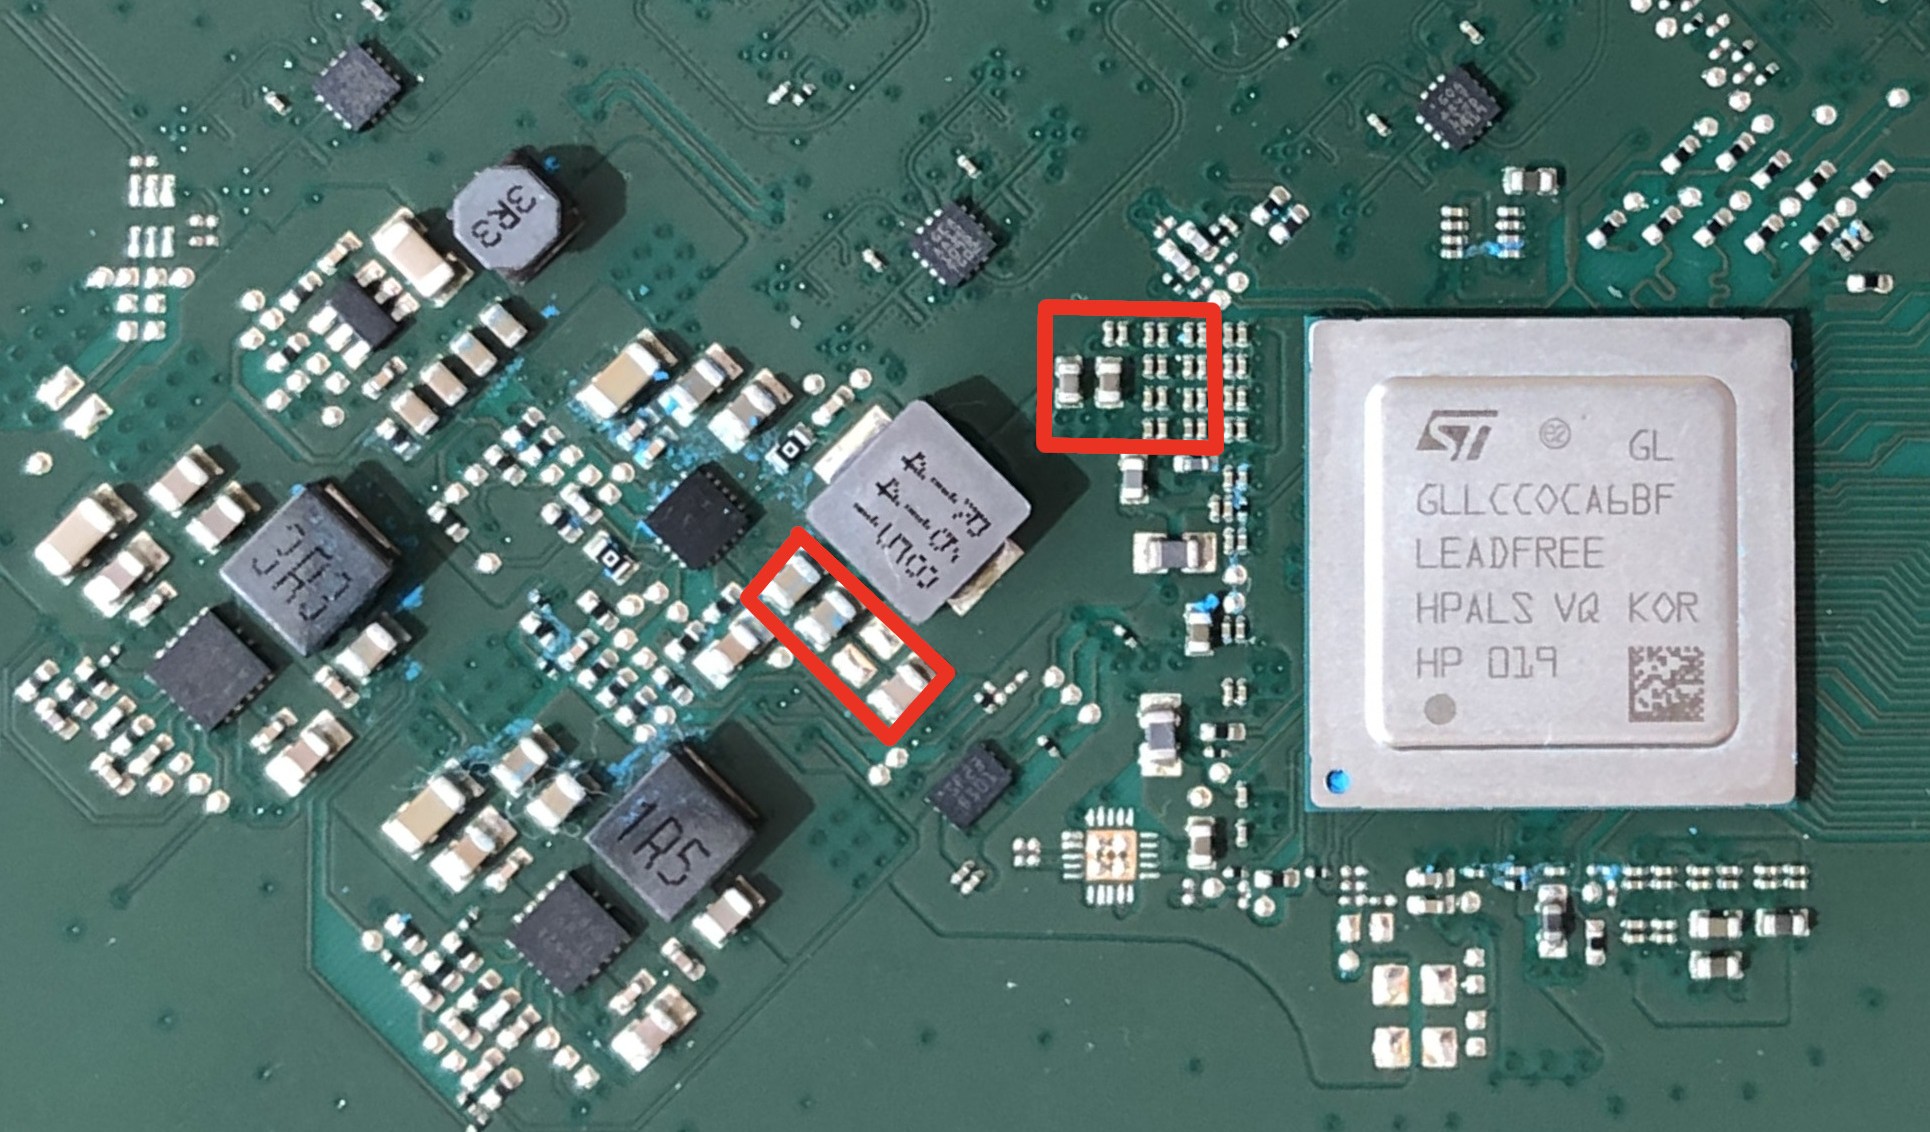 kuleuven-cosic/starlink-fi
Modchip de inyección de fallos de voltaje para la evaluación de seguridad de caja negra de terminales Starlink, que elude la verificación de firma…
 mandiant/strace
Una reimplementación de DTrace en Windows
 darwinsec/defcon-kql-kung-fu-22
Diapositivas del taller de DEF CON Cloud Village que enseñan KQL para el análisis de registros de seguridad en la nube, con ejercicios prácticos en…
 sneakid/dc30-phineastalk
Diapositivas de la charla que presentamos como UniPi en el Red Team Village de DefCon.
 codextf2/burp2malleable
Utilidad rápida de Python que escribí para convertir solicitudes HTTP de Burp Suite en perfiles Malleable C2 de Cobalt Strike.
 iilegacyyii/exportdumper
Una pequeña herramienta que hice para volcar la tabla de exportaciones de archivos PE. El caso de uso principal estaba pensado para utilizarse en el…
 mainframed/dc30_workshop
DEFCON 30 Contenedor del taller de desbordamiento de búfer de mainframe
 live-ctf/livectf-defcon30
Colección de binarios de desafíos del CTF DEF CON 30, scripts de compilación y scripts de solución para practicar la explotación binaria y la…
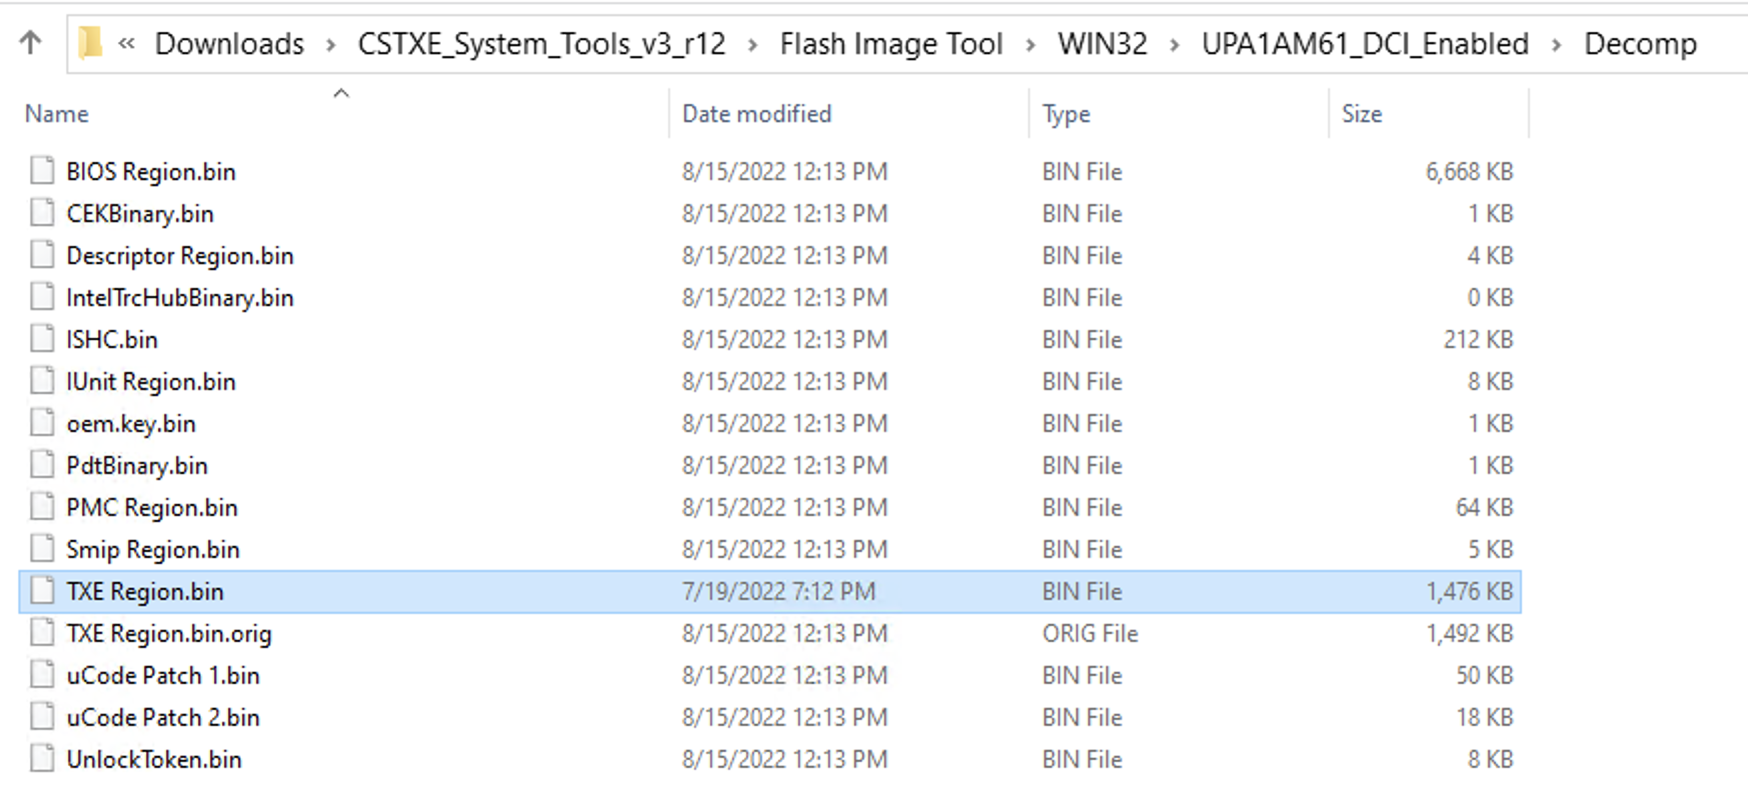 xenokovah/inteltxe-poc
Prueba de concepto de JTAG para Intel Management Engine - Instrucciones 2022
 anssi-fr/dfir4vsphere
Módulo de PowerShell para análisis forense de VMWare vSphere
 gmh5225/callmewin32kdriver
Carga tu controlador como win32k.sys
 bc-security/beginners-guide-to-obfuscation
Taller práctico de ofuscación para red team que enseña bypass de AMSI, evasión de ETW y ofuscación de payloads con PowerShell, Visual Basic y C# para…
 morrubin/negoexrelay
Retransmite la autenticación Kerberos NegoEx/PKU2U a objetivos arbitrarios, permitiendo autenticación sin credenciales, ejecución de comandos,…