
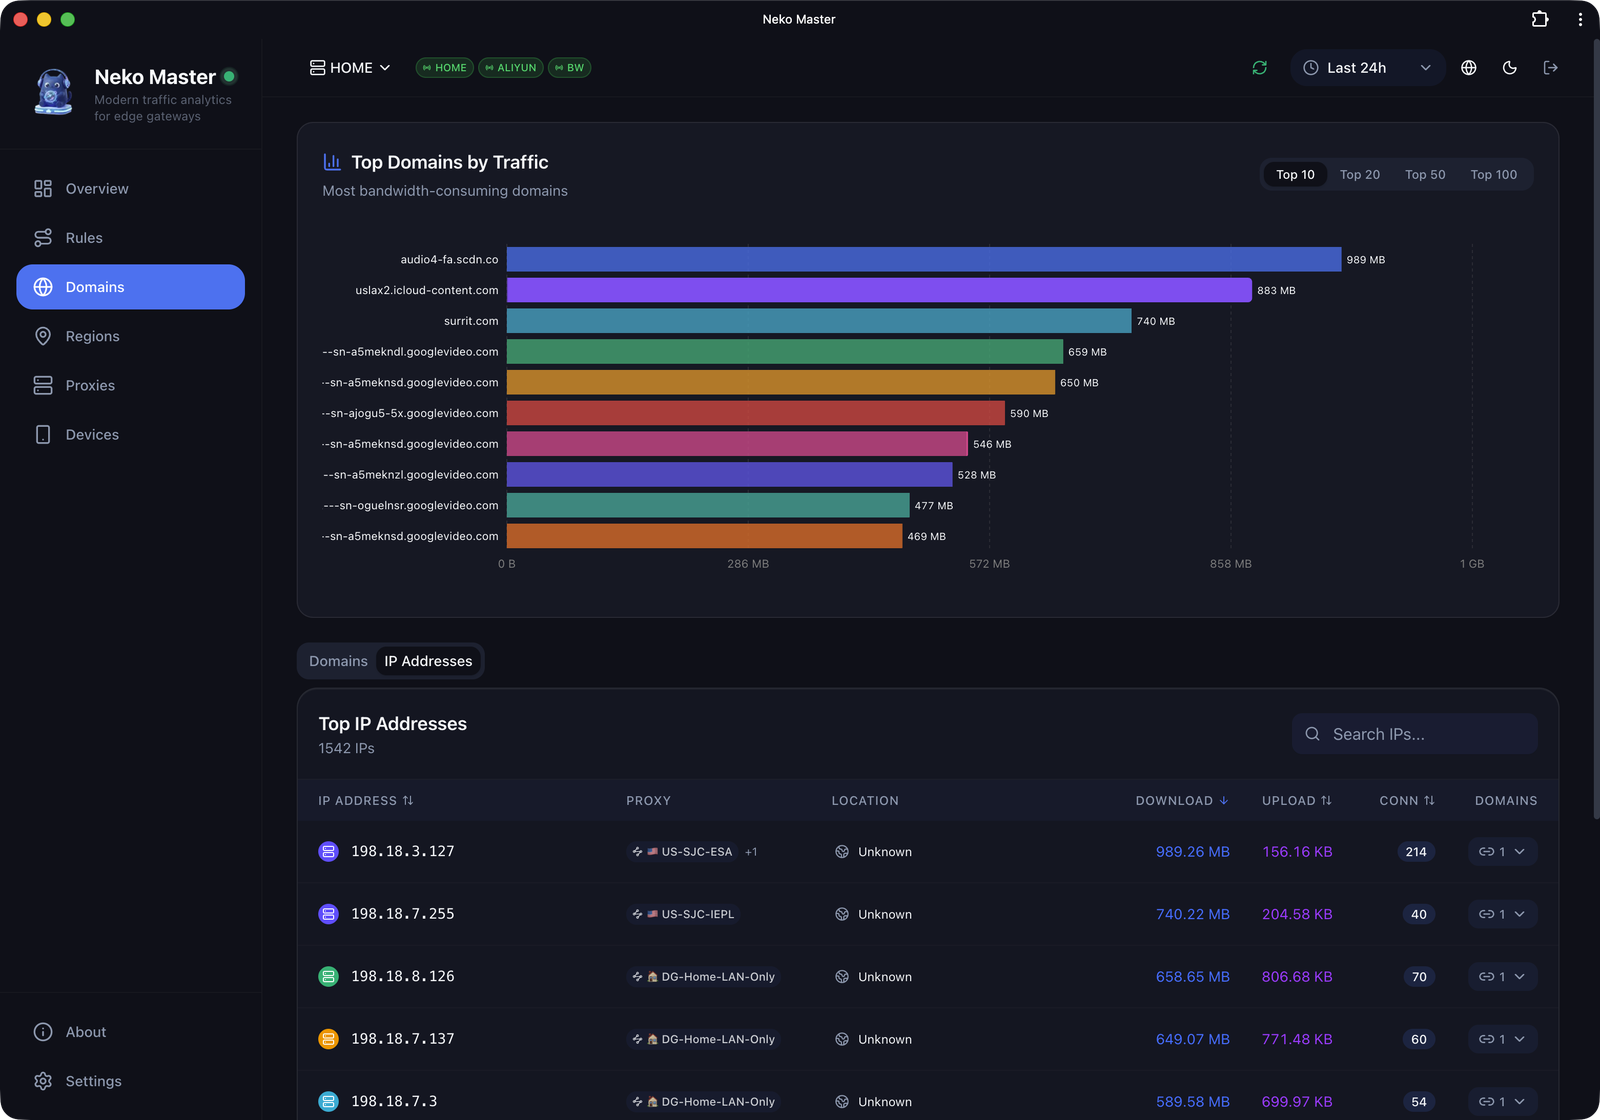
neko-master
 foru17/neko-master
Un panel moderno y elegante para la visualización y el análisis del tráfico de red.
network-mappinginformation-gatheringnetwork-security+3
4.2k
foru17/neko-masterUn panel moderno y elegante para la visualización y el análisis del tráfico de red.
 ekitji/siem
Consultas y técnicas de SIEM seleccionadas para el descubrimiento ofensivo de escalada de privilegios en Windows, ACLs mal configuradas, servicios,…
 trustedsec/rage
Formato NDJSON de grafo de ataque neutral respecto al proveedor con taxonomía de nodos/aristas, mapeos de AWS/GCP/Azure, reglas de derivación y una…
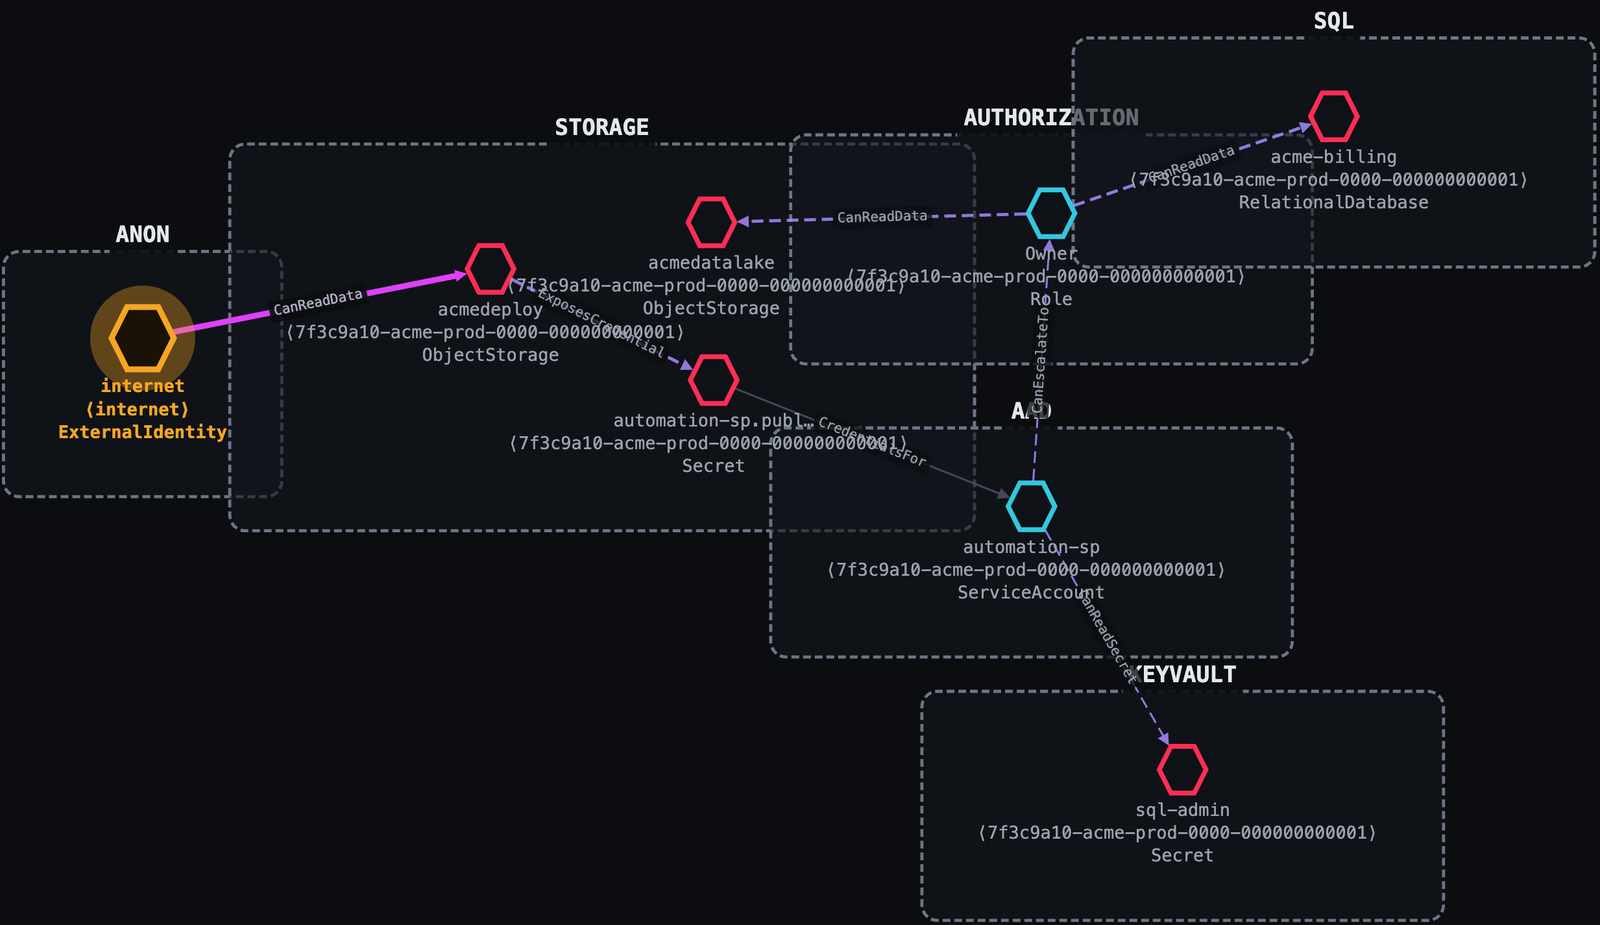 ustayready/thunderstorm
Un motor de recolección y derivación. Mapea tu entorno, evalúa los permisos y la confianza efectivos, y escribe un grafo de ataque completo como un…
 vighnesh91/ipaforge
CLI de Python sin dependencias para desempaquetar, inspeccionar, editar y reconstruir archivos .ipa de iOS, convirtiendo plists y cadenas a XML…
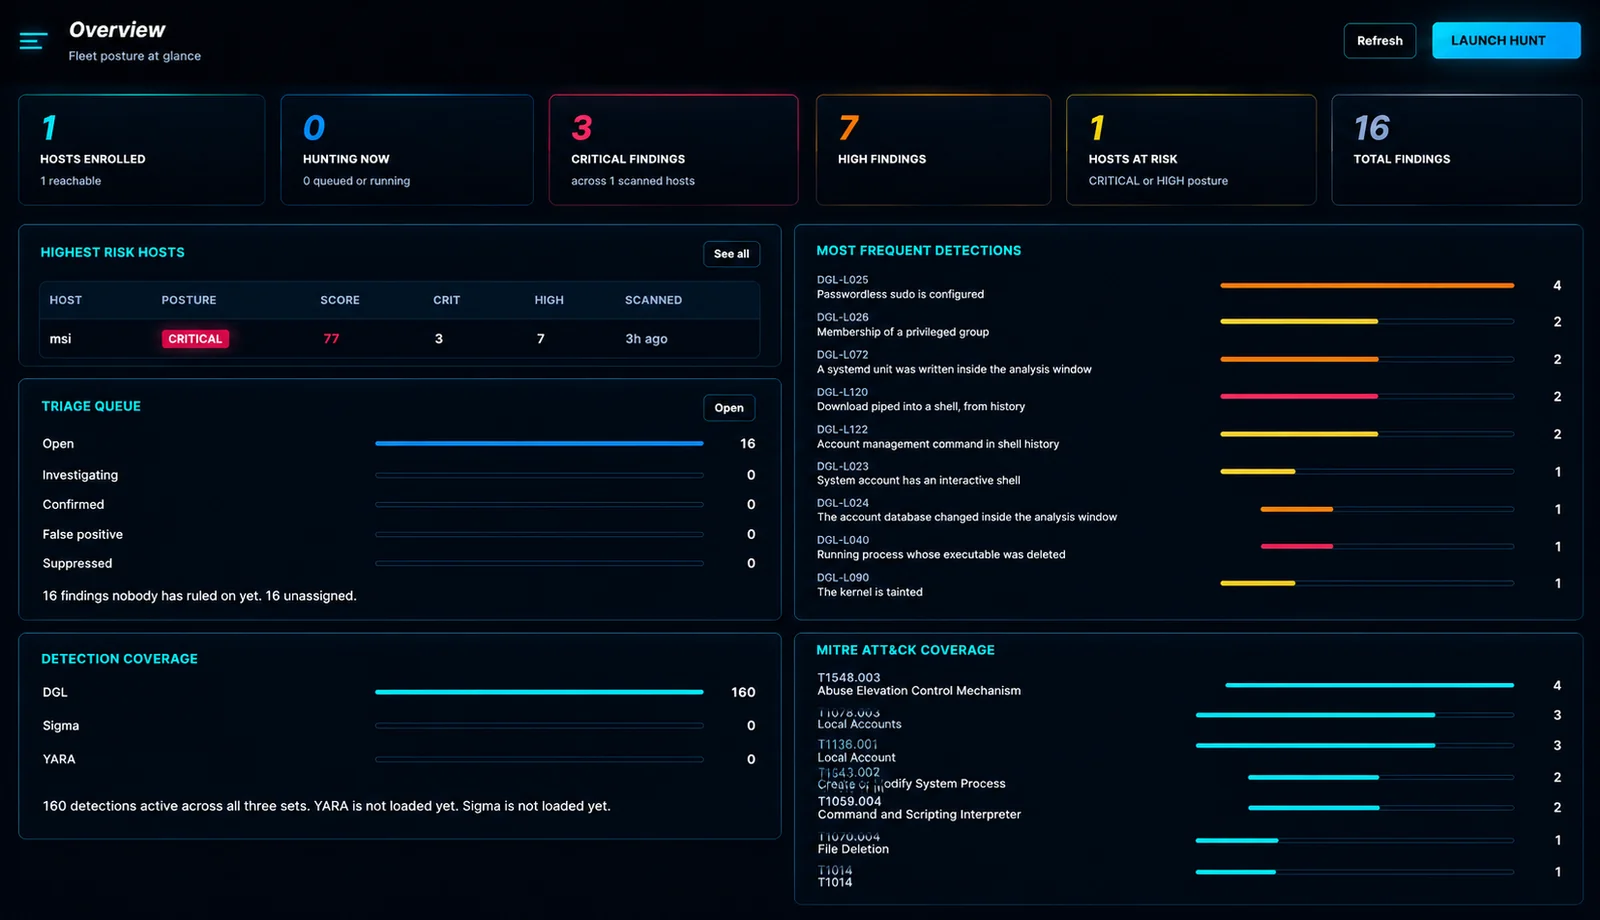 douglas-042/douglas-042-hq
Consola central para los recolectores de Douglas-042 HEADQUARTERS. Rastrea una flota, correlaciona resultados entre hosts y gestiona feeds de IOC y…
 openbreach/canop
CLI de análisis estático que escanea código generado por IA en busca de vulnerabilidades como inyección SQL, reflexión insegura y secretos…
 philippeabraxas-jpg/responsible-alliance-protocol
La seguridad no puede ser una instrucción de prompt. TBP proporciona un límite externo en la capa de ejecución para agentes autónomos, aplicando…
 kulikov0/whitelist-bypass
Tunelización de datos sobre webrtc para eludir la censura
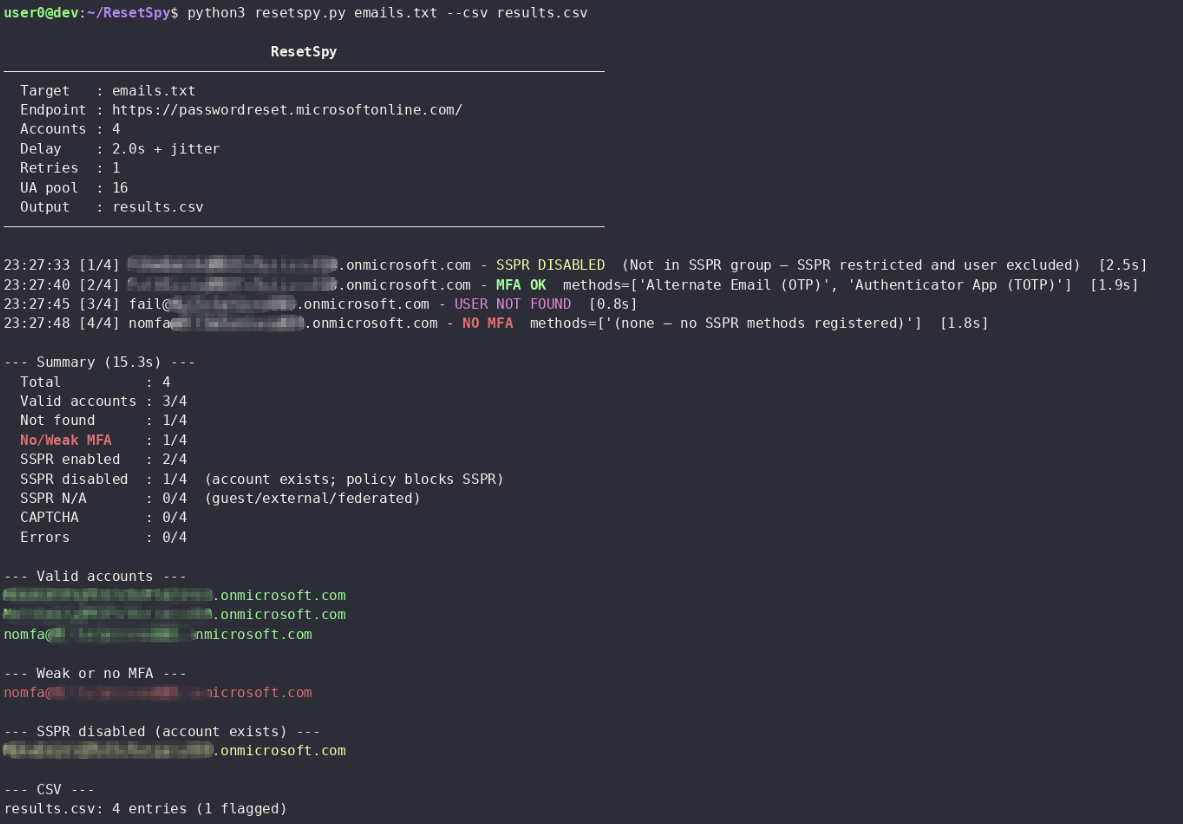 mlcsec/resetspy
Enumerar cuentas de usuario y métodos de autenticación registrados a través del portal de restablecimiento de contraseña de autoservicio (SSPR) de…
 clickswave/limeyard
Laboratorio Docker deliberadamente vulnerable con un dominio DNS enrutable y claves de respuesta legibles por máquina por objetivo, que puntúa…
 0xmarik/aresius
Proxy de interceptación HTTP/HTTPS nativo para pentesters y cazadores de bug bounty con manipulación de solicitudes en vivo, repetición de…
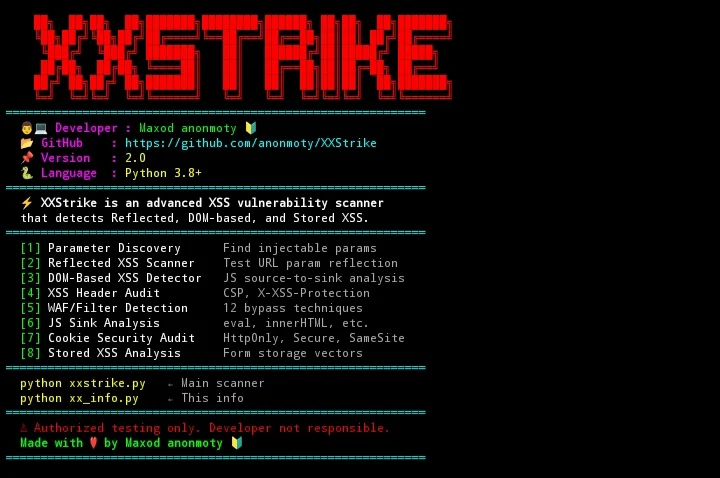 anonmoty/xxstrike
Escáner XSS basado en XSStrike con características personalizadas. Detecta vulnerabilidades XSS en aplicaciones web.
 binzhwang/actguard
Defensa de auditoría de acciones previa a la ejecución que detecta y enmascara la inyección indirecta de prompts en agentes LLM que utilizan…
 idov31/silverseal
Framework de post-explotación para Linux con un bootkit UEFI que carga de forma persistente y sigilosa un rootkit de módulo de kernel basado en Rust…
 ethan-andrews/threatintel-aggregator
Plataforma de inteligencia de amenazas autoalojada — agregación de feeds, triaje con IA, cobertura de MITRE ATT&CK e ingeniería de detección…
 bombinisecurity/bombini
Agente de Monitoreo de Seguridad y Sandboxing eBPF Basado en Aya
 whispergate/msteams
Perfil de Mythic C2 que tunela el tráfico del agente a través de canales de Microsoft Teams usando la API de Microsoft Graph, con cifrado AES256,…