

Christmas
 maldev-academy/christmas
PoC que demuestra una cadena de inyección multiproceso destinada a ejecutar shellcode de forma remota
ids-ips-evasionshellcodepost-exploitation+3
259
maldev-academy/christmasPoC que demuestra una cadena de inyección multiproceso destinada a ejecutar shellcode de forma remota
 florylsk/execit
Ejecutar archivos de shellcode con rundll32
 nbaertsch/nimvoke
Syscalls indirectas + DInvoke simplificado.
 kudaes/dinvoke_rs
Invoca dinámicamente código no administrado arbitrario
 vxcrypt0r/voidgate
Una técnica que se puede utilizar para evadir los escáneres de memoria de AV/EDR. Esto se puede utilizar para ocultar shellcodes conocidos y…
 iilegacyyii/datainject-bof
Secuestra la ejecución de código mediante la sobrescritura de punteros de Control Flow Guard en combase.dll.
 rad9800/pmd
Curso práctico de desarrollo de malware en Windows: hashing de API, carga lateral de DLL, ejecución de shellcode, manipulación de PE, alojamiento de…
 zarkones/bloodfangc2
Implant PIC moderno para Windows (64 y 32 bits)
 boku7/loki
🧙♂️ Comando y Control con Node.js para el Script-Jacking de aplicaciones Electron vulnerables
 hkl1x/bypass_av
Evade AV y sandboxes en Windows mediante comprobaciones anti-sandbox, desenganche de ntdll, resolución dinámica de API y ofuscación de shellcode en…
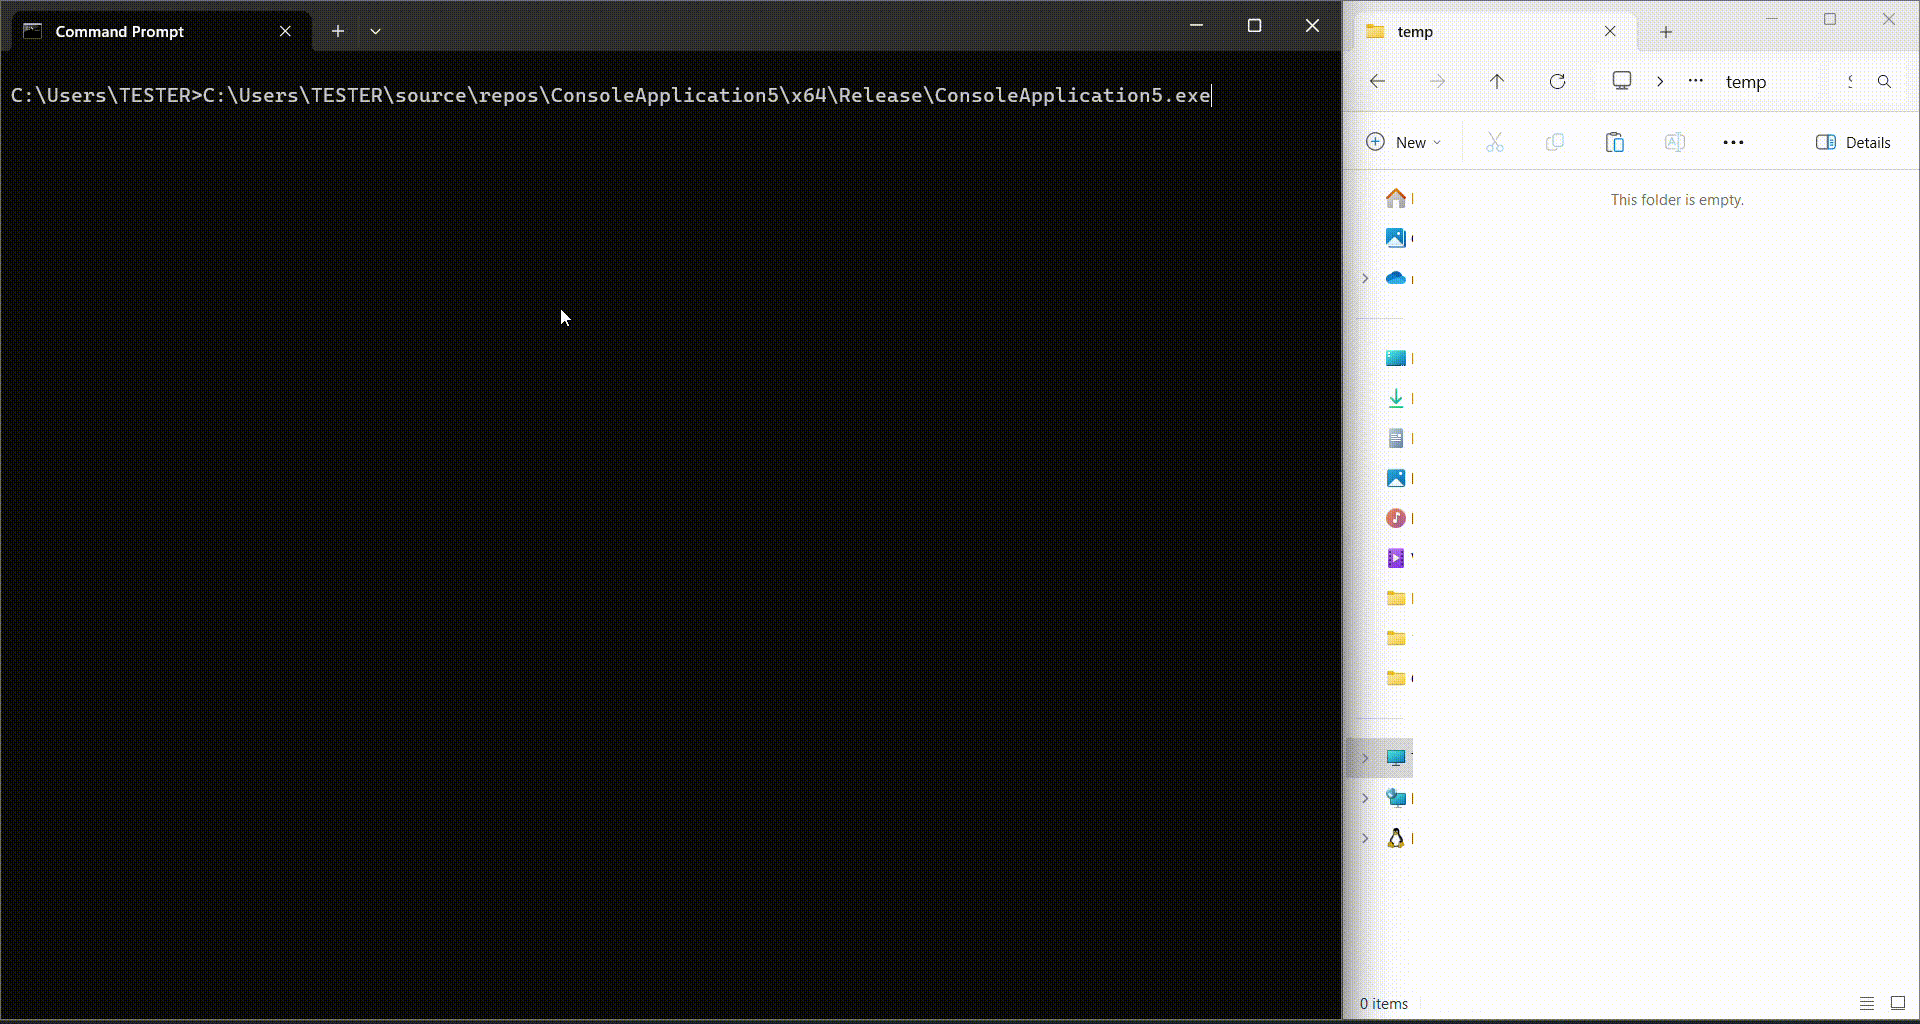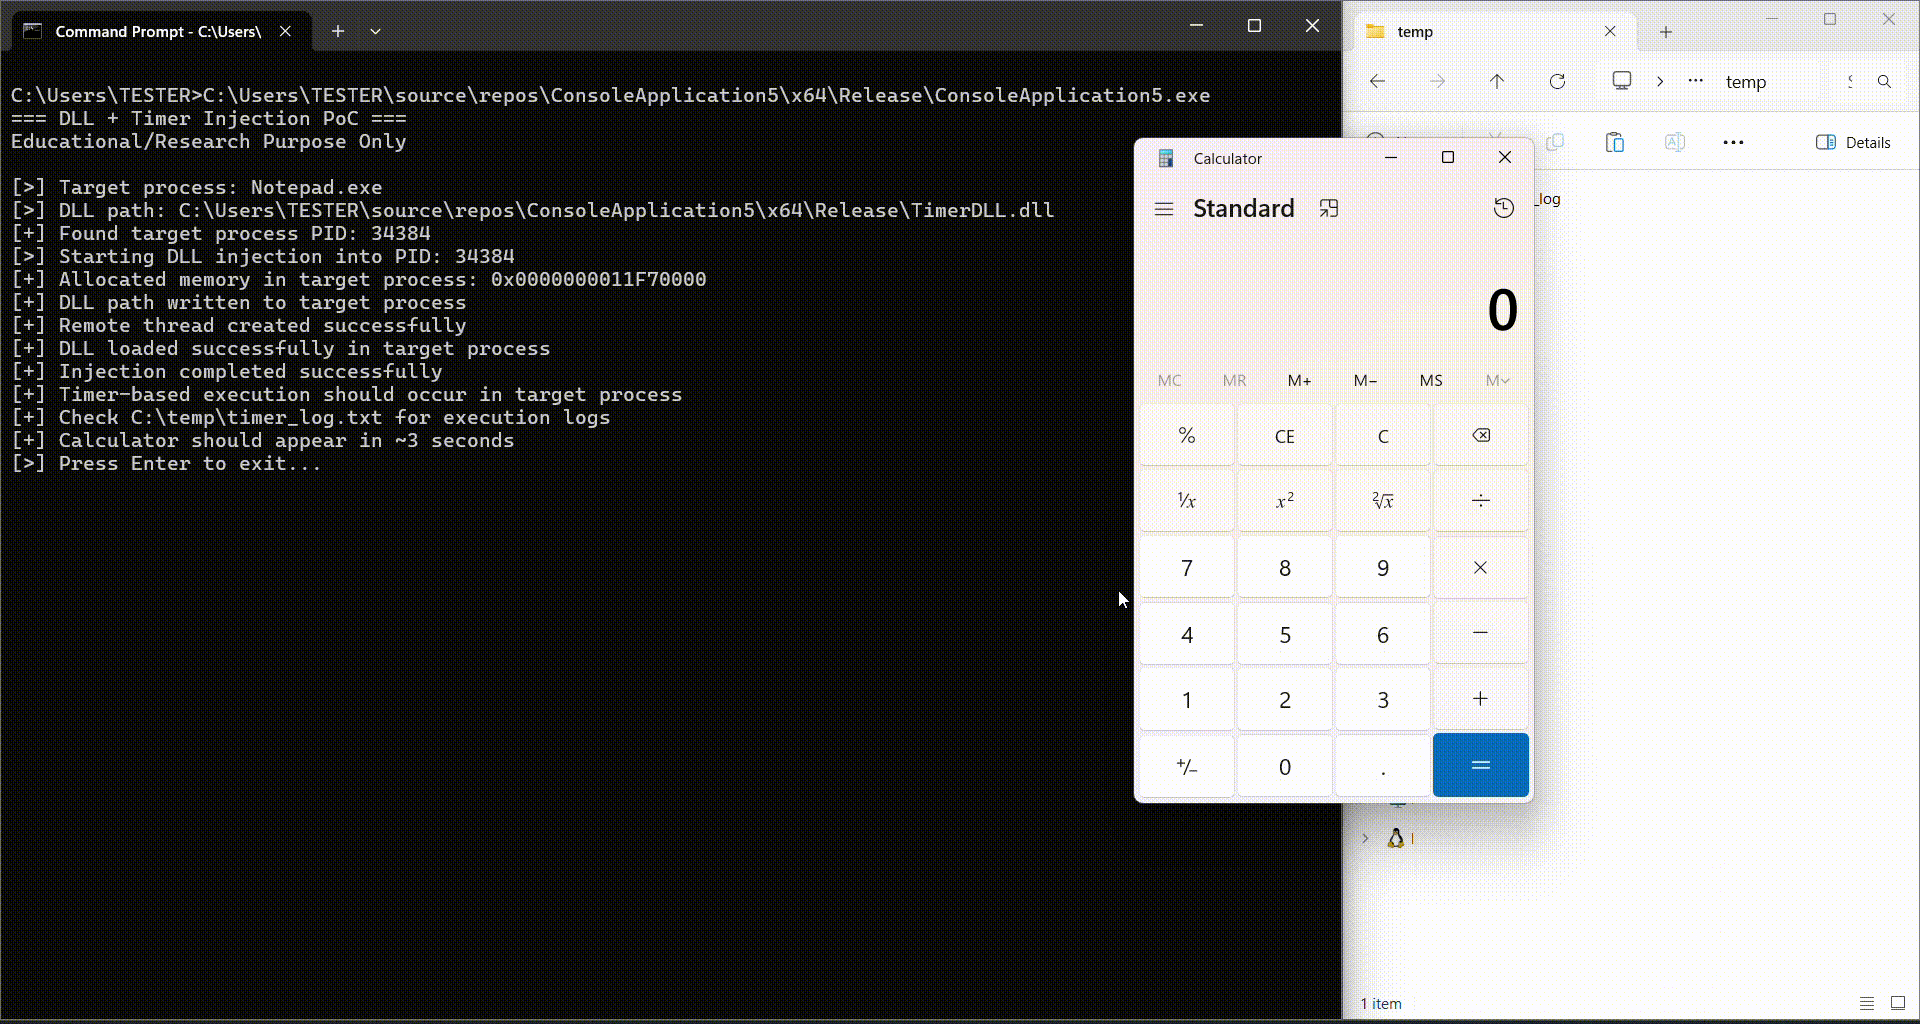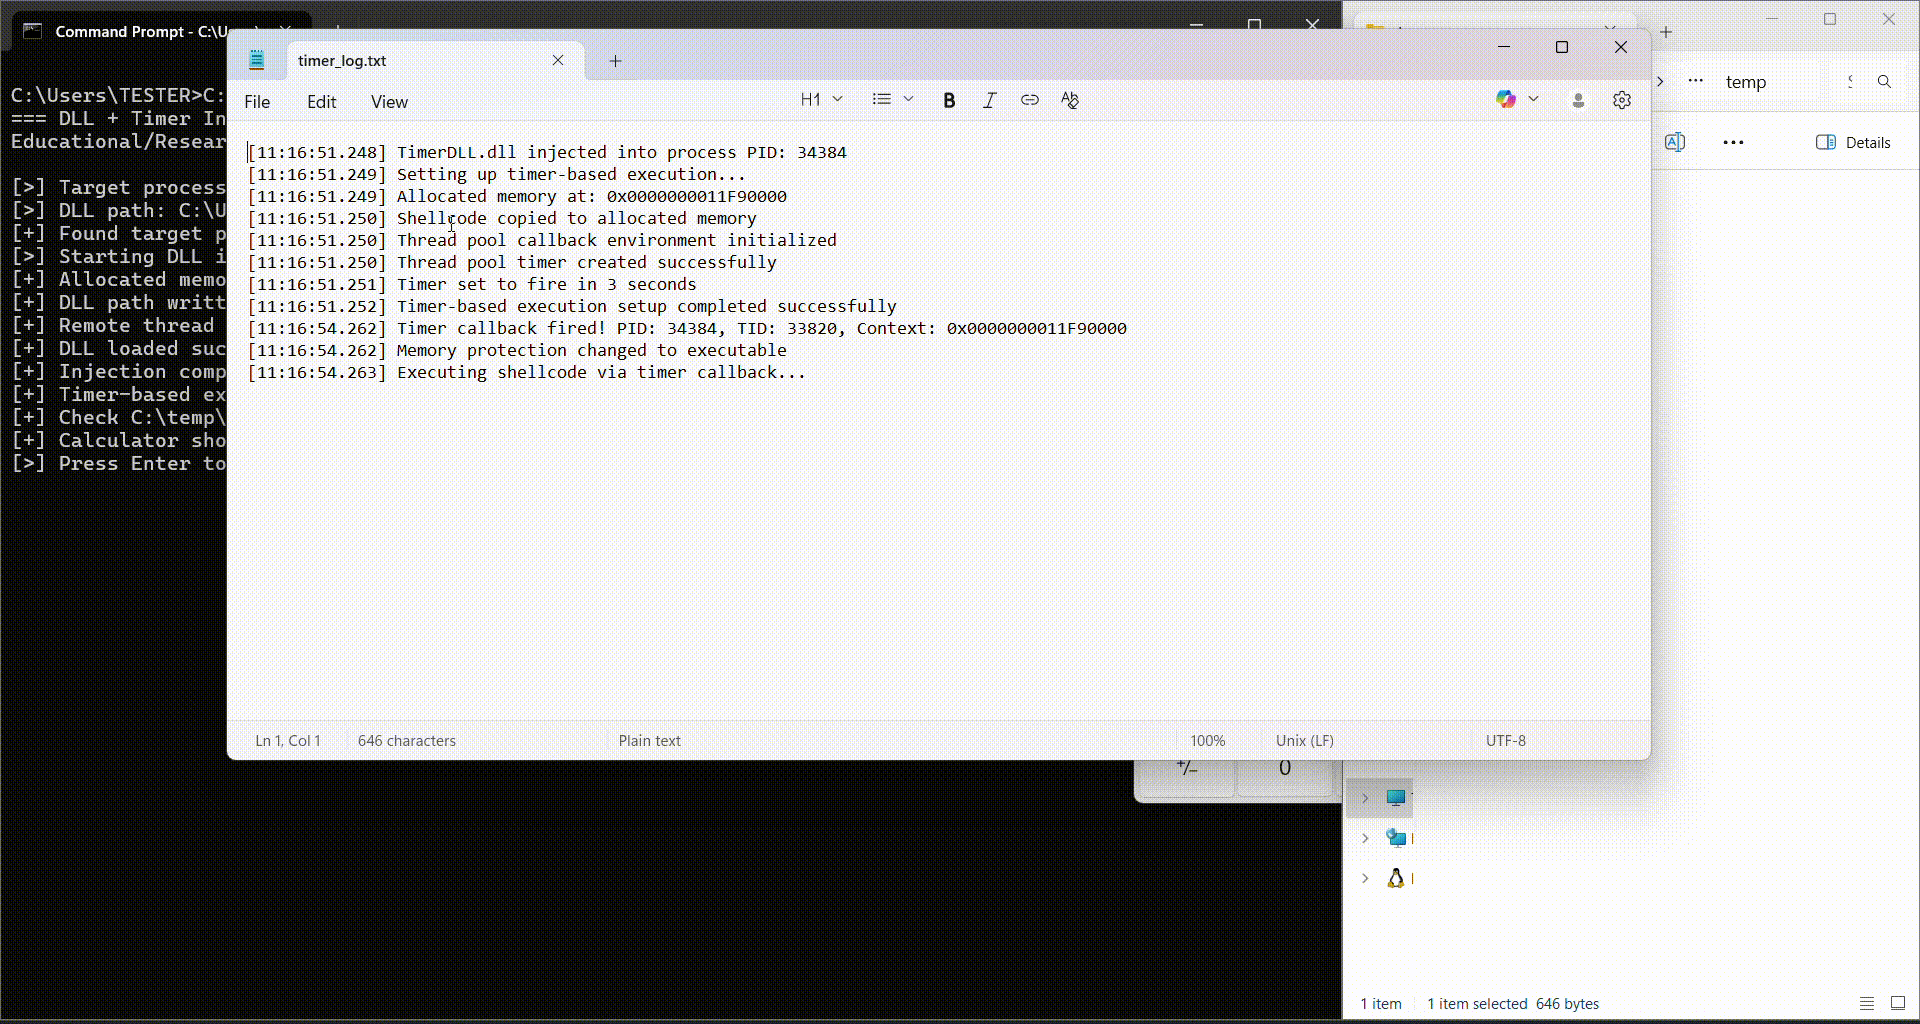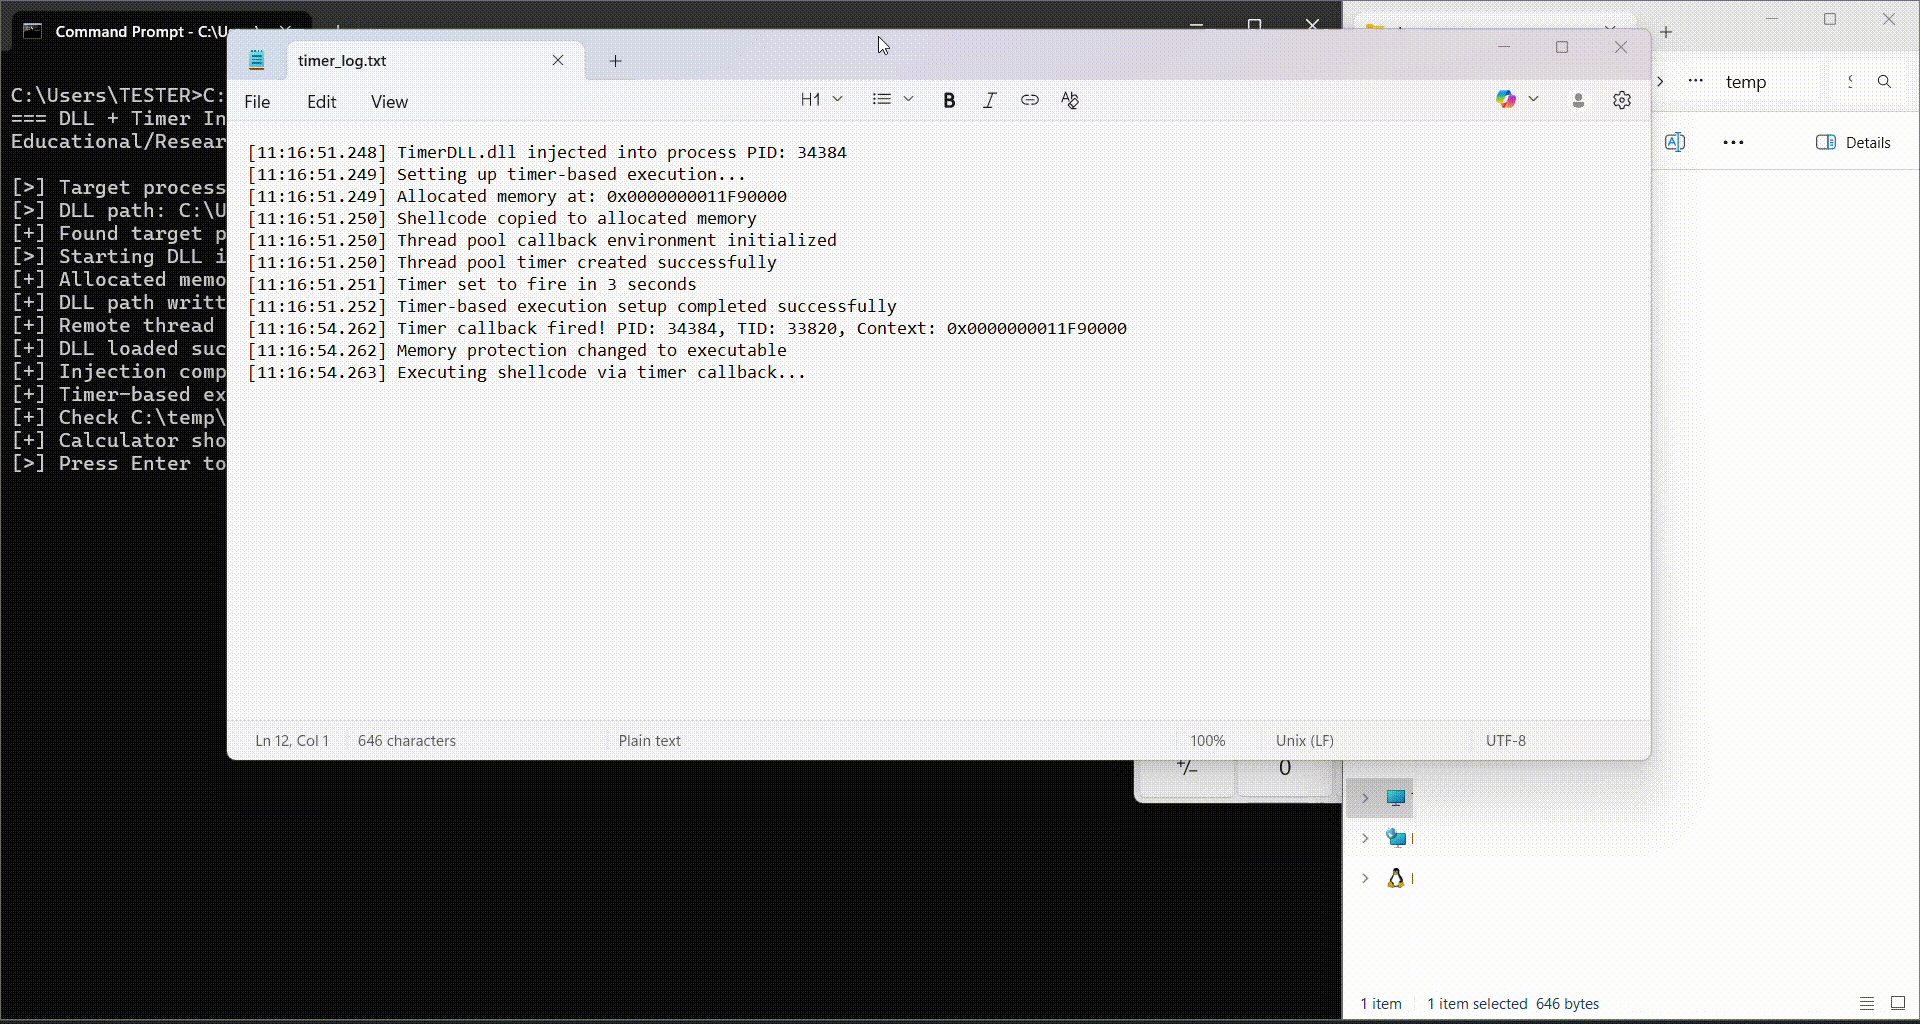 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
Inyección remota de DLL con ejecución de shellcode basada en temporizador
 0xninjacyclone/asmldr
Cargador dinámico de shellcode con sofisticadas capacidades de evasión
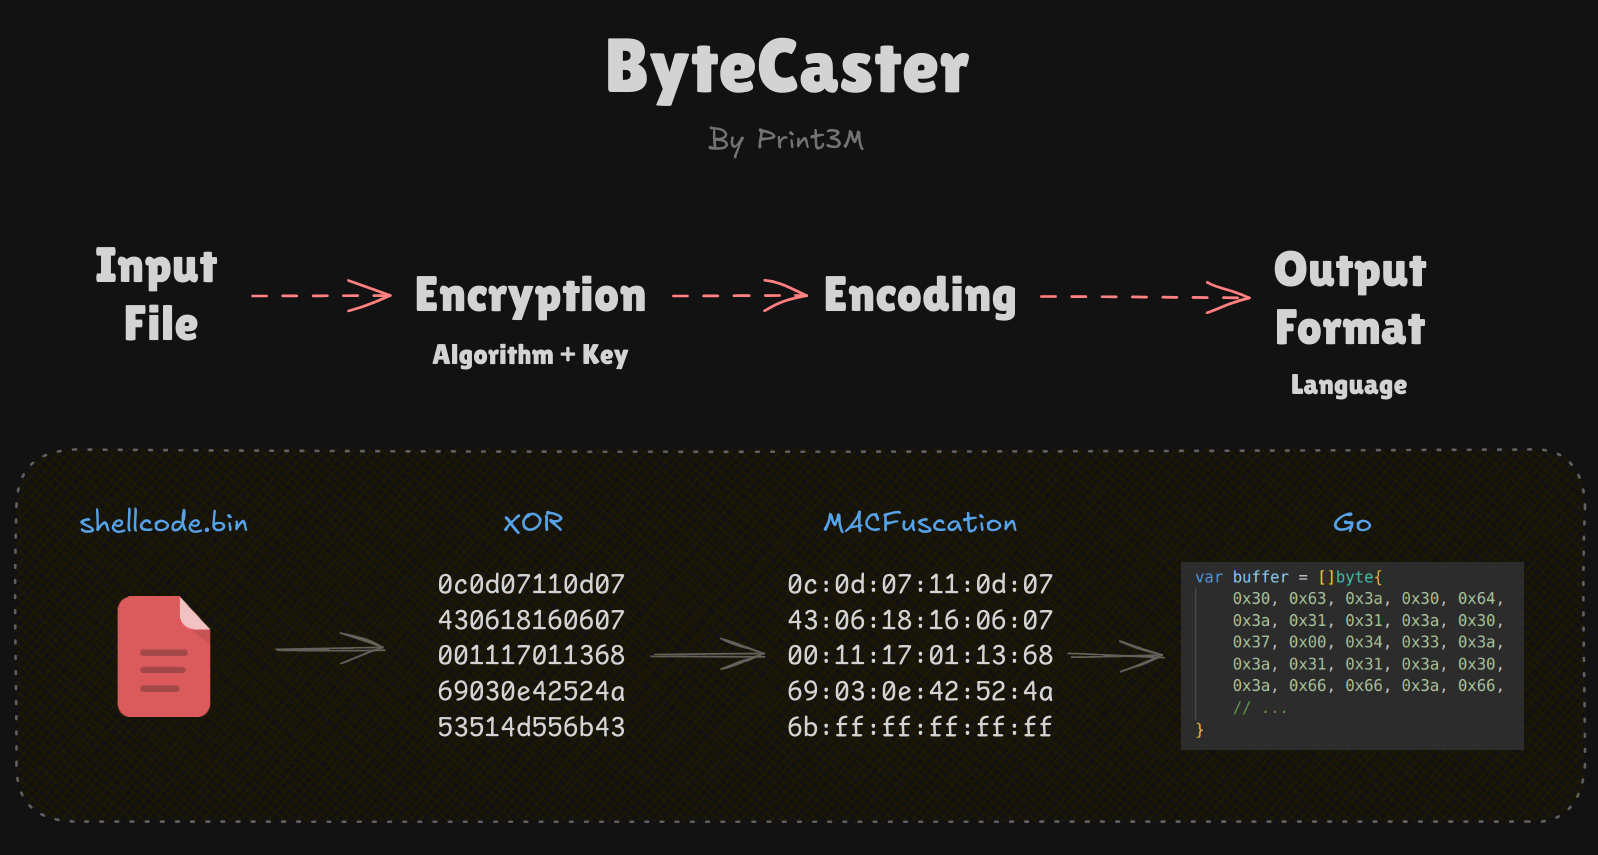 print3m/bytecaster
Navaja suiza para cifrado de payloads, ofuscación y conversión a arrays de bytes – todo en un solo comando (¡14 formatos de salida compatibles!) ☢️
 n0qword/win32k-callback-detouring
Abusando del mecanismo de callback del kernel win32k.sys para la ejecución arbitraria de código
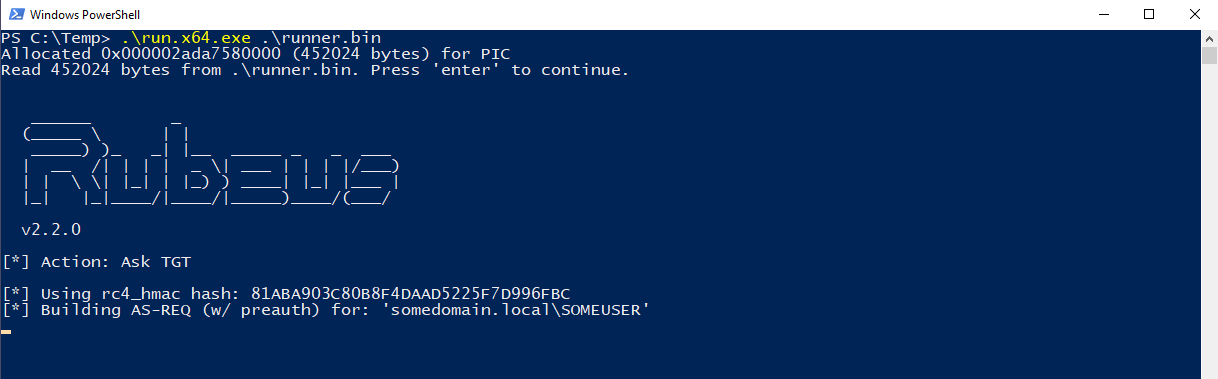 ofasgard/execute-assembly-pico
Un PICO para Crystal Palace que implementa CLR hosting para ejecutar un ensamblado .NET en memoria.
 winterknife/silverpick
Framework de desarrollo de shellcode en modo usuario de Windows (WUMSDF)

 0xsch1zo/nullgate
Librería que facilita el uso de syscalls indirectas. Bypass de AV/EDR bastante interesante como PoC.