

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
execute-assembly-pico — Un PICO para Crystal Palace que implementa CLR hosting para ejecutar un ensamblado .NET en memoria. | Kitploit
Herramientas/GitHubGitHub/ofasgard/execute-assembly-pico
ShellcodePost-ExplotaciónPruebas de PenetraciónRed TeamingDesarrollo de Payloads
GitHubofasgard/execute-assembly-pico

execute-assembly-pico

Un PICO para Crystal Palace que implementa CLR hosting para ejecutar un ensamblado .NET en memoria.

Ver Repositorio
Compartir
1421835hace 9 mesesRevisado por Kitploit

Ejecutar ensamblado PICO

Un PICO para Crystal Palace que implementa hosting CLR nativo para ejecutar un ensamblado .NET adjunto en memoria, usando la misma técnica que el generador de shellcode donut. Esto te permite cargar herramientas .NET como Rubeus o Seatbelt desde código independiente de posición sin volcarlas en el disco.
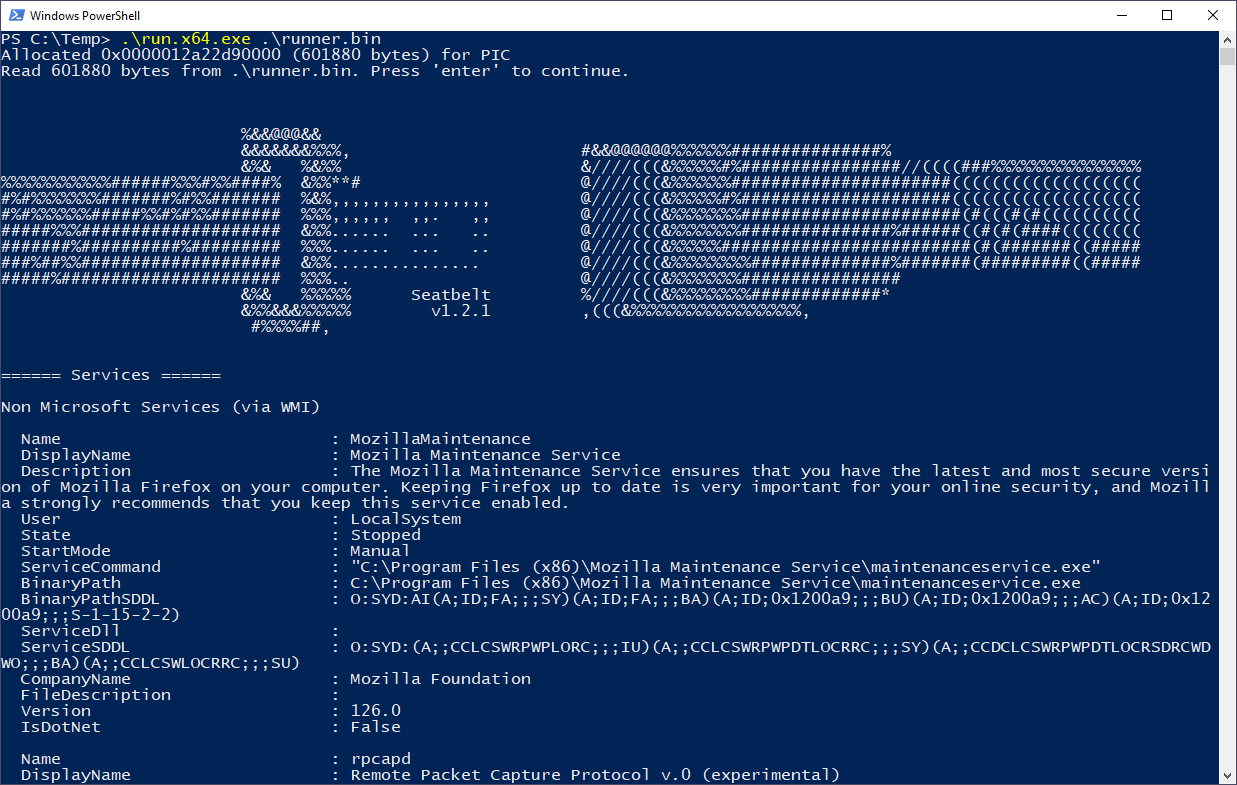
Una captura de pantalla del PICO en acción, ejecutando un ensamblado Seatbelt adjunto

Compilación

Necesitarás MinGW GCC, la utilidad zip y los ejecutables CPL necesarios para enlazar el proyecto. Modifica config.spec para especificar el ensamblado .NET que quieres enlazar con el proyecto y los argumentos de línea de comandos que quieras pasar. Modifica Makefile para especificar la ubicación de crystalpalace.jar.

Para compilar el PICO por sí solo (como COFF), ejecuta make pico. Para compilar el runner de ejemplo y enlazarlo con el PICO, ejecuta make runner.

El runner de ejemplo se escribe en out/runner.bin. La configuración predeterminada invoca un ensamblado Rubeus adjunto para ejecutar "asktgt" con algunas credenciales ficticias genéricas cuando lo ejecutas:

Una captura de pantalla del PICO en acción, ejecutando un ensamblado Rubeus adjunto

Uso del PICO

La firma del punto de entrada del PICO es:

HRESULT (*EXECUTE_ASSEMBLY_PICO)(char *assembly, size_t assembly_len, WCHAR *argv[], int argc);

Los dos primeros argumentos deben contener un puntero a un ensamblado .NET sin procesar y su tamaño. Los dos segundos argumentos se utilizan para pasar parámetros de cadena al ensamblado cuando se invoca.

Captura de la salida

Este PICO simplemente invoca el ensamblado con los argumentos que proporcionaste. No intenta capturar la salida.

Si necesitas proporcionar entrada a través de STDIN o capturar la salida de STDOUT, debes modificar tu loader para usar llamadas a la API de WIN32 como CreatePipe() y SetStdHandle() y conectar los dispositivos de E/S estándar de tu proceso a una tubería anónima. Luego puedes leer de ella y escribir en ella como de costumbre.

Créditos

  • Raphael Mudge por Crystal Palace y LibTCG.
  • XPNSec por este gist que me ayudó a entender el proceso básico del hosting de CLR.
  • TheWover por el generador/cargador Donut. Hice referencia extensa a su ejecución de ensamblados en memoria y usé clr.h directamente en el PICO.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    279

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






