

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Remote-DLL-Injection-with-Timer-based-Shellcode-Execution — Inyección remota de DLL con ejecución de shellcode basada en temporizador | Kitploit

Herramientas/GitHubGitHub/andreisss/remote-dll-injection-with-timer-based-shellcode-execution
ExplotaciónShellcodePost-ExplotaciónAprendizaje y EducaciónRed TeamingDesarrollo de Payloads
GitHubandreisss/remote-dll-injection-with-timer-based-shellcode-execution

Remote-DLL-Injection-with-Timer-based-Shellcode-Execution

Inyección remota de DLL con ejecución de shellcode basada en temporizador

Ver Repositorio
2165230hace 1 añoRevisado por Kitploit
Compartir

Inyección Remota de DLL con Ejecución de Shellcode Basada en Temporizador

Documentación actualizada por el error anterior en el título de inyección de procesos!

⚠ Solo para Investigación Educativa
Este repositorio contiene investigación de seguridad con fines educativos y solo para uso autorizado.
Úsalo de forma responsable y de acuerdo con todas las leyes y regulaciones aplicables.


Descripción General

Inyección Remota de DLL con Ejecución de Shellcode Basada en Temporizador es una técnica que aprovecha el grupo de subprocesos de Windows para ejecutar shellcode. Utilizando la inyección clásica de DLL con CreateThreadpoolTimer para ejecutar shellcode en memoria mediante subprocesos legítimos del sistema, de forma sigilosa y con probabilidades de evadir las defensas modernas.

Este enfoque introduce una ejecución sigilosa mediante la Ejecución de Shellcode Basada en Temporizador
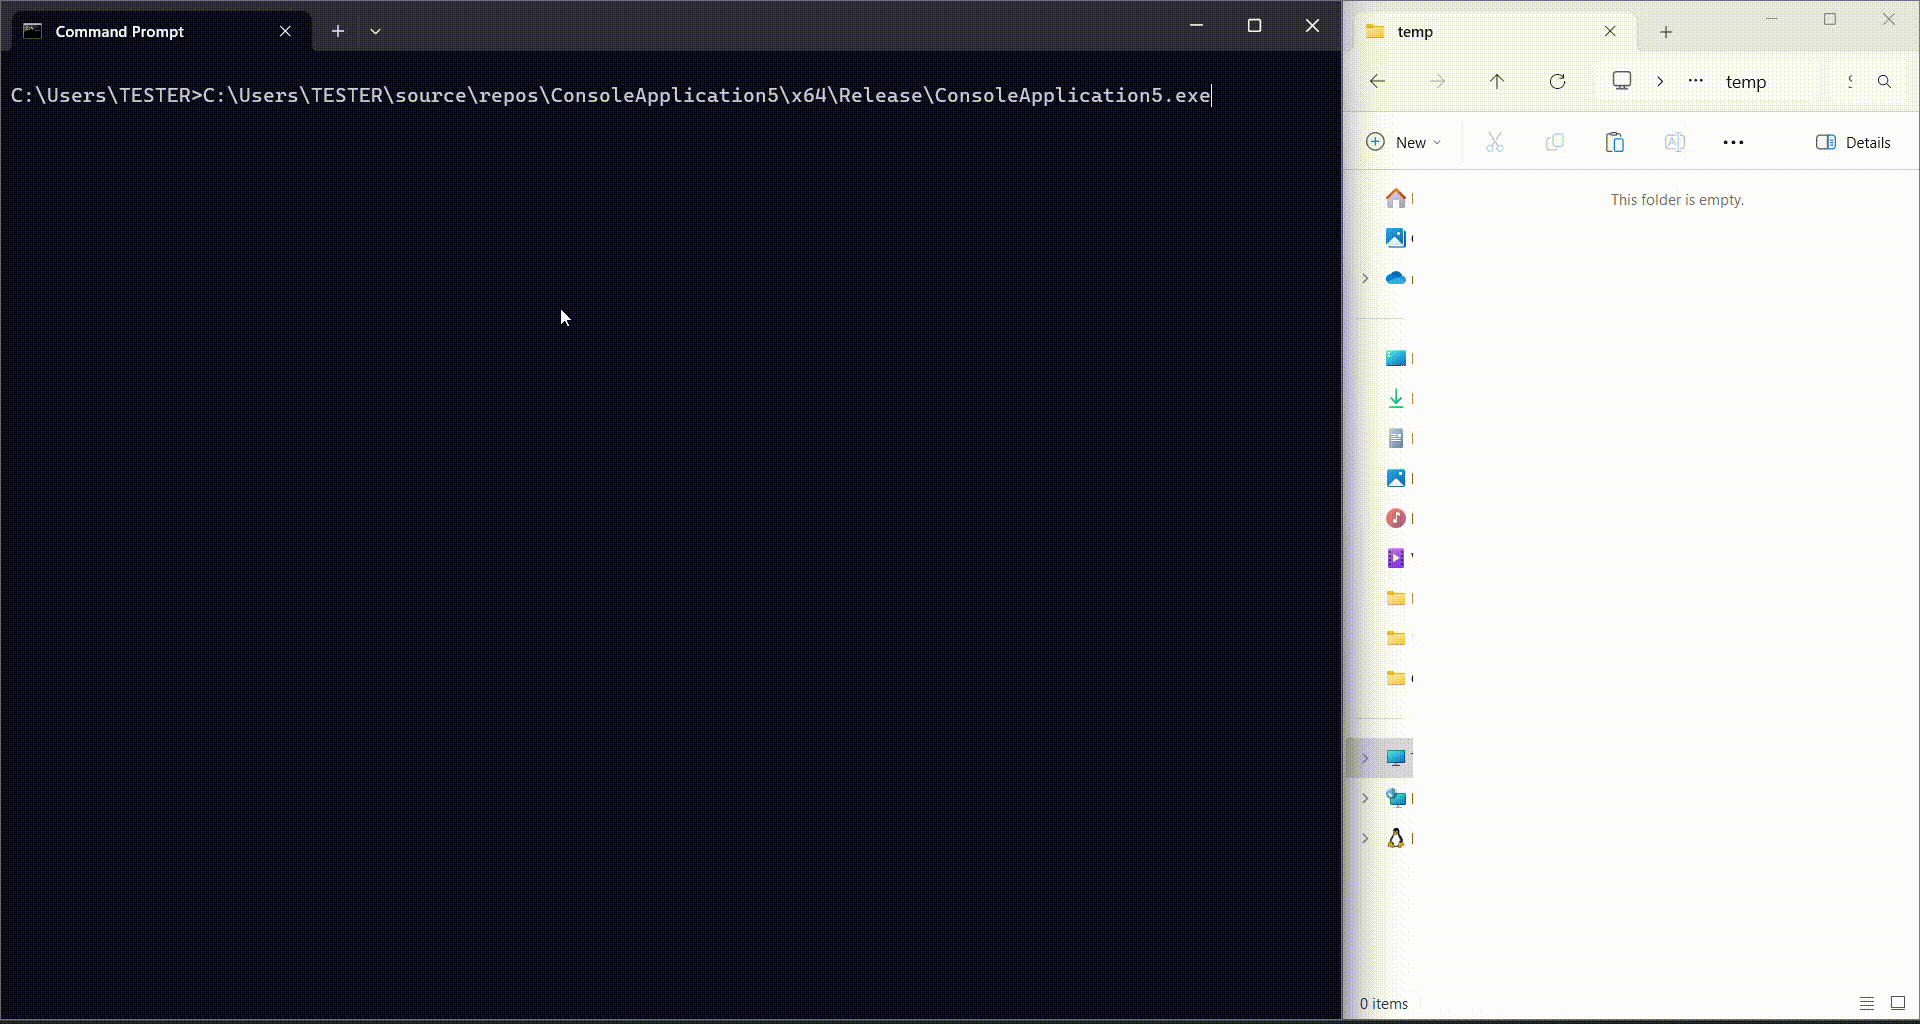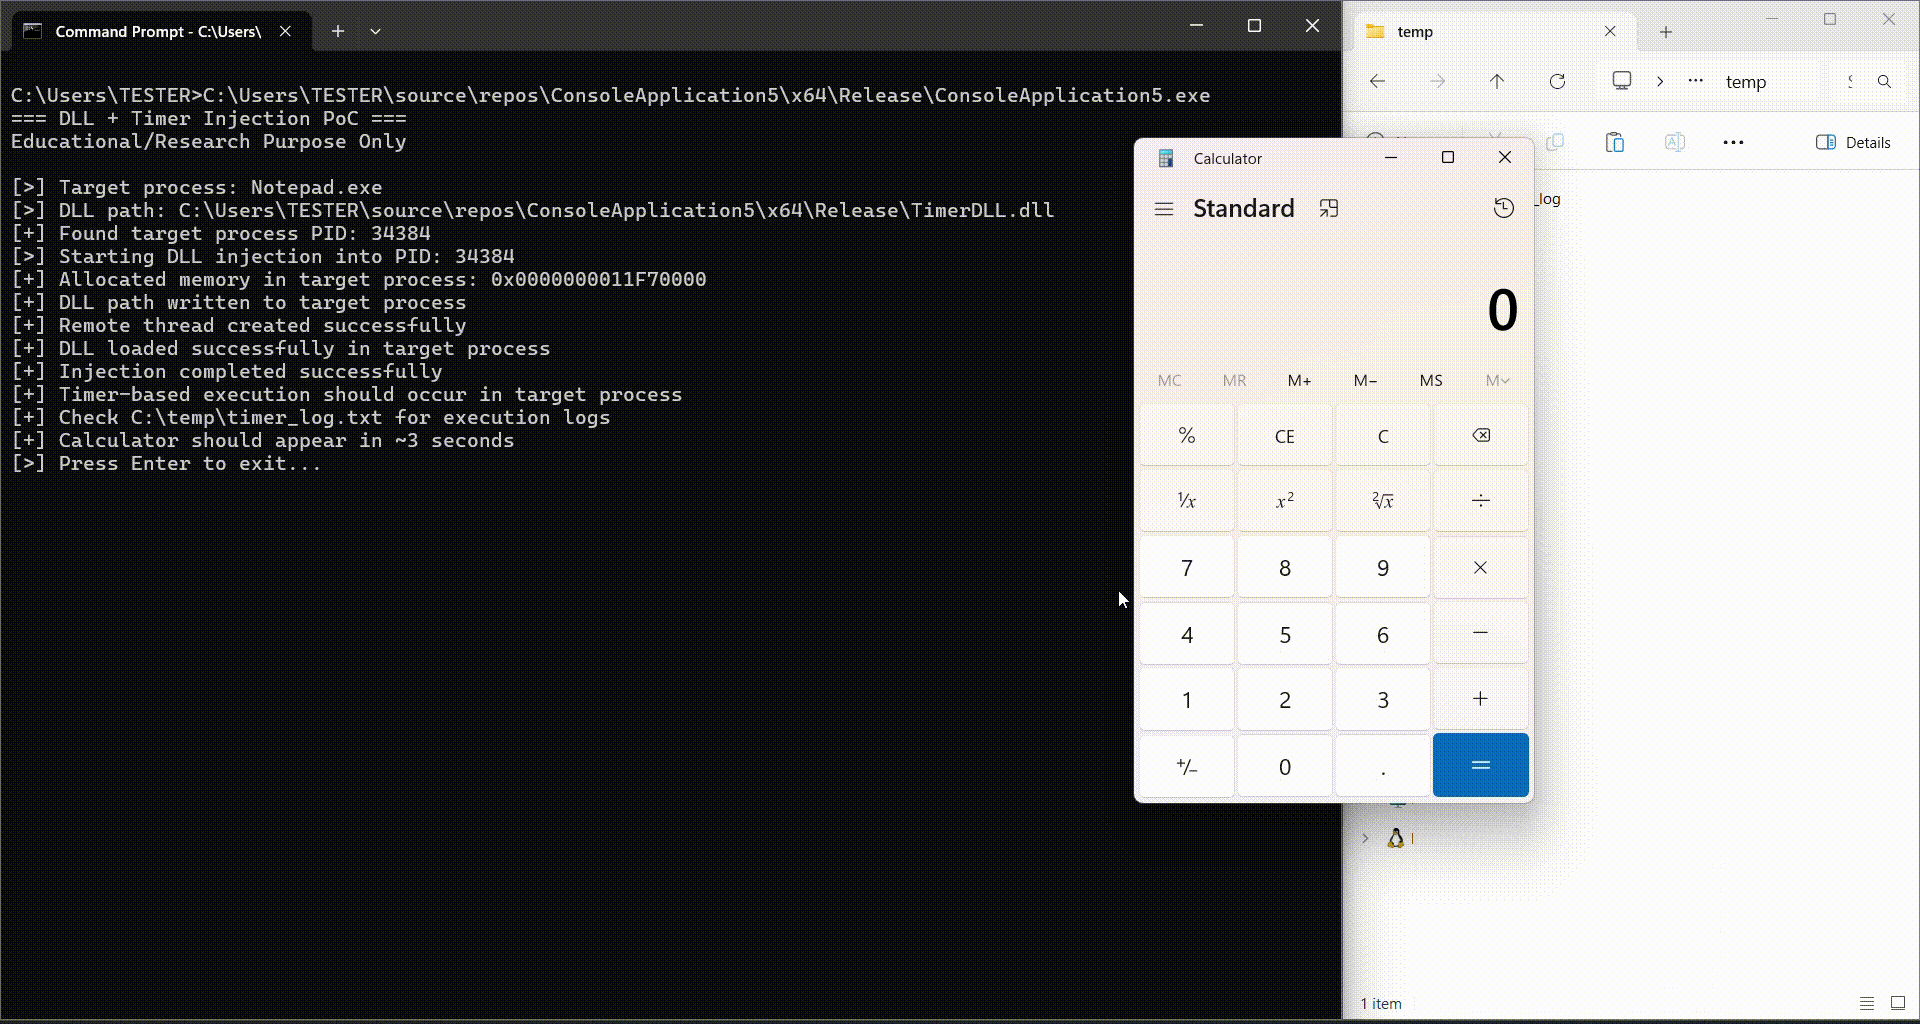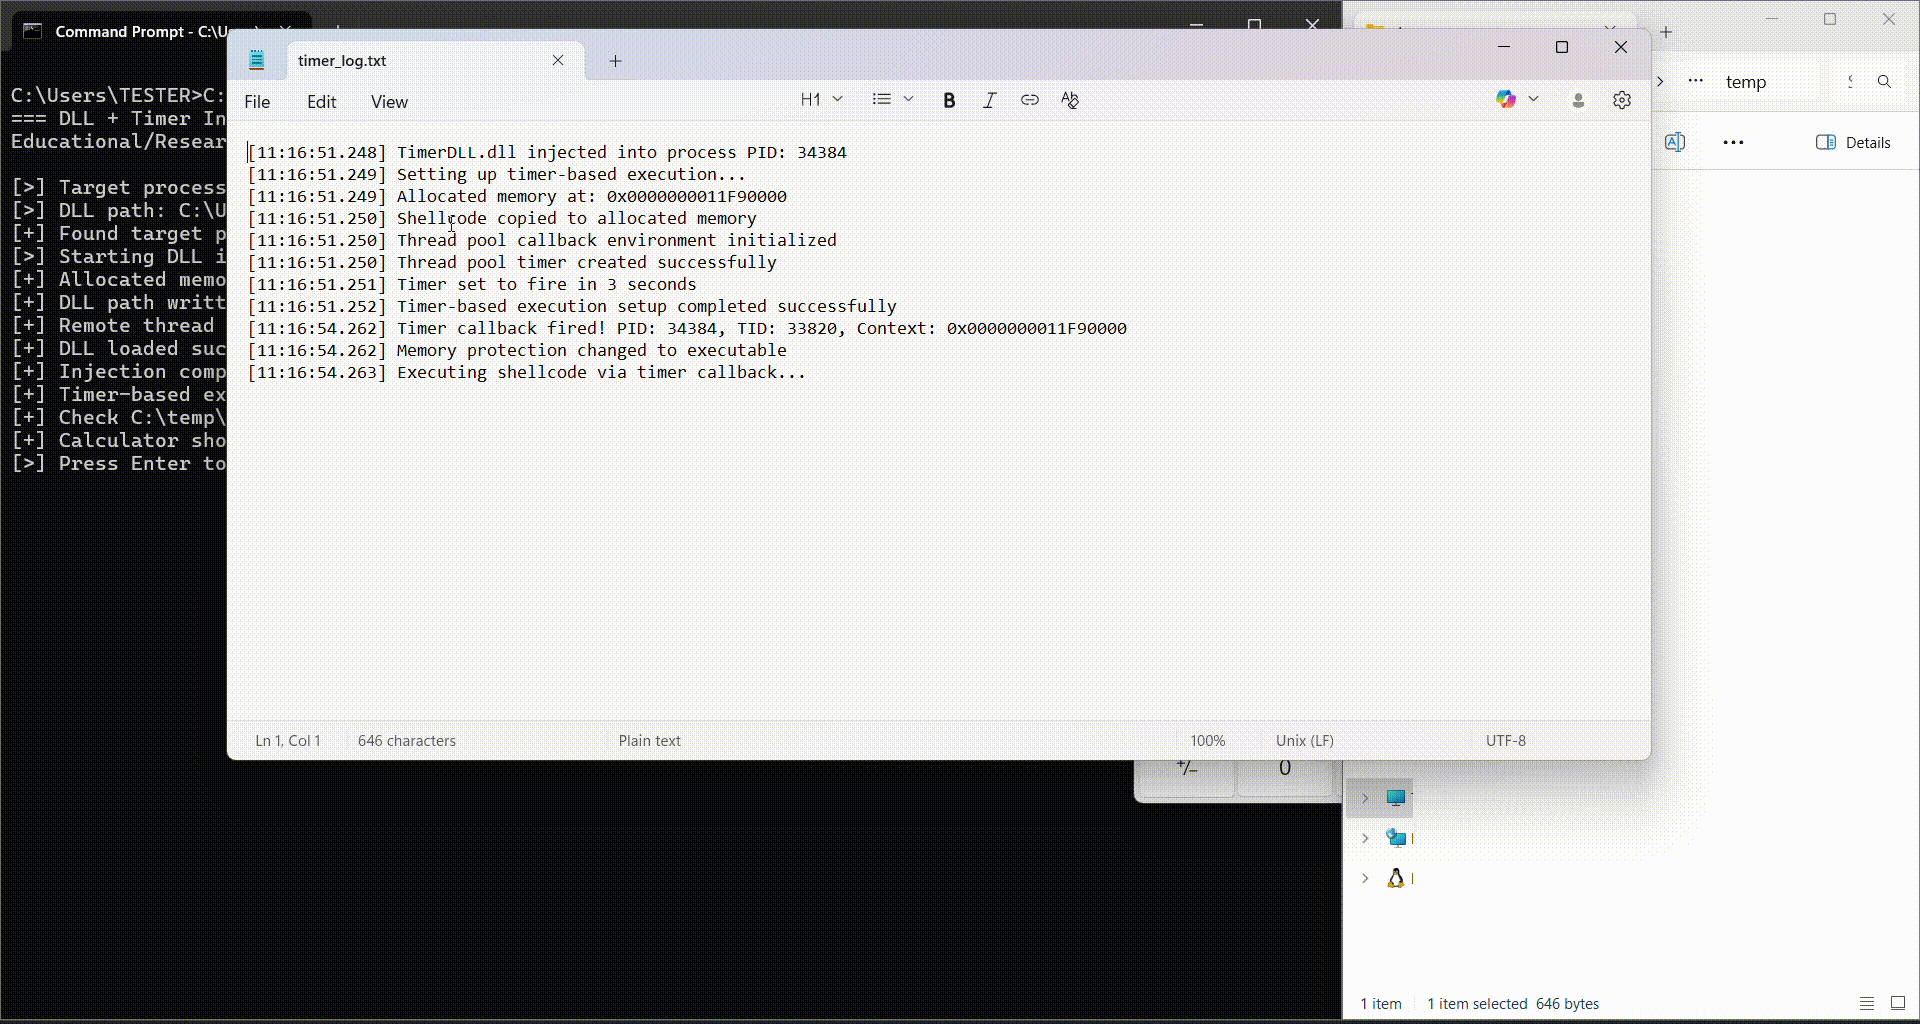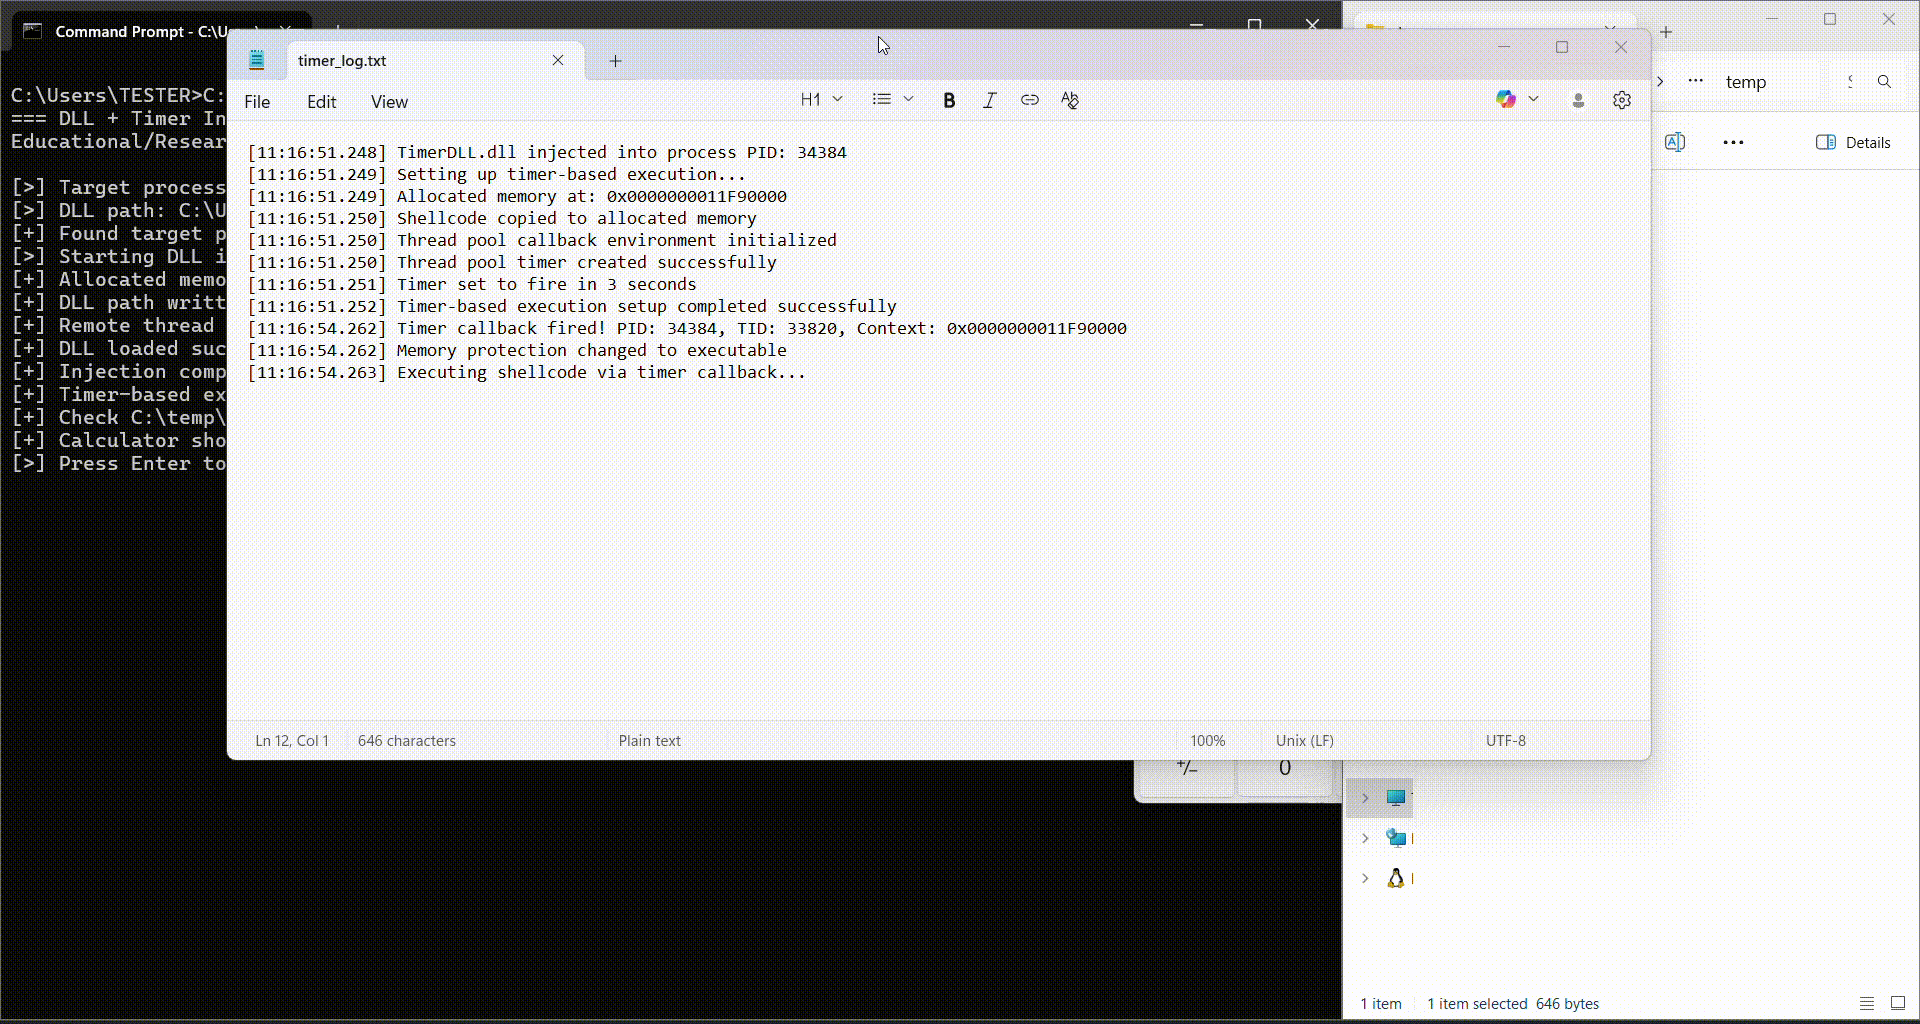

Recording 2025-07-16 1317152323


🛠️ Implementación Técnica

imagen

🧩 Componentes Principales

🛠 Inyector Principal (ConsoleApplication5.cpp)

  • Lógica de enumeración y selección de procesos
  • Inyección de DLL mediante CreateRemoteThread y LoadLibraryW
  • Manejo de errores e informes del estado de ejecución

⏲ DLL de Temporizador (Dll1.cpp)

  • Implementación de ejecución de shellcode basada en temporizador
  • Configuración de la estructura TP_CALLBACK_ENVIRON para la configuración del grupo de subprocesos


  • Ejecución de shellcode mediante la devolución de llamada del temporizador
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




