La plataforma de seguridad inalámbrica nativa de ESP-IDF para ESP32.
Evaluación profunda de Wi-Fi y BLE, captura y exportación de nivel investigación, y un ecosistema de aplicaciones real. Construida directamente sobre ESP-IDF de Espressif en lugar del core de Arduino, por lo que el nuevo silicio y las funciones de radio llegan primero y no hay capa de abstracción entre GhostESP y el hardware.


⚠️ Solo flashea GhostESP con el flasher oficial o bins de nuestras releases de GitHub. No podemos verificar la integridad ni brindar soporte para flashers y mirrors de terceros.
⭐️ ¿Disfrutas GhostESP? Por favor dale una estrella al repo. Ayuda mucho.
Novedades
v2.2: LoRa pasa a doble stack, las capturas se enriquecen y la detección se amplía.
- LoRa: Meshtastic y MeshCore en SX1262, conmutables en tiempo de ejecución, con las apps oficiales sobre BLE. Disponible en Heltec V3, T-Deck, CrowPanel Advance 2.4/2.8/4.3", y CrowPanel Advanced P4 7/9/10.1".
- Capturas: señal, canal y tasa por trama en Wireshark; etiquetas VLAN 802.1Q/QinQ; tramas de control (RTS/CTS/ACK) en capturas EAPOL y Wireshark.
- Detección: una lista más amplia de detección de dispositivos BLE (Tile, SmartTag, Chipolo, AirPods, Apple Watch, FindMy, Fast Pair, audífonos y más), además de
bledetect, mdnssniff, y wardriving BLE + Wi-Fi dualwd.
- Apps: emulador de Game Boy / Game Boy Color, carpetas de galería (Tools, System, Games, Communication, Media, Sensors), y una API de UI de plugins más rica.
- Calidad de vida: reloj en la barra de estado con esferas analógica y de siete segmentos, selector de País, ajuste de Altura de Fila, configuración de pines IR TX/RX en tiempo de ejecución, salto de canal personalizado, passthrough de SD por USB (S3), y audio del T-Deck.
Anteriormente: v2.1 (Revival) añadió OTA en el dispositivo con protección de rollback, el backend NFC ST25R3916, la Cloud Store, y GhostScript (Lua en sandbox). v2.0 reconstruyó la UI e introdujo el ecosistema de apps nativas.
Historial completo en CHANGELOG.md.
Primeros pasos
Por qué GhostESP
GhostESP es una plataforma, no un conjunto de herramientas. Cinco cosas lo distinguen:
- Construido sobre ESP-IDF, no Arduino. A diferencia de Marauder y Bruce, GhostESP trabaja directamente contra el SDK de Espressif. Obtiene nuevos chips y funciones de radio primero (802.15.4, Zigbee, 5 GHz en el C5) y control de más bajo nivel de las radios, memoria y particiones. El firmware basado en Arduino puede alcanzar las mismas APIs, solo que no de forma tan directa.
- Captura en vivo y análisis en el dispositivo. Transmite tráfico a Wireshark en tiempo real por USB, y navega, inspecciona y convierte capturas (PCAP, hc22000, WiGLE, 802.15.4) en el propio dispositivo.
- GhostLink. Empareja dos ESP32 para que uno ejecute la radio, el teclado y la pantalla del otro, con puente BLE hacia la app de Android, wardriving de canal dividido, y OTA entre pares.
- Apps nativas. Apps en SD con sus propios permisos y almacenamiento, construidas con
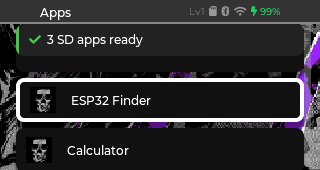
gbt y un SDK de plugins, instaladas desde la Cloud Store, además de un runtime Lua para scripts. Ejemplos: Device Inspector, ESP32Finder, un port de Doom, un generador de QR.
- Un conjunto de comandos, muchos front ends. Controla GhostESP desde la UI en el dispositivo, la CLI serial, la WebUI, la app de Flipper Zero, la app de Android, o un dispositivo conectado por GhostLink, todos contra los mismos comandos.
Características
Funciones de WiFi
- Evil Portal (con HTML personalizado desde buffer vía serial)
- Ataques deauth / disassoc
- Ataque de cambio de canal
- Abuso de GTK / pruebas de aislamiento de clientes
- Ataque de logoff EAPOL
- Karma (con listas de SSID personalizadas y encadenamiento de portales personalizados)
- Beacon spam (single/list/random/Rickroll)
- Escaneo AP / escaneo STA / scanall
- Multiselección de APs y estaciones
- Escucha de probe requests (con Evil Twin auto-generado)
- Captura de handshake + PMKID
- Captura WiFi a SD (PCAP) con navegador de PCAP en el dispositivo + exportación hc22000
- Modo dongle USB para Wireshark (stream extcap)
- Señal, canal y tasa por trama en las capturas, además de soporte de etiquetas VLAN 802.1Q/QinQ y tramas de control (RTS/CTS/ACK)
- DHCP starvation
- Escáneres ARP / de puertos / SSH / IP local
- Descubrimiento mDNS / escaneo NetBIOS / escaneo de banner HTTP / sonda SNMP (con variantes por host y por subred)
- Sniffer pasivo de nombres locales (
mdnssniff: mDNS/LLMNR/SSDP/NetBIOS) por host descubierto por ARP
- Búsqueda de fabricante por OUI WiFi
- Ataques WPA3/SAE (flood + verificador de cumplimiento)
- Exportaciones de wardriving (WiFi/BLE/GPS) + CSV de sweep (WiFi/BLE/GPS/802.15.4)
- Asistente de wardriving de canal dividido vía GhostLink
- Wardriving de coexistencia BLE + Wi-Fi de doble banda
dualwd (placas con PSRAM)
- Seguimiento de RSSI (AP/estación) con vista de medidor RSSI en vivo
- Detección / spoofing de drones
- Detección de PineAP
- Detector de Flock / vigilancia
- Detección de WPS
- Modo de captura automatizada estilo Pwnagotchi (Capture PWN)
- Análisis de congestión de canal
- Planes personalizados de salto de canal para ataques, escaneos AP/estación, Airspace Monitor y salto de paquetes
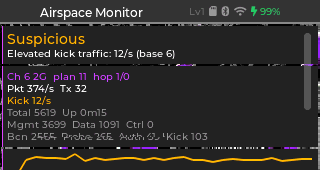
- WiFi Airspace Monitor (información de paquetes/amenazas en tiempo real, salto de canal rápido, tarjetas de dispositivos sospechosos, sparkline de paquetes/seg)
- DNS Sinkhole (bloqueo NXDOMAIN basado en blocklist con descargas de blocklist integradas)
- Web UI + sistema de archivos + retransmisión remota de comandos
Funciones de BLE


 ghostesp-revival/ghostesp
