
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Forensia de Memoria — Herramientas — Página 4 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
327 resultados
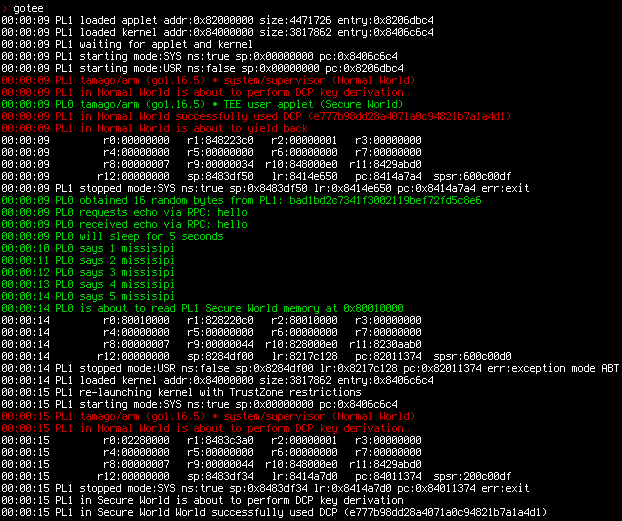
GoTEE-example preview

GoTEE-example

GitHubusbarmory/gotee-example

GoTEE - aplicación de ejemplo

embedded-systems-securitymemory-forensicsdebuggers+2
17hace 9 días
Blue-Team-Notes preview

Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

¿No creías que iba a dejar fuera al blue team, verdad?
memory-forensicsnetwork-forensicsmalware-analysis+5
1.8khace 25 días
kdmp-parser preview

kdmp-parser

GitHub0vercl0k/kdmp-parser

Una biblioteca de análisis de volcados de kernel de Windows en C++ con enlaces para Python 3.
memory-forensicsforensicsdigital-forensics+1
211hace 1 año
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

Juguetes scripts para jugar con la API JS de WinDbg
memory-forensicsdynamic-code-analysisreverse-engineering+3
244hace 2 años
pesieve-go preview

pesieve-go

GitHubhasherezade/pesieve-go

Enlaces de Golang para PE-sieve

memory-forensicsdynamic-code-analysismalware-analysis+1
43hace 2 años
yara-ttd preview

yara-ttd

GitHubairbus-cert/yara-ttd

Usa reglas YARA en trazas de Time Travel Debugging
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
97hace 3 años
clairvoyance preview

clairvoyance

GitHub0vercl0k/clairvoyance

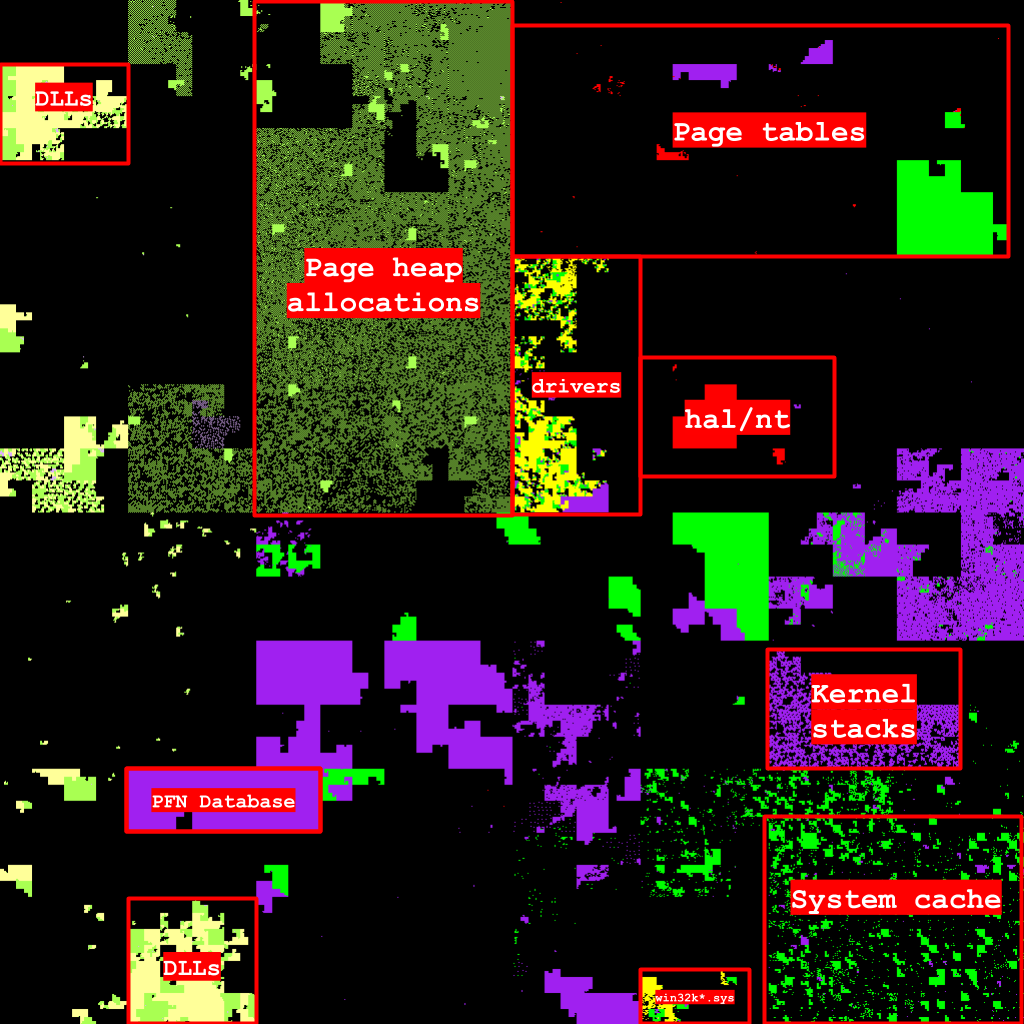
Visualiza el espacio de direcciones virtuales de un proceso de Windows en una curva de Hilbert.

memory-forensicsforensicsdigital-forensics
308hace 5 años
CovenantDecryptor preview

CovenantDecryptor

GitHubnaacbin/covenantdecryptor

Descifra las comunicaciones de Covenant C2 extrayendo claves privadas RSA de minidumps, recuperando claves de sesión AES y convirtiendo las capturas…

encryption-decryption-toolsmemory-forensicsnetwork-forensics+4
37hace 2 años
ChromeKatz preview

ChromeKatz

GitHubmeckazin/chromekatz

Volcar cookies y credenciales directamente de la memoria del proceso de Chrome/Edge

memory-forensicspassword-attacksdata-exfiltration+3
1.5khace 6 meses
QCSuper preview

QCSuper

GitHubp1sec/qcsuper

QCSuper es una herramienta que se comunica con teléfonos y módems basados en Qualcomm, permitiendo capturar tramas de radio 2G/3G/4G en bruto, entre…
embedded-systems-securitypacket-sniffing-analysismemory-forensics+4
1.6khace 6 días
LsassReflectDumping preview

LsassReflectDumping

GitHuboffensive-panda/lsassreflectdumping

Esta herramienta aprovecha la técnica de Process Forking mediante la API RtlCreateProcessReflection para clonar el proceso lsass.exe. Una vez creado…
memory-forensicspassword-attackspost-exploitation+1
220hace 2 años
py preview

py

GitHubantiwar3/py

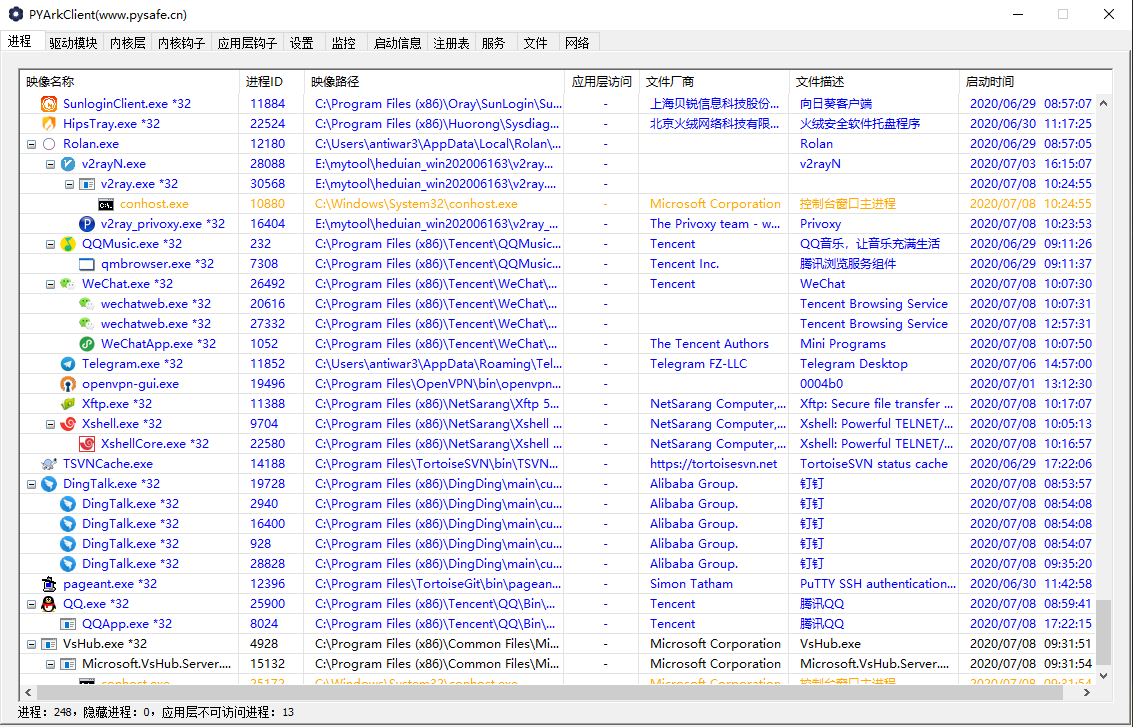
飘云ark(pyark)

defensive-toolsmemory-forensicsmalware-analysis+3
529hace 1 mes
NtWarden preview

NtWarden

GitHubmrt4ntr4/ntwarden

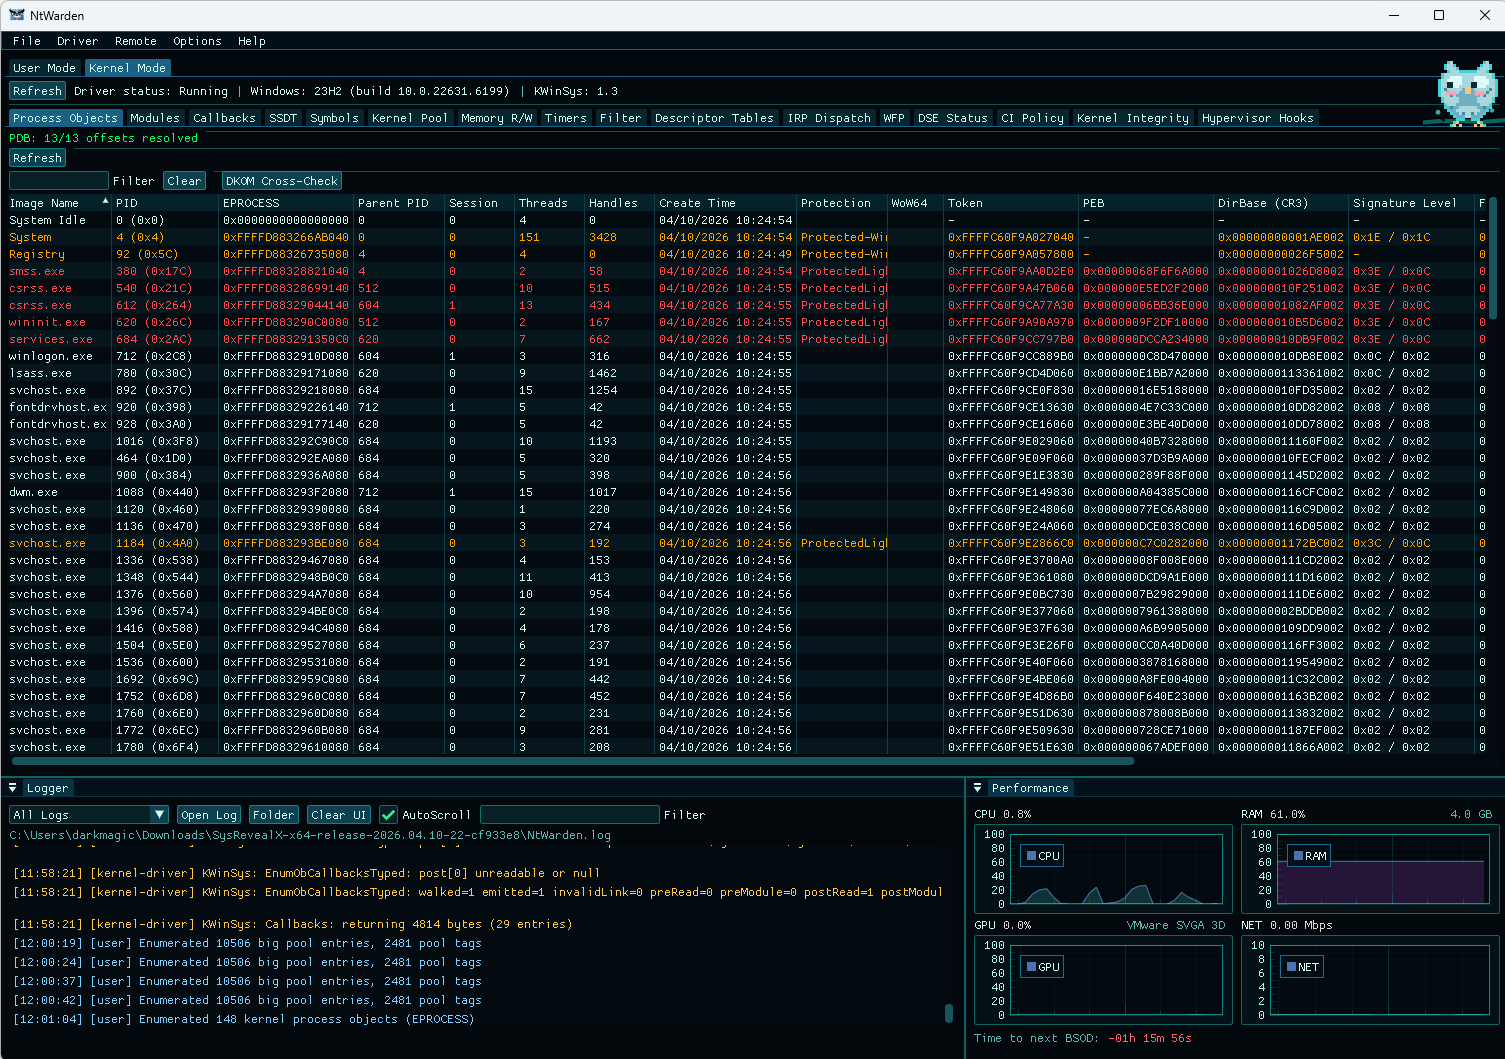
Kit de herramientas de análisis e investigación de Windows

defensive-toolsmemory-forensicsmalware-analysis+4
676hace 5 meses
MemProcFS-Analyzer preview

MemProcFS-Analyzer

GitHublethal-forensics/memprocfs-analyzer

Automatiza los flujos de trabajo de análisis forense de memoria de Windows y DFIR con MemProcFS: escaneo YARA/ClamAV, detección de anomalías en…
memory-forensicsscripting-automationmalware-analysis+5
728hace 1 mes
mimikatz preview

mimikatz

GitHubparrotsec/mimikatz

Herramienta para extraer credenciales de Windows (contraseñas, hashes, tickets de Kerberos) de la memoria y realizar ataques pass-the-hash,…
privilege-escalationmemory-forensicspassword-attacks+5
2.6khace 2 años
asatools preview

asatools

GitHubnccgroup/asatools

Repositorio principal para recopilar todos los proyectos de herramientas de NCC Group relacionados con Cisco ASA.
embedded-systems-securitymemory-forensicsreverse-engineering+3
238hace 8 años
DetectWindowsCopyOnWriteForAPI preview

DetectWindowsCopyOnWriteForAPI

GitHubnccgroup/detectwindowscopyonwriteforapi

Enumera diversas características de los procesos de Windows como ayuda para la caza de amenazas.
defensive-toolsmemory-forensicsforensics+3
200hace 4 años
KilledProcessCanary preview

KilledProcessCanary

GitHubnccgroup/killedprocesscanary

Un canario diseñado para minimizar el impacto de ciertos actores de ransomware.

defensive-toolsmemory-forensicsdigital-forensics+2
101hace 5 años
Anterior1…345…19Siguiente
