

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/antiwar3/py
Herramientas DefensivasForensia de MemoriaAnálisis de MalwareForensia DigitalDetección de IntrusionesRespuesta a Incidentes
GitHubantiwar3/py

py

飘云ark(pyark)

Ver Repositorio
5297240hace 2 mesesRevisado por Kitploit
Compartir
Sitio web

si encuentras algún error, repórtalo en los issues de usuario de Github

Aún en desarrollo

Compatible con win7 a win11 (última)

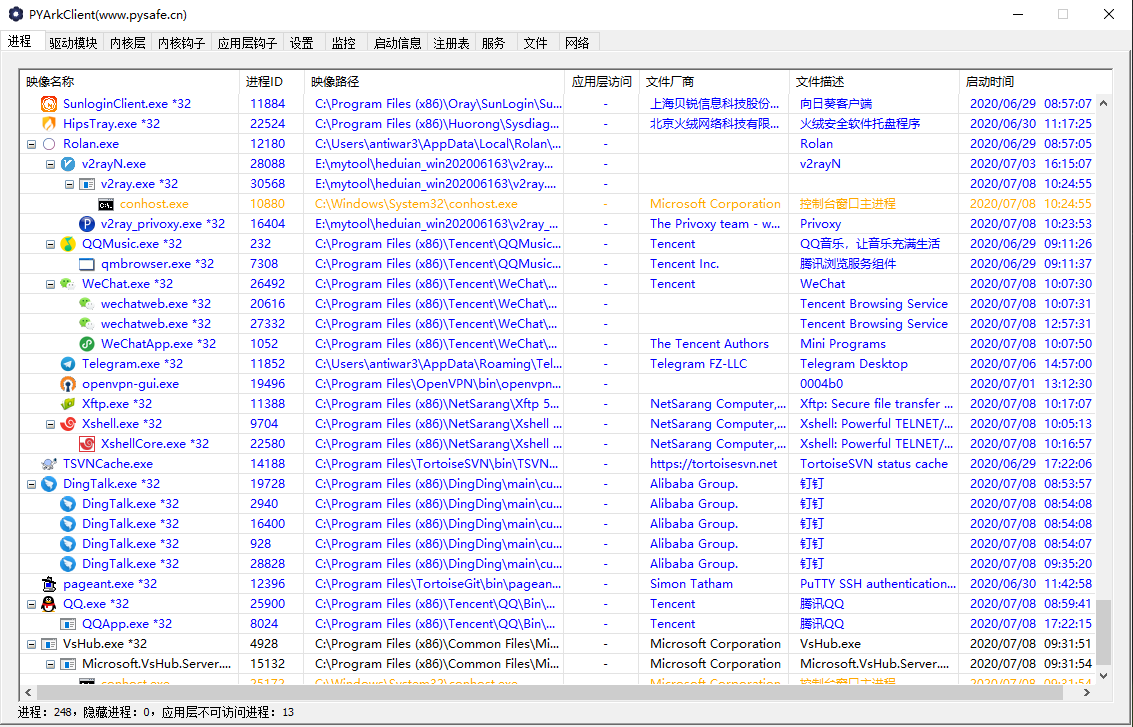
image

Configuración de MCP / Uso de MCP

PYArkClient incluye un servidor MCP Streamable HTTP integrado; cualquier cliente MCP (Claude Code / Claude Desktop / CodePilot, etc.) puede invocarlo para usar las herramientas ARK a nivel de kernel que proporciona (procesos / hilos / módulos / memoria / SSDT / callbacks / inyección / dump, etc.).

1. Requisitos previos

  • Ejecutar PYArkClient.exe con permisos de administrador (la herramienta necesita conexión con el driver; si no está conectado, al invocar las herramientas devolverá driver not connected, restart PYArkClient as admin).

  • Abrir el panel «AI 对话 / Chat» dentro de la aplicación y marcar la casilla «开启MCP接口» (desactivada por defecto). Al marcarla se escribe en McpConfig.ini y se inicia el servicio MCP.

  • O bien, escribir manualmente McpConfig.ini en el mismo directorio que el exe:

    [MCP]
    Enable=1
    
  • Dirección del servicio MCP: http://127.0.0.1:8765/mcp (JSON-RPC 2.0 · Streamable HTTP).

2. Configuración del cliente

Claude Code

claude mcp add --transport http pyark http://127.0.0.1:8765/mcp

Antes de iniciar Claude Code, primero inicia PYArkClient como administrador y marca «开启MCP接口».

Claude Desktop (claude_desktop_config.json)

{
  "mcpServers": {
    "pyark": {
      "type": "http",
      "url": "http://127.0.0.1:8765/mcp"
    }
  }
}

Otros clientes: añade un MCP server con transporte http (Streamable HTTP) y pon como endpoint http://127.0.0.1:8765/mcp.

3. Autocomprobación manual

curl -X POST http://127.0.0.1:8765/mcp \
  -H "Content-Type: application/json" \
  -d '{"jsonrpc":"2.0","id":1,"method":"tools/list","params":{}}'

Estructura de la petición:

POST /mcp
{"jsonrpc":"2.0","id":1,"method":"tools/call","params":{"name":"list_processes","arguments":{}}}
  • En caso de éxito devuelve result.content[0].text, que es una cadena JSON.
  • Los mensajes de notificación sin id devuelven HTTP 202.
  • El servidor incluye Access-Control-Allow-Origin: *, lo que permite fetch directo desde navegador / Electron.

4. Herramientas disponibles (parcial)

  • Procesos: list_processes list_threads list_modules get_process_info get_process_peb kill_process suspend_process resume_process protect_process enum_process_handles enum_process_windows enum_process_privileges enum_process_hotkeys
  • Hilos: kill_thread suspend_thread resume_thread
  • Módulos: get_image_basic_info get_image_path unload_process_module unload_driver
  • Memoria: query_memory enum_memory_regions read_memory write_memory protect_memory enum_process_pml4 / pdpt / pd / pt
  • Kernel: enum_ssdt_hooks recover_ssdt enum_shadow_ssdt_hooks enum_idt_hooks enum_callbacks enum_filters enum_minifilters enum_io_timers scan_driver_routines enum_object_types enum_object_hooks
  • Inyección / Dump: dump_process dump_process_module dump_driver_memory bb_inject bb_map_driver


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





