
 usbarmory/gotee-example
GoTEE - aplicación de ejemplo

El framework GoTEE implementa la instanciación concurrente de unikernels basados en TamaGo en modos privilegiado y no privilegiado, interactuando entre sí a través del modo monitor y llamadas al sistema personalizadas.
Con estas capacidades, GoTEE implementa un Entorno de Ejecución Confiable (TEE) basado en TamaGo, llevando la seguridad de memoria, la comodidad y las capacidades de Go a la ejecución sobre metal desnudo dentro de ARM TrustZone Secure World o RISC-V Supervisor Execution Environments.
GoTEE puede supervisar Trusted Applets autónomos basados en Go puro, Rust o C, que implementen la API de GoTEE, así como cualquier sistema operativo capaz de ejecutarse en ARM TrustZone Normal World o RISC-V S-mode, como Linux.
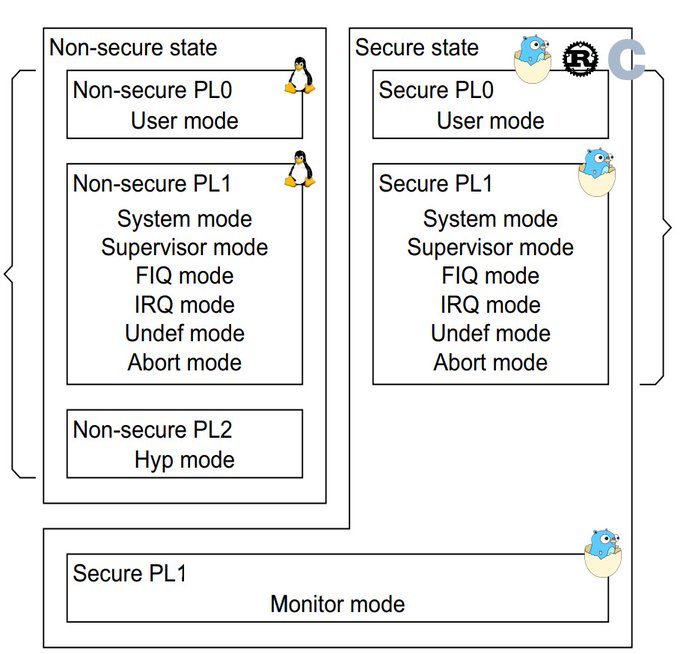
Contextos de ejecución aislados para ARM User mode, TrustZone Normal World o RISC-V Supervisor Mode
API para la implementación de Trusted OS (manejadores de Syscall, JSON-RPC y excepciones)

La documentación principal, que incluye un tutorial, se encuentra en la wiki del proyecto.
La documentación de la API del paquete se encuentra en pkg.go.dev.
La siguiente tabla resume los SoC y placas actualmente compatibles.
| SoC | Placa | Paquete del SoC | Paquete de la placa |
|---|---|---|---|
| NXP i.MX6ULZ | USB armory Mk II | imx6ul | usbarmory/mk2 |
| NXP i.MX6ULL | MCIMX6ULL-EVK | imx6ul | mx6ullevk |
| SiFive FU540 | QEMU sifive_u | fu540 | qemu/sifive_u |
En la nomenclatura de TEE, el unikernel privilegiado se denomina comúnmente Trusted OS, mientras que el no privilegiado representa un Trusted Applet.
El ejemplo de GoTEE demuestra la operación concurrente de unikernels Go actuando como Trusted OS, Trusted Applet y Main OS.
[!WARNING] El SO principal puede ser cualquier SO "completo" (por ejemplo, Linux); TamaGo se utiliza simplemente como un ejemplo autocontenido. Lo mismo se aplica al Trusted Applet, que puede ser cualquier aplicación bare metal capaz de ejecutarse en modo usuario e implementar la API de GoTEE, como programas de C o Rust independientes.
Se puede usar un ejemplo en Rust reemplazando
trusted_applet_goportrusted_applet_rustal compilar.
La combinación de ejemplo de SO de confianza/applet realiza pruebas básicas de la ejecución concurrente de tres unikernels de TamaGo en diferentes niveles de privilegio:
El SO principal cede el control mediante una llamada al monitor.
El Trusted Applet duerme durante 5 segundos antes de intentar leer la memoria del SO de confianza, lo que desencadena una excepción gestionada por el supervisor que termina el Trusted Applet.
La interfaz de syscall de GoTEE está implementada para la comunicación entre el SO de confianza y el Trusted Applet.
Cuando se ejecuta en la USB armory Mk II, se puede acceder a la aplicación de ejemplo mediante SSH a través de Ethernet over USB (protocolo ECM, compatible con hosts Linux y macOS):
$ ssh [email protected]
tamago/arm • TEE security monitor (Secure World system/monitor)

allgptr                                          # memory forensics of applet goroutines
csl                                              # show config security levels (CSL)
csl             <periph> <slave> <hex csl>       # set config security level (CSL)
dbg                                              # show ARM debug permissions
exit, quit                                       # close session
gotee                                            # TrustZone example w/ TamaGo unikernels
help                                             # this help
linux           <uSD|eMMC>                       # boot NonSecure USB armory Debian base image
lockstep        <fault %>                        # tandem applet example w/ fault injection
peek            <hex offset> <size>              # memory display (use with caution)
poke            <hex offset> <hex value>         # memory write   (use with caution)
reboot                                           # reset device
sa                                               # show security access (SA)
sa              <id> <secure|nonsecure>          # set security access (SA)
stack                                            # stack trace of current goroutine
stackall                                         # stack trace of all goroutines

>
El ejemplo se puede lanzar con el comando gotee, que genera el Main OS
dos veces para demostrar el comportamiento antes y después de que las restricciones de TrustZone
estén en efecto usando periféricos de hardware reales.
Además, el comando linux se puede usar para generar la
imagen base Debian de USB armory
como sistema operativo principal no seguro.
[!NOTE] Solo las versiones de la imagen base Debian de USB armory >= 20211129 son compatibles con la operación no segura.






