
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Forensia de Memoria — Herramientas — Página 17 | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
327 resultados
dissect preview

dissect

GitHubfox-it/dissect

Dissect es un marco de trabajo y conjunto de herramientas de análisis forense digital y respuesta a incidentes que te permite acceder y analizar…
disk-forensicsmemory-forensicsnetwork-forensics+5
1.1k
hace 11 días
LEAF preview

LEAF

GitHubalex-cart/leaf

Marco de adquisición de evidencias de Linux
disk-forensicsioc-managementmemory-forensics+5
120hace 2 años
RogueAssemblyHunter preview

RogueAssemblyHunter

GitHubbohops/rogueassemblyhunter

Rogue Assembly Hunter es una utilidad para descubrir módulos .NET CLR 'interesantes' en procesos en ejecución.
defensive-toolsmemory-forensicsforensics+2
120hace 4 años
hollows_hunter preview

hollows_hunter

GitHubhasherezade/hollows_hunter

Escanea todos los procesos en ejecución. Reconoce y vuelca una variedad de implantes potencialmente maliciosos (PE reemplazados/implantados,…
defensive-toolsmemory-forensicsforensics+2
2.4khace 4 meses
lmg preview

lmg

GitHubhalpomeranz/lmg

Script para automatizar la captura y análisis de memoria de Linux
memory-forensicsforensicsdigital-forensics+1
275hace 6 años
CAPEv2 preview

CAPEv2

GitHubkevoreilly/capev2

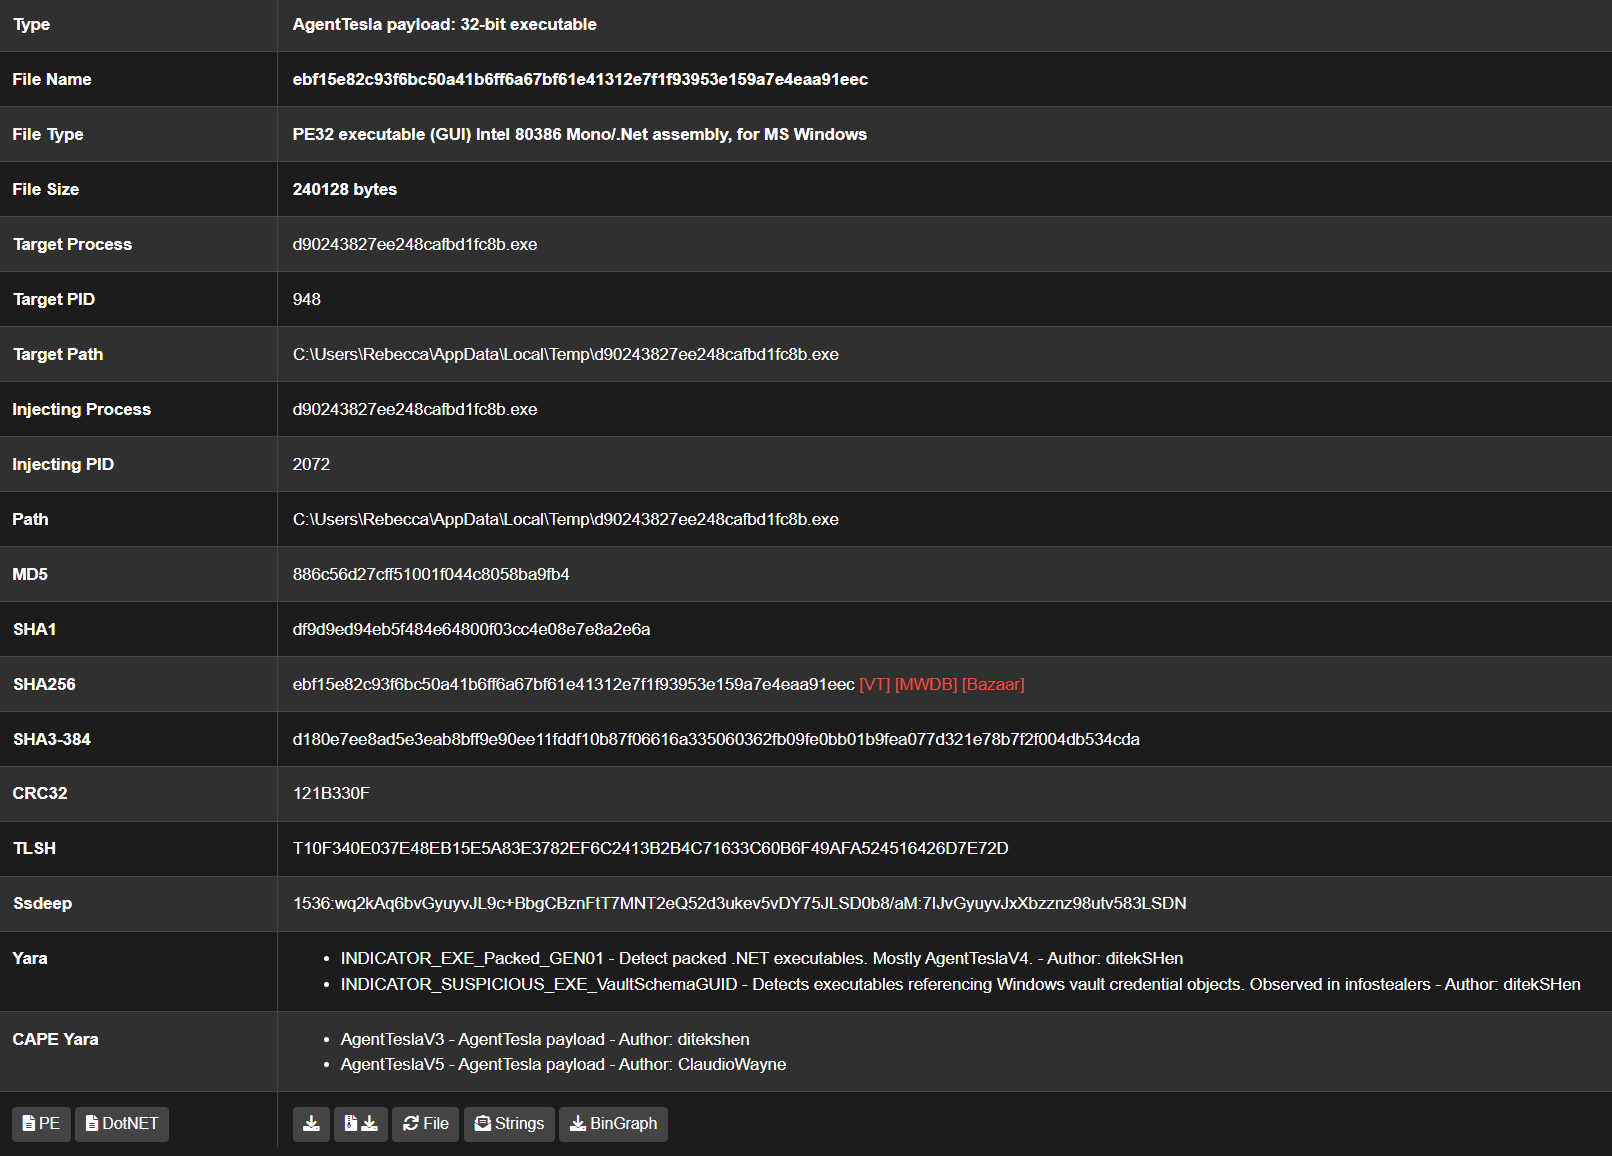
Extracción de Configuración y Carga Útil de Malware
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4khace 10h 46m
heaptrace preview

heaptrace

GitHubarinerron/heaptrace

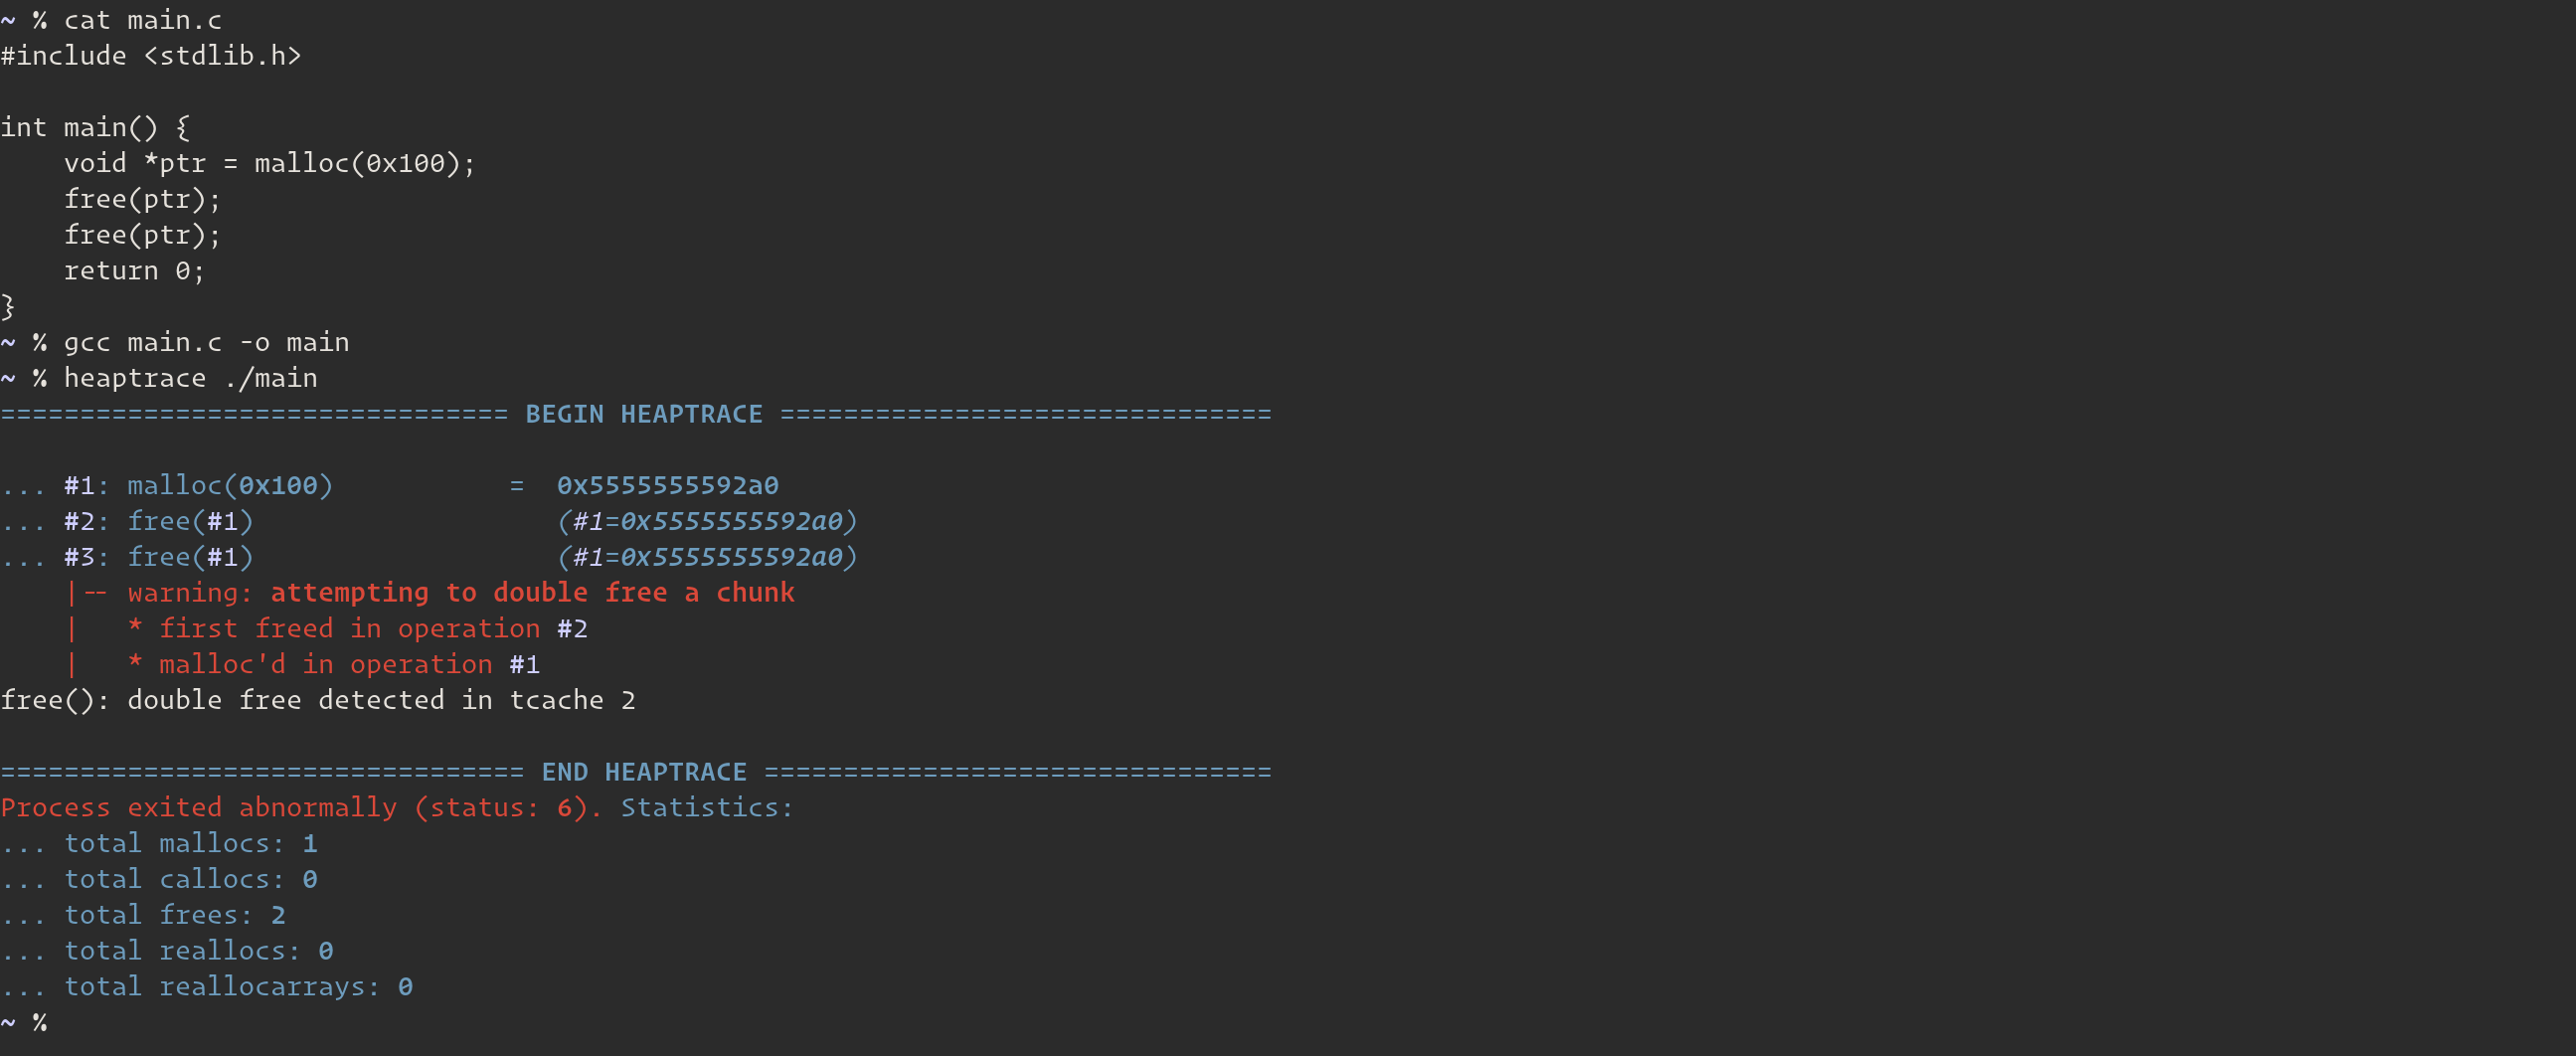
Ayuda a visualizar operaciones de heap para pwn y depuración.
memory-forensicsdebuggersctf+1
330hace 3 años
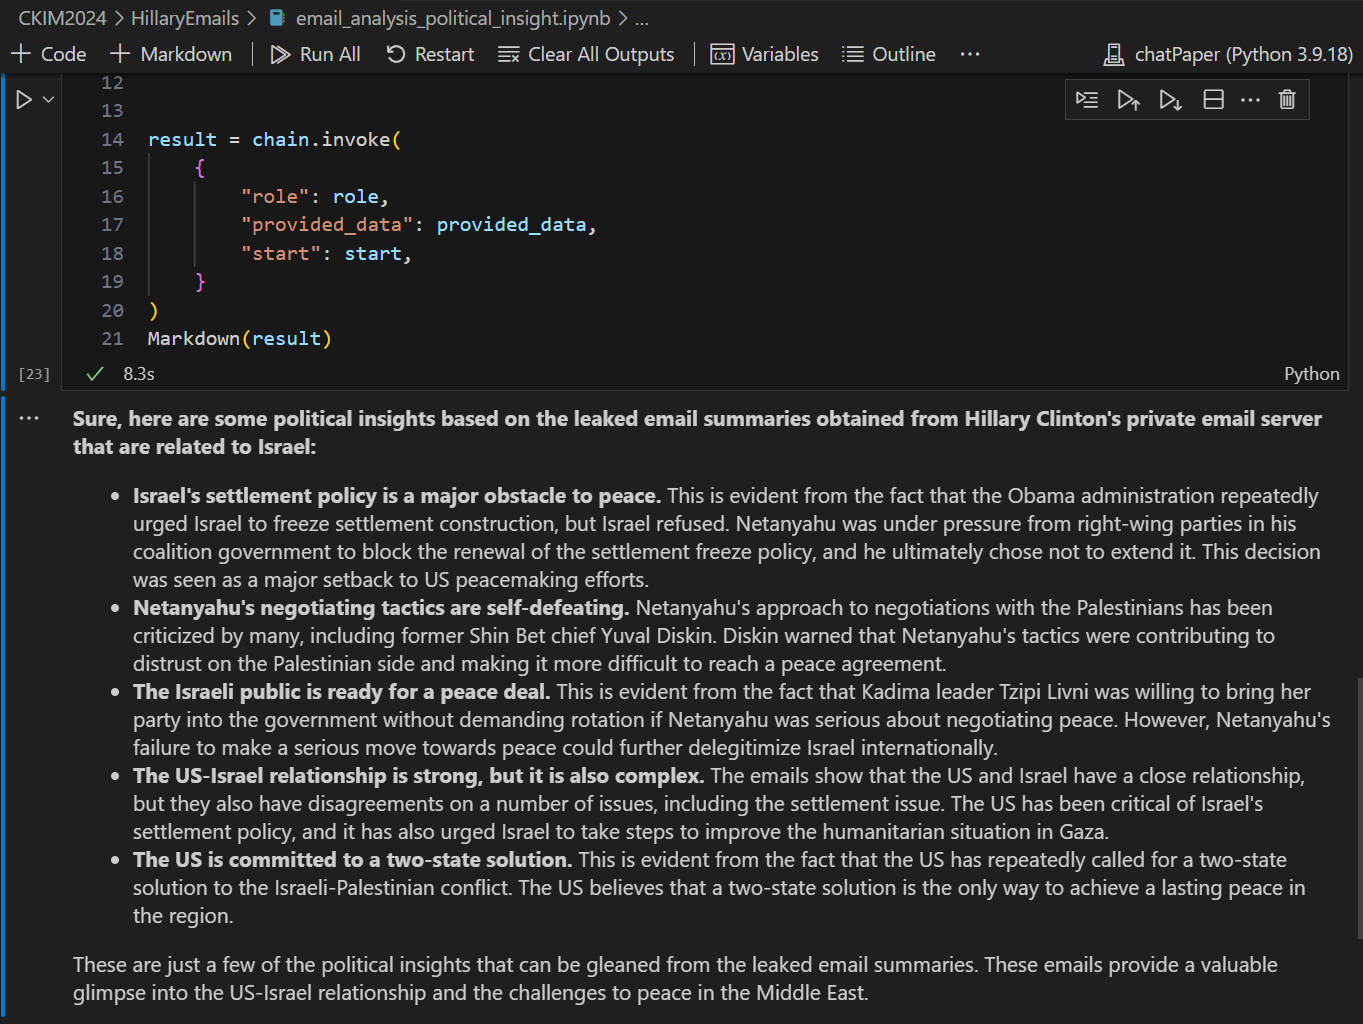
autotimeliner preview

autotimeliner

GitHubandreafortuna/autotimeliner

Extrae automágicamente la línea de tiempo forense de un volcado de memoria volátil
memory-forensicsforensicsdigital-forensics+1
133hace 7 meses
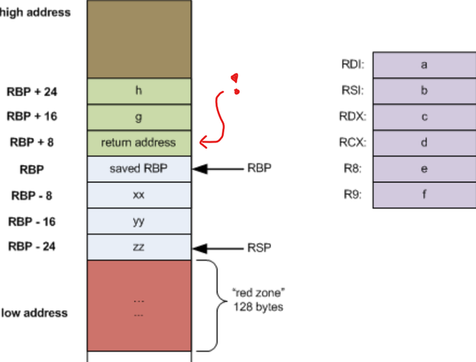
digital-forensics-lab preview

digital-forensics-lab

GitHubfrankwxu/digital-forensics-lab

Laboratorios gratuitos prácticos de forense digital para estudiantes y docentes
disk-forensicspassword-crackingmemory-forensics+9
2.9khace 4 días
ThreadStackSpoofer preview

ThreadStackSpoofer

GitHubmgeeky/threadstackspoofer

Thread Stack Spoofing - PoC de una técnica avanzada de evasión en memoria que permite ocultar mejor la asignación de memoria del shellcode inyectado…
penetration-testing-frameworksexploit-frameworksmemory-forensics+4
1.2khace 4 años
IRTriage preview

IRTriage

GitHubajmartel/irtriage

Triage de Respuesta a Incidentes - Recopilación de Evidencias en Windows para Análisis Forense
memory-forensicsforensicsdigital-forensics+1
139hace 10 años
WinPmem preview

WinPmem

GitHubvelocidex/winpmem

La herramienta de adquisición de memoria multiplataforma.
memory-forensicsforensicsdigital-forensics+1
1.0khace 1 año
uac preview

uac

GitHubtclahr/uac

Herramienta de respuesta a incidentes portátil y sin dependencias que automatiza la recolección de artefactos forenses de sistemas tipo Unix,…
memory-forensicsforensicsinformation-gathering+3
1.4khace 1 mes
IPED preview

IPED

GitHubsepinf-inc/iped

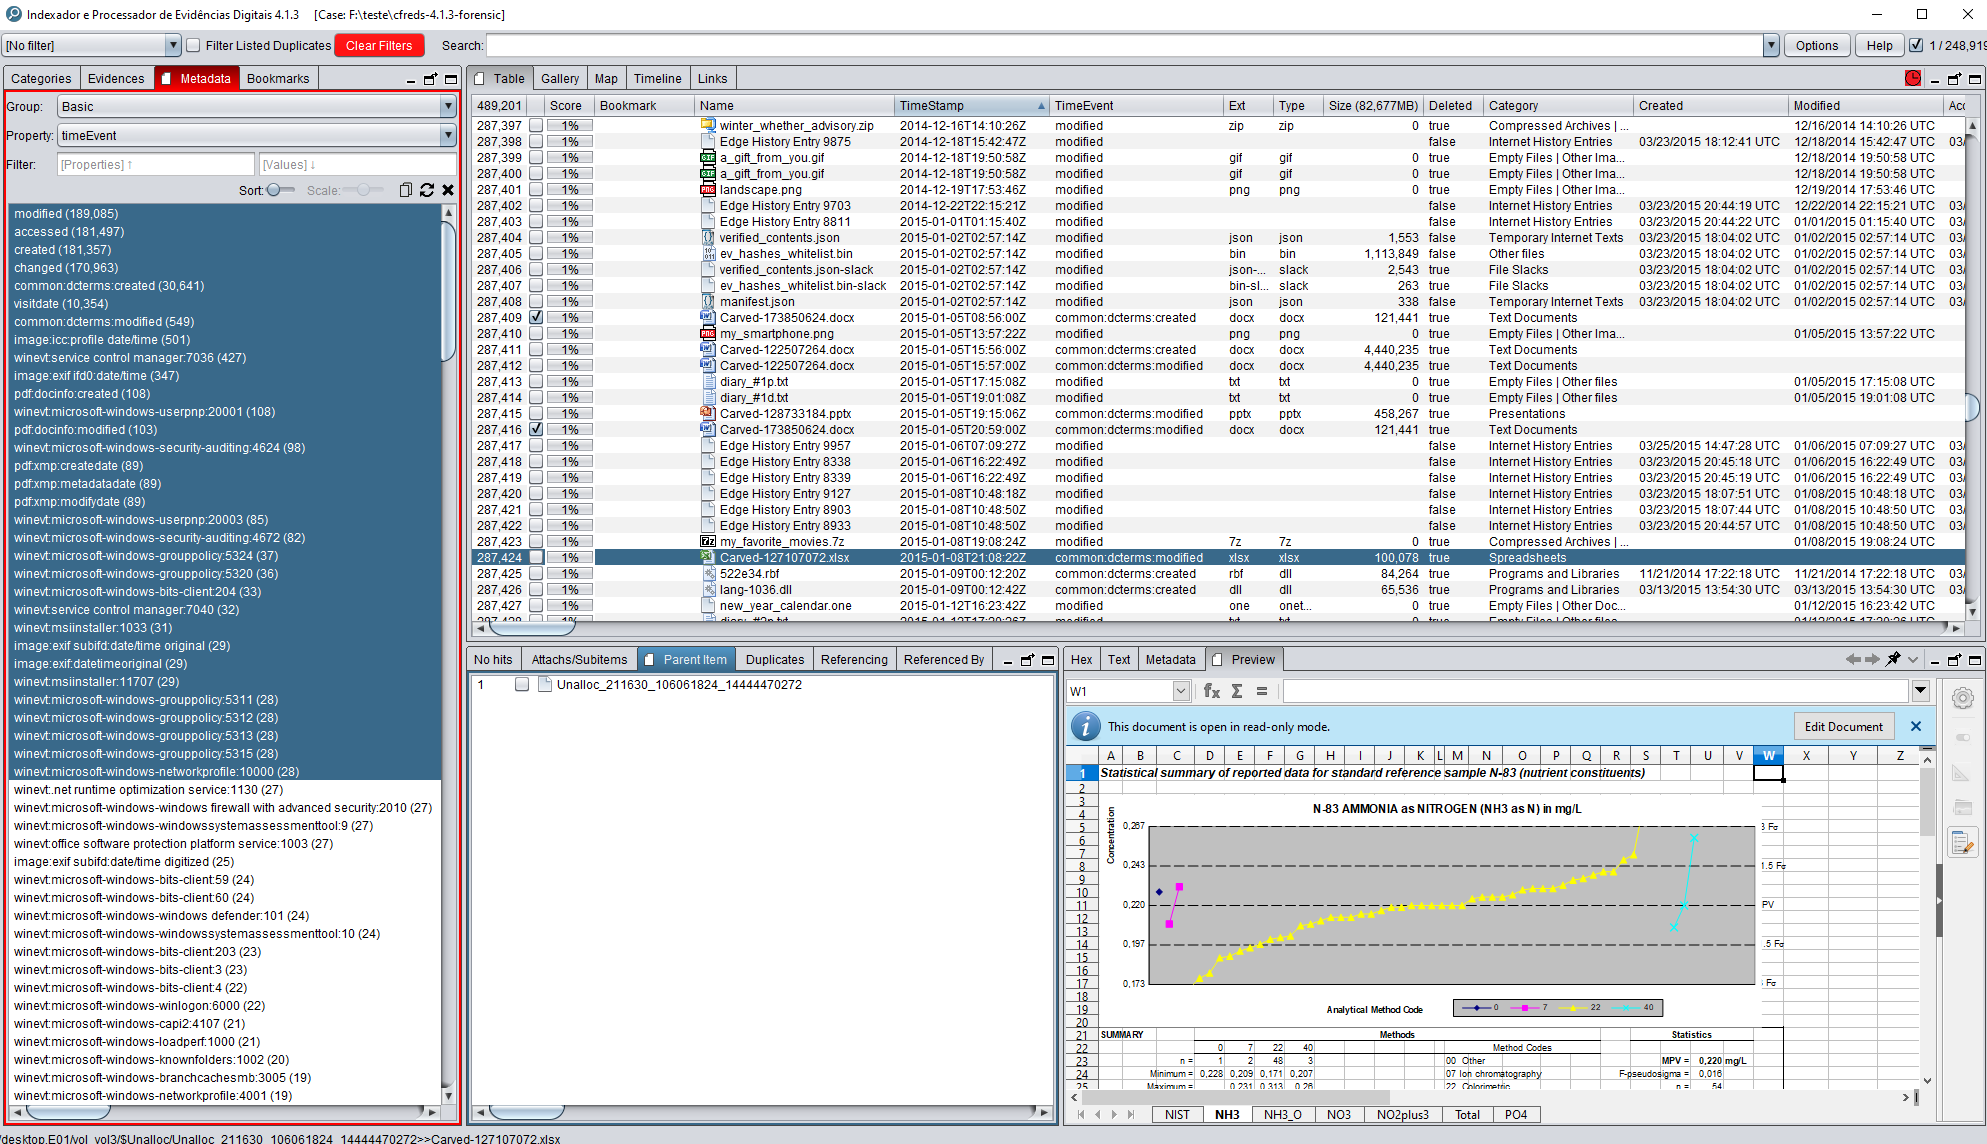
IPED Digital Forensic Tool. Es un software de código abierto que puede utilizarse para procesar y analizar evidencia digital, a menudo incautada en…
disk-forensicsioc-managementosint+9
2.7khace 3 días
columbo preview

columbo

GitHubvisma-prodsec/columbo

Herramienta de análisis forense asistida por ML que automatiza el triaje de memoria, disco y sistema en vivo en Windows utilizando Volatility 3,…
memory-forensicsforensicsdigital-forensics+3
61hace 4 años
ATMMalScan preview

ATMMalScan

GitHubfboldewin/atmmalscan

Herramienta DFIR de línea de comandos para escanear sistemas Windows ATM y detectar rastros de malware en la memoria de procesos y en disco, con…
disk-forensicsmemory-forensicsmalware-analysis+2
56hace 5 años
BareMetal-RAM-Dumper preview

BareMetal-RAM-Dumper

GitHubpiat0n/baremetal-ram-dumper

Una utilidad bare-metal x86 para volcar la RAM física directamente al disco. Construida y probada para experimentos de Ataque de Arranque en Frío…
memory-forensicsexploitationforensics+3
101hace 3 meses
zirconium preview

zirconium

GitHubrobertmotr/zirconium

Cheat interno de juego inyectable mediante DLL para Plutonium BO2 zombies

memory-forensicsexploitationreverse-engineering+2
12hace 1 mes
Anterior1…16171819Siguiente