Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
uac — Herramienta de respuesta a incidentes portátil y sin dependencias que automatiza la recolección de artefactos forenses de sistemas tipo Unix, incluyendo adquisición de memoria, hash de procesos y creación de bodyfiles mediante perfiles YAML personalizables. | Kitploit
Herramientas/GitHubGitHub/tclahr/uac
Forensia de MemoriaAnálisis ForenseRecopilación de InformaciónForensia DigitalUtilidades y FrameworksRespuesta a Incidentes
GitHubtclahr/uac

uac

Herramienta de respuesta a incidentes portátil y sin dependencias que automatiza la recolección de artefactos forenses de sistemas tipo Unix, incluyendo adquisición de memoria, hash de procesos y creación de bodyfiles mediante perfiles YAML personalizables.

Ver Repositorio
1.4k19681hace 2 mesesRevisado por Kitploit
Compartir
Sitio web

logo

Colector de Artefactos Unix-like (UAC)

shellcheck_badge bestpractices_badge release_badge license_badge

Acerca de • Documentación • Características Principales • Sistemas Operativos Soportados • Uso • Contribuir • Soporte • Licencia

🔎 Acerca de UAC

UAC (Colector de Artefactos Unix-like) es una herramienta poderosa y extensible de respuesta a incidentes diseñada para investigadores forenses, analistas de seguridad y profesionales de TI. Automatiza la recolección de artefactos de una amplia gama de sistemas Unix-like, incluyendo AIX, ESXi, FreeBSD, Linux, macOS, NetBSD, NetScaler, OpenBSD y Solaris.

Ya sea que estés manejando una intrusión, realizando investigaciones forenses o verificaciones de cumplimiento, UAC simplifica y acelera la recopilación de datos mientras minimiza la dependencia de soporte externo durante incidentes críticos.
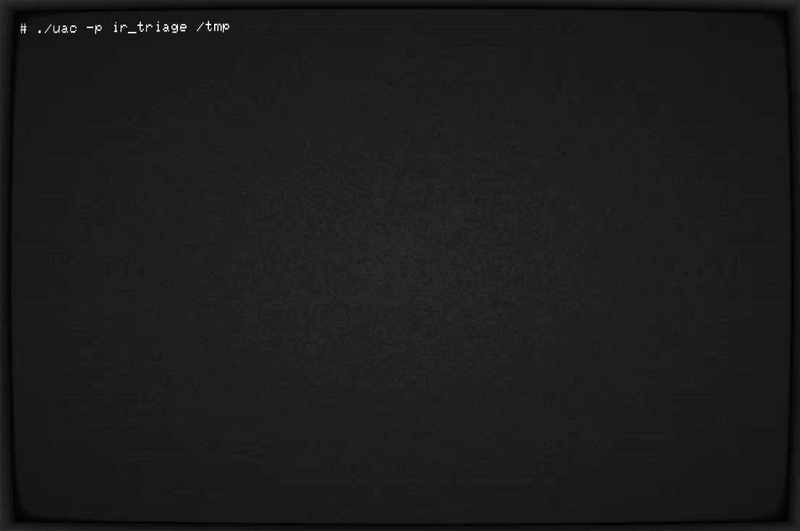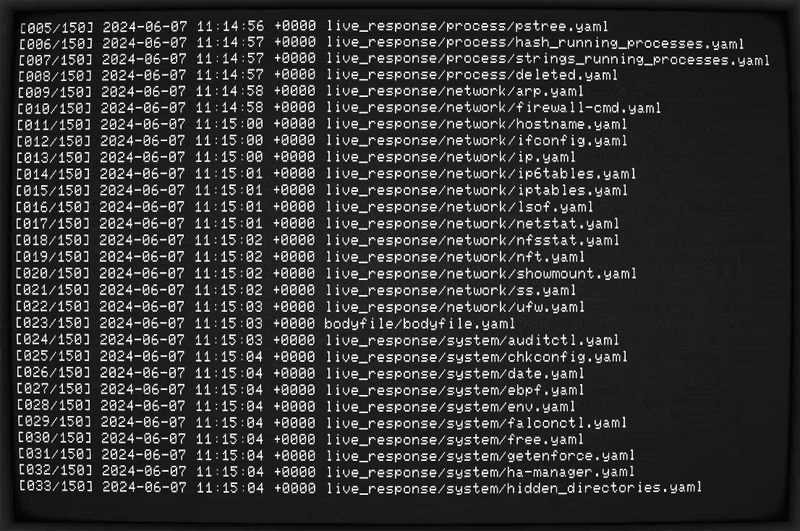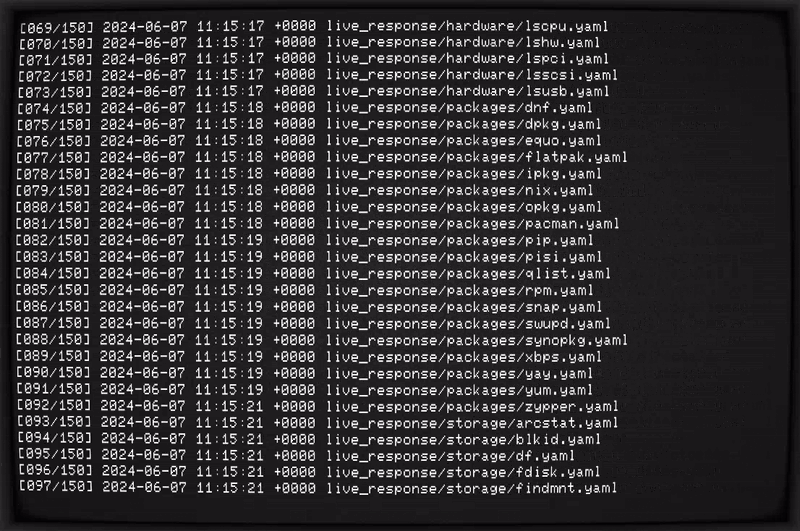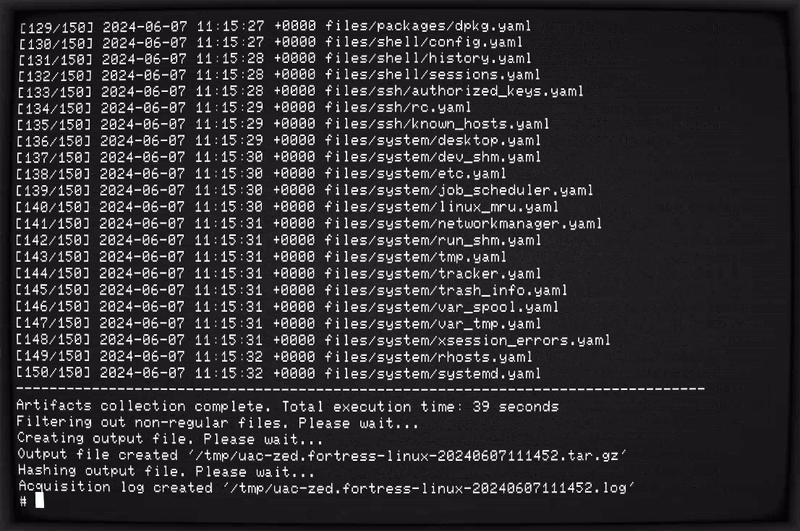
Aspectos Destacados

  • 📂 Totalmente personalizable mediante perfiles YAML para una recolección de datos adaptada.
  • ⚡ Ligero, portátil y no requiere instalación ni dependencias.
  • 🔒 Se adhiere al orden de volatilidad para garantizar una adquisición de datos confiable.
  • 🛠 Diseñado para entornos diversos, incluidos dispositivos IoT y sistemas NAS.

UAC en Acción

📘 Documentación

La documentación completa está disponible en la página de documentación del proyecto.

🌟 Características Principales

  • Se ejecuta en cualquier lugar sin dependencias (no requiere instalación).
  • Colecciones y artefactos personalizables y extensibles.
  • Respeta el orden de volatilidad durante la recolección de artefactos.
  • Recopila información sobre procesos en ejecución actuales (incluyendo procesos sin binario en disco).
  • Genera hash de procesos en ejecución y archivos ejecutables.
  • Extrae el estado de archivos y directorios para crear un bodyfile.
  • Recopila datos específicos del sistema y del usuario, archivos de configuración y registros.
  • Adquiere memoria volátil de sistemas Linux utilizando diferentes métodos y herramientas.
  • Soporte para escribir la salida en varias plataformas en la nube.

💾 Sistemas Operativos Soportados

UAC se ejecuta en cualquier sistema Unix-like, independientemente de la arquitectura del procesador. Todo lo que UAC necesita es un shell :)

AIX ESXi FreeBSD Linux macOS NetBSD NetScaler OpenBSD Solaris

Nota: UAC también se ejecuta en sistemas como dispositivos de almacenamiento conectado en red (NAS), dispositivos de red como OpenWrt y dispositivos IoT.

🚀 Uso

UAC no necesita ser instalado en el sistema de destino. Simplemente descarga la última versión desde la página de lanzamientos, descomprímela y ejecútala. ¡Así de sencillo!

🛠 Comenzando

  1. Descarga la última versión desde la página de Lanzamientos.
  2. Descomprime el archivo.
  3. Ejecuta la herramienta directamente desde la terminal.

Ejemplos

Haz clic para ver ejemplos de uso

Recolecta todos los artefactos basados en el perfil ir_triage:

./uac -p ir_triage /tmp

Recolecta volcado de memoria y todos los artefactos basados en el perfil full:

./uac -a ./artifacts/memory_dump/avml.yaml -p full /tmp

Recolecta todos los artefactos excluyendo uno específico:

./uac -p full -a \!artifacts/bodyfile/bodyfile.yaml .

Recolecta todos los artefactos basados en el perfil ir_triage, junto con todos los artefactos ubicados en el directorio /my_custom_artifacts:

./uac -p ir_triage -a /my_custom_artifacts/\* /mnt/sda1

Recolecta todos los artefactos basados en un perfil personalizado:

./uac -p /my_custom_uac_data/my_custom_uac_profile.yaml /tmp

💙 Contribuir

Las contribuciones hacen que la comunidad de código abierto sea un lugar increíble para aprender, inspirar y crear. Cualquier contribución que hagas es muy apreciada.

¿Has creado algún artefacto? ¡Compártelos con nosotros!

Puedes contribuir con nuevos artefactos, perfiles, correcciones de errores o proponer nuevas funciones. Por favor lee nuestra Guía de Contribución antes de enviar un Pull Request al proyecto.

👨‍💻 Soporte

Para ayuda general usando UAC, consulta la página de documentación del proyecto. Para ayuda adicional, puedes usar uno de los siguientes canales:

  • Discord (Para discusión en vivo con la comunidad y el equipo de UAC)
  • GitHub (Reportes de errores y contribuciones)
  • Twitter (Obtén las noticias rápido)

⭐ Apoya el Proyecto

Si encuentras útil UAC, por favor danos una ⭐ en GitHub! Esto ayuda a otros a descubrir el proyecto y nos motiva a mejorarlo aún más.

📜 Licencia

El proyecto UAC utiliza la licencia de software Apache License Version 2.0.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →