
 k1nd0ne/volweb
Una plataforma centralizada y mejorada de análisis de memoria

VolWeb es una plataforma de análisis de memoria forense digital que aprovecha el poder del framework Volatility 3. Está dedicada a ayudar en investigaciones y respuestas a incidentes.
El objetivo de VolWeb es mejorar la eficiencia de la recolección de memoria y el análisis forense proporcionando una aplicación web centralizada, visual y mejorada para respondedores de incidentes e investigadores de forense digital. Una vez que un investigador obtiene una imagen de memoria de un sistema Linux o Windows (Mac próximamente), la evidencia puede ser cargada en VolWeb, lo que desencadena el procesamiento automático y la extracción de artefactos utilizando el poder del framework Volatility 3.
Al utilizar tecnologías de almacenamiento híbrido, VolWeb también permite a los respondedores de incidentes cargar imágenes de memoria directamente en la plataforma VolWeb desde varias ubicaciones utilizando scripts dedicados que se interfazan con la plataforma y son mantenidos por la comunidad. Otro objetivo es permitir a los usuarios compilar información técnica, como Indicadores, que luego pueden importarse en plataformas CTI modernas como OpenCTI, conectando así sus equipos de respuesta a incidentes y CTI después de su investigación.
La documentación del proyecto está disponible en la Wiki. Allí podrá desplegar la herramienta en su entorno de investigación o laboratorio.
[!IMPORTANT] Tómese el tiempo para leer la documentación para evitar problemas comunes de mala configuración.
Un aviso rápido: VolWeb está pensado para usarse junto con la CLI del framework volatility3, ofrece una forma diferente de revisar e investigar algunos resultados y no hará todo el trabajo de análisis profundo por usted.
Sus evidencias se cargan en la plataforma VolWeb y utiliza el análisis del sistema de archivos por defecto para obtener el mejor rendimiento. Pero también puede vincular evidencias desde una solución de almacenamiento en la nube (AWS/MINIO) y asociarlas a sus casos para realizar el análisis directamente en la nube.
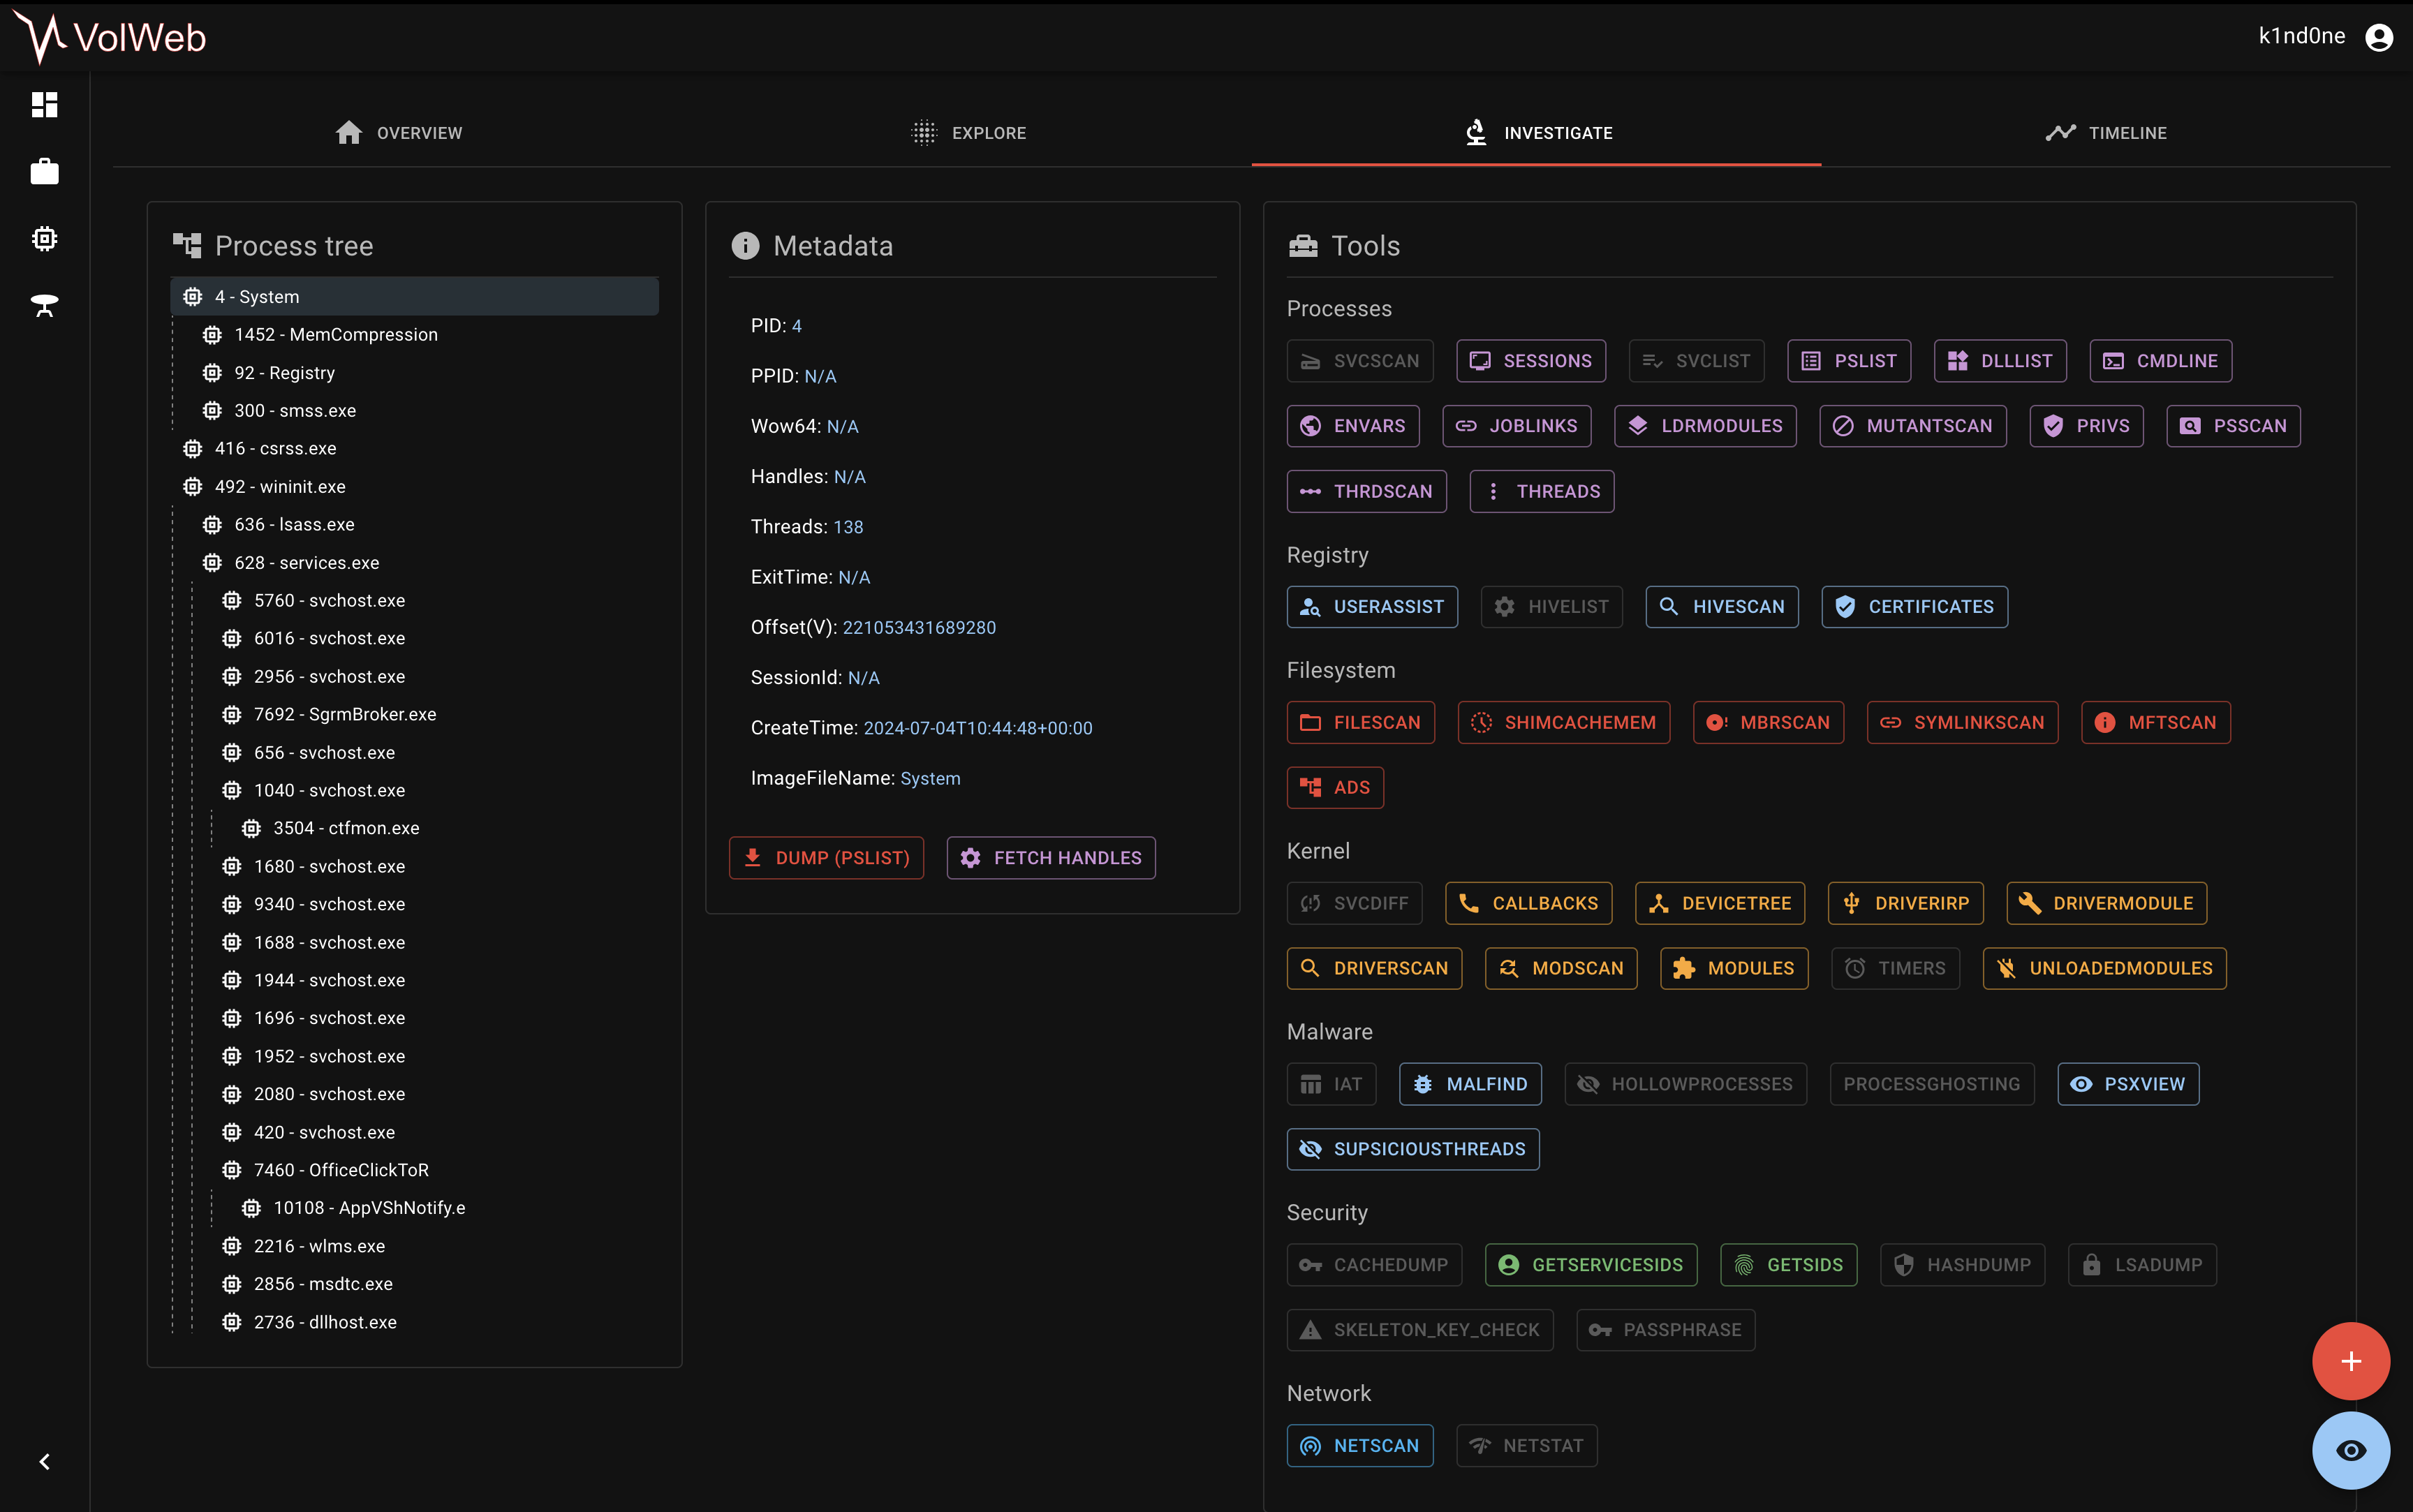
La función de investigación es una de las características principales de VolWeb. Proporciona una visión general de los artefactos disponibles que fueron recuperados por el motor personalizado de volatility3 en el backend. Si está disponible, puede visualizar el árbol de procesos y obtener información básica sobre cada proceso, volcarlos, etc. También obtiene una vista mejorada de todos los resultados de los plugins por categorías.
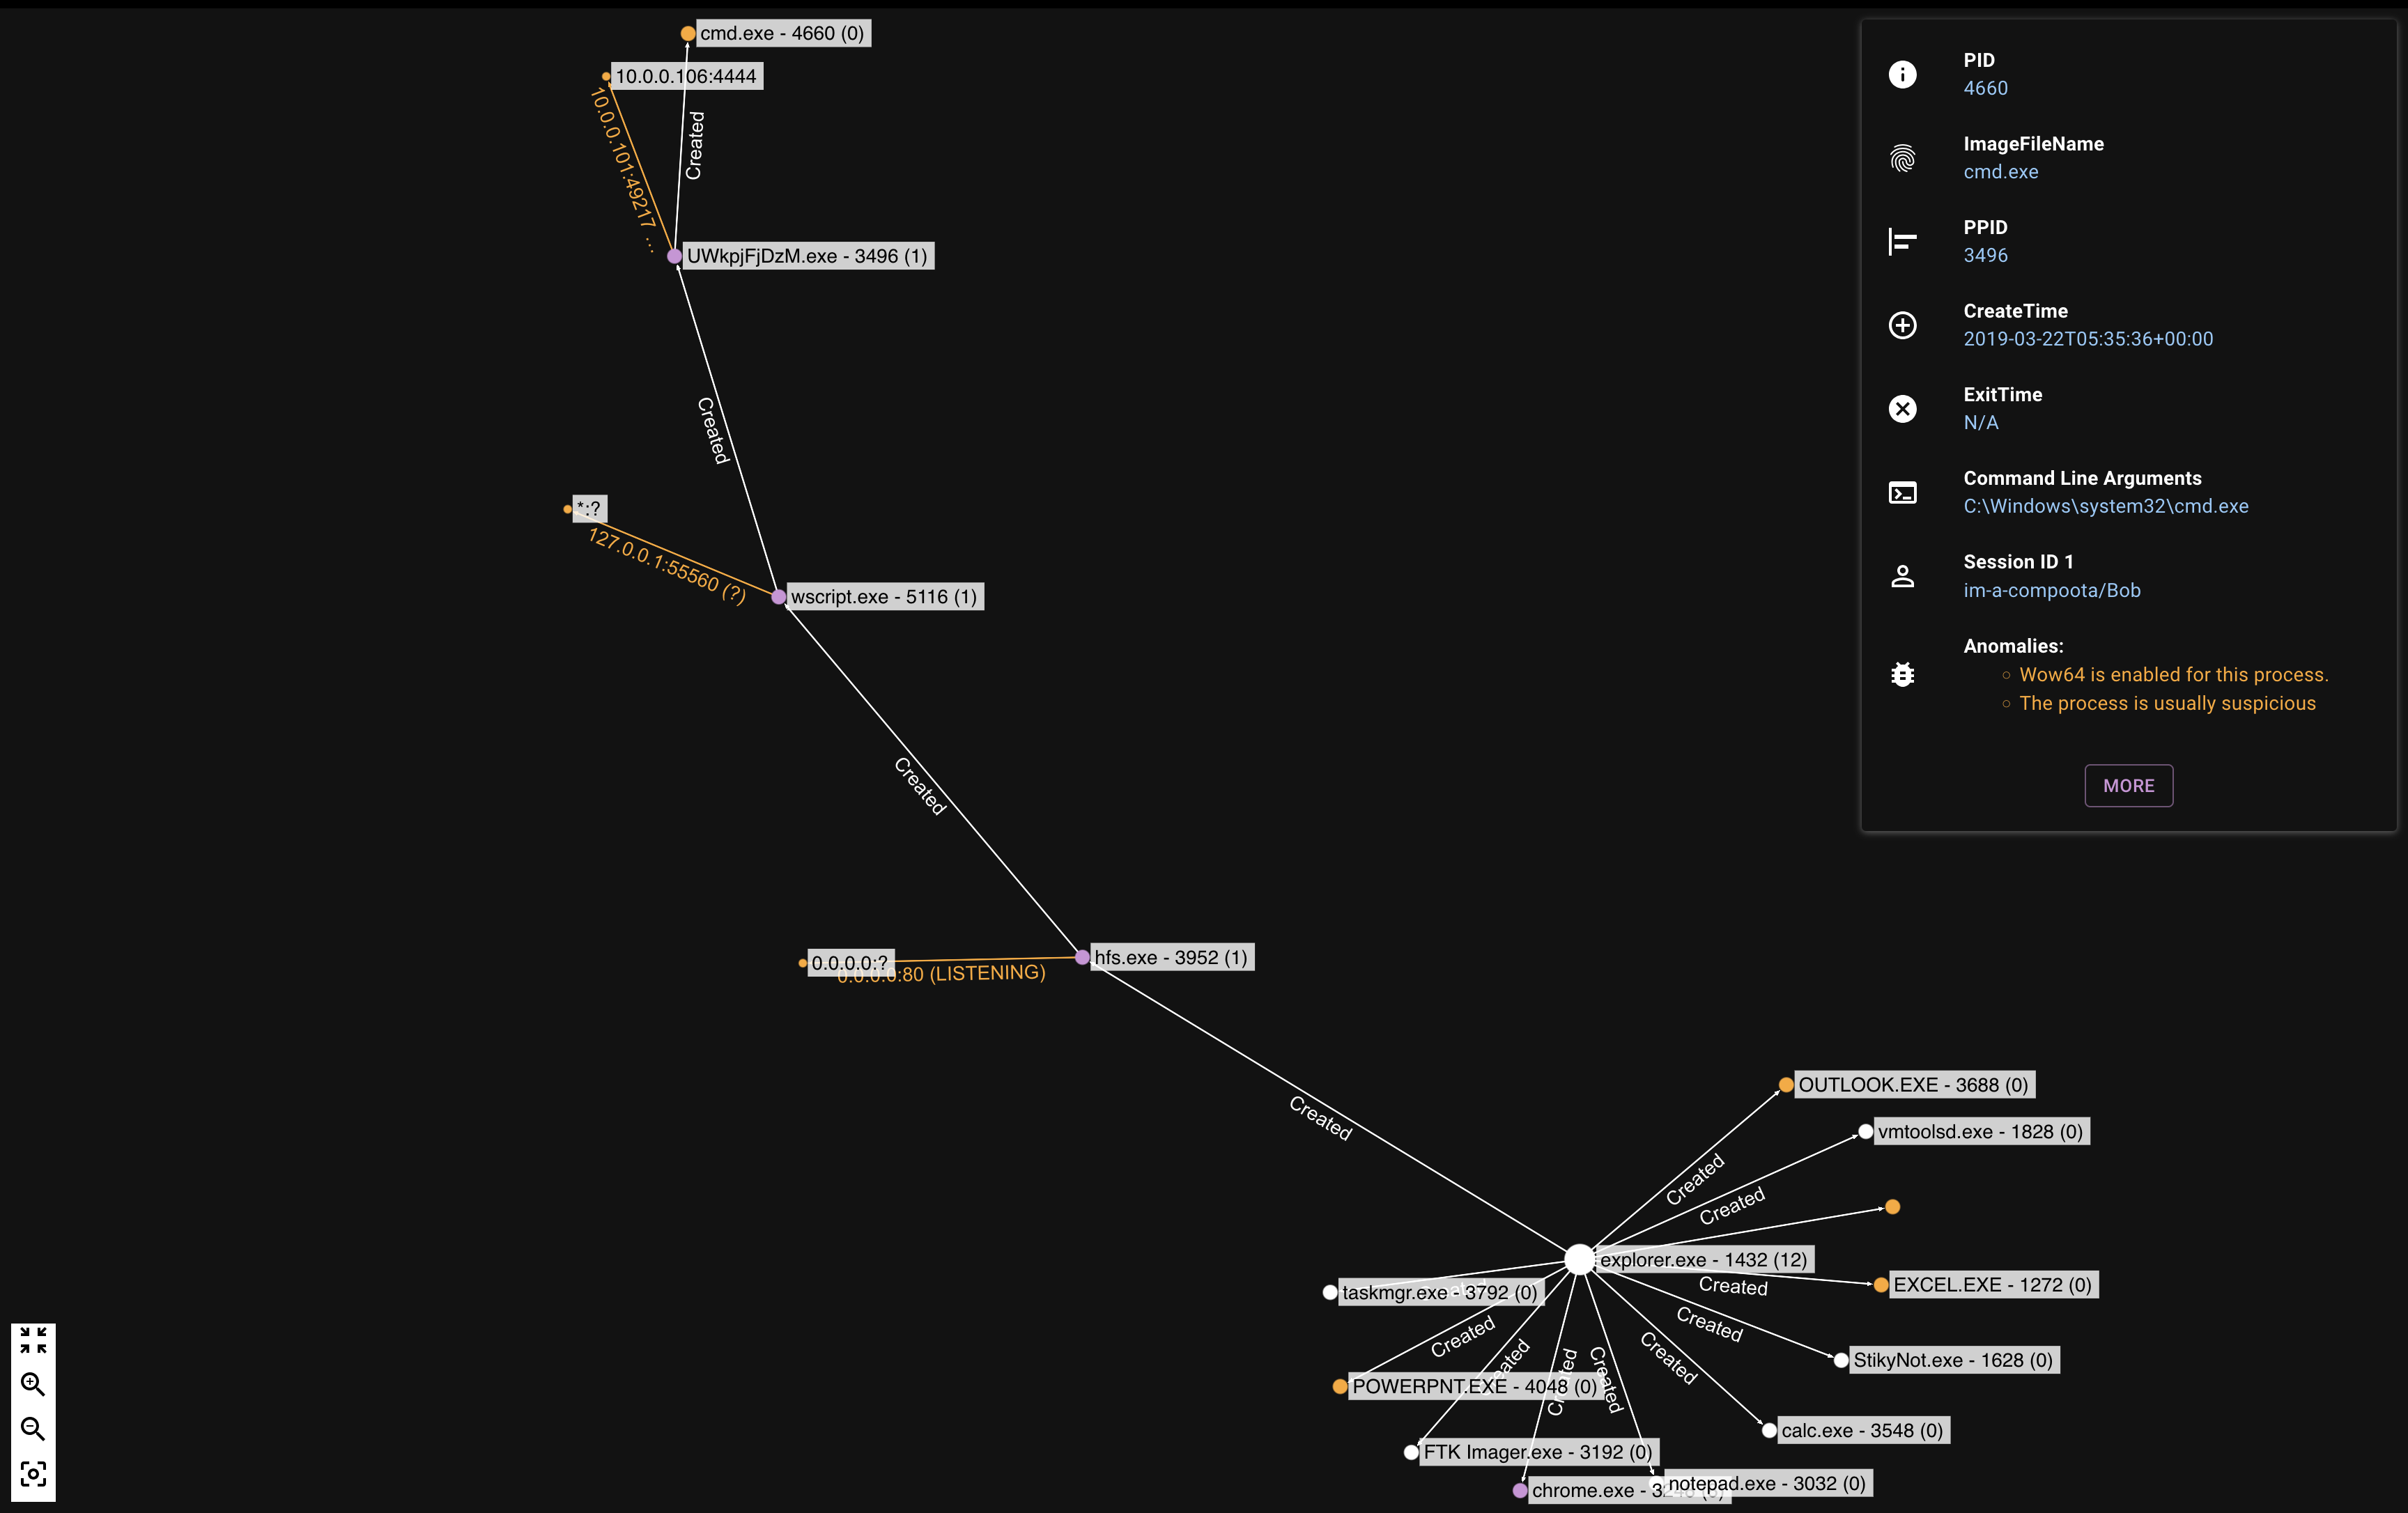
« Los defensores piensan en listas. Los atacantes piensan en grafos. Mientras esto sea cierto, los atacantes ganan. »
La función de exploración llega con VolWeb 3.0 para investigaciones en Windows (próximamente en Linux). Permite al experto en forense de memoria investigar procesos potencialmente sospechosos en una vista de grafo, ofreciendo otra forma de mirar los datos, pero también correlacionar los plugins de volatility3 para obtener más contexto.
Cuando el experto encuentra actividades maliciosas, VolWeb le brinda la posibilidad de crear indicadores STIX V2 directamente desde la interfaz y centralizarlos en su caso. Una vez que su caso está cerrado, puede generar su paquete STIX y compartir sus indicadores con su comunidad utilizando plataformas CTI como MISP o OpenCTI.

VolWeb integra el escaneo YARA para detectar patrones y firmas de malware dentro de volcados de memoria. Puede crear reglas manualmente, importarlas desde archivos .yar o repositorios de github, o pegar reglas existentes directamente en el editor. Las reglas pueden organizarse en conjuntos de reglas para una mejor gestión y escaneo agrupado.
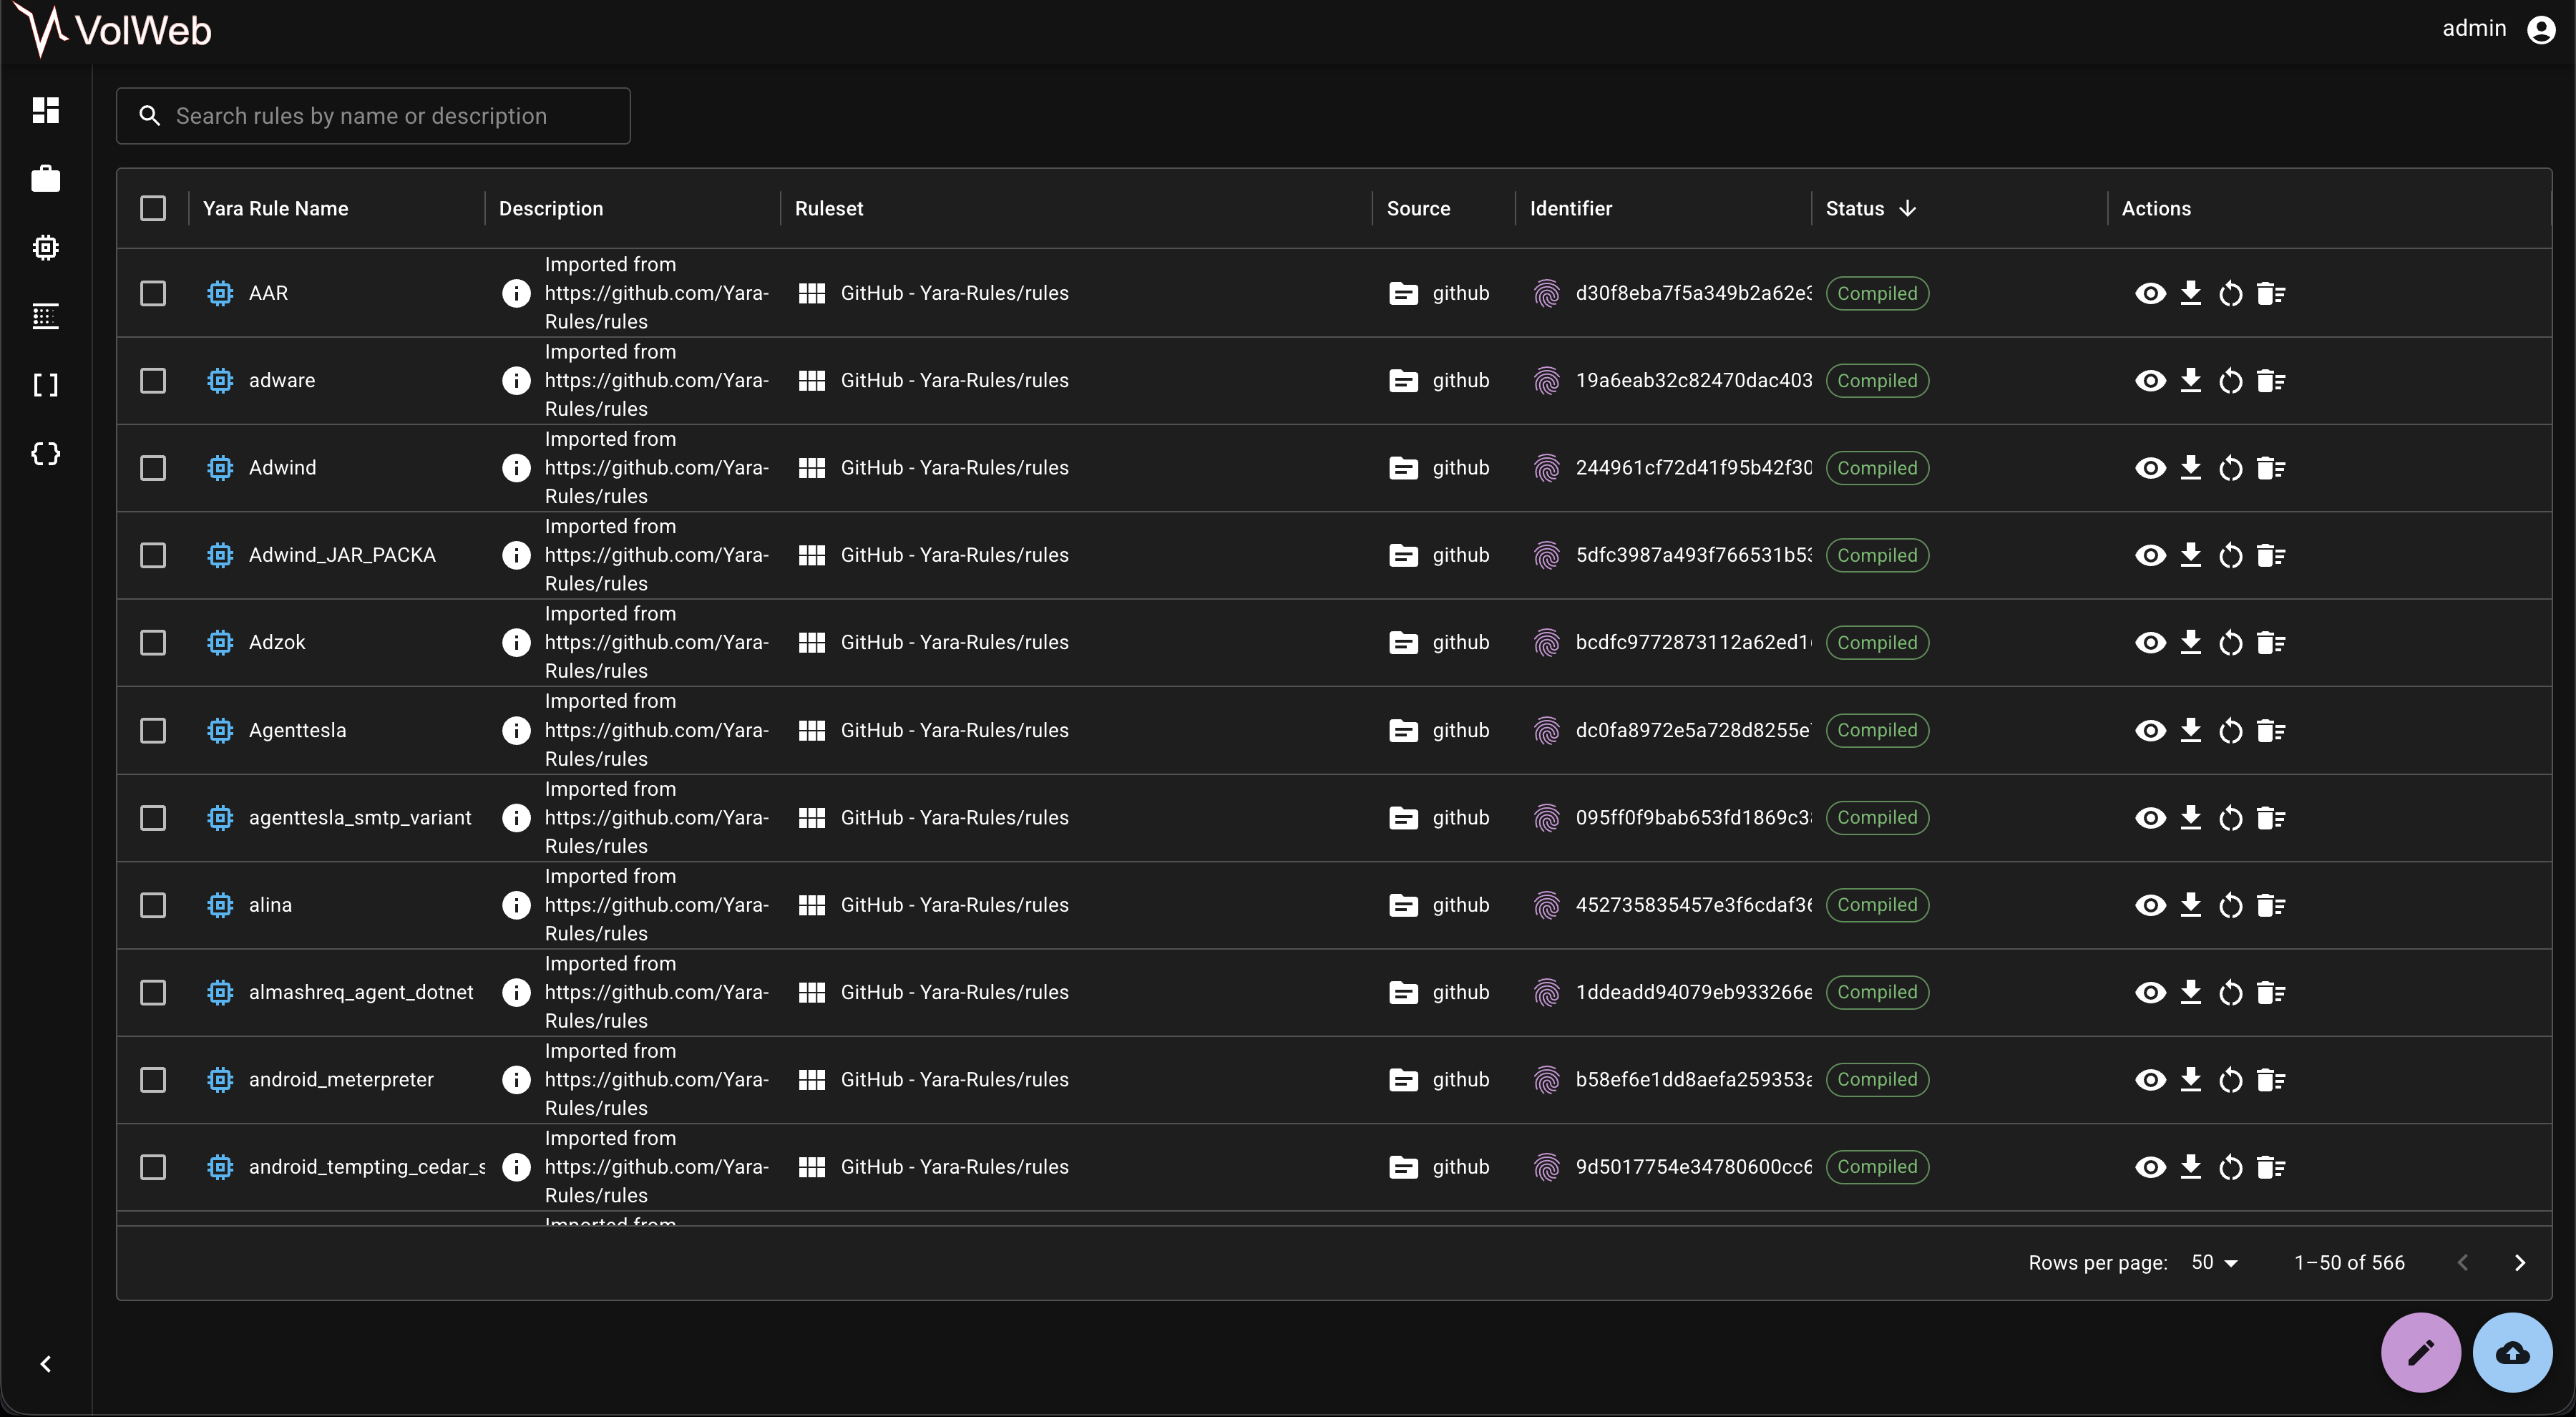
La interfaz de escaneo permite la selección flexible de conjuntos de reglas, reglas individuales o combinaciones personalizadas. Los resultados aparecen en una cuadrícula con opción de búsqueda que muestra desplazamientos de memoria y contenido coincidente. VolWeb mantiene automáticamente su escaneo más reciente, permitiendo un acceso rápido al último resultado sin tener que volver a ejecutar búsquedas.


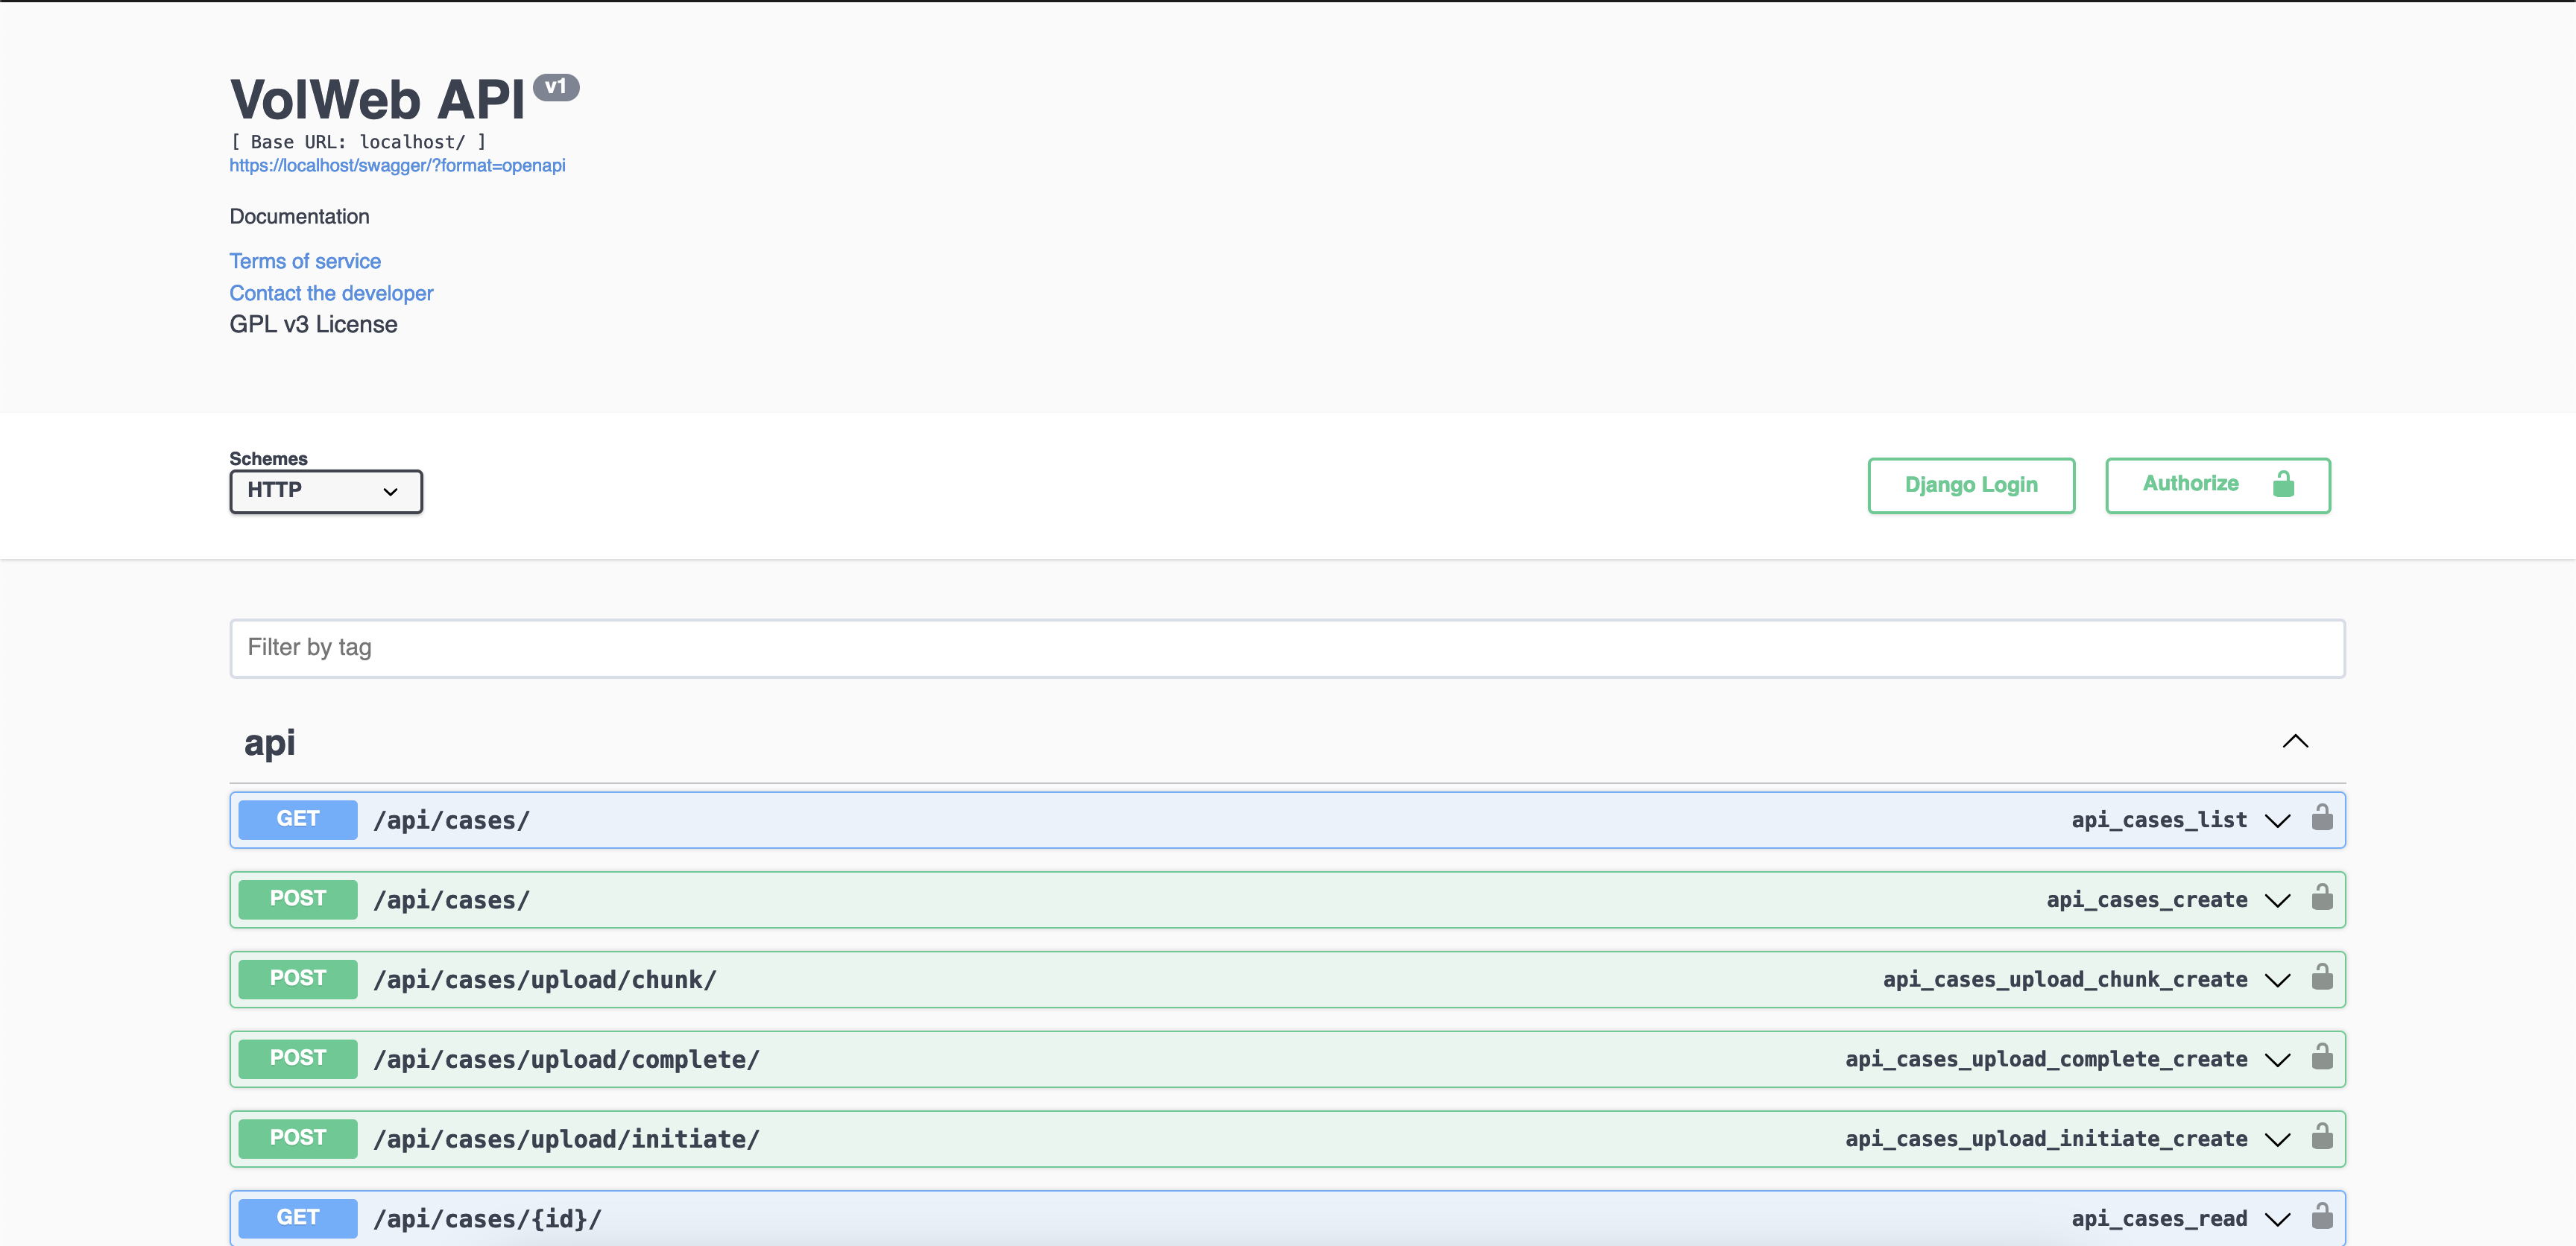
VolWeb expone una API REST para permitir a los analistas interactuar con la plataforma. Hay un swagger disponible en la plataforma para obtener la documentación completa. Existe un repositorio dedicado que propone algunos scripts mantenidos por la comunidad: https://github.com/forensicxlab/VolWeb-Scripts .
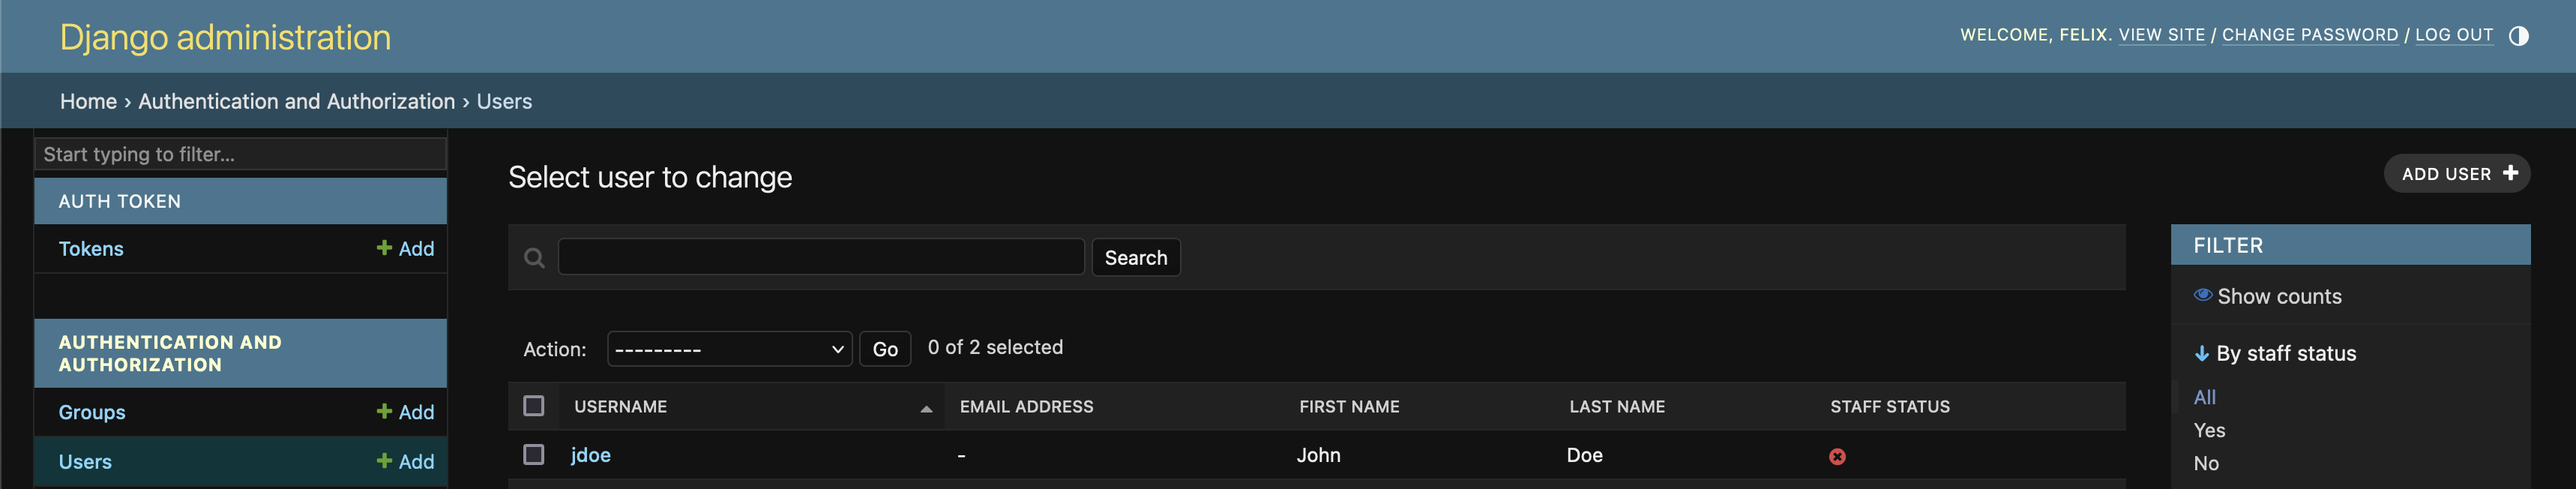
VolWeb utiliza Django en el backend. Gestione sus usuarios y bases de datos directamente desde el panel de administración.
Si ha encontrado un error o desea proponer una función, no dude en crear una discusión para que podamos abordarlo rápidamente. Proporcione registros (logs) de cualquier problema que esté enfrentando.
VolWeb está abierto a contribuciones. Siga las pautas de contribución en la documentación para proponer funciones.
Contacte a [email protected] o [email protected] para cualquier pregunta sobre esta herramienta.
Consulte la hoja de ruta
Consulte las discusiones
Software Engineering Laboratory, SERLAB
Software Engineering & Practices, SER&P






