
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ForensicMiner — Una muy buena automatización de DFIR para recopilar y analizar evidencia diseñada para profesionales de la ciberseguridad. | Kitploit
Herramientas/GitHubGitHub/securityjoes/forensicminer
Forensia de DiscoForensia de MemoriaAnálisis ForenseForensia DigitalRespuesta a Incidentes
GitHubsecurityjoes/forensicminer

ForensicMiner

Una muy buena automatización de DFIR para recopilar y analizar evidencia diseñada para profesionales de la ciberseguridad.

Ver Repositorio
1642045hace 1 añoRevisado por Kitploit
Compartir
Sitio web

ForensicMiner v1.4

"ForensicMiner, redefine las automatizaciones de DFIR"

Banner

Creado y mantenido por: Eilay Yosfan

¿Qué es ForensicMiner?

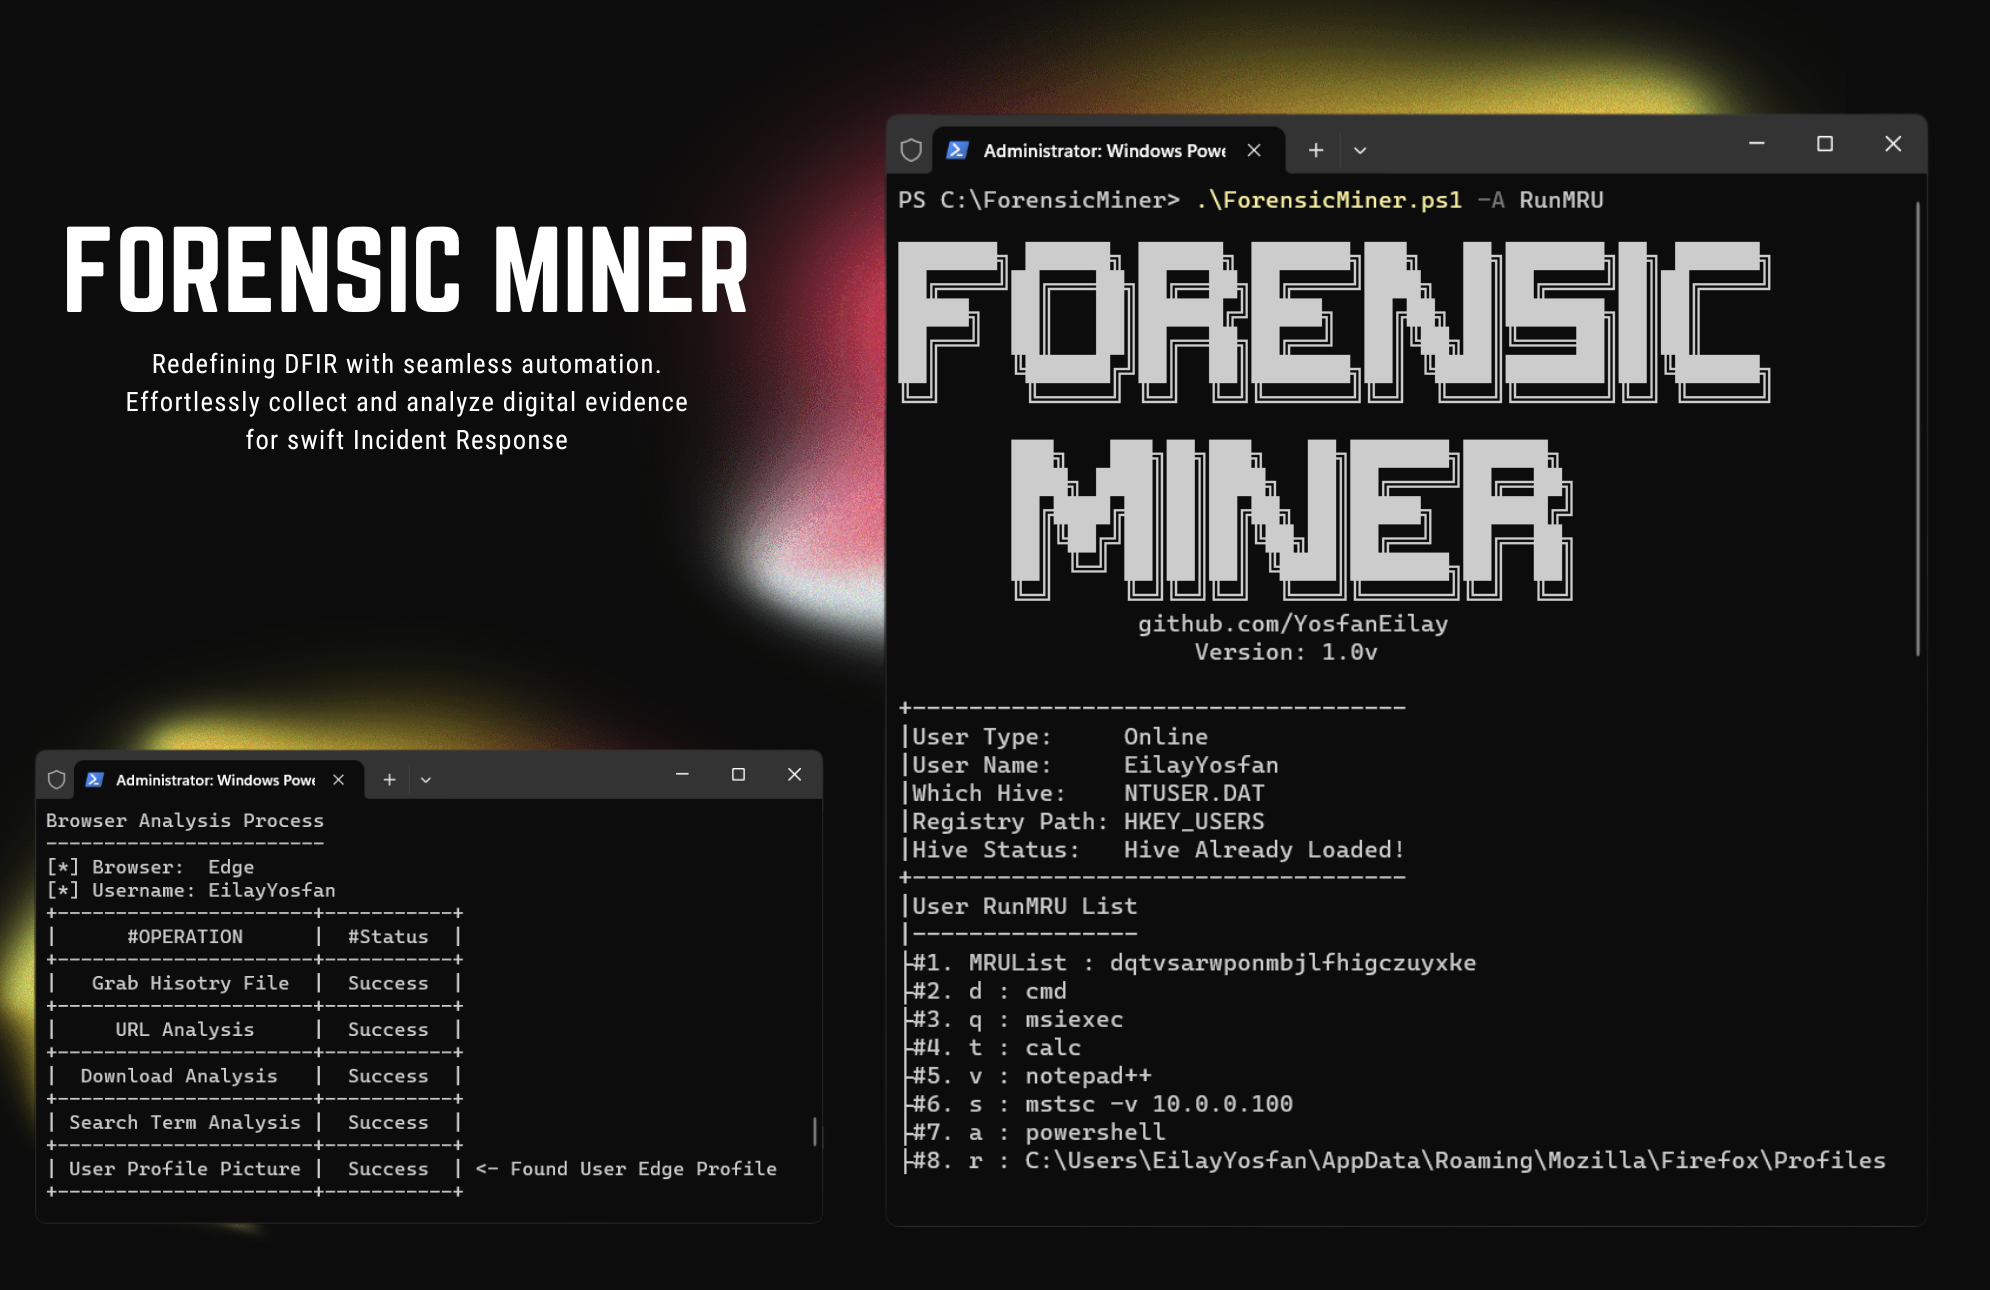
ForensicMiner, una herramienta de automatización de DFIR basada en PowerShell, revoluciona el campo de las investigaciones digitales. Diseñada para la eficiencia, automatiza la recolección de artefactos y evidencia de máquinas Windows. La compatibilidad con Flacon Crowdstrike RTR y Palo Alto Cortex XDR Live Terminal, junto con su rápido rendimiento e interfaz fácil de usar, convierte a ForensicMiner en un activo indispensable para los investigadores que navegan por las complejidades del análisis forense. Optimizada y efectiva, esta herramienta establece un nuevo estándar en el ámbito de la informática forense.

¿Cómo instalar?

How To Install

Sepa esto antes de la instalación

  • Instale siempre ForensicMiner en la unidad "C:".
  • Ejecute siempre ForensicMiner como administrador; de lo contrario, es posible que algunas cosas no funcionen correctamente.
  • No ejecute la herramienta usando Windows PowerShell (x86). Si lo hace, es posible que algunas cosas no funcionen correctamente.
  • Asegúrese de que su política de ejecución de PowerShell esté en Bypass; de lo contrario, los scripts no podrán ejecutarse en su sistema.
    • Para más información, use esta guía de política de ejecución de PS - https://www.youtube.com/watch?v=L0fgZ0FJIv0

Proceso de instalación - Guía de texto

  1. En este repositorio de GitHub, haga clic en "<> Code" y luego seleccione "Download ZIP".
  2. Extraiga la carpeta "ForensicMiner" de "ForensicMiner-main.zip".
  3. Mueva la carpeta "ForensicMiner" a la unidad C:.
  4. ¡Eso es todo! ForensicMiner ya está instalado. Disfrute.

Proceso de instalación - Guía de video

https://github.com/YosfanEilay/ForensicMiner/assets/132997318/e163abfe-0a60-4181-806a-2426cbe26711

¿Cómo instalar en Falcon Crowdstrike?

Proceso de instalación en - Falcon Crowdstrike RTR - Guía de video

https://github.com/YosfanEilay/ForensicMiner/assets/132997318/c0be8264-fc0f-47fc-83ad-fe3e5edf5056

¿Cómo instalar en Palo Alto Cortex XDR?

Proceso de instalación en - Palo Alto Cortex XDR - Guía de video

https://github.com/YosfanEilay/ForensicMiner/assets/132997318/397f3e3c-d271-4fd3-8ed5-2072a28d1395

Guía de inicio rápido - ¿Cómo usar ForensicMiner?

https://github.com/YosfanEilay/ForensicMiner/assets/132997318/0f32bc7c-b4fe-4ac5-88cb-09ea701878bd Después de instalar ForensicMiner en la máquina usando la ejecución de "FM-Extractor.ps1"
Se debe crear una nueva carpeta en la unidad "C:", llamada "ForensicMiner".

Navegue a esta carpeta usando el siguiente comando:

PS C:\> cd ForensicMiner

Y ahora puede ejecutar la página de menú de ForensicMiner para ver todas las características y opciones disponibles usando este comando:

PS C:\ForensicMiner> .\ForensicMiner.ps1 -O Menu

Mostrar menú - Guía de video

https://github.com/YosfanEilay/ForensicMiner/assets/132997318/163c6656-cc14-439c-bc7a-f775d175dd73

Ejemplo de ejecución de una característica - RunMRU

En este ejemplo verá cómo ForensicMiner logra recopilar todo el historial de ejecución de Run.exe
de todos los usuarios (en línea o sin conexión) en la máquina y registrarlos en "C:\ForensicMiner\MyEvidence"

https://github.com/YosfanEilay/ForensicMiner/assets/132997318/043674b4-20ca-45e2-9ca6-f2218350862a

Sección de créditos

Nombre¿Por qué el crédito?
Ido Naor, Security Joes CEOPor apoyar este proyecto
Warren Frame (RamblingCookieMonster)Por usar PSSQLite de Warre's en ForensicMiner
Jan Moronia & Felipe DuartePor ayudar a gestionar el tiempo dedicado a este proyecto
Nir AvronPor permitirme probar en su máquina
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






