

syswarden
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
defensive-toolsconfiguration-auditingnetwork-security+4
396
duggytuxy/syswardenHost-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 sbousseaden/evtx-attack-samples
Colección curada de muestras de ataques EVTX de Windows mapeadas a técnicas de MITRE ATT&CK, diseñada para probar scripts de detección, formación en…
 withsecurelabs/remotepspy
Herramienta de monitorización en vivo para sesiones remotas de PowerShell que utiliza ETW para capturar y decodificar el protocolo WinRM/PSRP,…
 withsecurelabs/esfang
ESF modular ingestion tool para desarrollo e investigación.
 withsecurelabs/flair
Script ligero por lotes para la adquisición semiautomatizada de artefactos forenses clave de hosts Windows, utilizando únicamente herramientas…
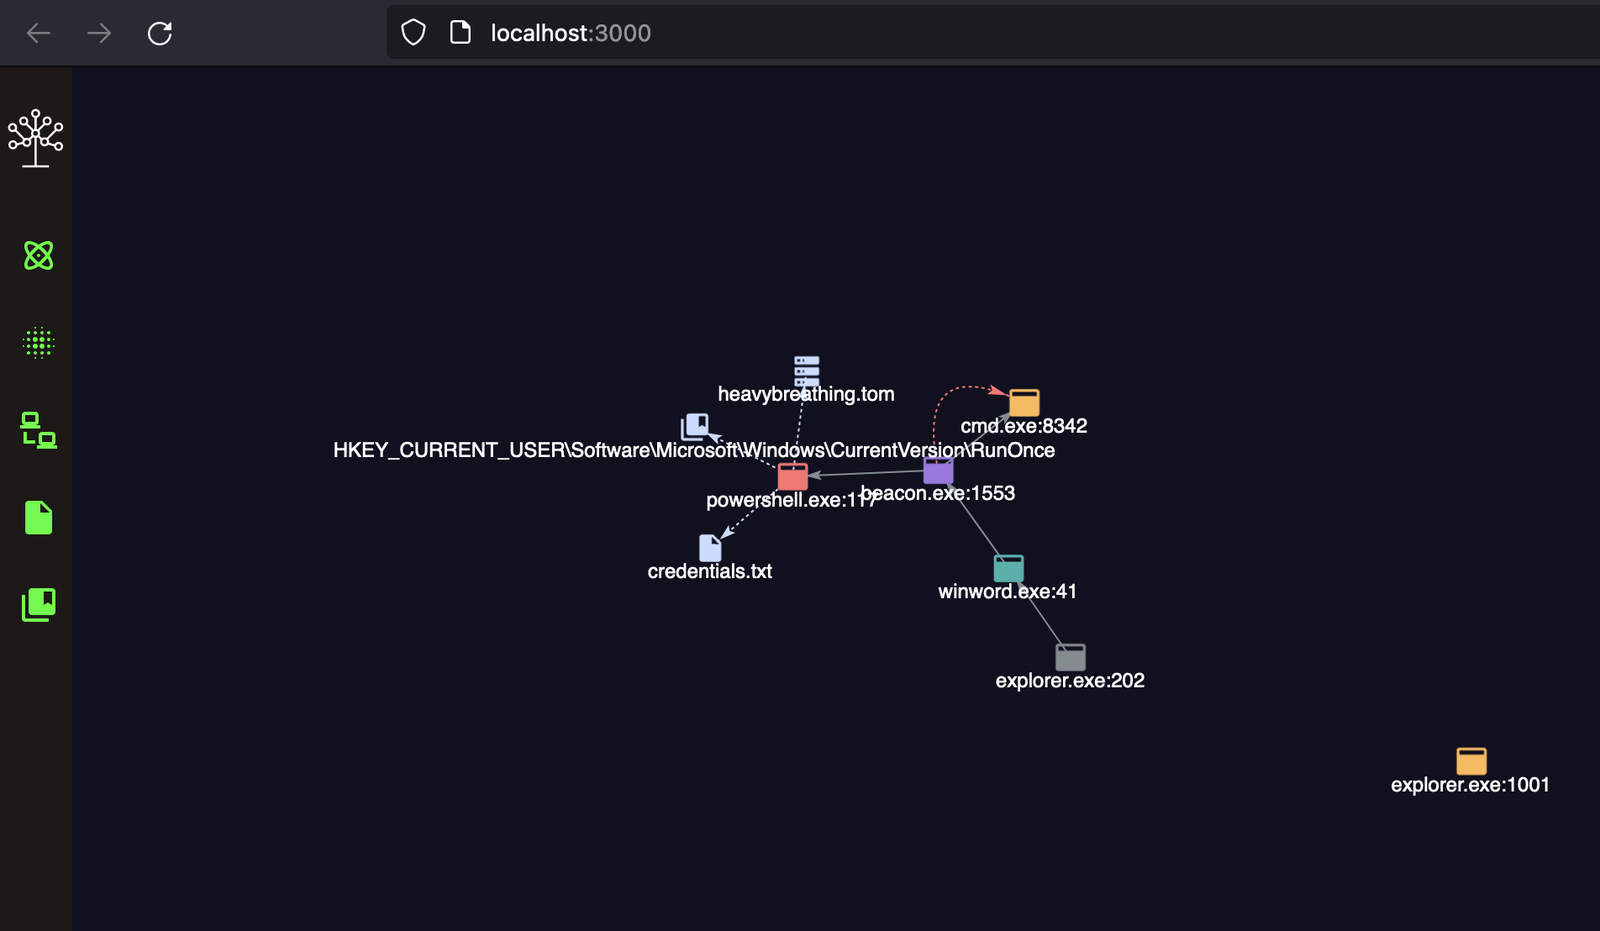 withsecurelabs/detectree
Herramienta interactiva de visualización de datos para equipos azules que permite analizar datos de detección, comprender relaciones, reducir la…
 withsecurelabs/lazarus-sigma-rules
Reglas Sigma para detectar TTPs del grupo Lazarus, que cubren la ejecución de documentos maliciosos, el abuso de PowerShell, tareas programadas y el…
 withsecurelabs/macostriagecollectionscript
Recopila datos exhaustivos de triaje de macOS para la respuesta a incidentes, incluyendo registros del sistema, listados de archivos, datos del…
 fireeye/pywintrace
Wrapper de Python ctypes para Event Tracing for Windows (ETW) que permite el control de sesiones, la captura de eventos y callbacks personalizados…
 virologi-info/papercut-toolkit
#Kit de Defensa para PaperCut CVE-2026-81578 + CVE-2026-82078 2 3 Un kit **defensivo** para verificar y comprender la exposición a la cadena
 eshlomo1/microsoft-sentinel-secops
Contenido de operaciones de SOC para Microsoft Sentinel, incluyendo consultas de búsqueda de amenazas, playbooks de respuesta a incidentes y análisis…
 thinkst/opencanary
Honeypot de bajos recursos que emula servicios de red comunes para detectar la actividad del atacante posterior a una brecha, con módulos de…
 infokom-ki/zimbra-cve-2026-73570-rules
# Reglas de detección de Wazuh para CVE-2026-73570, una inyección de comandos del sistema operativo en Zimbra Collaboration Suite, que monitorea los…
 juanlunaia/aegis-latent-core
Self-hosted evidence gateway for AI systems: fail-closed policy, WAF, egress controls, signed durable MMR proofs, and offline verification across LLM…
 siberanka/rdp-guard
Supervisa los registros de seguridad de Windows para detectar intentos fallidos de RDP y bloquea automáticamente las IP abusivas mediante el Firewall…
 d3vhex/sentora
An open-source, self-hosted AI-powered SIEM, EDR and SOAR platform for modern security operations.
 sebinxavi/cve-checker-2026
# Comprobador de vulnerabilidades multi-SO para CVE-2026-31431 (kernel de Linux) y CVE-2026-41940 (cPanel)
 ashok523/cve-2026-31431
# Libro de jugadas de IR defensivo y paquete de detección para CVE-2026-31431 (Copy Fail) LPE del kernel de Linux, que incluye consultas de búsqueda…