d3vhex/sentora
Una plataforma SIEM, EDR y SOAR de código abierto, autoalojada y potenciada por IA, diseñada para operaciones de seguridad modernas.



Stack de seguridad autoalojado para equipos pequeños/medianos que no cuentan con un
SOC dedicado. Instala un agente en cada endpoint, apúntalos al servidor y obtendrás
registros SIEM, integridad de archivos, vulnerabilidades de paquetes, un explorador
de registros impulsado por OpenSearch, triaje autónomo con IA y un motor de playbooks SOAR, todo en un solo
docker compose up.
La parte de "IA" es un modelo Ollama que se ejecuta localmente (por defecto llama3.2:3b).
Los registros nunca salen de la máquina; no hay clave de OpenAI, ni clave de Anthropic, ni
llamadas a casa. Si quieres un modelo más inteligente y tienes la RAM, cámbialo en .env.
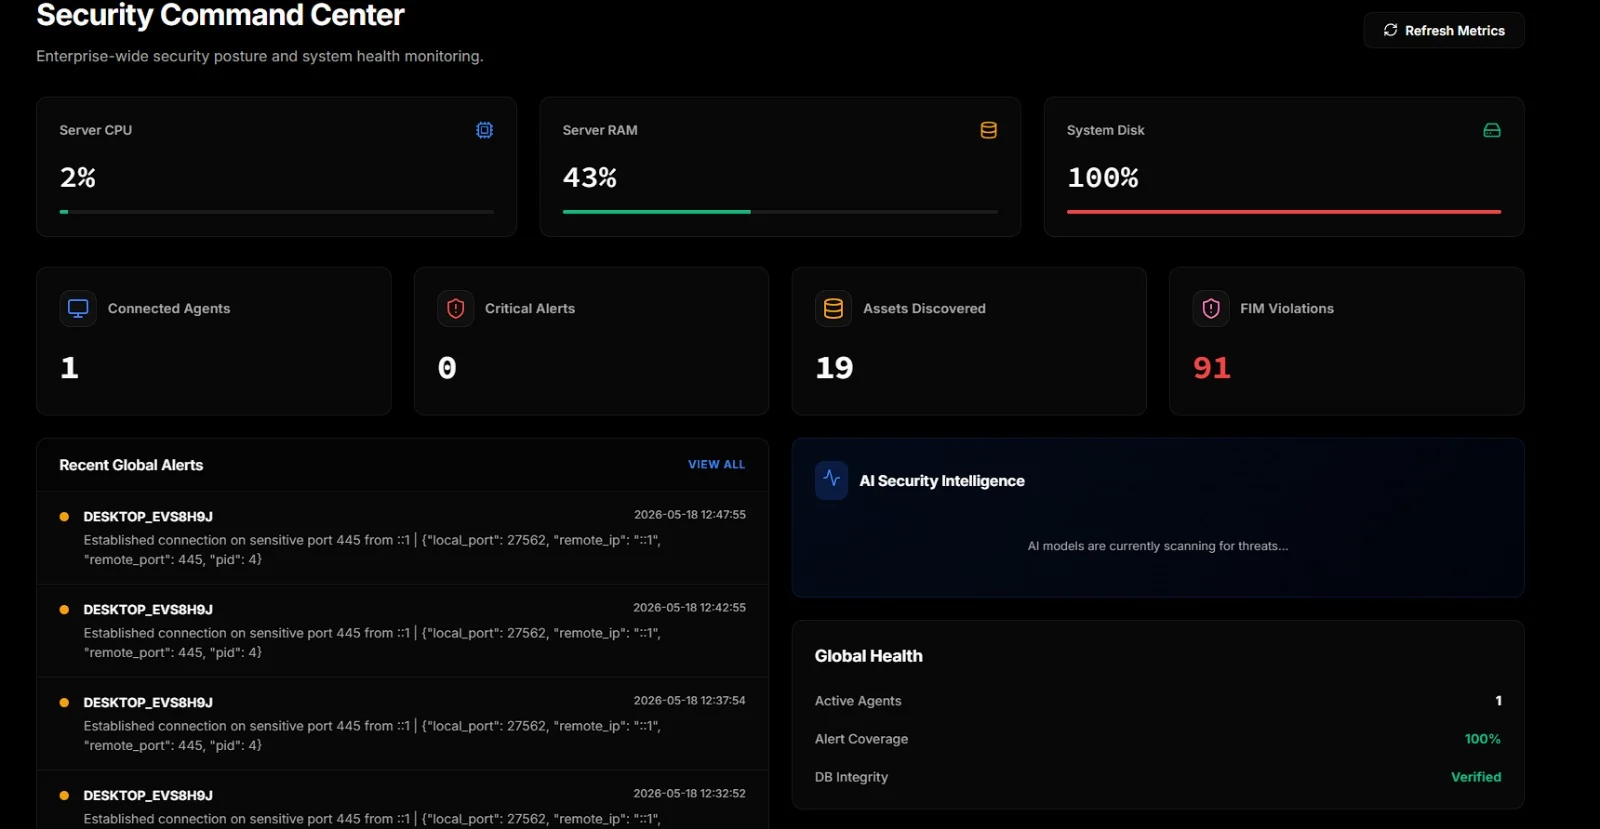
Recopila telemetría de agentes Windows y Linux a través de un único canal TCP. Eventos SIEM, alertas, FIM, paquetes, conexiones de red, puertos abiertos, actividad de Docker, capturas de pantalla.
Detecta con reglas Sigma, en el endpoint. 43 reglas que cubren 47 técnicas de MITRE
ATT&CK se incluyen en conf/sigma/builtin/; coloca conjuntos de reglas de la comunidad
junto a ellas. Sigma compara campos con nombre en lugar de texto, por lo que
Image|endswith: '\vssadmin.exe' no puede ser evadido por la palabra "vssadmin"
apareciendo en un mensaje no relacionado — y
CommandLine|utf16le|base64offset|contains lee dentro de una carga útil base64
-EncodedCommand, donde la línea de comandos en texto plano muestra solo el
envoltorio. Medido en el corpus de evaluación: 9 de 10 ataques detectados solo por Sigma,
0 de 9 negativos difíciles marcados falsamente. Esta capa es determinista y sigue
funcionando cuando el modelo no está disponible.
Correlaciona entre eventos, lo que ninguna regla por evento puede hacer. Un único inicio de sesión fallido
es rutinario; cinco cuentas fallando desde una misma fuente en cuarenta segundos es un
ataque de pulverización de contraseñas, y mirar cualquiera de esos cinco eventos nunca te
lo dirá. Cubre pulverización, fuerza bruta, un éxito que llega tras fallos
repetidos, y ráfagas de creación de cuentas o instalaciones de servicios — en ambas
plataformas, a partir de IDs de eventos de Windows o de líneas auth.log analizadas.
Se ejecuta en dos puntos de observación, porque ven ataques diferentes. Por host en el agente, donde un ataque contra una máquina es visible en su totalidad. Y entre hosts en la ruta de ingesta, donde una pulverización que avanzó un fallo a la vez sobre cincuenta máquinas se hace visible — ningún agente individual ve más de un evento, y ese es el ataque más competente, ya que pulverizar de forma amplia y superficial se mantiene por debajo tanto del bloqueo por cuenta como de los umbrales por host.
Cobertura total con Sigma: 51 técnicas. Cada ventana se dispara una vez en lugar de una vez por evento, y cada contador está acotado — un contador indexado por un nombre de usuario proporcionado por el atacante es una primitiva de agotamiento de memoria, no una detección.
Asigna las detecciones a MITRE ATT&CK, desde las propias reglas. Las reglas llevan
tags: attack.t1490, por lo que no hay una tabla de mapeo mantenida a mano que quede
obsoleta. La página de cobertura separa tres estados que un único "cobertura %" ocultaría:
cubierto y visto, cubierto y silencioso, y no cubierto en absoluto — siendo este último
el único en el que el silencio de la consola no significa nada.
Triaja cada evento con un LLM local. Tres workers se ejecutan en paralelo:
uno vigila cada evento entrante en tiempo real, uno ejecuta escaneos profundos
dirigidos por el operador, y uno decide si tomar una acción defensiva
(BLOCK_IP, ISOLATE_HOST, KILL_PROCESS, etc.).
Modo sombra para el worker defensivo. Activa AI_SHADOW_MODE=1 y
cada veredicto autónomo se prepara para aprobación humana en el SOAR Hub
en lugar de ser despachado. Útil para ajustar el modelo con tráfico
real antes de dejarlo actuar por su cuenta.
Indexa todo en OpenSearch para que puedas buscar en tu flota con consultas difusas / exactas / de prefijo desde un solo lugar.
Ejecuta playbooks SOAR construidos en un pequeño editor visual con seguimiento de resultados por nodo y de múltiples pasos, que pueden activarse manualmente o por veredicto de la IA.
Escaneos de vulnerabilidades de los paquetes instalados de cada agente contra OSV (en línea o mediante un espejo interno).
Extrae feeds de threat-intel de abuse.ch (Feodo, ThreatFox, URLhaus) hacia una tabla de indicadores local, con purga de datos obsoletos y un interruptor de air-gap.
Valida las configuraciones de los agentes antes de aplicarlas. Análisis de YAML, forma estructural y compilación de regex — una regex inválida es YAML válido y desactiva silenciosamente la regla que la contiene.
Escritorio remoto integrado mediante streaming JPEG por WebSocket, sin necesidad de instalar VNC por separado en el endpoint.
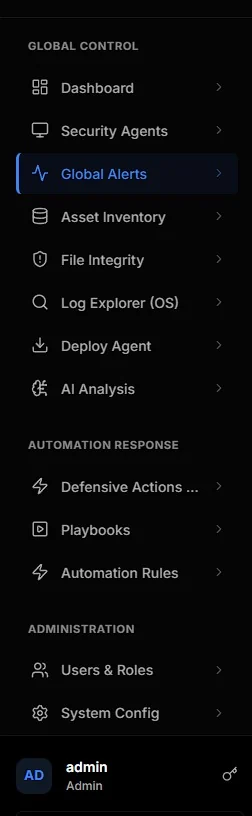
La barra lateral agrupa todo en tres secciones: telemetría (dashboard, agentes, alertas, activos, FIM, logs, IA), respuesta de automatización (acciones defensivas, playbooks, reglas de automatización) y administración.
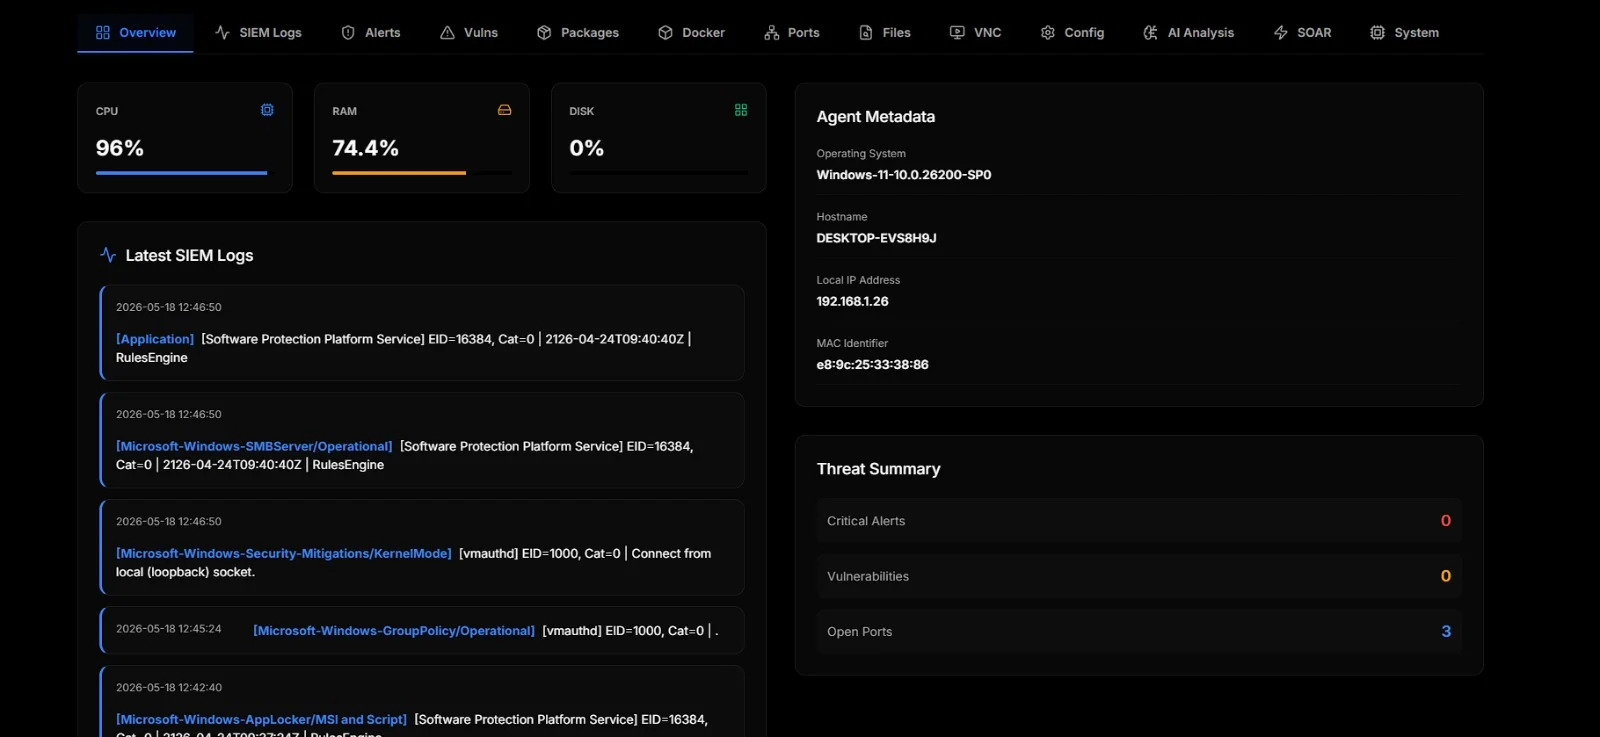
Cada agente enrolado tiene su propia página con doce pestañas. La vista general muestra medidores de recursos en vivo, los logs SIEM más recientes, metadatos del agente y un resumen de amenazas:
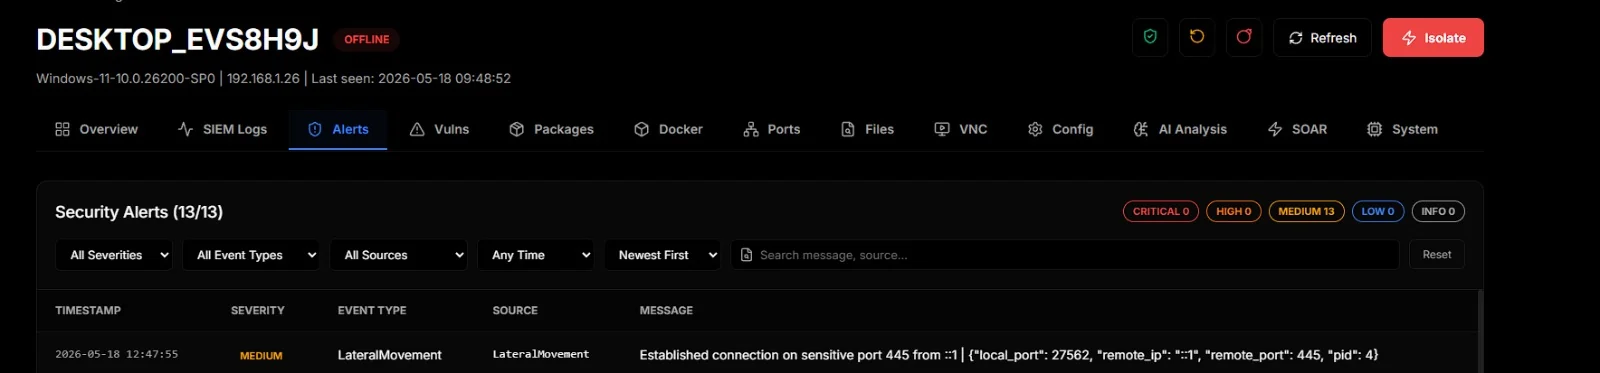
Las alertas son todo lo que las propias reglas de correlación del agente ya han marcado. Coloreadas por severidad, filtrables, buscables:
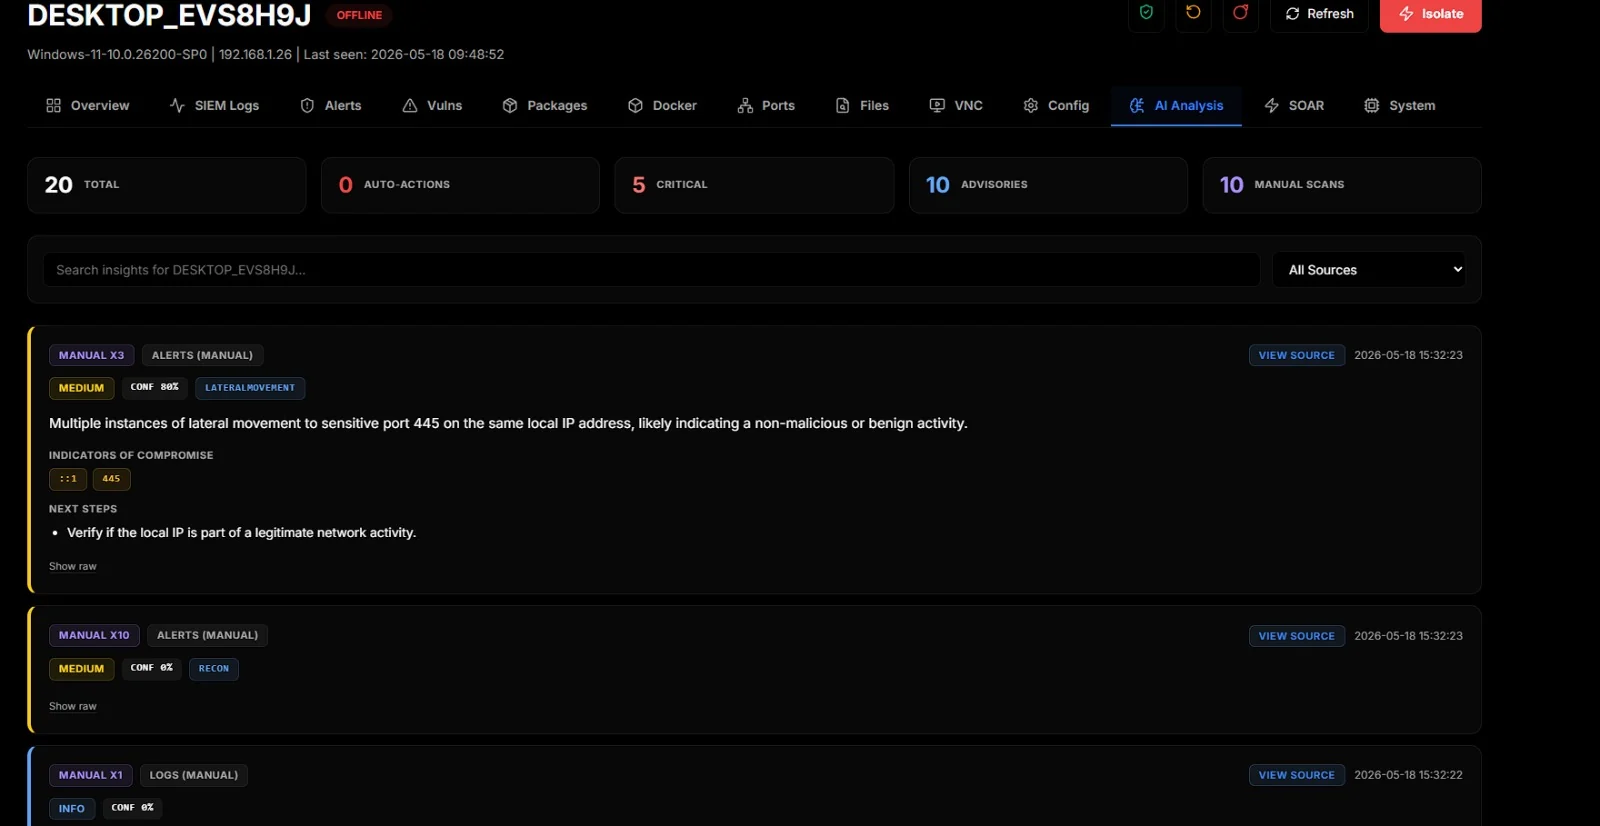
La pestaña AI Analysis es el lado orientado al operador del LLM local. Los escaneos manuales y automáticos llegan aquí. Cada hallazgo lleva un chip de veredicto, confianza, indicadores MITRE (cuando el modelo los devuelve), IOCs, próximos pasos y un botón View Source que abre la fila de log exacta que la IA consultó:
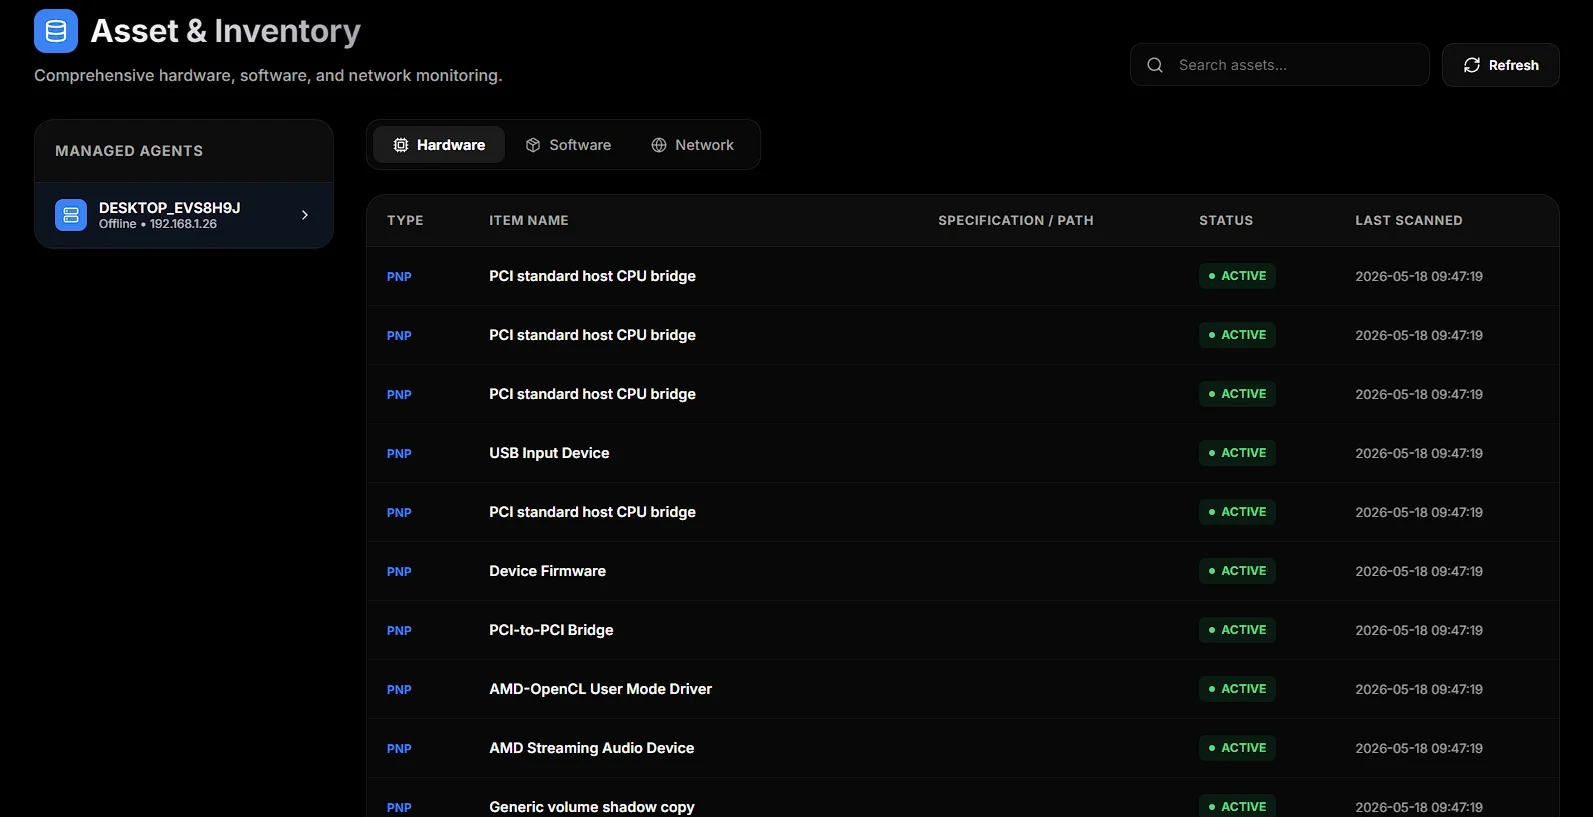
Hardware, software y sockets de red por agente. La pestaña de hardware lista cada dispositivo PnP, la de software lista los paquetes instalados, la de red lista cada socket TCP/UDP con su proceso propietario: