Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
syswarden — Orquestador de seguridad Linux local que aplica políticas de nftables con telemetría HIDS/HIPS, fuentes de inteligencia de amenazas acotadas, análisis de registros WAAP fuera de banda y alta disponibilidad autenticada. | Kitploit
Herramientas/GitHubGitHub/duggytuxy/syswarden
Herramientas DefensivasAuditoría de ConfiguraciónSeguridad de RedesSeguridad en la NubeInteligencia de AmenazasDetección de IntrusionesAnálisis de Registros
GitHubduggytuxy/syswarden

syswarden

Orquestador de seguridad Linux local que aplica políticas de nftables con telemetría HIDS/HIPS, fuentes de inteligencia de amenazas acotadas, análisis de registros WAAP fuera de banda y alta disponibilidad autenticada.

Ver Repositorio
40632116hace 5h 50mRevisado por Kitploit
Compartir
Sitio web
Logotipo oficial de SysWarden

Flujo de trabajo de empaquetado de SysWarden Auditoría de seguridad de SysWarden Cumplimiento de Plumber Puntuación de Plumber OpenSSF Scorecard Licencia de GitHub Únete al Discord oficial de SysWarden

SysWarden

Defensa Linux. Tu host. Tus reglas.

Defensa Linux local del host con aplicación auditable y de fallo cerrado.

Sitio web | Documentación | Compilar desde el código fuente | Hoja de ruta

SysWarden es un orquestador de seguridad Linux de código abierto que combina una política autoritativa de nftables, telemetría del host, listas de inteligencia de amenazas, análisis de registros WAAP fuera de banda, alta disponibilidad autenticada y un panel de terminal nativo. Está diseñado para operadores que desean una única capa de defensa del host revisable sin colocar otro proxy en la ruta de datos de la aplicación.

SysWarden no es un proxy HTTP en línea, un saneador de tráfico ni un producto de certificación regulatoria.

Versión actual del código fuente: v4.10.4.

La última versión estable es v4.10.4, validada bajo IVV (Integración, Verificación y Validación).

Utilice la guía de instalación, la guía de recuperación histórica y eliminación y el registro de verificación de la versión. Las versiones intermedias siguen IVV; las generaciones Upgrade requieren IVVQ completo. Las compilaciones posteriores del código fuente no heredan el veredicto de una versión publicada.
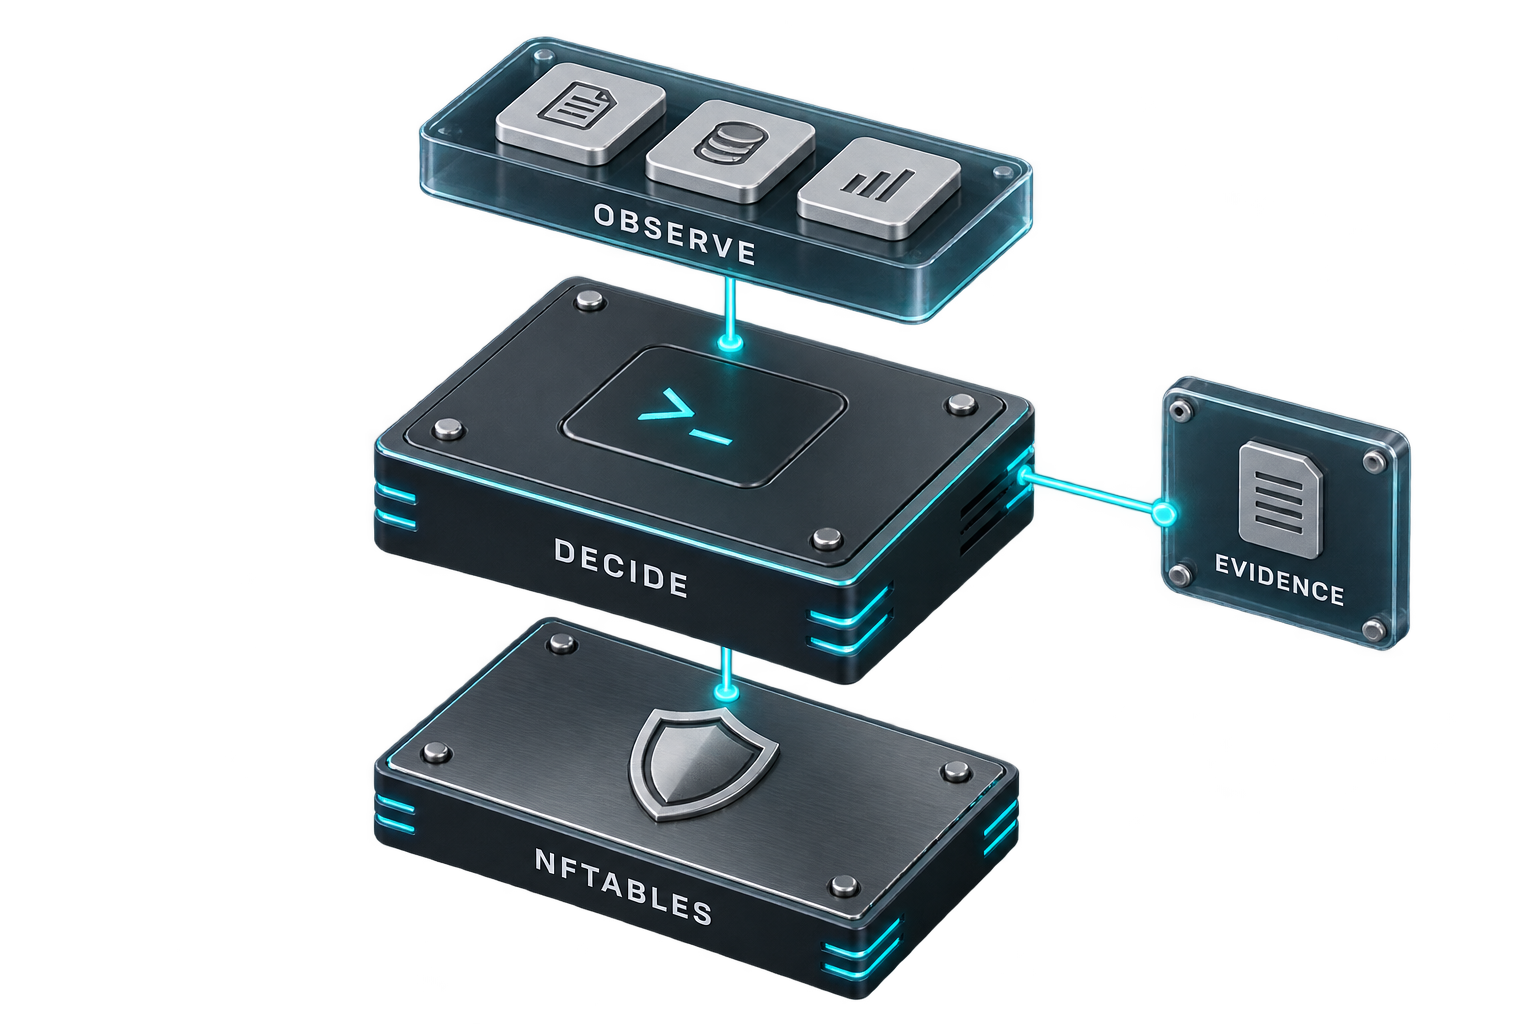
Observar, decidir, aplicar

Flujo conceptual de defensa: las señales del host alimentan las decisiones de política, nftables aplica las acciones validadas y la evidencia registra el resultado.

SysWarden observa las señales del host, evalúa la política del operador y aplica acciones validadas mediante nftables. Los registros y la evidencia de las versiones ayudan a los operadores a revisar lo que se observó y se ejecutó. Esta ilustración resume el modelo de defensa; las capacidades individuales siguen sujetas a su versión y alcance documentados.

Características

  • Aplicación autoritativa de nftables con compatibilidad acotada con firewalld y UFW cuando ya hay exactamente un frontend compatible activo.
  • Listas de bloqueo, listas blancas y excepciones SSH persistentes con entradas canónicas de IP, CIDR y con alcance de servicio.
  • Telemetría del host y análisis fuera de banda de registros WAAP para flujos de trabajo de detección y respuesta locales.
  • Fuentes de inteligencia de amenazas acotadas con comportamiento de publicación de última versión válida conocida.
  • Panel de terminal local nativo sin servicio de navegador ni puerto de escucha.
  • Sincronización HA autenticada sobre TLS 1.3 con controles explícitos de propiedad y de barrera de migración.
  • Integración opcional con BunkerWeb con HA autenticada y limpieza consciente de la procedencia.
  • Empaquetado nativo DEB, RPM y APK para hosts Linux amd64 compatibles.

Capacidades

ÁreaQué proporciona SysWarden
HIDSTelemetría local del host, análisis de registros de seguridad y visibilidad de alertas
HIPSDecisiones de política validadas aplicadas mediante reglas nftables autoritativas
WAAPAnálisis fuera de banda de los registros escritos por un servicio upstream compatible
Inteligencia de amenazasListas locales canónicas y actualizaciones acotadas de fuentes externas
Alta disponibilidadTLS 1.3, autenticación bearer y sincronización con alcance de par
OperacionesCLI y TUI locales, configuración modular, auditoría y controles de ciclo de vida
Cadena de suministroPaquetes Linux con suma de verificación, metadatos de actualización firmados y evidencia de la versión

Plugin de integración con BunkerWeb

Utilice el plugin opcional de integración con BunkerWeb para conectar eventos de seguridad compatibles de BunkerWeb con la aplicación de políticas en el host de SysWarden a través de la API HTTPS autenticada. La guía de integración cubre la configuración y la compatibilidad. Siga los requisitos previos específicos de la versión antes de habilitar la sincronización o HA v2.

Inventario de la versión y verificación

La versión estable v4.10.4 publica una lista de materiales de software SPDX legible por máquina, syswarden-sbom.spdx.json, para la revisión de dependencias. Un SBOM es un inventario, no una afirmación de ausencia de vulnerabilidades.

SHA256SUMS.txt verifica la integridad del paquete frente al inventario descargado. Autentique el manifiesto de actualización firmado con Ed25519 con una clave de versión de confianza independiente antes de instalar un paquete descargado manualmente. La guía para operadores explica el verificador existente, sus requisitos previos de confianza y la distinción entre la autenticación del paquete y el inventario del SBOM.

Fuentes de inteligencia

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →