
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
pcybox-attackgraph — Laboratorio de navegador de código abierto para construir una infraestructura simulada, observar cómo un ataque se desplaza a través de ella y comprobar si tu defensa funciona. | Kitploit
Herramientas/GitHubGitHub/mister-iks/pcybox-attackgraph
Herramientas DefensivasSeguridad de RedesCTFPruebas de PenetraciónAprendizaje y EducaciónRed TeamingRutas de Aprendizaje y CursosLabs y Práctica
Compartir
GitHub
mister-iks/pcybox-attackgraph

pcybox-attackgraph

Laboratorio de navegador de código abierto para construir una infraestructura simulada, observar cómo un ataque se desplaza a través de ella y comprobar si tu defensa funciona.

Ver RepositorioSitio web
478157hace 1 mesAún no revisado

PCYBOX AttackGraph logo

PCYBOX AttackGraph

Construye. Ataca. Defiende. Comprende.

Un laboratorio de código abierto que se ejecuta completamente en tu navegador: construye una infraestructura simulada, observa cómo un ataque se propaga a través de ella y comprueba si tu defensa realmente funciona. Cada paso viene con la razón por la que funcionó, y cada control indica exactamente qué precondición rompe.

Demo en vivo · Français · Especificación · Cómo funciona el motor · Formato del laboratorio · Contribuir
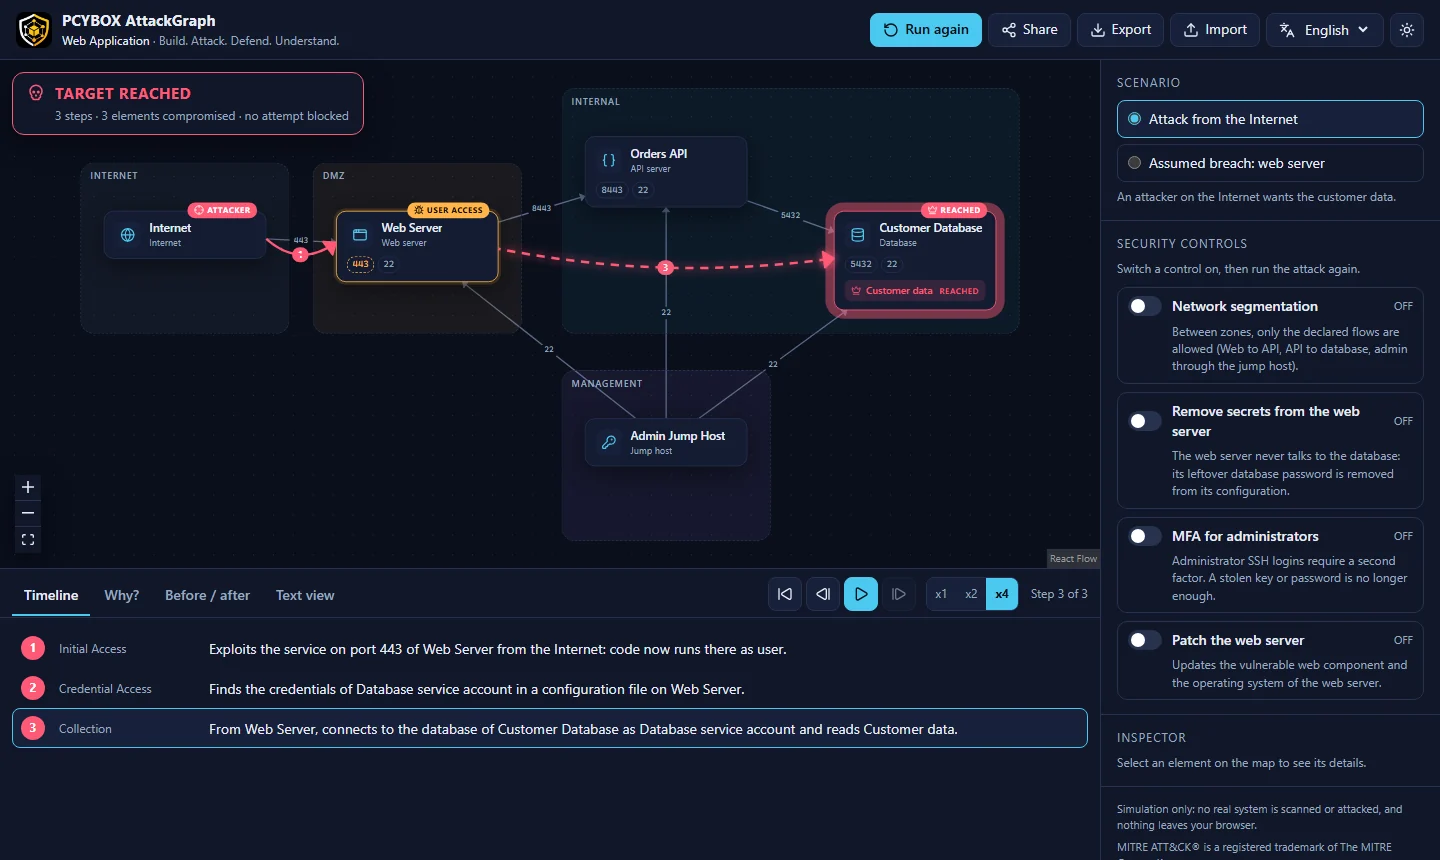
Un ataque desde Internet alcanza la base de datos de clientes en 3 pasos

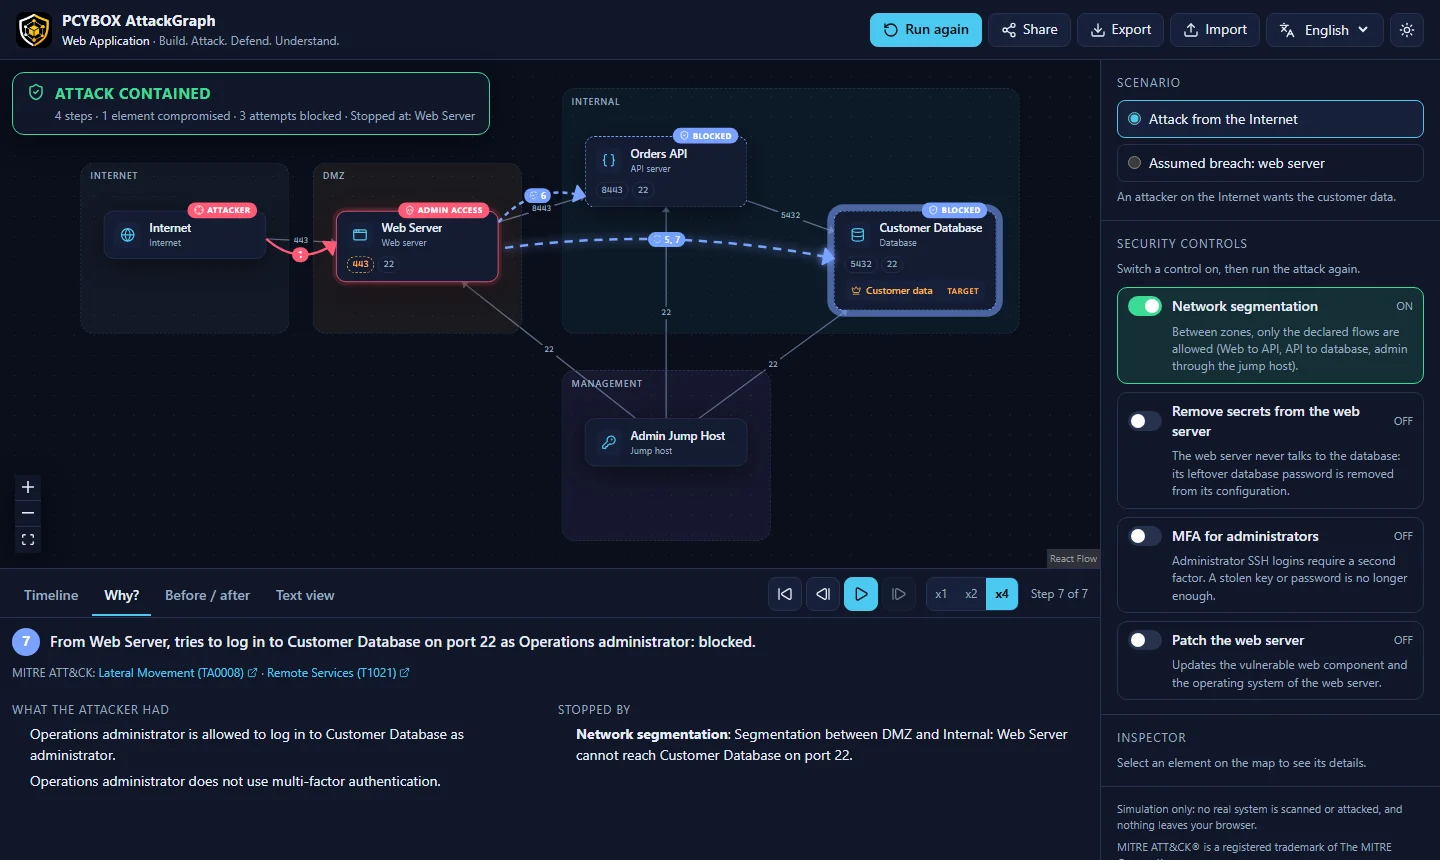
Con segmentación de red, el mismo ataque queda contenido en el servidor web, y el panel Why? explica el bloqueo

Por qué este proyecto

Superficie de ataque, movimiento lateral, segmentación, radio de impacto, defensa en profundidad: estas ideas son difíciles de comprender a partir de diagramas estáticos. PCYBOX AttackGraph las convierte en algo que puedes ver y manipular:

  • Visible: el ataque se desplaza por el mapa, paso a paso, con controles de reproducción.
  • Explicable: el panel Why? enumera las precondiciones que se cumplieron, el control que detuvo un paso y los controles que podrían haberlo detenido, con un clic para probarlos.
  • Causal: la vista Before / after compara tu arquitectura con el mismo laboratorio sin ningún control.
  • Honesto: los controles no tienen efecto mágico. MFA no protege una cuenta de servicio; el parcheo detiene la entrada pero no a un atacante que ya está dentro; un WAF (próximamente) detiene la inyección pero no todos los componentes vulnerables.
  • Accesible en todas partes: sin cuenta, sin servidor, sin rastreo. Funciona en dispositivos modestos, en varios idiomas, con teclado y lector de pantalla (la Text view es un equivalente completo del mapa).

Solo simulación. El laboratorio nunca escanea, contacta ni ataca un sistema real. Las técnicas se describen a nivel conceptual, mapeadas a MITRE ATT&CK, sin ningún procedimiento de explotación.

Pruébalo

Abre la demo en vivo: nada que instalar, sin cuenta. O ejecútalo localmente:

git clone https://github.com/Mister-iks/pcybox-attackgraph.git
cd pcybox-attackgraph
pnpm install
pnpm dev

Luego abre la URL que se imprime en la terminal, haz clic en Run attack, activa Network segmentation y vuelve a ejecutar.

Teclado: Space reproduce o pausa, las teclas de flecha avanzan por el ataque, Home vuelve al inicio.

Construye tu propio laboratorio

Cambia a Edit, luego arrastra elementos desde la paleta al mapa, conéctalos arrastrando desde el punto en el lateral de un elemento, y completa servicios, debilidades, credenciales almacenadas, identidades, activos, controles y escenarios en el panel lateral. La pestaña Problems señala lo que probablemente está mal (un flujo hacia un puerto sin servicio, un control que no se aplica a nada...). Deshaz y rehaz con Ctrl+Z y Ctrl+Y. Tu laboratorio se guarda en el navegador y se puede exportar, importar y compartir por enlace.

Qué incluye la aplicación

  • Tres plantillas: Web Application (red plana, secretos olvidados), Small Office (contraseña de administrador local compartida, escritorio remoto abierto a Internet) y Active Directory (administradores de dominio iniciando sesión en estaciones de trabajo, segmentación de administración).
  • Un editor de laboratorio: paleta, conexiones por arrastrar y soltar, formularios para cada parte de un laboratorio, detección de problemas en vivo, deshacer y rehacer, guardado automático.
  • Un motor determinista con 8 técnicas y 6 controles (segmentación, bóveda de secretos, MFA, parcheo, mínimo privilegio, protección de credenciales).
  • Mapa animado, línea de tiempo con reproducción x1/x2/x4, panel Why?, comparación Before / after, Text view.
  • Compartir por enlace (todo el laboratorio viaja en el fragmento de la URL, nada se almacena en un servidor), exportación e importación de archivos .attackgraph.json.
  • Inglés y francés, temas claro y oscuro, soporte de movimiento reducido.

Consulta la hoja de ruta para lo que viene a continuación.

Cómo funciona

lab (.attackgraph.json) ──▶ validation ──▶ engine (web worker) ──▶ story of events ──▶ map, timeline, Why?

El motor satura las capacidades del atacante ronda a ronda (puntos de apoyo, credenciales, acceso a datos). Cada técnica tiene precondiciones y efectos; cada control rompe una precondición precisa. Como las rondas son en anchura, la historia reproducida para un objetivo alcanzado es una de sus derivaciones más cortas. Detalles en docs/engine.md.

Estructura del repositorio

apps/web/           web application (React, React Flow, Vite)
packages/engine/    simulation engine: pure TypeScript, no DOM, fully tested
packages/schema/    JSON Schema of the .attackgraph.json lab format
packages/i18n/      messages (English, French) shared by the app and the CLI
packages/cli/       attackgraph command line tool
content/templates/  ready-to-use labs (CC BY 4.0)
docs/               specification, engine and format documentation

Desarrollo

Requisitos: Node.js 20 o posterior y pnpm.

pnpm install
pnpm dev             # start the app
pnpm test            # engine, schema and app unit tests
pnpm e2e             # end-to-end tests (Playwright, desktop and mobile)
pnpm verify          # everything the CI checks: text, types, tests, build, bundle budget

Línea de comandos

pnpm attackgraph validate content/templates
pnpm attackgraph list content/templates/active-directory.attackgraph.json
pnpm attackgraph simulate content/templates/active-directory.attackgraph.json --scenario phishing --enable tiering
pnpm attackgraph compare content/templates/web-application.attackgraph.json --enable segmentation --lang fr
pnpm attackgraph simulate <lab> --format markdown   # or json, for other tools

Presupuesto de rendimiento: como máximo 250 kB de JavaScript inicial (gzip). La CI falla por encima de eso.

Hoja de ruta

VersiónEnfoque
v0.1Una red, un ataque, una defensa: la plantilla Web Application
v0.2 (en curso)Editor de laboratorio, 3 plantillas, herramienta de línea de comandos
v0.3Rutas de ataque, puntos de estrangulamiento, radio de impacto, vista integrable, PWA sin conexión
v0.5Modo desafío, modo profesor, 10 misiones alineadas con NICE, ECSF y CyBOK
v1.0Formato estable, 8 plantillas, 9 idiomas incluidos árabe y chino
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







