
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
awesome-cybersecurity-blueteam — :computer:🛡️ Una colección curada de recursos, herramientas y otras cosas interesantes para los equipos azules de ciberseguridad. | Kitploit
Herramientas/GitHubGitHub/fabacab/awesome-cybersecurity-blueteam
Herramientas DefensivasSeguridad de ContenedoresSeguridad de RedesSeguridad en la NubeDevSecOpsInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Aprendizaje y EducaciónRespuesta a Incidentes
Recursos Curados
Rutas de Aprendizaje y Cursos
Top en Rutas de Aprendizaje y Cursos #18
GitHubfabacab/awesome-cybersecurity-blueteam

awesome-cybersecurity-blueteam

💻🛡️ Una colección curada de recursos, herramientas y otras cosas interesantes para los equipos azules de ciberseguridad.

Ver Repositorio
5.7k85296hace 2 añosRevisado por Kitploit
Compartir

Awesome Equipo Azul de Ciberseguridad Awesome

Una colección de recursos, herramientas y otras cosas brillantes para los equipos azules de ciberseguridad.

Los equipos azules de ciberseguridad son grupos de personas que identifican fallos de seguridad en los sistemas de tecnología de la información, verifican la eficacia de las medidas de seguridad y supervisan los sistemas para garantizar que las medidas defensivas implementadas sigan siendo eficaces en el futuro. Aunque no es exclusiva, esta lista está fuertemente inclinada hacia proyectos de Software Libre y en contra de productos propietarios o servicios corporativos. Para TTPs ofensivos, consulte awesome-pentest.

Sus contribuciones y sugerencias son ♥ muy bienvenidas. (✿◕‿◕). Consulte las Pautas de contribución para más detalles. Este trabajo está licenciado bajo una Licencia Creative Commons Atribución 4.0 Internacional.

Muchos profesionales de la ciberseguridad facilitan la violencia estatal racista, consciente o inconscientemente, al prestar servicios a agencias policiales locales, estatales y federales o al cooperar de otro modo con instituciones similares que hacen lo mismo. Este mal ocurre con mayor frecuencia a través del mecanismo coercitivo del empleo bajo la amenaza de falta de acceso a alimentos, vivienda o atención médica. A pesar de la disponibilidad pública de esta lista, es la intención y esperanza del mantenedor que esta lista apoye a las personas y organizaciones que trabajan para contrarrestar ese mal masivo aunque banal.
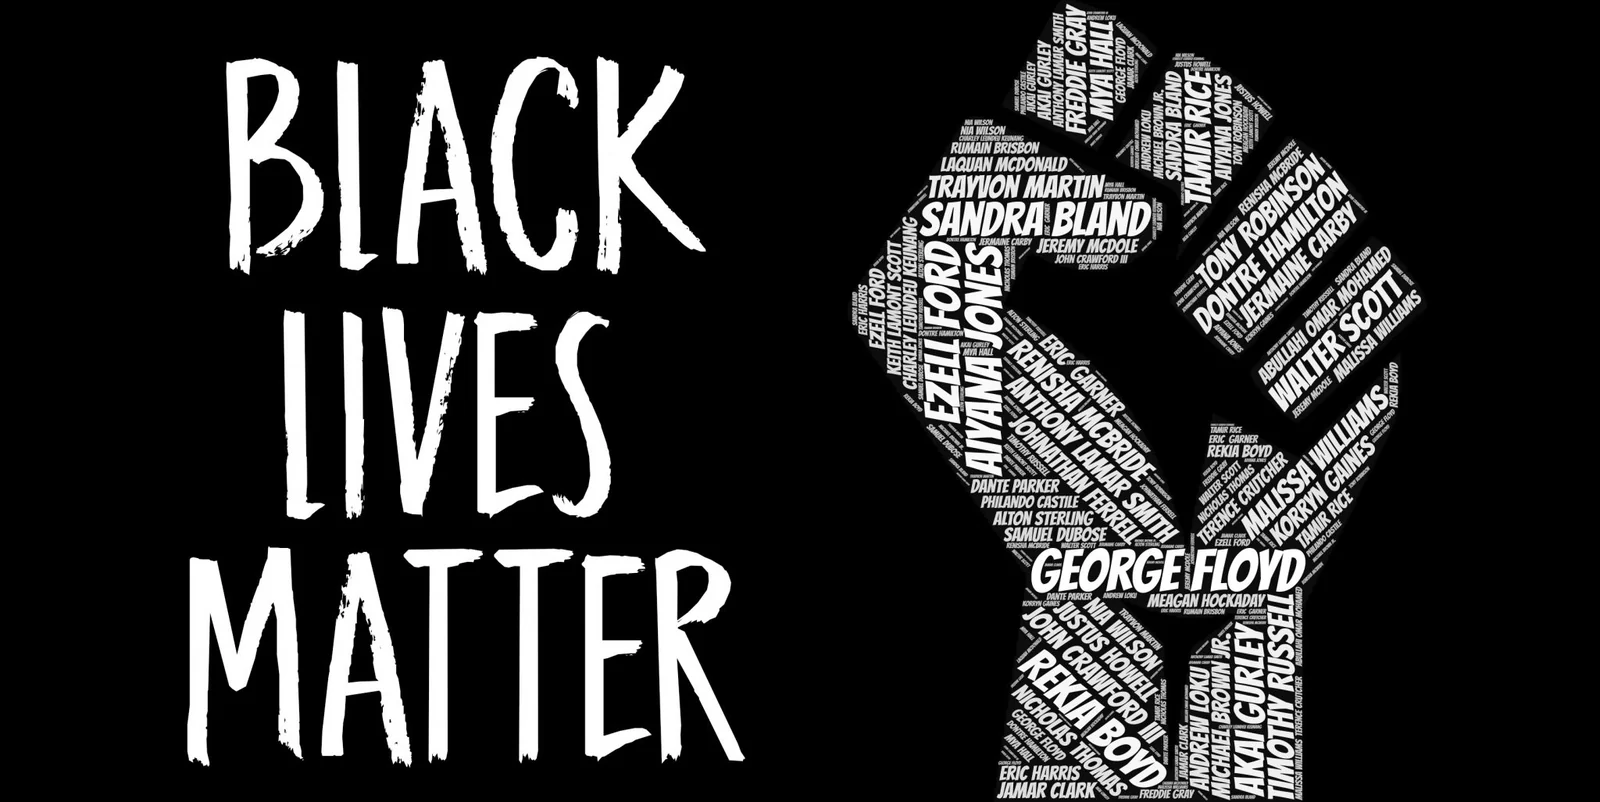
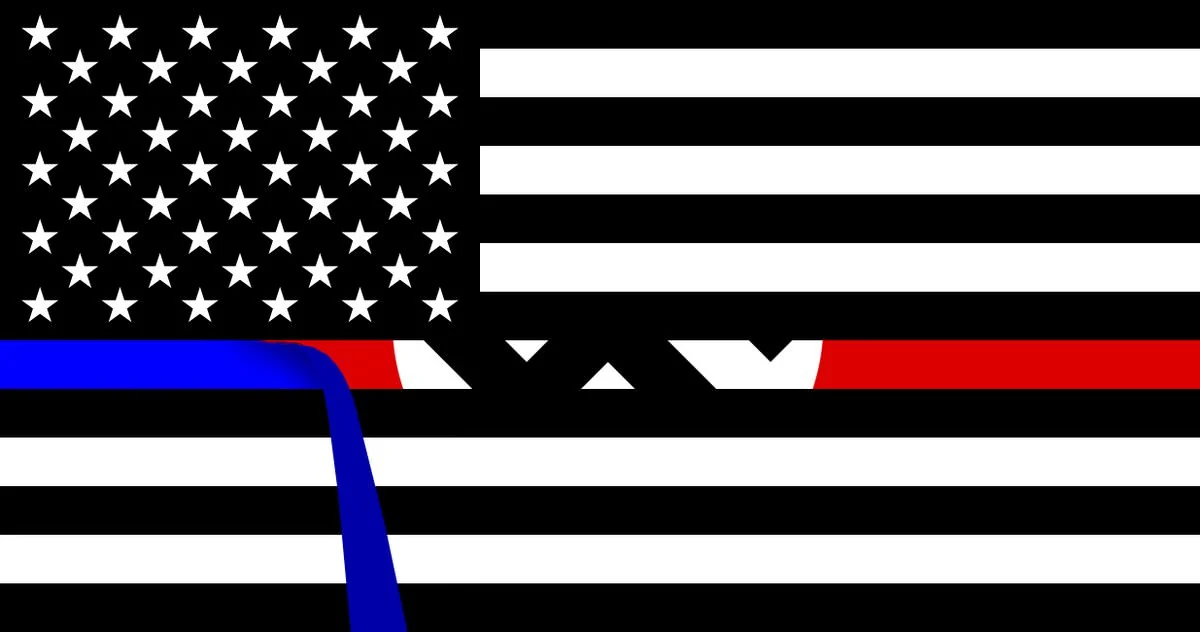
Imagen de un puño levantado compuesto por los nombres de personas negras asesinadas por la violencia policial racista financiada por los contribuyentes.

Imagen de una bandera de "Blue Lives Matter" con la delgada línea azul siendo despegada para revelar una esvástica nazi debajo.

DESFINANCIA A LA POLICÍA.

Contenido

  • Automatización y convención
    • Bibliotecas de código y enlaces
    • Orquestación, automatización y respuesta de seguridad (SOAR)
  • Seguridad de plataformas en la nube
    • Monitorización distribuida
    • Kubernetes
    • Mallas de servicios
  • Seguridad de las comunicaciones (COMSEC)
  • DevSecOps
    • Endurecimiento de aplicaciones o binarios
    • Pruebas e informes de cumplimiento
    • Confusión de dependencias
    • Fuzzing
    • Aplicación de políticas
    • Seguridad de la cadena de suministro
  • Honeypots
    • Tarpits
  • Herramientas basadas en host
    • Sandboxes
  • Identidad y Autenticación/Autorización (AuthN/AuthZ)
  • Herramientas de respuesta a incidentes
    • Consolas de gestión de IR
    • Recopilación de evidencia
  • Defensas perimetrales de red
    • Aparatos o distribuciones de cortafuegos
  • Distribuciones de sistemas operativos
  • Concienciación e informes de phishing
  • Entrenamiento de preparación y wargaming
    • Análisis e informes posteriores al compromiso
  • Configuraciones de seguridad
  • Monitorización de seguridad
    • Detección y respuesta de endpoints (EDR)
    • Monitorización de seguridad de red (NSM)
    • Gestión de información y eventos de seguridad (SIEM)
    • Monitorización de servicios y rendimiento
    • Búsqueda de amenazas
  • Inteligencia de amenazas
    • Huellas digitales
    • Paquetes y colecciones de firmas de amenazas
  • Defensas de servicios Tor Onion
  • Defensas de la capa de transporte
    • Redes superpuestas y privadas virtuales (VPN)
  • Defensas basadas en macOS
  • Defensas basadas en Windows
    • Active Directory

Automatización y convención

  • Ansible Lockdown - Colección curada de roles de Ansible centrados en seguridad de la información que están tanto verificados como mantenidos activamente.
  • Clevis - Marco de trabajo conectable para descifrado automatizado, utilizado a menudo como cliente de Tang.
  • DShell - Marco de análisis forense de red extensible escrito en Python que permite el desarrollo rápido de complementos para apoyar la disección de capturas de paquetes de red.
  • Dev-Sec.io - Marco de endurecimiento de servidores que proporciona implementaciones en Ansible, Chef y Puppet de varias configuraciones de seguridad de referencia.
  • Password Manager Resources - Datos y código colaborativos y de crowdsourcing para mejorar la gestión de contraseñas.
  • peepdf - Analizador de archivos PDF scriptable.
  • PyREBox - Sandbox de ingeniería inversa scriptable en Python, basado en QEMU.
  • Watchtower - Solución basada en contenedores para automatizar las actualizaciones de imágenes base de contenedores Docker, proporcionando una experiencia de actualización desatendida.

Bibliotecas de código y enlaces

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







