
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
wodat — Kit de herramientas de ataque a bases de datos Oracle en Windows | Kitploit

Herramientas/GitHubGitHub/initroot/wodat
Escáneres de VulnerabilidadesAtaques de ContraseñasPruebas de PenetraciónSeguridad de Bases de Datos
GitHubinitroot/wodat

wodat

Kit de herramientas de ataque a bases de datos Oracle en Windows

Ver Repositorio
801948hace 4 añosRevisado por Kitploit
Compartir

wodat

Windows Oracle Database Attack Tool

Follow on Twitter GitHub last commit

Puerto simple de la popular Oracle Database Attack Tool (ODAT) (https://github.com/quentinhardy/odat) a C# .Net Framework. Créditos a https://github.com/quentinhardy/odat ya que gran parte de la funcionalidad está portada desde su código.

  • Realizar ataques basados en contraseñas, p. ej., nombre de usuario como contraseña, lista de usuarios contra una contraseña dada, lista de contraseñas contra un usuario dado, lista de combinaciones usuario:contraseña.
  • Probar si una credencial/cadena de conexión funciona contra el objetivo
  • Ataques de fuerza bruta para descubrir SID/Nombres de Servicio válidos
  • Realizar descubrimiento de listeners TNS válidos contra un archivo de objetivos o rango CIDR proporcionado
  • ¡Más por venir, espero!

image

Descargo de responsabilidad

No me hago responsable por su uso del software. El desarrollo se realiza en mi capacidad personal y no tiene ninguna afiliación con mi trabajo.

Uso

Los argumentos de línea de comandos generales requeridos son los siguientes:

wodat.exe COMMAND ARGGUMENTS
 COMMAND (ALL,BRUTECRED,BRUTESID,BRUTESRV,TEST,DISC)
 -server:XXX.XXX.XXX.XXX -port:1520
 -sid:AS OR -srv:AS
 -user:Peter -pass:Password

Para probar si un conjunto de credenciales específico funciona.

wodat.exe TEST -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE -user:peter -pass:pan

Consulte el resumen de los módulos para más usos. La herramienta siempre verificará primero si el listener TNS objetivo funciona.

Módulos

BRUTESID

El módulo realiza un ataque de adivinación de SID con lista de palabras; si no tiene éxito, solicitará un ataque de fuerza bruta.

wodat.exe BRUTESID -server:XXX.XXX.XXX.XXX -port:1521
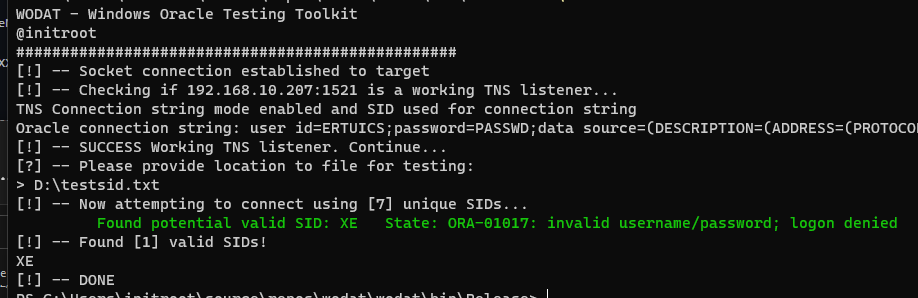
image

BRUTESRV

El módulo realiza un ataque de adivinación de nombre de servicio con lista de palabras; si no tiene éxito, solicitará un ataque de fuerza bruta.

wodat.exe BRUTESRV -server:XXX.XXX.XXX.XXX -port:1521

BRUTECRED

El módulo realiza un ataque basado en contraseñas con lista de palabras. Existen las siguientes opciones:

A - lista de combinaciones usuario:contraseña sin credenciales proporcionadas en los argumentos
B - lista de usuarios con contraseña proporcionada en los argumentos
C - lista de contraseñas con usuario proporcionado en los argumentos
D - nombre de usuario como contraseña con lista de usuarios proporcionada

Para realizar un ataque básico con un archivo que tenga combinaciones usuario:contraseña.

wodat.exe BRUTECRED -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE
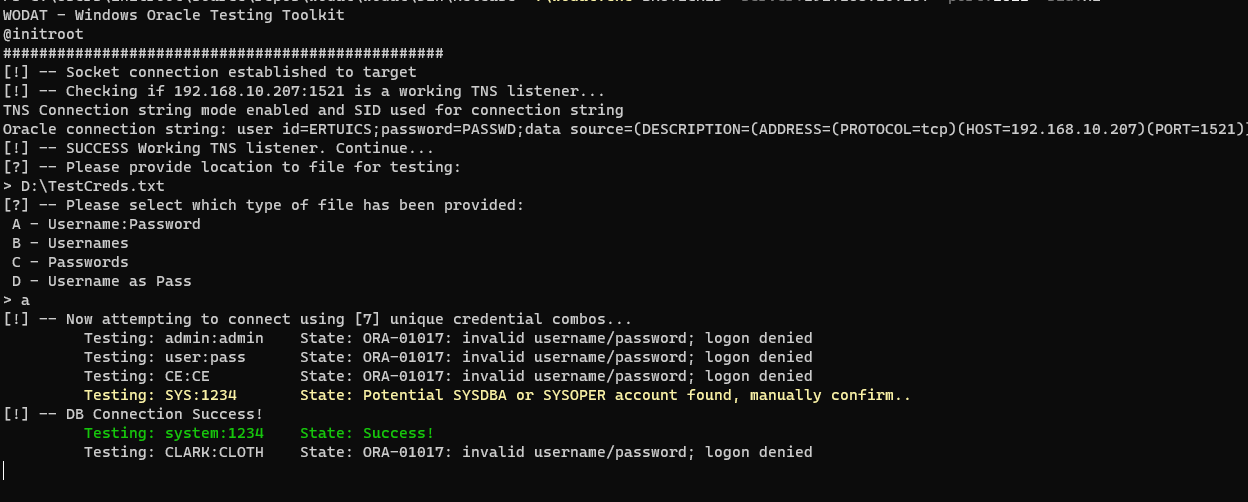
image

TEST

El módulo prueba si la cadena de conexión dada puede conectarse exitosamente.

wodat.exe TEST -server:XXX.XXX.XXX.XXX -port:1521 -sid:XE -user:peter -pass:pan
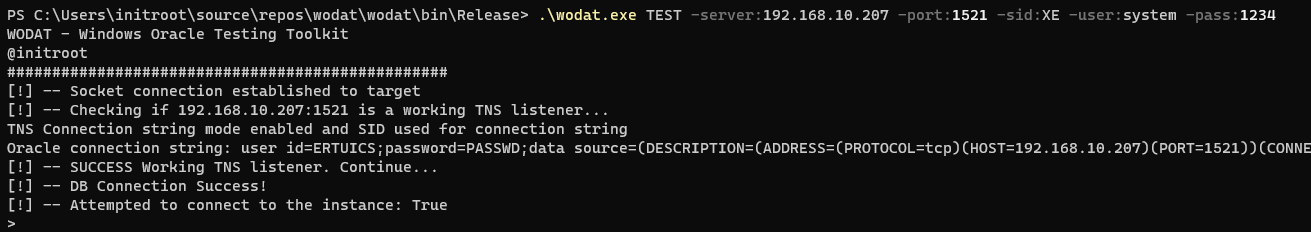
image

DISC

El módulo realizará descubrimiento contra un rango CIDR o archivo con instancias proporcionado. Nota: solo se devolverán las instancias con listeners TNS válidos. Probar un rango de red será mucho más rápido, ya que se procesa en paralelo.

wodat.exe DISC

Las instancias a probar deben tener el formato del siguiente ejemplo targets.txt:

192.168.10.1
192.168.10.5,1521

image

ALL

Aún no implementado.

RECON

Aún no implementado.

Configuración y requisitos

Puede obtener la compilación de lanzamiento automatizada desde GitHub Actions o compilar usted mismo usando los siguientes comandos:

nuget restore wodat.sln
msbuild wodat.sln -t:rebuild -property:Configuration=Release

Algunas notas generales: La biblioteca Oracle.ManagedDataAccess.dll deberá copiarse con el binario. Estoy buscando formas de incrustarla.

Pendientes

  • Manejar conexiones SYSDBA y SYSOPER
  • Implementar módulos pendientes
  • Varias validaciones y código de manejo de errores aún deben realizarse
  • Algunas correcciones menores de errores conocidos
  • Agregar opciones para verificar contra listas integradas de SID, nombres de servicio o credenciales comunes

Registro de cambios

Versión 0.1 - Herramienta base y funcionalidad Versión 0.2 - Varias correcciones de errores, mejora de conexión de socket y módulo RECON añadido

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





