
Gemini-api-key-hunter
 coffinxp/gemini-api-key-hunter
Escanea sitios web y archivos JS en busca de claves API de Gemini expuestas, las verifica en vivo, enumera los servicios accesibles y proporciona un…
osintreconnaissanceinformation-gathering+5
55
coffinxp/gemini-api-key-hunterEscanea sitios web y archivos JS en busca de claves API de Gemini expuestas, las verifica en vivo, enumera los servicios accesibles y proporciona un…
 coffinxp/google-api-key-scanner
Valida claves de API de Google Maps contra 21 endpoints, revelando servicios expuestos con URLs de PoC, soporte de proxy y modo silencioso para…
 agentrust-io/cmcp
cMCP: Confidential MCP Gateway. Hardware-attested policy enforcement for MCP tool calls.
 pantheon-security/medusa
Escáner de seguridad con IA primero. NUEVO en v2026.7: detección de compromiso de Claude Code: examine los hooks, permisos y habilidades de .claude/…
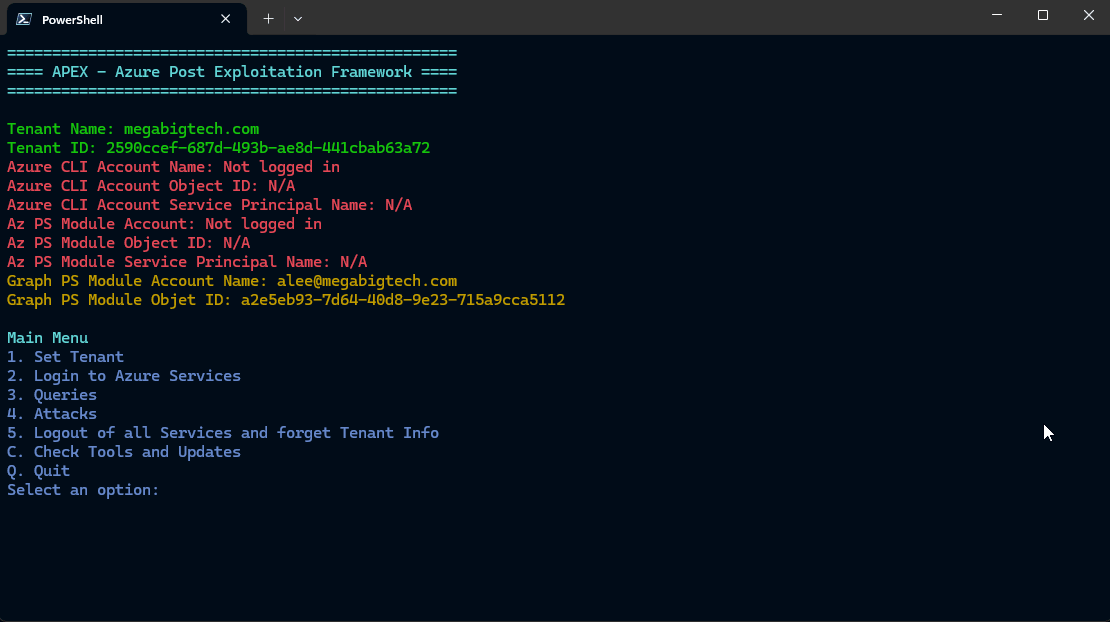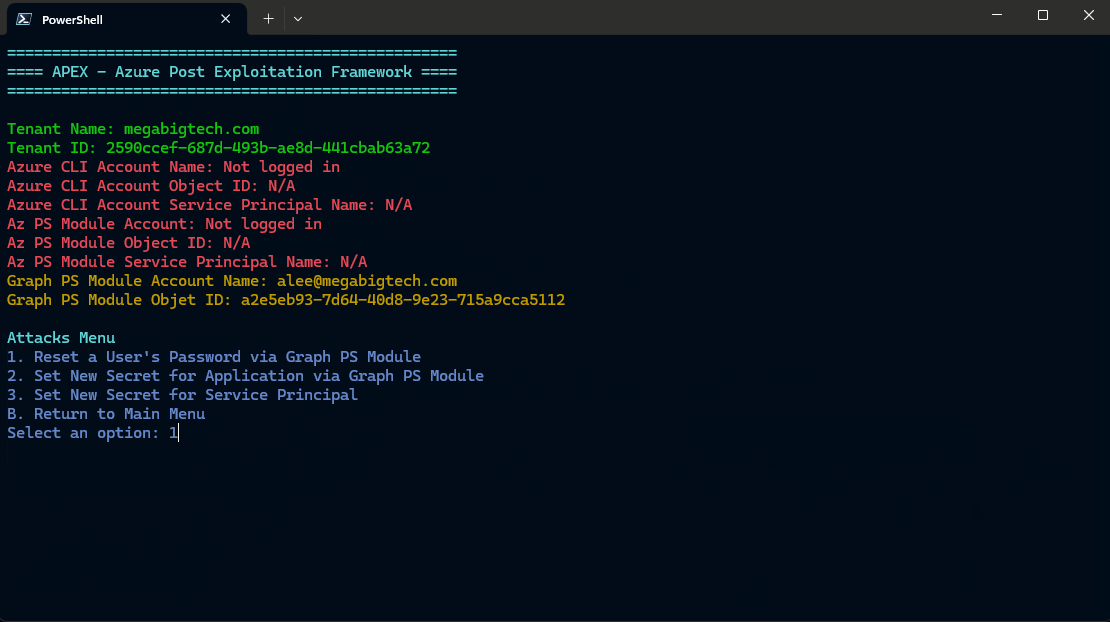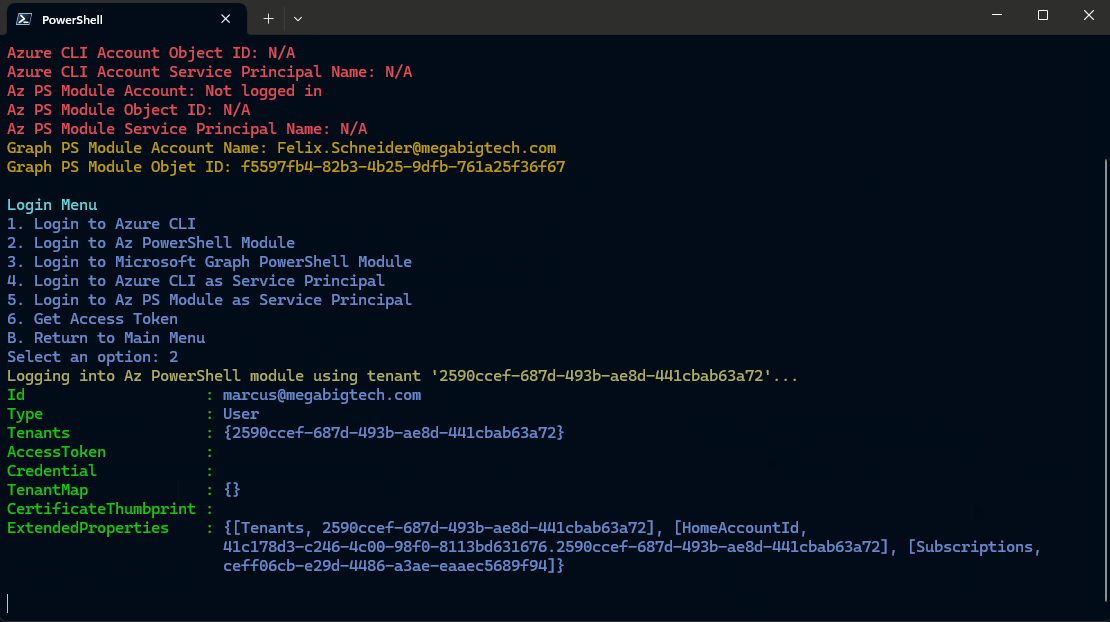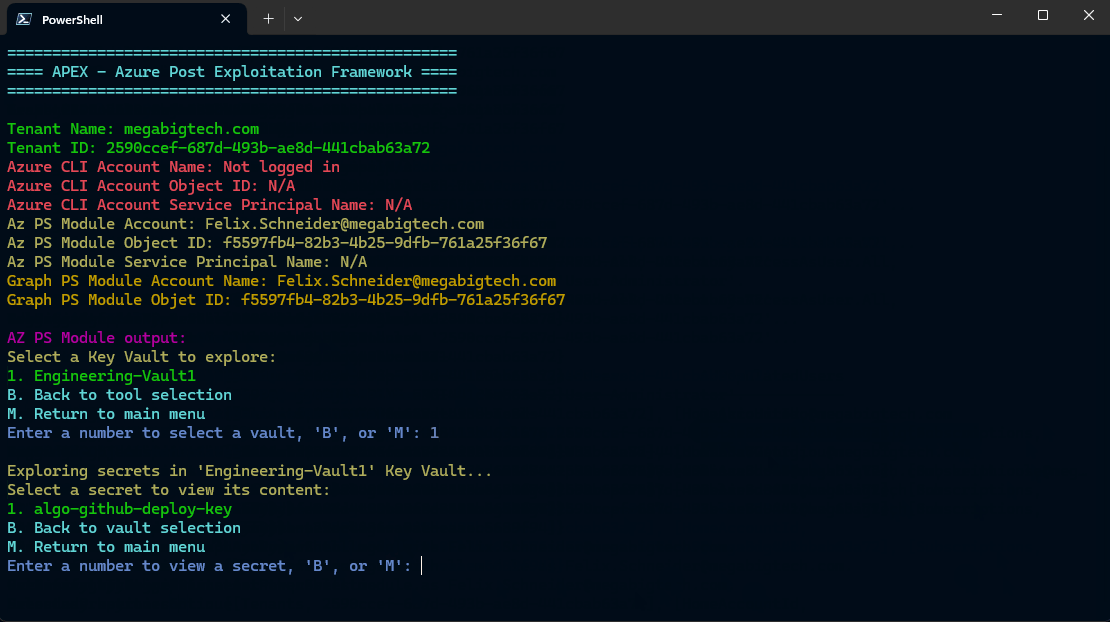 luemmelsec/apex
Marco de post-explotación de Azure
 mayyhem/maestro
Abusando de los servicios de Azure a través de C2
 kozmer/aad-bofs
Colección de BOF de Cobalt Strike para atacar Azure AD durante operaciones de red team, que cubre vectores de autenticación, enumeración y…
 merill/awesome-entra
😎 Lista impresionante de todo lo relacionado con Microsoft Entra
 hacktricks-wiki/hacktricks-cloud
Base de conocimiento impulsada por la comunidad para realizar pruebas de penetración en entornos en la nube y pipelines de CI/CD: técnicas de ataque,…
 nyxgeek/onedrive_user_enum
Enumeración de usuarios de onedrive - herramienta de pentest para enumerar usuarios válidos de o365
 netspi/microburst
Una colección de scripts para evaluar la seguridad de Microsoft Azure
 nagwww/s3-leaks
Cronología seleccionada de configuraciones incorrectas de buckets de AWS S3, datos expuestos y credenciales IAM filtradas, con enlaces a incidentes…
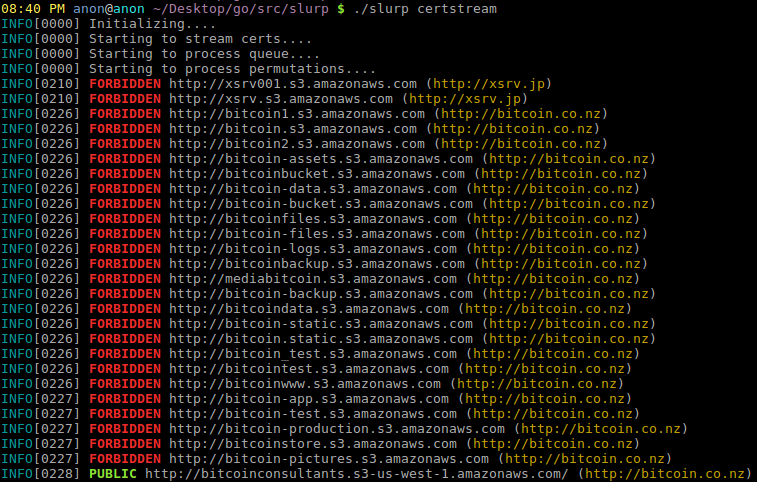 0xbharath/slurp-old
Una herramienta para enumerar buckets de S3 manualmente o mediante certstream
 akhld/spark-exploit
Ejecución de Código Arbitrario en un Clúster Apache Spark no Asegurado
 appsecco/spaces-finder
Una herramienta para buscar Spaces de DigitalOcean de acceso público
 iamlucif3r/aws-key-hunter
[Solo por diversión] Encuentra claves AWS expuestas (SOLO CLAVES VÁLIDAS) en github
 randomrobbiebf/grafana-ssrf
SSRF autenticado en Grafana
 epsylon/prommetrix
Prommetrix puede obtener información relevante de las instancias de 'Node Exporter' ejecutadas por 'Prometheus'.