
 epsylon/prommetrix
Prommetrix puede obtener información relevante de las instancias de 'Node Exporter' ejecutadas por 'Prometheus'.


Prommetrix es una herramienta de software libre para obtener información relevante de las instancias de 'Node Exporter' ejecutadas por 'Prometheus'.
Prometheus es una solución de código abierto de monitoreo de eventos y alertas basada en métricas para aplicaciones en la nube. Es utilizada por casi 800 organizaciones nativas de la nube, incluidas Uber, Slack, Robinhood y más. Al extraer métricas en tiempo real de diversos endpoints, Prometheus permite observar fácilmente el estado de un sistema, además de la observación de métricas de hardware y software, como el uso de memoria, el uso de red y métricas definidas por el software (p. ej., el número de intentos de inicio de sesión fallidos en una aplicación web).
Dado que las métricas numéricas capturadas por Prometheus no se consideran datos sensibles, Prometheus ha mantenido una política comprensible de evitar el soporte integrado de funciones de seguridad como autenticación y cifrado, con el fin de centrarse en el desarrollo de funciones relacionadas con la monitorización. Esto cambió hace menos de un año (enero de 2021), con el lanzamiento de la versión 2.24.0, donde se introdujeron el soporte de Transport Layer Security (TLS) y la autenticación básica.
Debido a que el soporte de autenticación y cifrado es relativamente nuevo, muchas organizaciones que usan Prometheus aún no han habilitado estas funciones y, por lo tanto, muchos endpoints de Prometheus están completamente expuestos a Internet (p. ej., endpoints que ejecutan versiones anteriores), filtrando datos de métricas y etiquetas.
Esta vulnerabilidad puede describirse en un Pentest/Informe como:
"Los datos métricos deben recopilarse para algunos servicios y estos elementos deben implementar una biblioteca cliente que permita al servicio central de Prometheus extraer los datos. La biblioteca cliente abre un servidor HTTP mínimo y expone una ruta que luego se registra con el servicio central para la extracción. Este endpoint no está autenticado por defecto, lo que permite a cualquiera que conozca la URI leer los datos métricos. Se recomienda implementar algún tipo de autenticación. Solo el servicio central de Prometheus debería poder leer los datos métricos."
Dork (usando el puerto por defecto):
Prommetrix - aprovechará estas métricas para obtener información relevante de la instancia de Prometheus, así como de la máquina en la que se ejecuta.
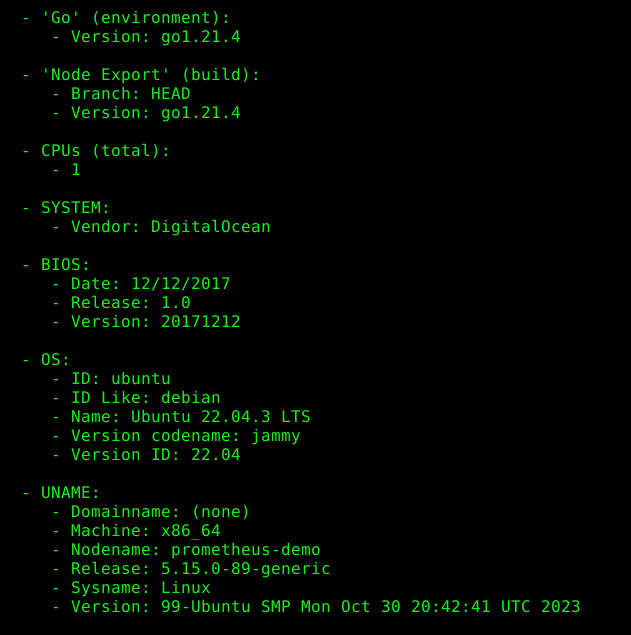
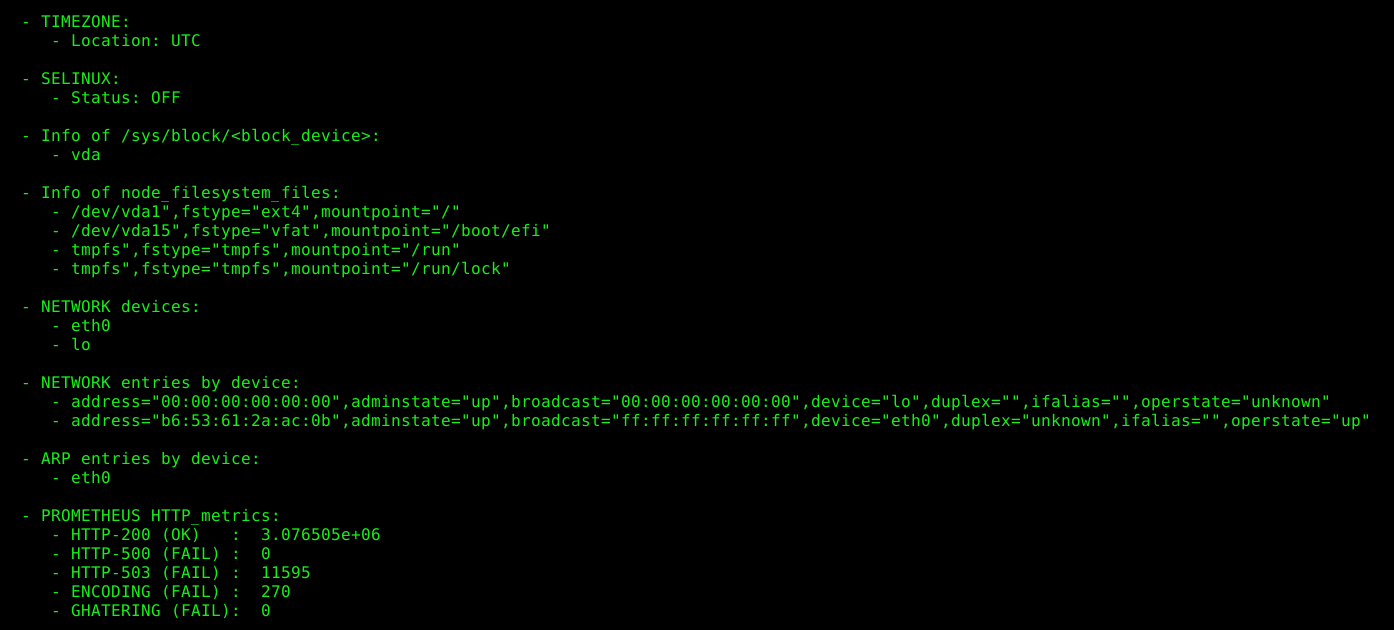
Esta herramienta se ejecuta en muchas plataformas y requiere Python (3.x.y).
python prommetrix.py (or python3 prommetrix.py)
Prommetrix se publica bajo la GPLv3.
- psy ([email protected])
Para realizar donaciones, utiliza el siguiente hash:
- Bitcoin: 19aXfJtoYJUoXEZtjNwsah2JKN9CK5Pcjw






