Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/0xbharath/slurp-old
Seguridad de Infraestructura en la NubeOSINT (Inteligencia de Fuentes Abiertas)ReconocimientoRecopilación de InformaciónPruebas de PenetraciónSeguridad en la Nube
GitHub0xbharath/slurp-old

slurp-old

Una herramienta para enumerar buckets de S3 manualmente o mediante certstream

Ver Repositorio
831927hace 8 añosRevisado por Kitploit
Compartir

slurp

Enumera buckets de S3 manualmente o mediante certstream

Resumen

  • En primer lugar, crédito a https://github.com/eth0izzle/bucket-stream por la idea de certstream.
  • También, crédito a todos los paquetes de proveedores que hicieron posible esta herramienta.
  • No soy responsable de cómo uses esta herramienta.

Modos

Certstream
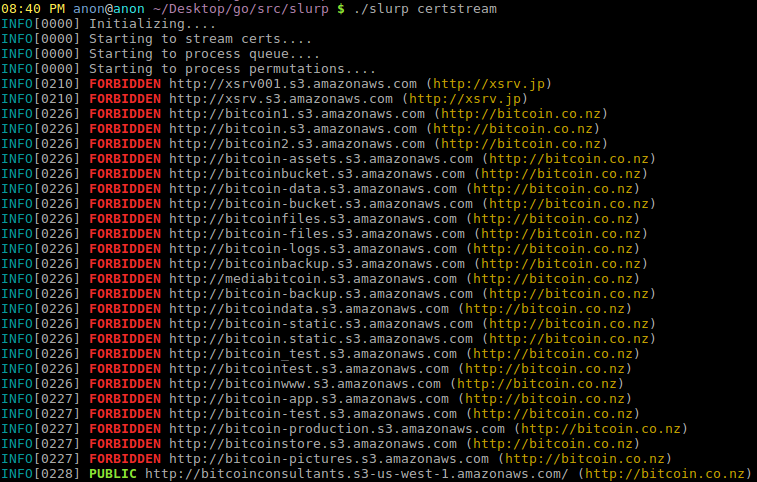
certstream

Dominio

domain

Palabras clave

keyword

Características

  • Escrito en Go:
    • Es más rápido que Python.
    • Sin infierno de dependencias ni bloqueos de versiones (por ejemplo, Python 3 y requirements.txt, etc.); más fácil de desplegar, binario estático, etc.
    • Mejor concurrencia.
  • Soporte de Punycode para dominios internacionalizados (S3 no permite buckets internacionalizados; por lo que esta aplicación solo notifica y omite (certstream) o sale (modo dominio)).
  • Modo dominio para que puedas probar dominios individuales.
  • Nuevo Modo de palabras clave para que puedas intentar la enumeración basada en palabras clave. ¿Por qué es útil? A veces las organizaciones tienen nombres abreviados por los que se las conoce. Si quisieras probar ese nombre abreviado, antes no podías; ahora puedes hacerlo usando este modo de enumeración.
  • Nuevo Ahora admite una lista de dominios.
  • Modo Certstream para que puedas enumerar buckets de S3 en tiempo real.
  • Salida coloreada para grep visual.
  • Actualmente genera más de 1200 permutaciones por dominio y palabra clave.
  • Licencia copyleft fuerte.

Uso

  • slurp domain <-t|--target> google.com enumerará los dominios S3 para un objetivo específico.
  • slurp keyword <-t|--target> linux,golang,python enumerará los buckets S3 basándose en esas 3 palabras clave.
  • slurp certstream seguirá certstream y enumerará los buckets S3 de cada dominio.
  • permutations.json almacena las permutaciones utilizadas por el programa; están en formato JSON y se cargan durante la ejecución esto es requerido; asume un formato específico por permutación: anything_you_want.%s; la terminación .%s es requerida; de lo contrario, la URL de AWS S3 no se adjuntará y, por lo tanto, no se obtendrán resultados de la enumeración de S3. Si necesitas permutaciones flexibles, consulta la función PermutateDomain.

Instalación

  • Descárgalo desde la sección Releases, o compílalo tú mismo con go build o build.sh.
    • Asegúrate de clonar en $GOPATH/src o tendrás errores de compilación.

Licencia

  • AGPLv3
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →








