httptoolkit
HTTP Toolkit es una herramienta hermosa y de código abierto para depurar, probar y construir con HTTP(S) en Windows, Linux y Mac :tada: Abre un issue…

HTTP Toolkit es una herramienta hermosa y de código abierto para depurar, probar y construir con HTTP(S) en Windows, Linux y Mac :tada: Abre un issue…

Automatiza la auditoría de seguridad estática de contratos OpenAPI en CI/CD, ejecutando más de 300 comprobaciones de autenticación, autorización y…

Componentes Rust para la interceptación y redirección de tráfico, que permiten el proxy de dispositivos WireGuard y la redirección de aplicaciones…

Escáner de vulnerabilidades web escrito en Python3

Live recon and posture auditing for AI agent infrastructure: scans MCP configs, session logs, and APIs for secrets, poisoned catalogs, and CoT leaks.

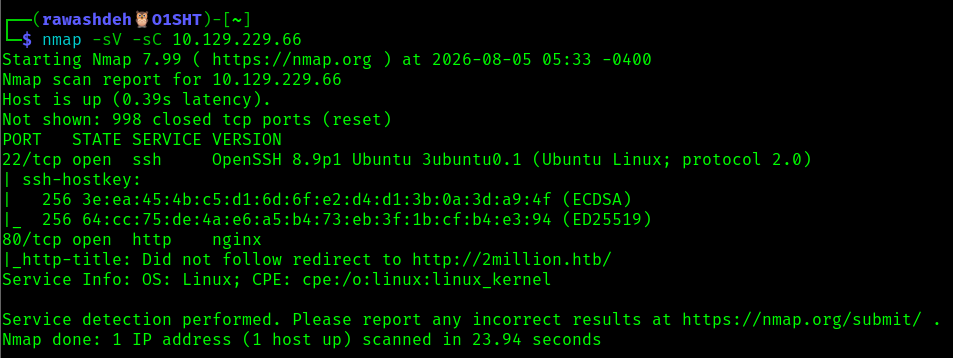
Writeup de la máquina TwoMillion de Hack The Box — bypass de JWT/código de invitación, IDOR, inyección de comandos y escalada de privilegios…

CVE-2026-34910/34909 — UniFi OS unauth RCE + file read via ..%2f auth bypass (CVSS 10.0, KEV, Mirai ITW)

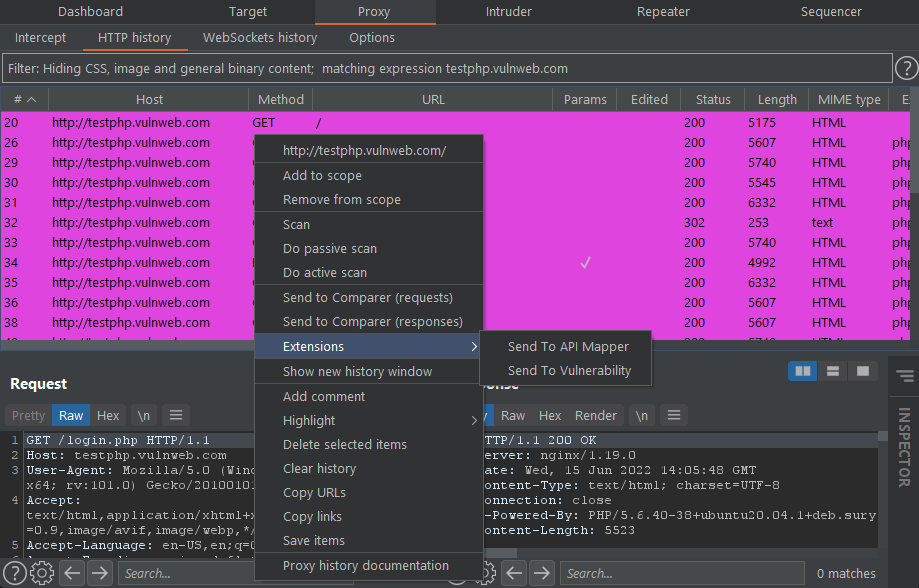
Una extensión de Burp Suite para pruebas de penetración de aplicaciones, que mapea flujos y vulnerabilidades

Una wordlist de nombres de API para evaluaciones de aplicaciones web

Extensión de Burp Suite útil para verificar la seguridad de OAUTHv2 y OpenID

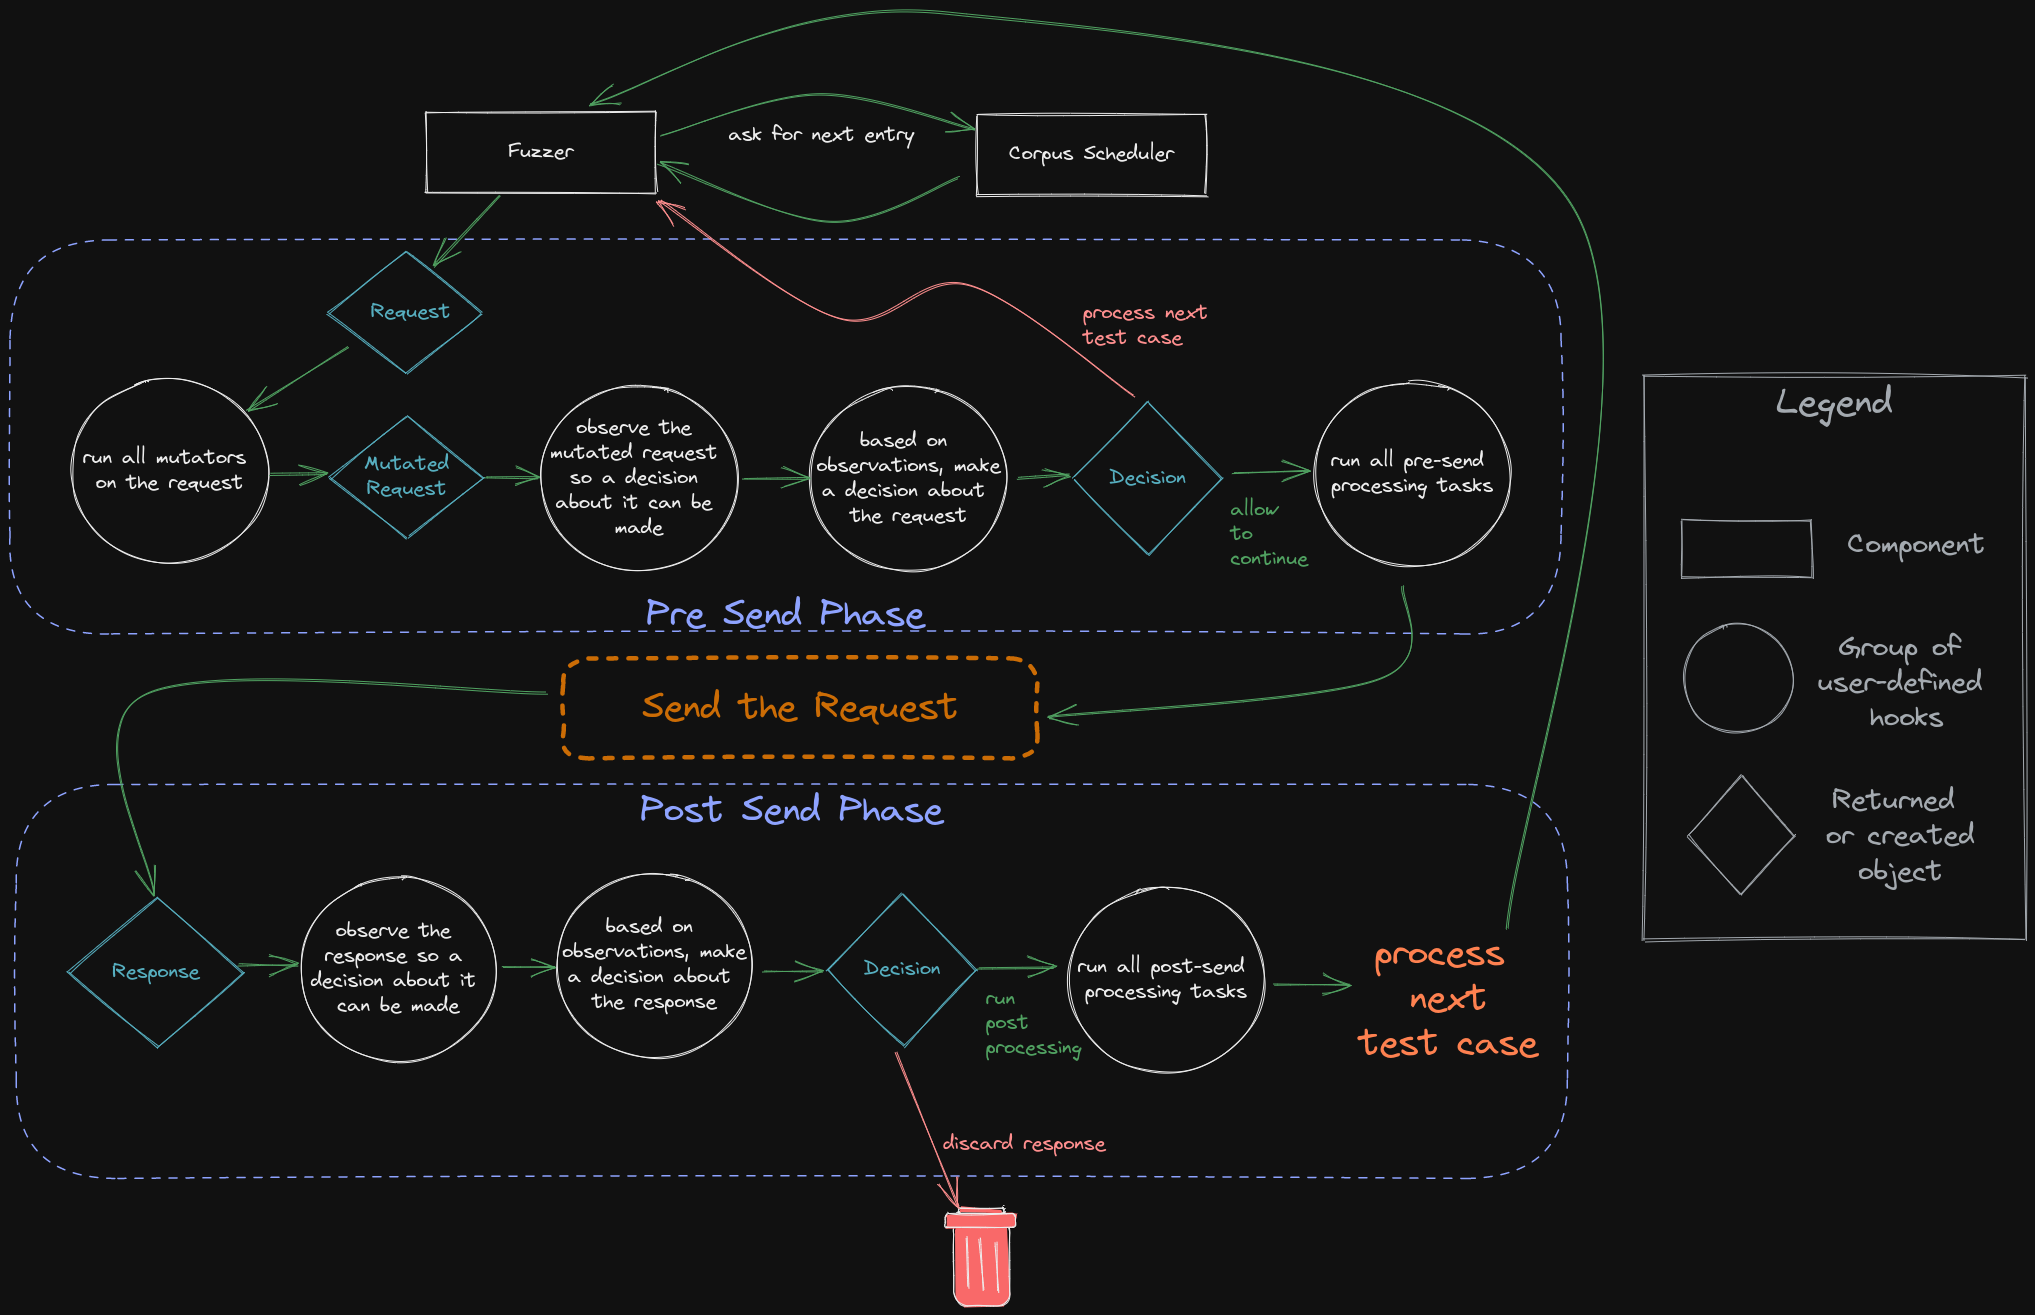
Crea fuzzers HTTP black-box conscientes de la estructura en Rust con mutadores, planificadores, observadores, decisores y procesadores componibles…

PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)

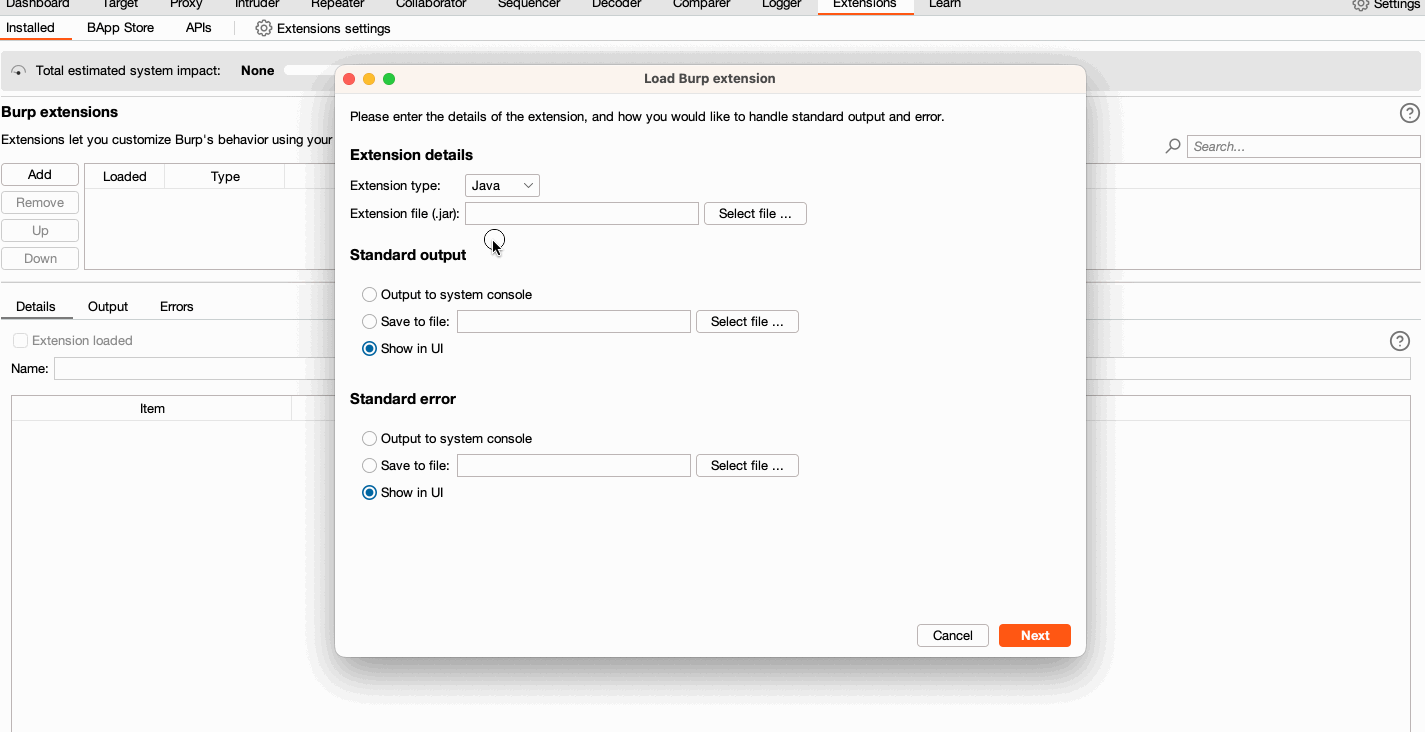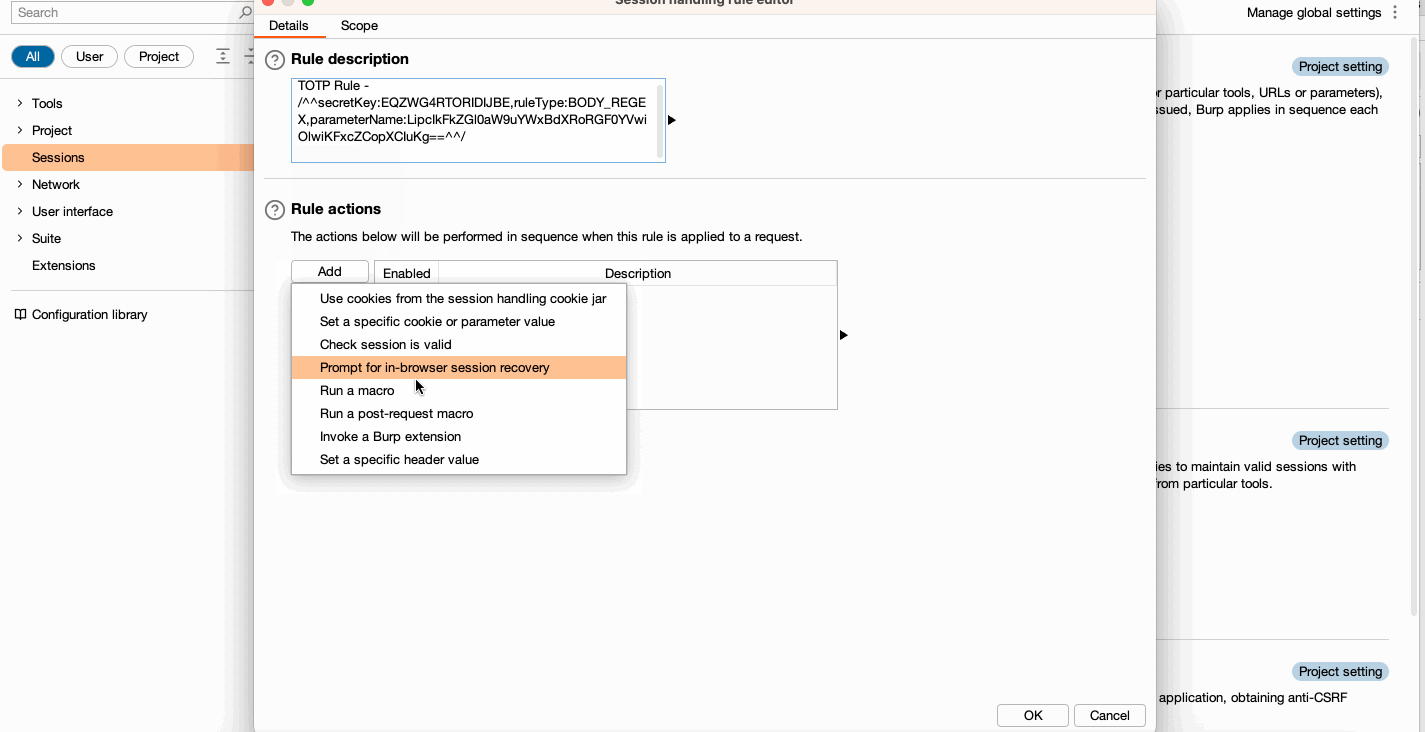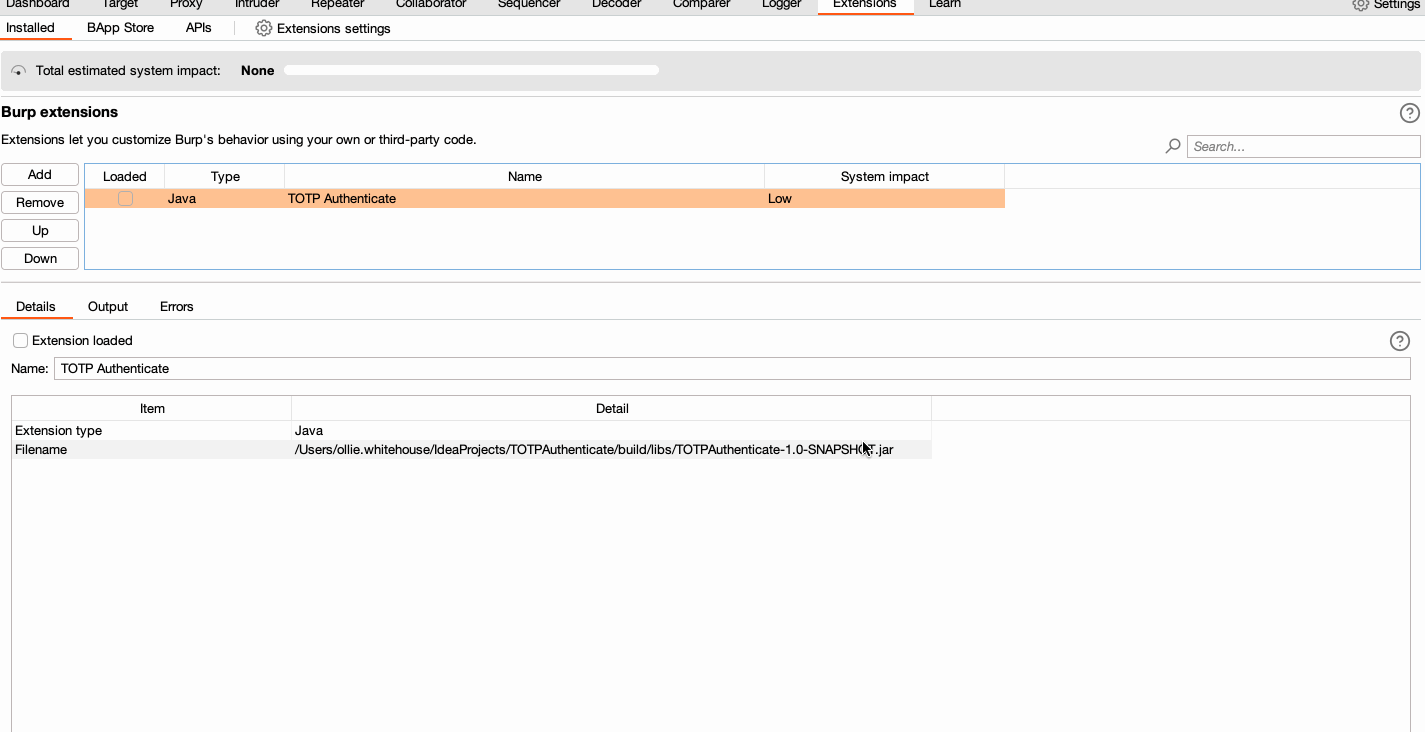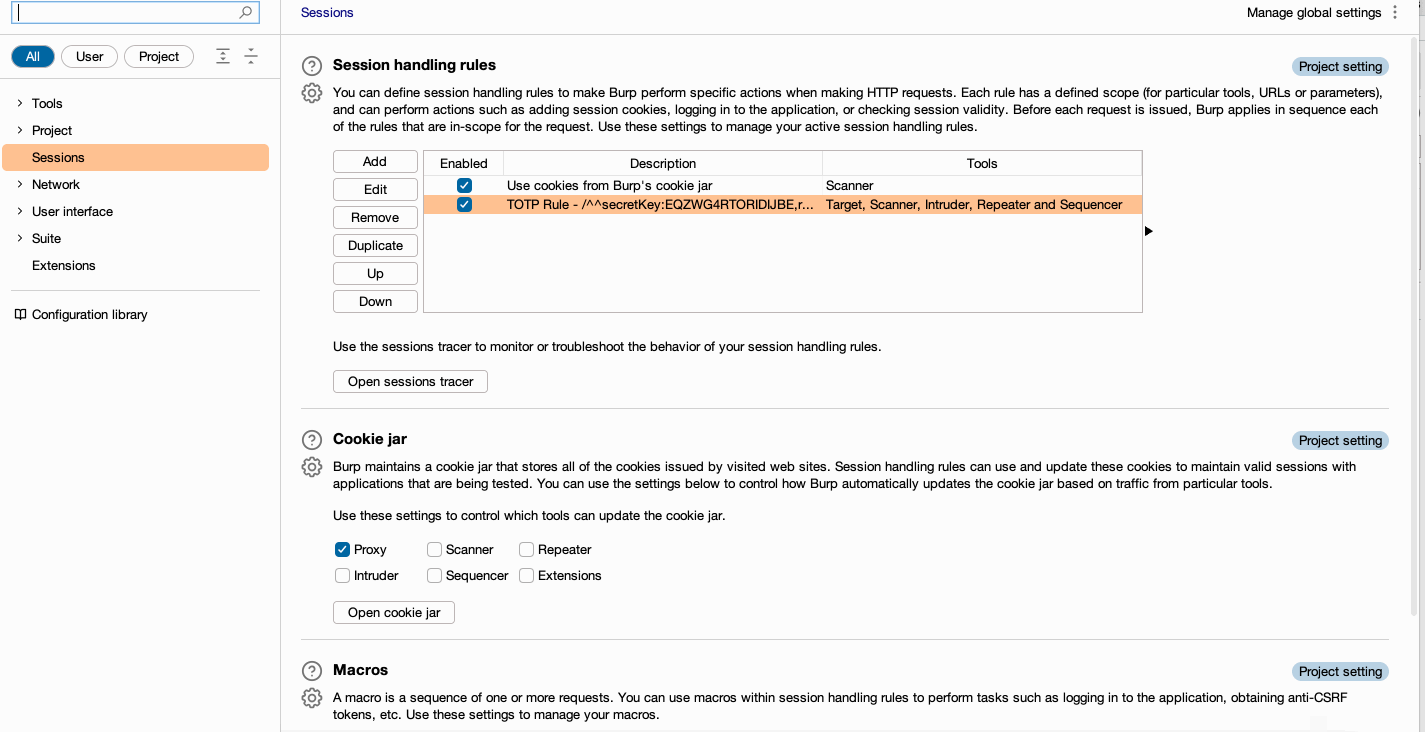
Esta extensión, para Burp Suite Enterprise Edition, utiliza reglas de manejo de sesiones para proporcionar un token TOTP a las solicitudes salientes.

Solo con fines académicos. Ataque contra Salesforce Lightning con privilegio de invitado.

jsluice++ es una extensión de Burp Suite diseñada para el escaneo pasivo y activo del tráfico JavaScript utilizando la herramienta CLI jsluice

Wordlists seleccionadas de nombres de funciones de API, verbos y sustantivos para fuzzing de endpoints de aplicaciones web con Burp Suite Intruder.

FlowAnalyzer es una herramienta para ayudar en la prueba y análisis de flujos de OAuth 2.0, incluido OpenID Connect (OIDC).

Un fuzzer de API REST guiado por cobertura desarrollado sobre LibAFL