

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
mitmproxy_rs — Componentes Rust para la interceptación y redirección de tráfico, que permiten el proxy de dispositivos WireGuard y la redirección de aplicaciones locales en macOS, Windows y Linux. | Kitploit
Herramientas/GitHubGitHub/mitmproxy/mitmproxy_rs
Proxies Web e InterceptaciónPentesting de Apps MóvilesPruebas de Seguridad de APIsSeguridad WebSeguridad de RedesTop en Proxies Web e Interceptación #14
GitHubmitmproxy/mitmproxy_rs

mitmproxy_rs

Componentes Rust para la interceptación y redirección de tráfico, que permiten el proxy de dispositivos WireGuard y la redirección de aplicaciones locales en macOS, Windows y Linux.

47077150hace 3 díasRevisado por Kitploit
Compartir
Ver Repositorio

mitmproxy_rs

autofix.ci: enabled Estado de integración continua Última versión Versiones de Python compatibles PyPI - Wheel

Este repositorio contiene las partes en Rust de mitmproxy, destacando:

  • Modo WireGuard: La capacidad de proxy de cualquier dispositivo que pueda configurarse como cliente WireGuard.
  • Modo de Redirección Local: La capacidad de proxy de aplicaciones arbitrarias de macOS o Windows por nombre o pid.

Contribuir

Guía de desarrollo Documentación para desarrolladores

Estructura

  • src/: El crate mitmproxy que contiene la mayor parte de la "chicha".
  • mitmproxy-contentviews/: Impresores bonitos para cuerpos de mensajes (HTTP).
  • mitmproxy-highlight/: Backend de resaltado de sintaxis para mitmproxy y mitmdump.
  • mitmproxy-rs/: El paquete de Python mitmproxy-rs, que proporciona enlaces de Python para el crate de Rust usando PyO3.
    Las distribuciones de código fuente y binarias están disponibles en PyPI.
  • mitmproxy-macos/: El paquete de Python mitmproxy-macos, que contiene una Extensión de Red de macOS para interceptar transparentemente el tráfico de macOS.
    Solo una distribución binaria está disponible en PyPI debido a los requisitos de firma de código y notarización.
  • mitmproxy-windows/: El paquete de Python mitmproxy-windows, que contiene el redireccionador de tráfico de Windows basado en WinDivert.
    Solo una distribución binaria está disponible en PyPI debido a la complejidad de compilación.
  • mitmproxy-linux/: El paquete de Python mitmproxy-linux, que contiene el redireccionador de tráfico de Linux basado en Aya.
    Las distribuciones de código fuente y binarias están disponibles en PyPI.
  • mitmproxy-linux-ebpf/: El programa eBPF incrustado en mitmproxy-linux.
  • mitmproxy-linux-ebpf-common/: Estructuras de datos compartidas entre el espacio de usuario y eBPF.
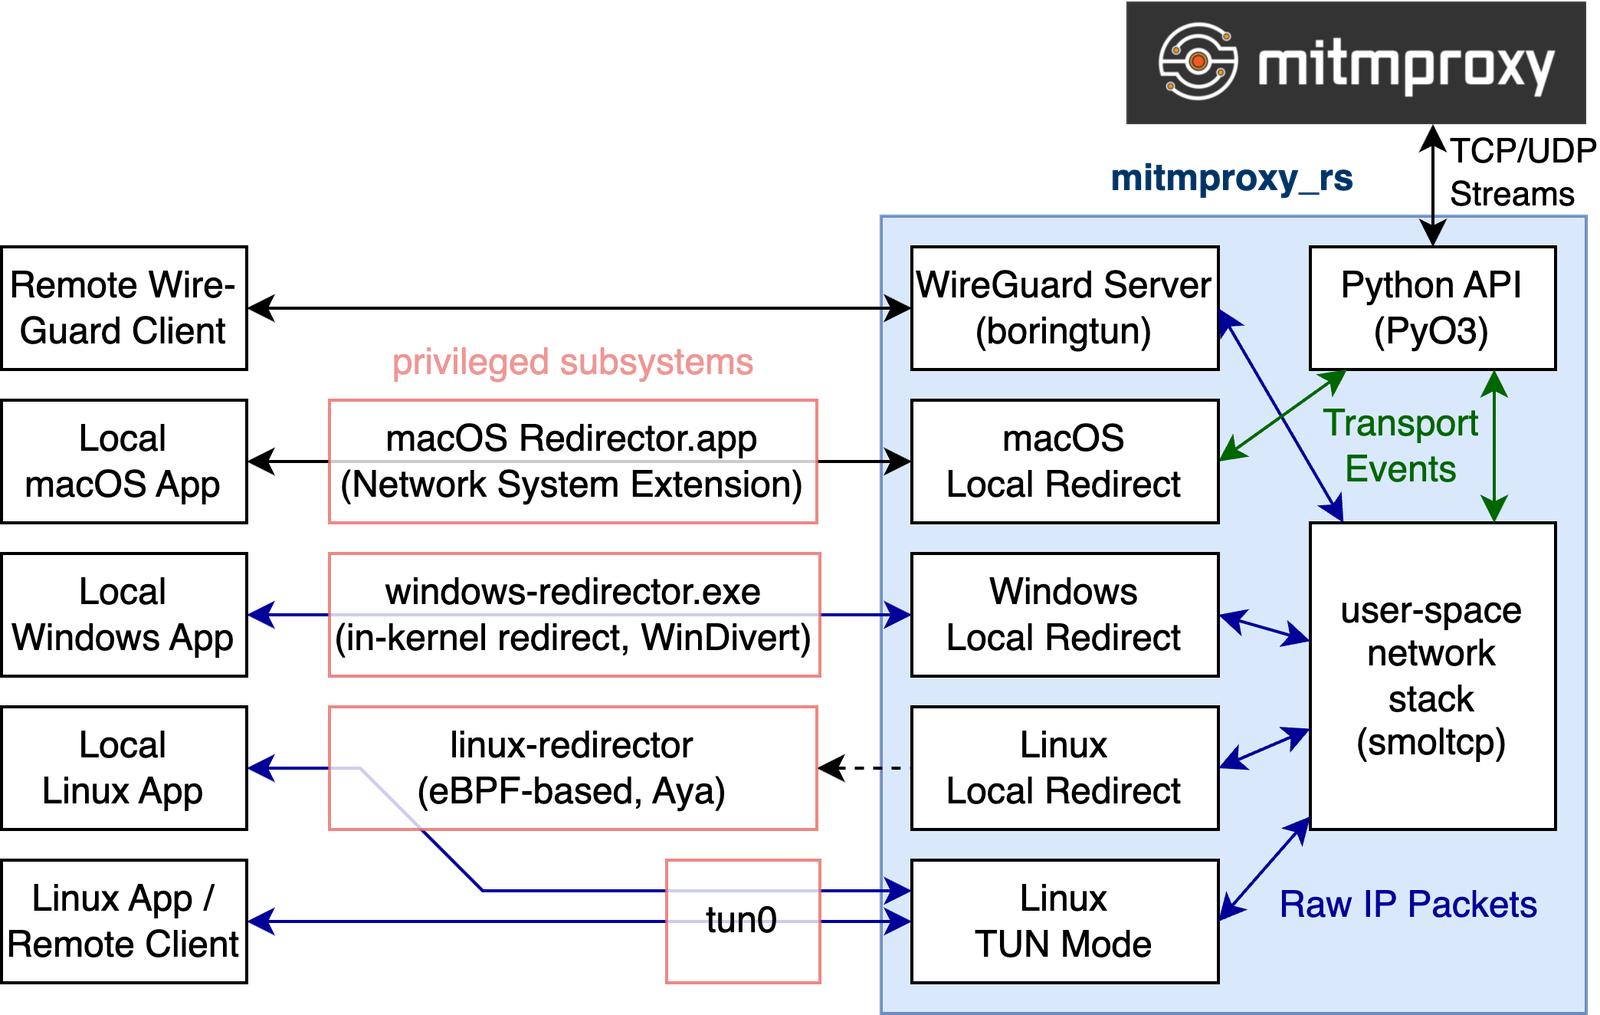


Arquitectura

arquitectura de la librería

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




