
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
pentest-mapper — Una extensión de Burp Suite para pruebas de penetración de aplicaciones, que mapea flujos y vulnerabilidades | Kitploit
Herramientas/GitHubGitHub/portswigger/pentest-mapper
Análisis de VulnerabilidadesPruebas de Seguridad de APIsSeguridad WebPruebas de PenetraciónSeguridad de APIs
GitHubportswigger/pentest-mapper

pentest-mapper

Una extensión de Burp Suite para pruebas de penetración de aplicaciones, que mapea flujos y vulnerabilidades

Ver Repositorio
1222260hace 2 añosRevisado por Kitploit
Compartir

Pentest Mapper

Pentest Mapper es una extensión de Burp Suite que integra el registro de solicitudes de Burp Suite con un checklist personalizado de pruebas de aplicaciones. La extensión proporciona un flujo sencillo para las pruebas de penetración de aplicaciones. La extensión incluye funcionalidades que permiten a los usuarios mapear el flujo de la aplicación para el pentesting y analizar mejor la aplicación y sus vulnerabilidades. Las llamadas a la API de cada flujo pueden conectarse con el nombre de la función o del flujo. La extensión permite a los usuarios mapear o conectar cada flujo o API con la vulnerabilidad mediante el checklist personalizado.

Instalación

  • La extensión está disponible en Burp Suite BApp Store

Documentación

https://anof-cyber.github.io/Pentest-Mapper/

Resumen de Características

1. Checklist

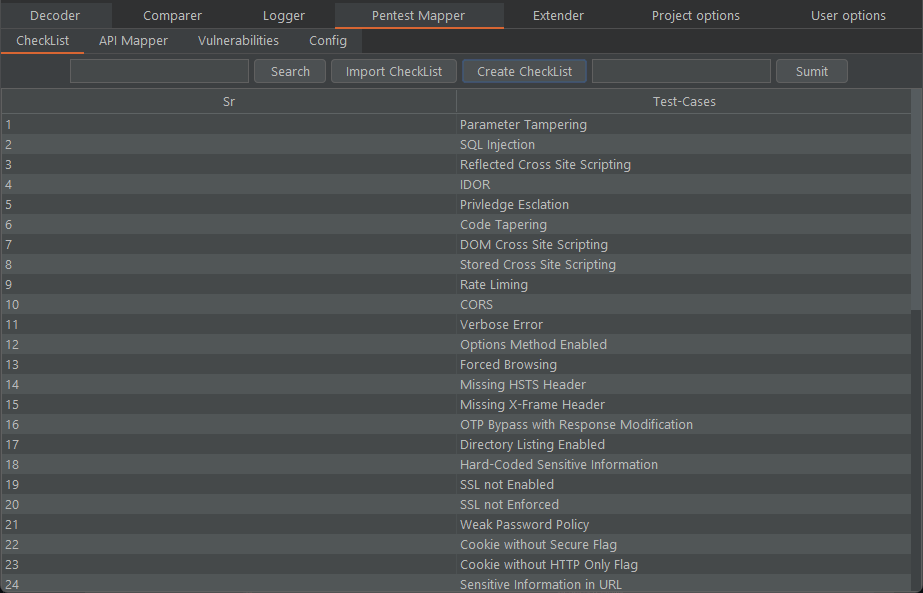
Permite cargar el checklist personalizado

2. API Mapper

Permite realizar un seguimiento de cada llamada a la API, del flujo y de los casos de prueba de cada llamada a la API.

3. Vulnerabilidad

Permite realizar un seguimiento de las vulnerabilidades, mapear cada parámetro y llamada a la API con la vulnerabilidad del Checklist y la severidad

4. Config

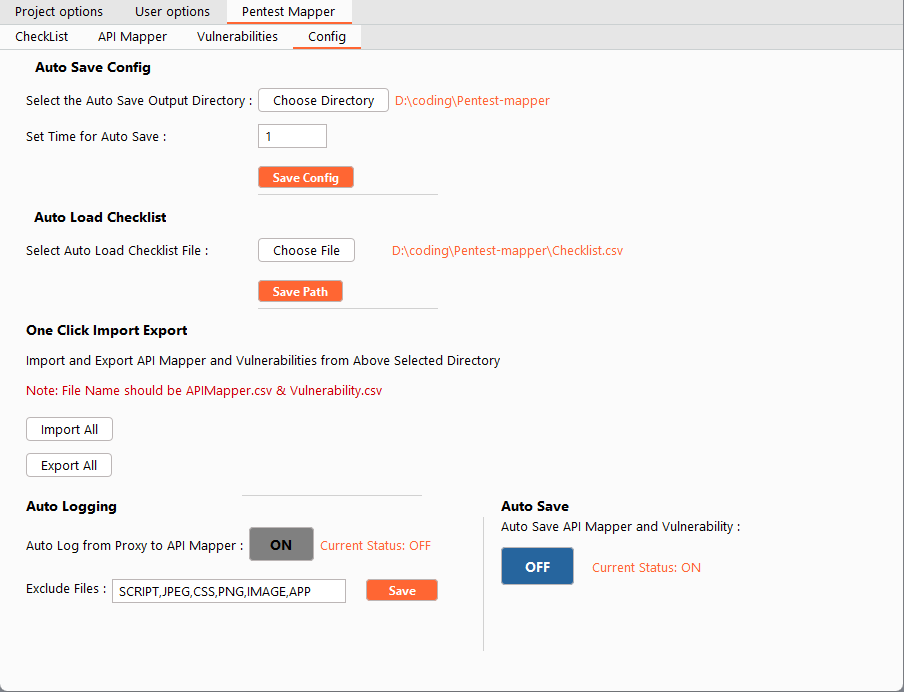
Permite configurar el guardado automático de los datos del proyecto o de la extensión y la carga automática del checklist. También importa y exporta todos los datos con un clic

Características

1. Checklist

El checklist permite a los usuarios crear o subir un checklist personalizado para mapear cada llamada a la API con la vulnerabilidad del checklist personalizado subido.
picture

2. API Mapper

La pestaña API Mapper permite registrar la solicitud HTTP desde la pestaña proxy o repeater, mapear la solicitud con el flujo y ordenar las solicitudes según el flujo. Además, la pestaña permite a los usuarios escribir comentarios o casos de prueba para cada llamada a la API registrada en la extensión. La pestaña permite mapear cada API con la vulnerabilidad del checklist.

picture

picture

3. Vulnerabilidades

La pestaña almacena la URL y los parámetros y permite a los usuarios mapear la API seleccionada con las vulnerabilidades.

picture picture

4. Config

La pestaña Config te permite establecer el tiempo de guardado automático después de un período específico y seleccionar la ubicación de salida. También puedes configurar la carga automática del archivo de checklist e importar y exportar datos con un clic. También puedes activar o desactivar el guardado automático y el registro automático de solicitudes del proxy para el dominio en el alcance
picture

Envío de solicitud

picture


TBD

  • Importar y exportar con un clic
  • Guardado automático de los datos del proyecto
  • Registro automático de APIs y solicitudes en el alcance con modo opcional
  • Opción de búsqueda para las 3 tablas para gestionar las tablas largas
  • Resolver la selección de checklist largo desde vulnerabilidad
  • Actualización automática del archivo de checklist
  • Mapear vulnerabilidades con severidad
  • Generación de puntuación CVSS personalizada y predeterminada
  • Selección de múltiples filas para API Mapper
  • Activar o desactivar el guardado automático desde config
  • Optimización del código
  • Permitir marcar solicitudes individuales como completadas
  • Permitir solicitud y respuesta para vulnerabilidad
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






