
nuclei-burp-plugin
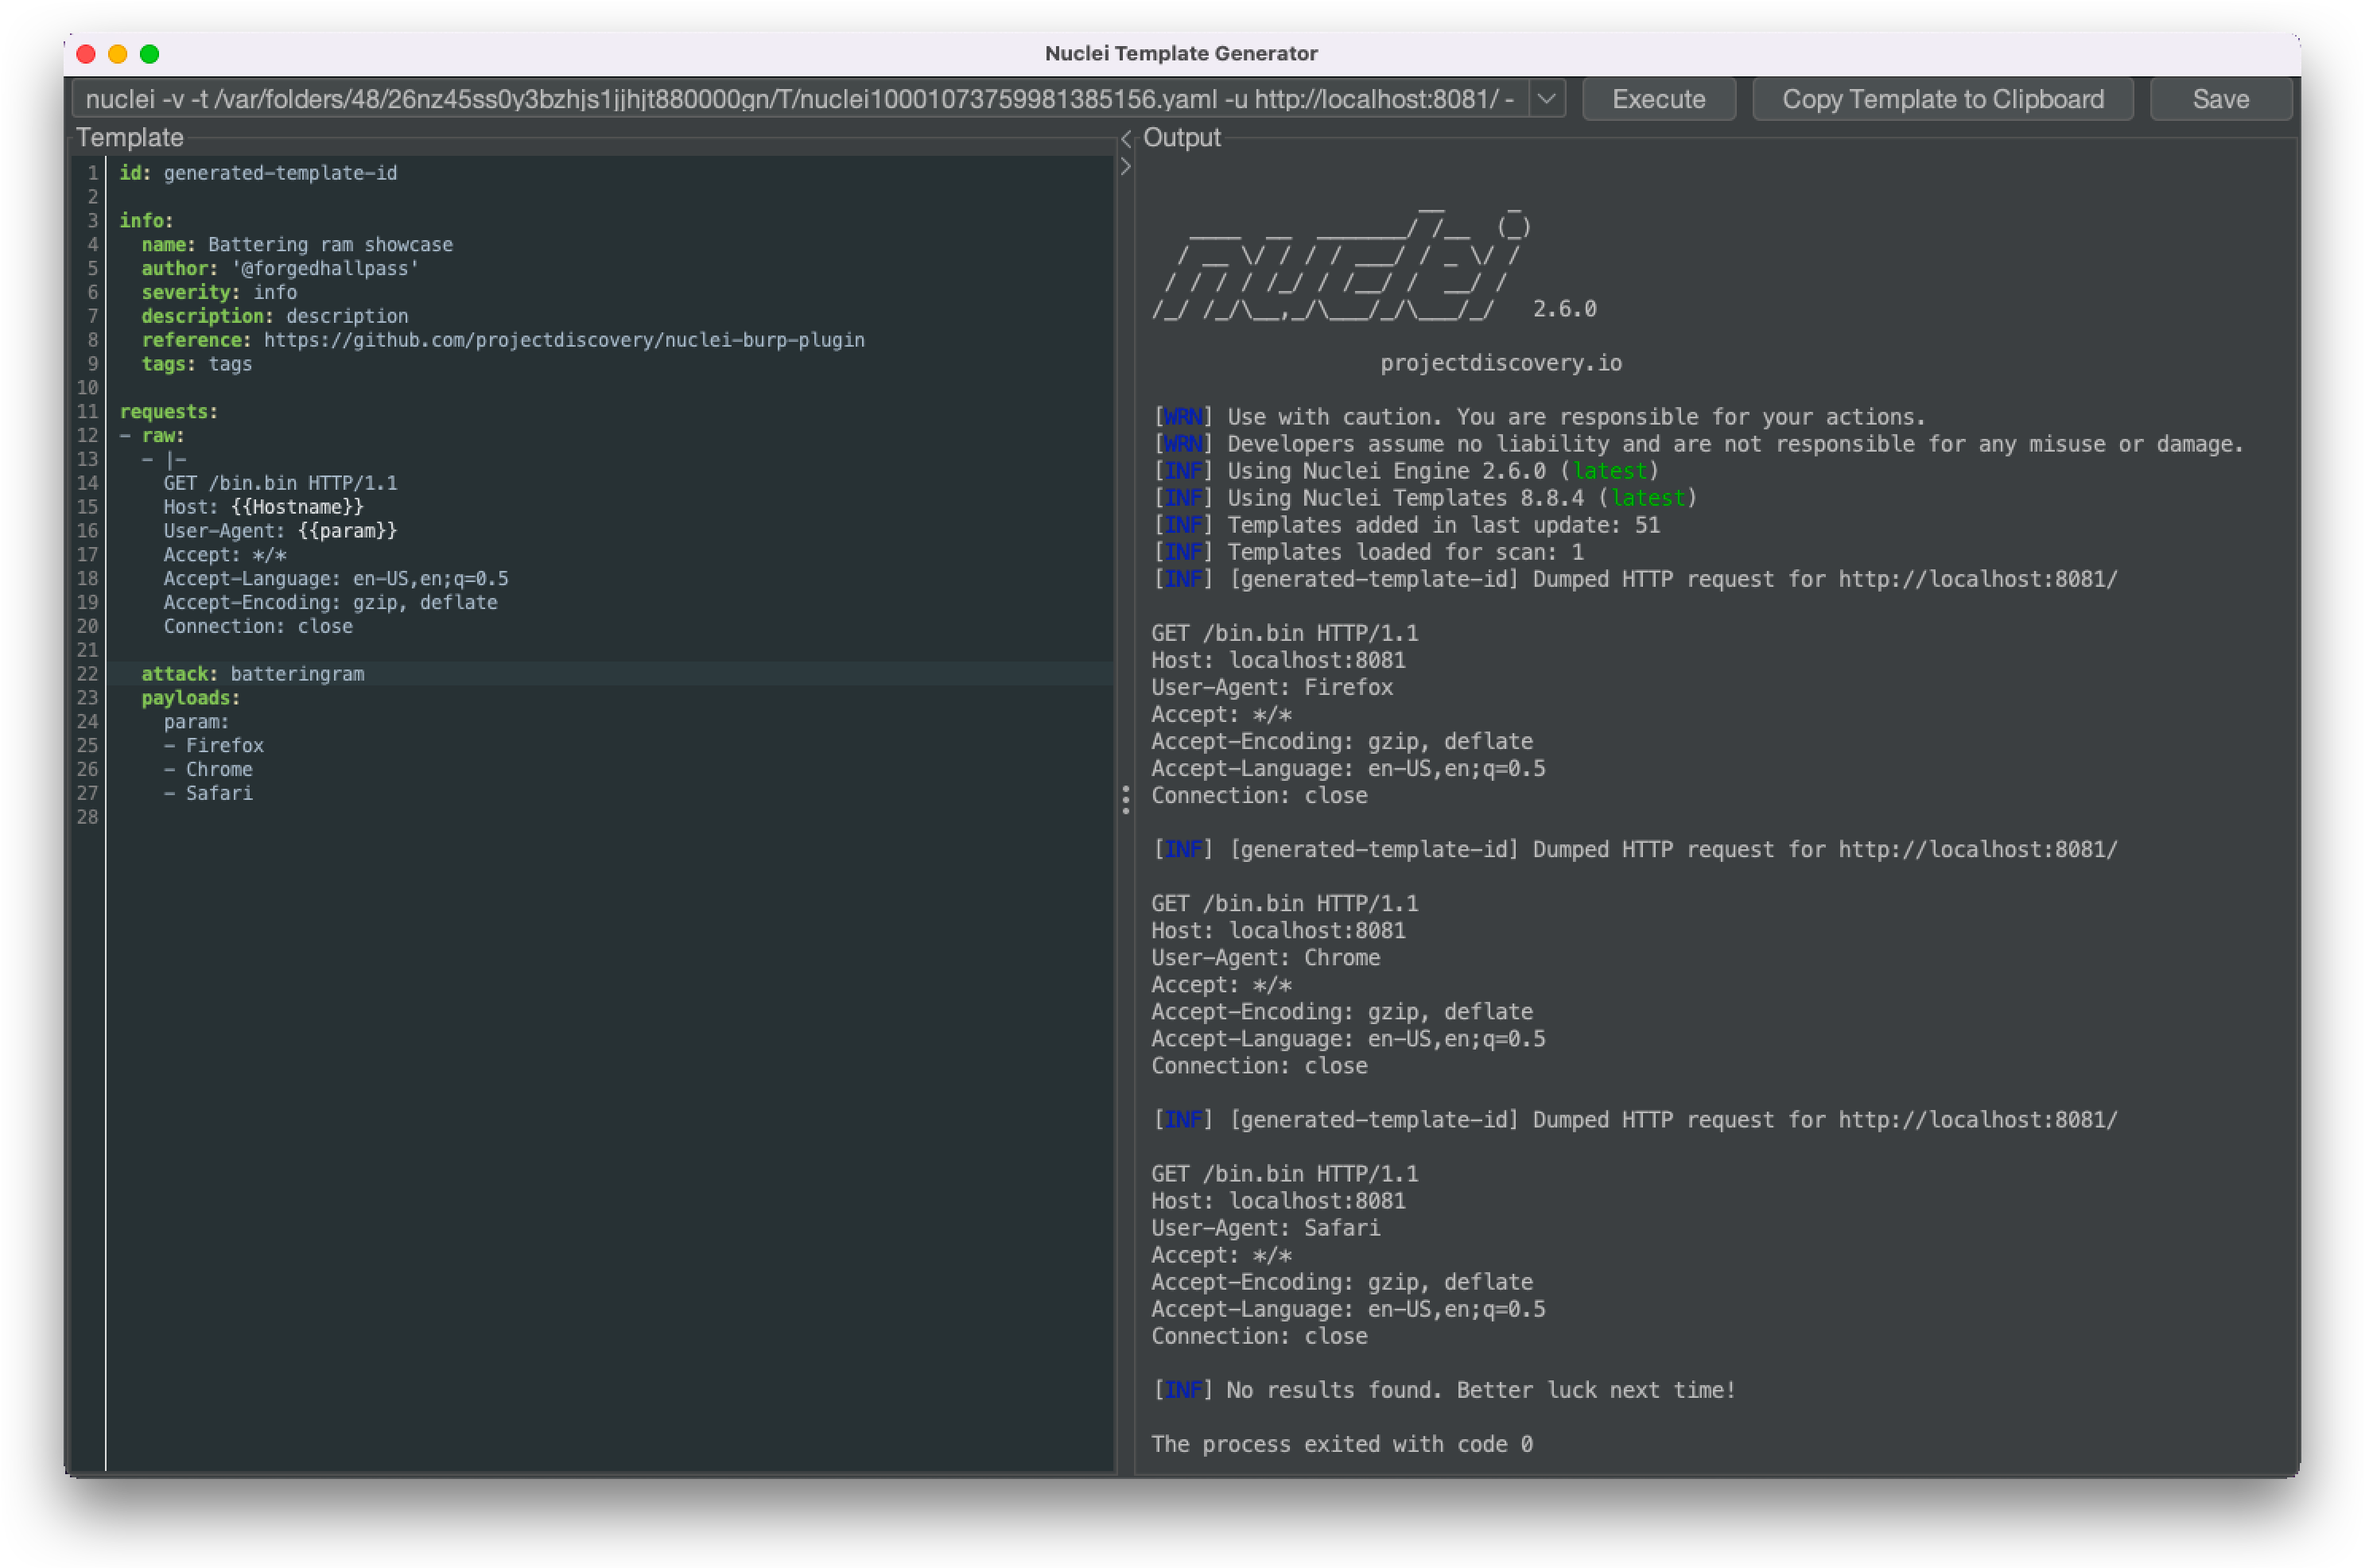
Plugin de Burp Suite para generar y ejecutar plantillas de vulnerabilidad Nuclei directamente desde peticiones y respuestas HTTP, con autocompletado…

Plugin de Burp Suite para generar y ejecutar plantillas de vulnerabilidad Nuclei directamente desde peticiones y respuestas HTTP, con autocompletado…

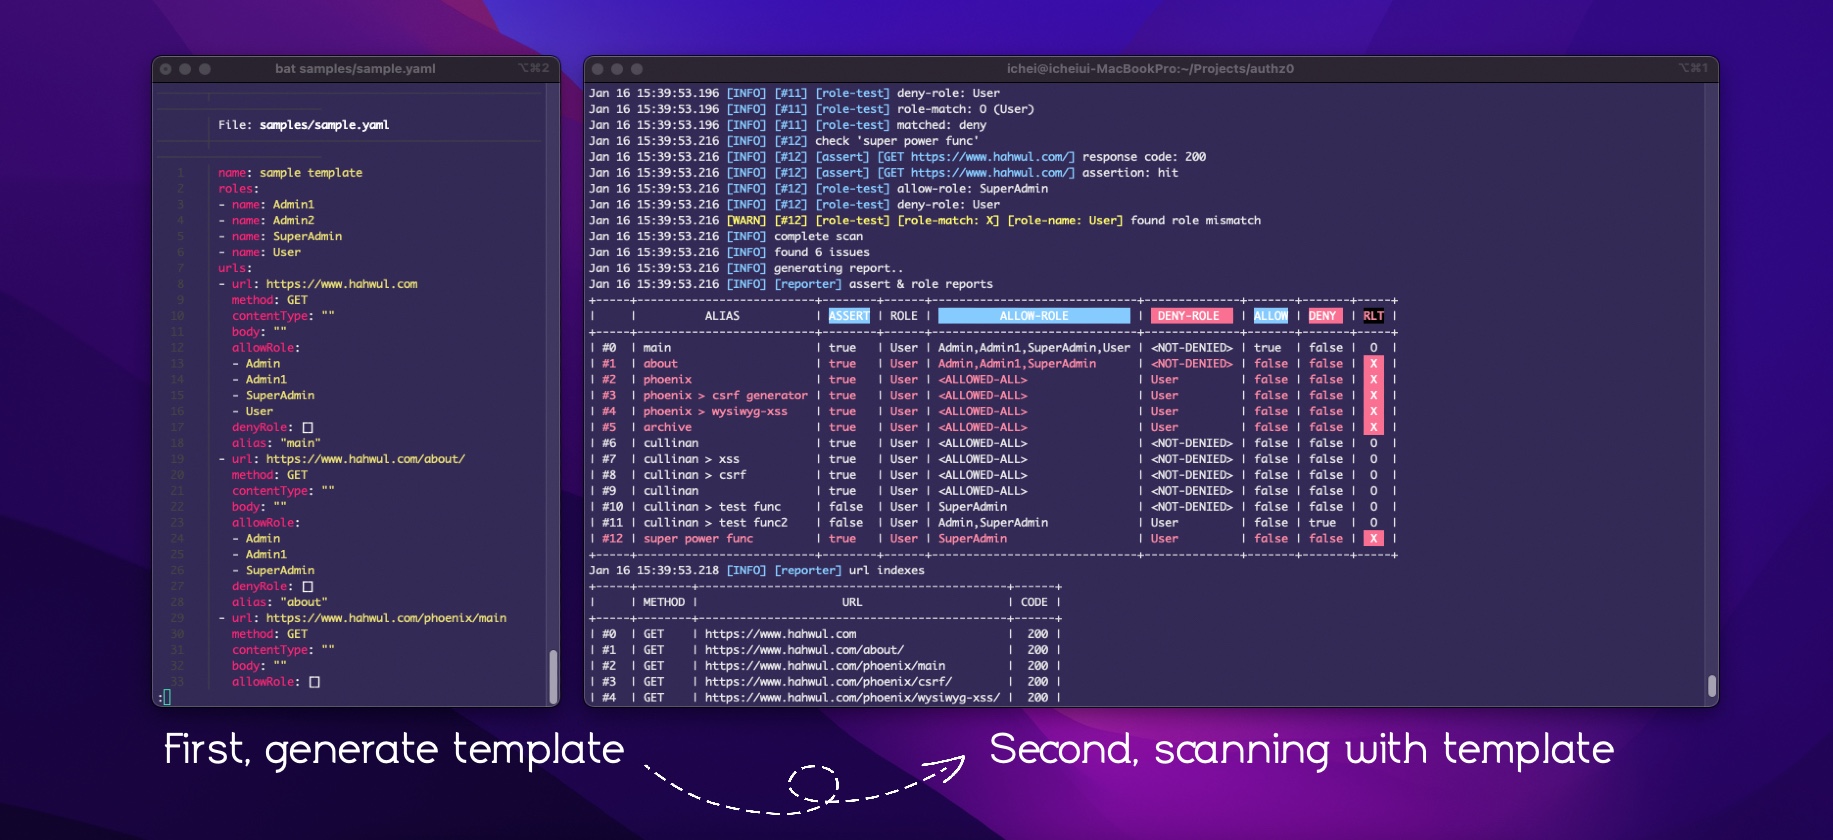
Herramienta automatizada de prueba de autorización que detecta accesos no autorizados escaneando URLs con credenciales basadas en roles utilizando…

Analizar solicitudes HTTP para minimizar riesgos de ataques HTTP Desync (precursor de HTTP request smuggling/splitting).

Un proyecto de código abierto en Golang para evaluar diferentes herramientas de seguridad de API y WAF para la lógica de detección y evasiones

Escáner automatizado de configuraciones incorrectas de CORS que prueba la inyección del encabezado Origin, la reflexión de comodines y la filtración…

Herramienta de descubrimiento de contenido web y API de alta velocidad que realiza fuerza bruta en rutas utilizando conjuntos de datos Swagger…

Módulo de seguridad para php7 y php8 - Eliminando bugclasses y aplicando virtual-patching al resto!

Plugin SSRF para burp que automatiza la detección de SSRF en todas las solicitudes

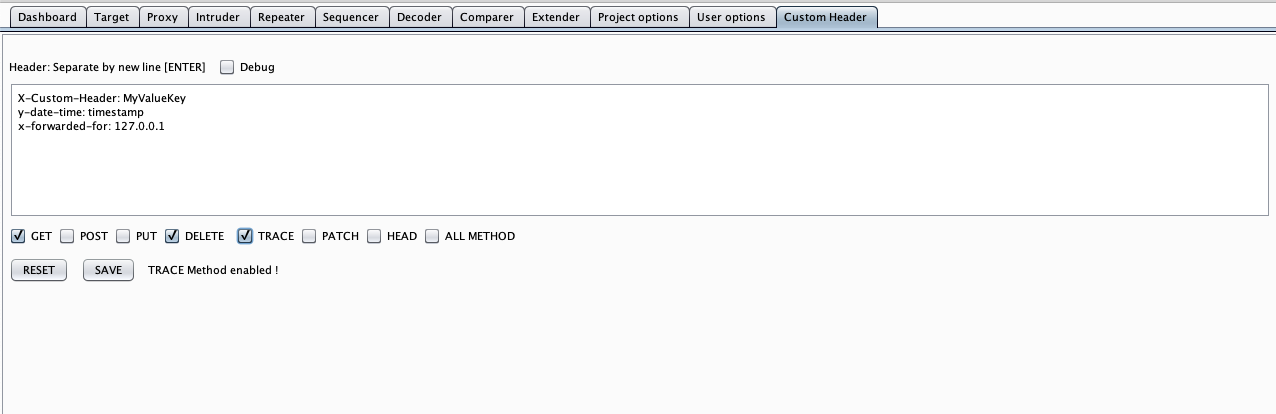
Esta extensión de Burp Suite te permite personalizar el encabezado agregando un nuevo encabezado a la solicitud HTTP de BurpSuite (Scanner, Intruder,…

Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…

Herramienta de descubrimiento de parámetros HTTP que encuentra parámetros de consulta válidos para puntos finales URL utilizando un diccionario…

Emulación de adversarios de código abierto para agentes de IA y servidores MCP.

Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y…

Herramienta ligera de virtualización de servicios/ simulación de API / imitación de API para desarrolladores y evaluadores

Shannon es un pentester de IA autónomo de caja blanca para aplicaciones web y APIs. Analiza tu código fuente, identifica vectores de ataque y ejecuta…

Escáner de rutas web

Escáner de vulnerabilidades rápido basado en YAML con motor de detección impulsado por plantillas para pruebas de seguridad automatizadas en…

Extiende los bindings de Python de Selenium para darte la capacidad de inspeccionar las solicitudes realizadas por el navegador.