keygraphhq/shannon
Shannon es un pentester de IA autónomo de caja blanca para aplicaciones web y APIs. Analiza tu código fuente, identifica vectores de ataque y ejecuta exploits reales para demostrar vulnerabilidades antes de que lleguen a producción.

[!NOTE] Verificación de ciberseguridad para modelos de Anthropic y OpenAI: completa el programa de verificación de ciberseguridad de tu proveedor para evitar fallos y rechazos del modelo durante cargas de trabajo de ciberseguridad.
Analiza tu código fuente, identifica rutas de ataque y ejecuta exploits reales para demostrar las vulnerabilidades antes de que lleguen a producción. Sin exploit, no hay informe.
Este repositorio es Shannon: el agente de código abierto completo, que se ejecuta localmente desde tu línea de comandos.
Iniciar Shannon
npx @keygraph/shannon@latest
El lanzador interactivo te guiará a través de la configuración y tu primer pentest.
[!TIP] Agentes de IA y LLMs: comienza con llms.txt para obtener un mapa conciso de este repositorio, o usa llms-full.txt para el README y la documentación combinados en un solo archivo.
Shannon es un pentester de IA autónomo desarrollado por Keygraph. Realiza pruebas de seguridad de aplicaciones web y sus API subyacentes combinando el análisis de código fuente con la explotación en vivo.
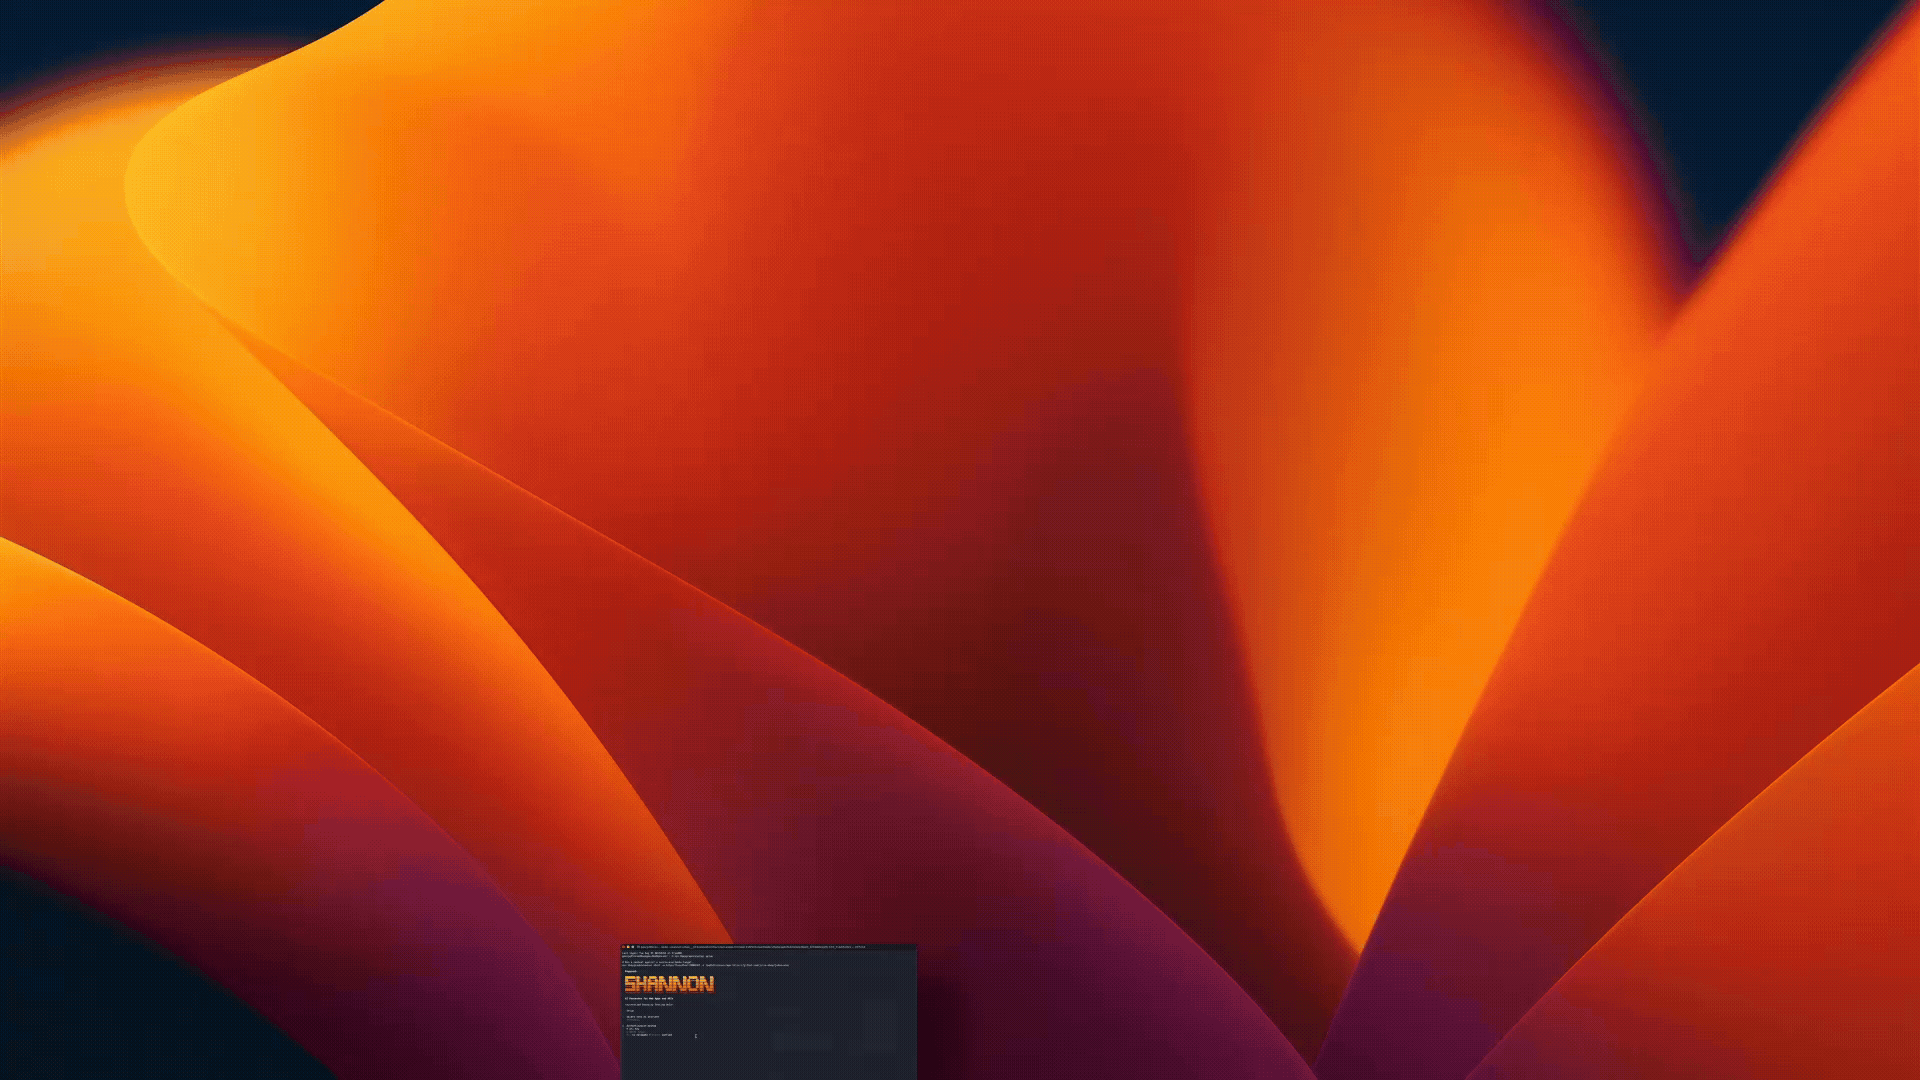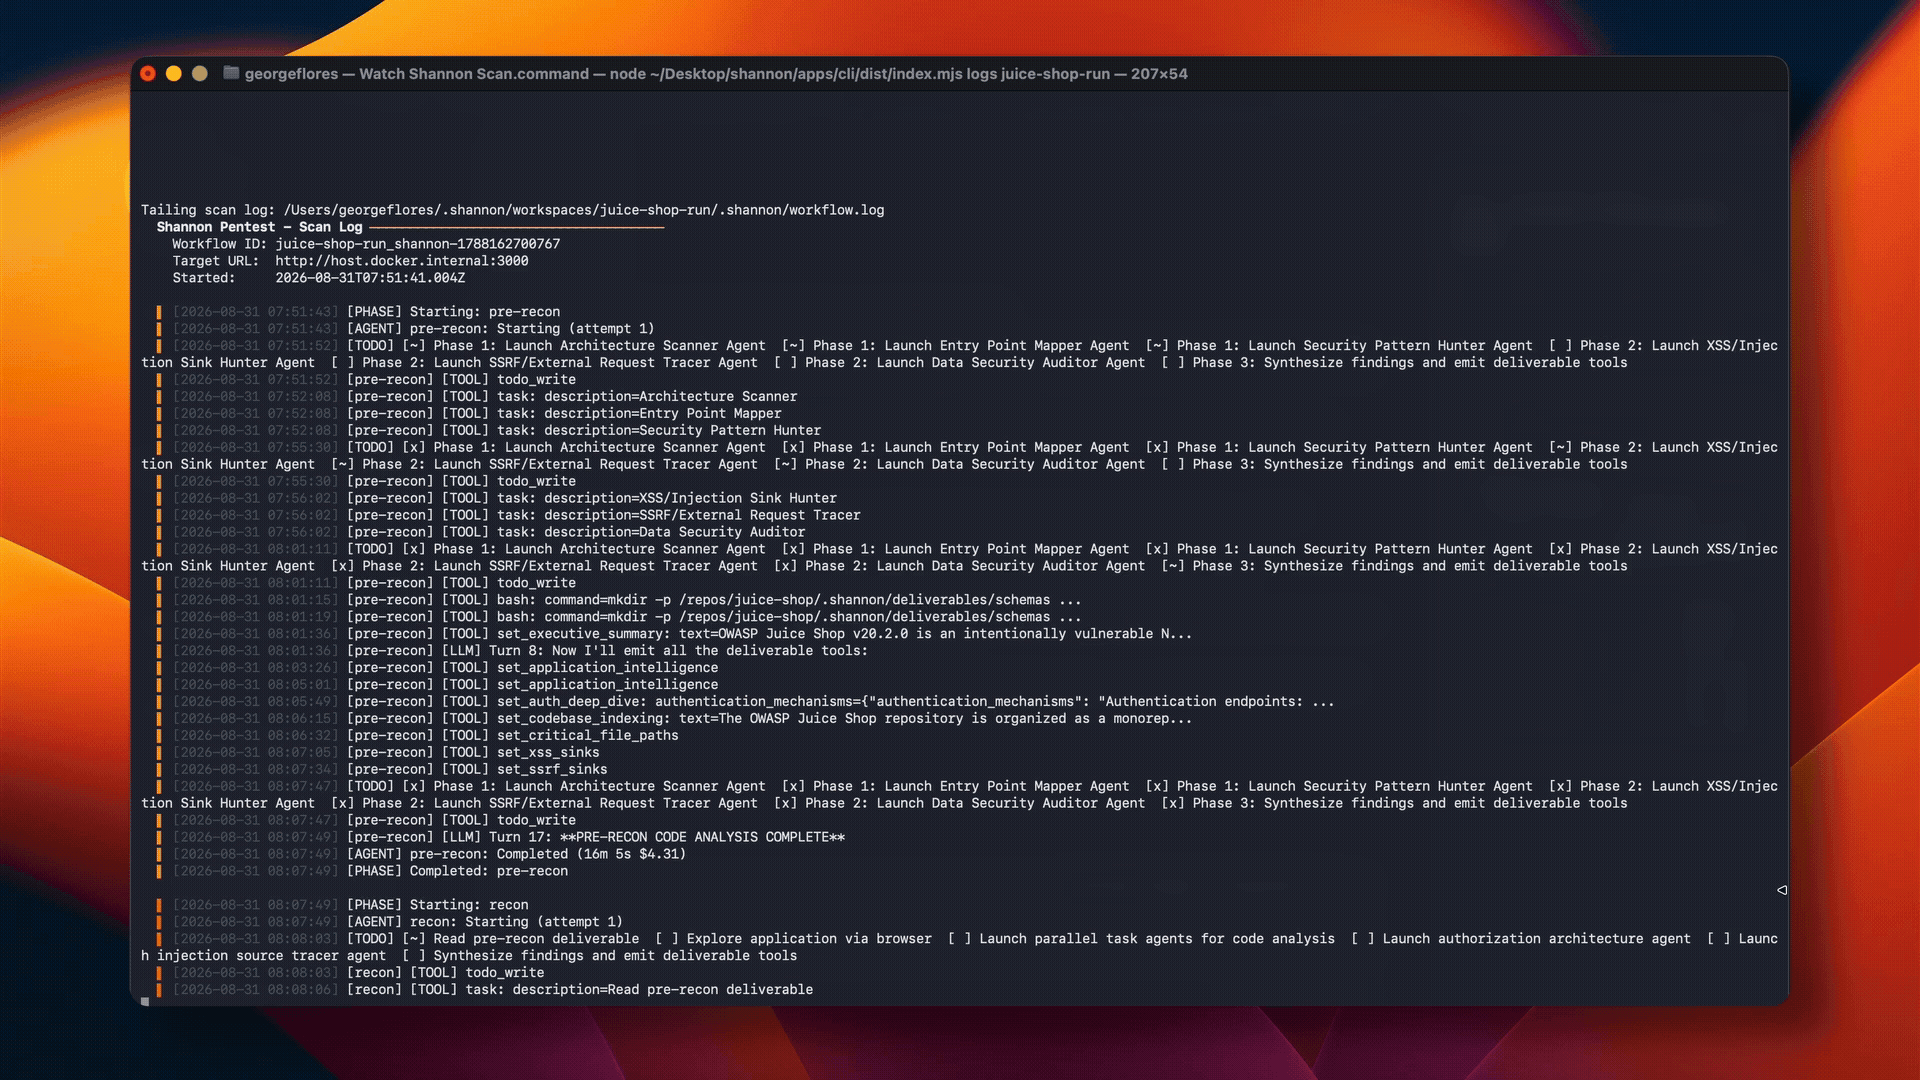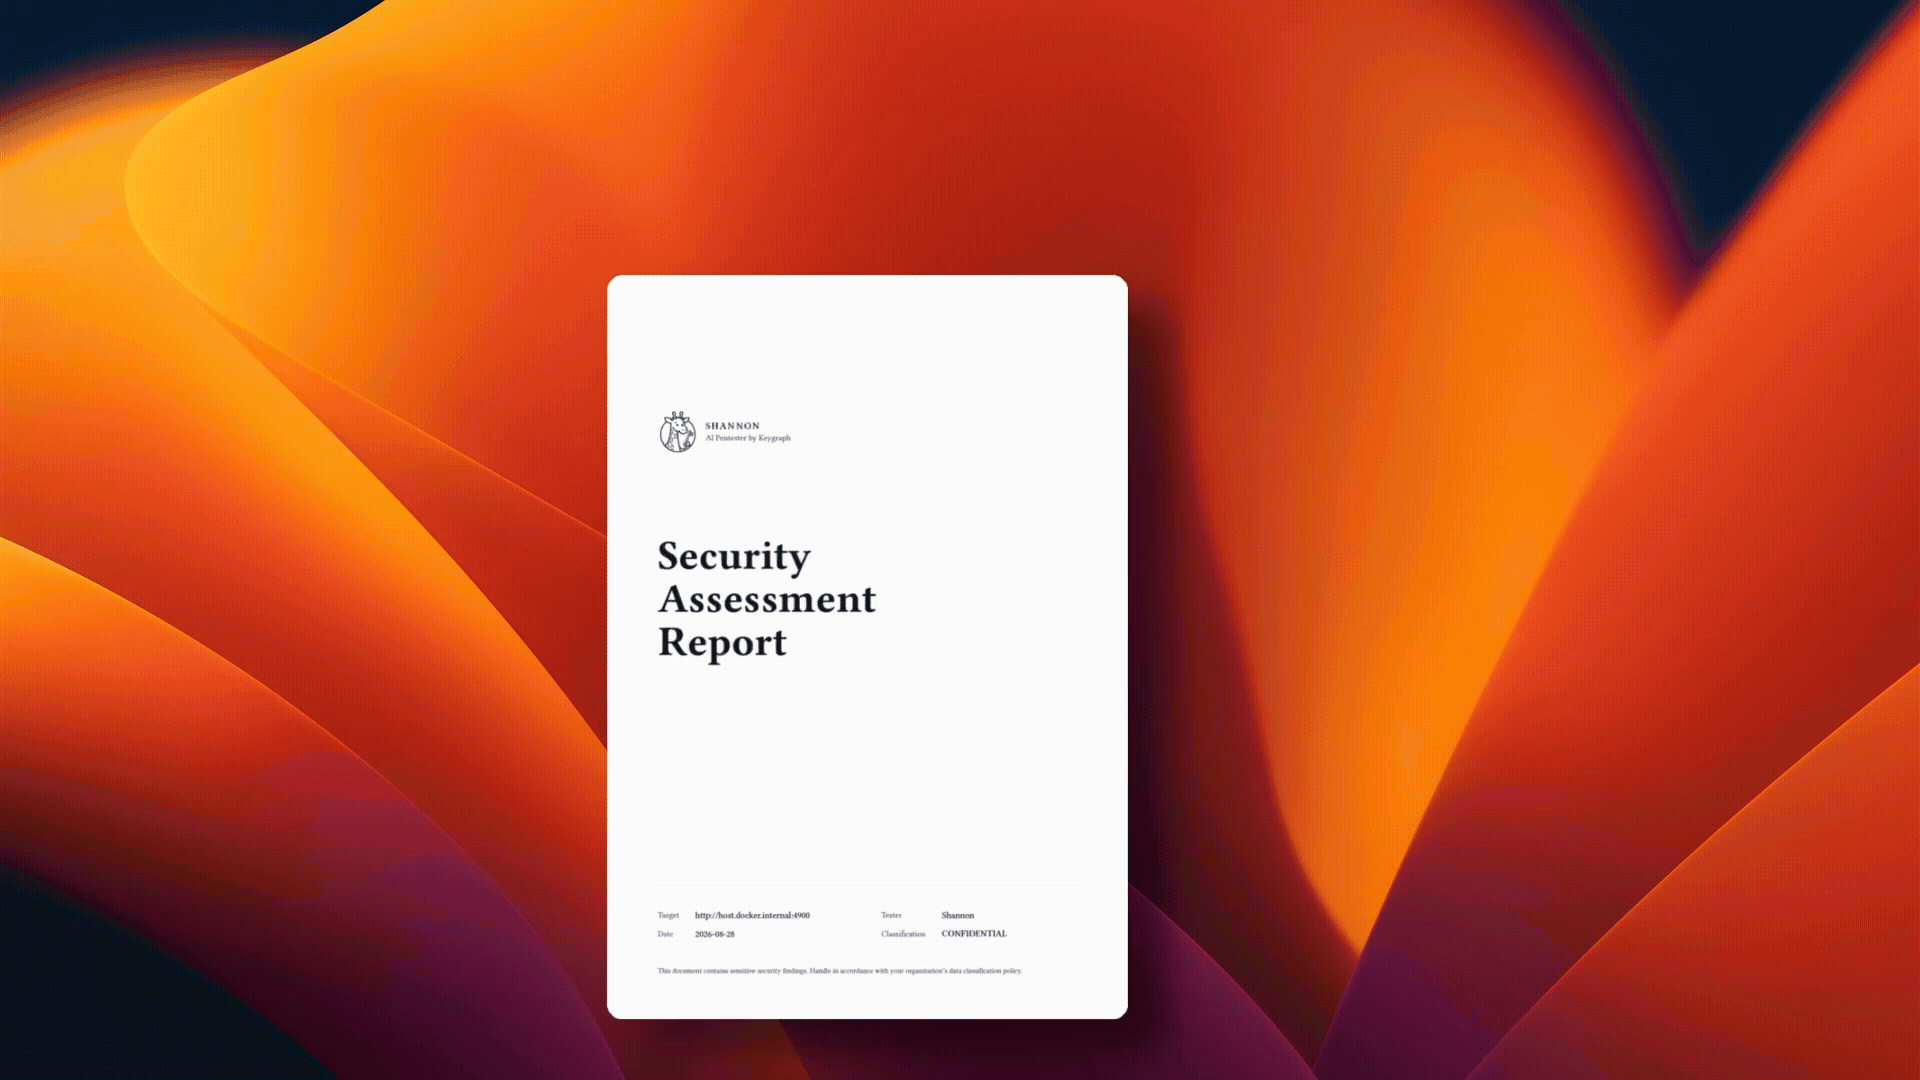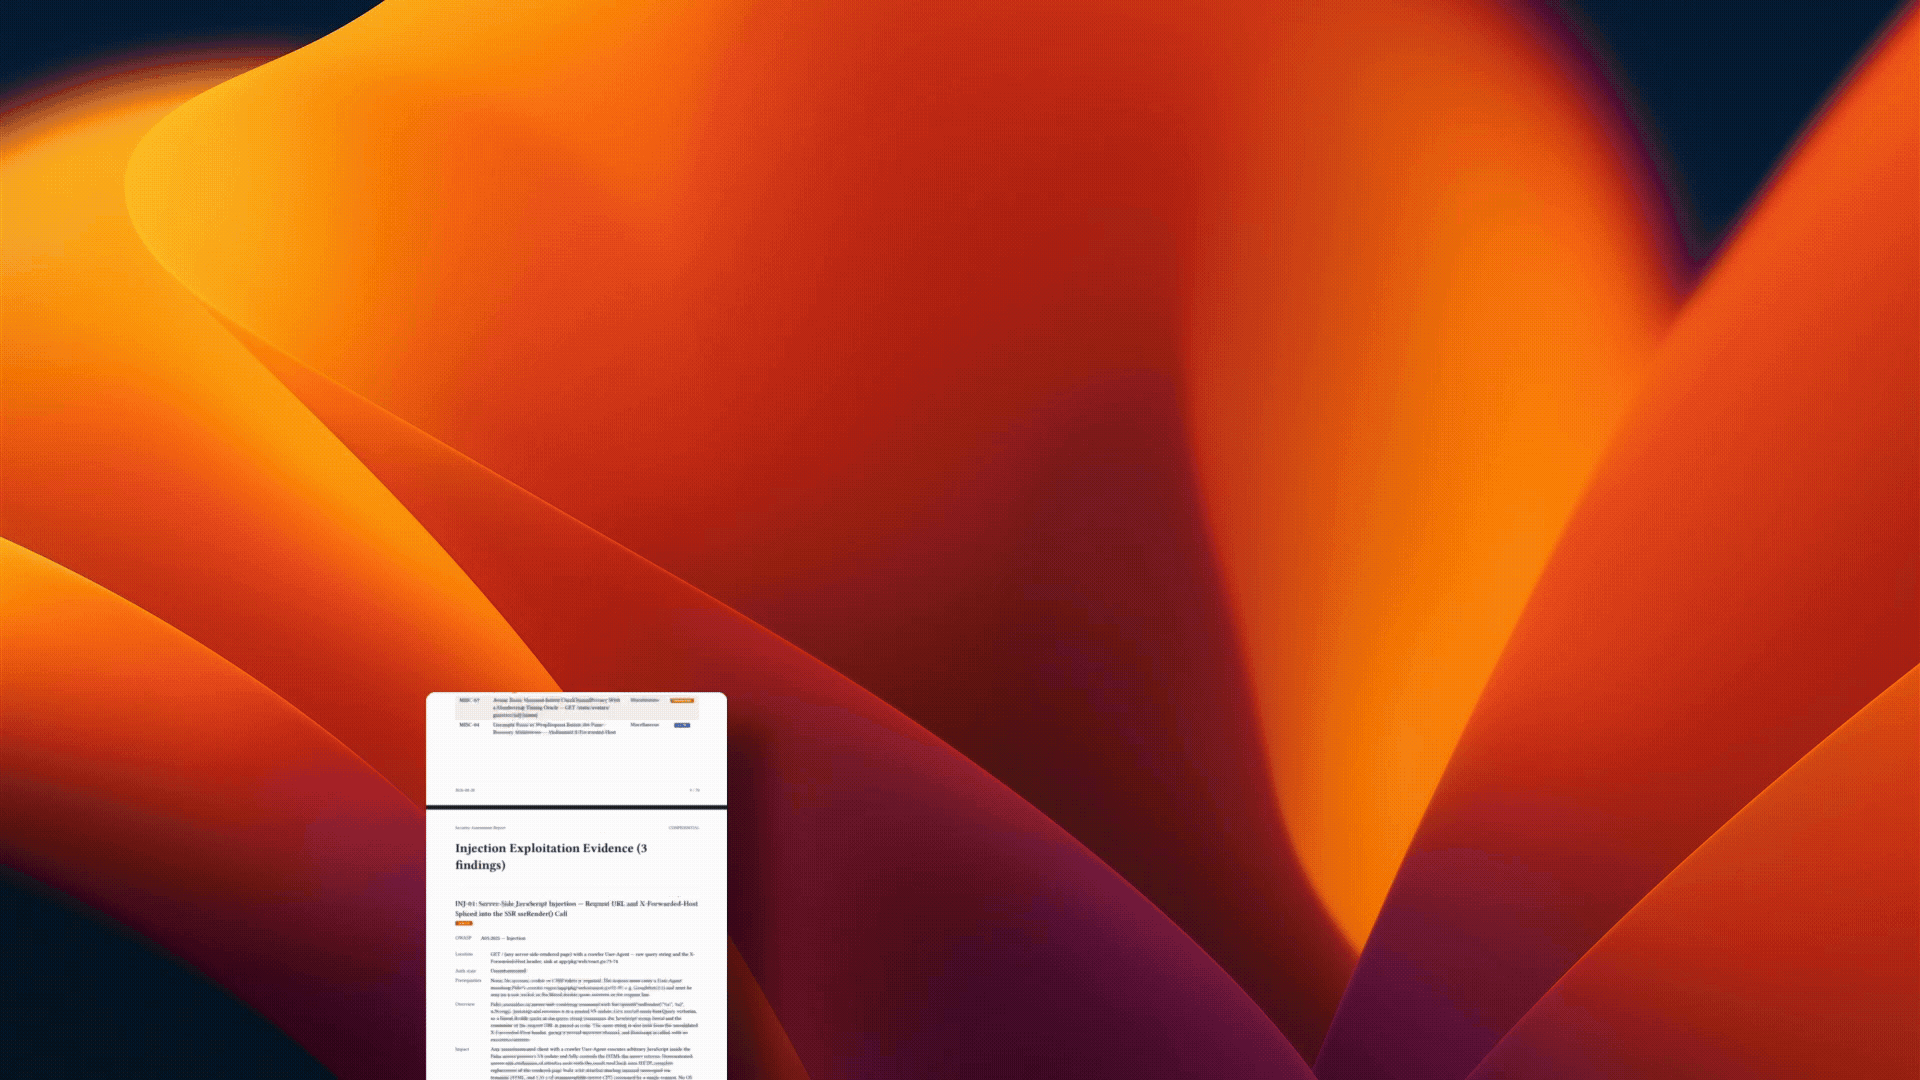
Shannon analiza el código fuente de tu aplicación web para identificar posibles vectores de ataque, y luego utiliza automatización de navegador y herramientas de línea de comandos para ejecutar exploits reales contra la aplicación en ejecución y sus API. Solo las vulnerabilidades con una prueba de concepto funcional se incluyen en el informe final.
Shannon es el agente. Este repositorio es Shannon, el pentester de código abierto que ejecutas tú mismo. El mismo Shannon también impulsa las ediciones comerciales de Keygraph, Pro y Enterprise. Consulta Ediciones para ver cómo se compara Shannon con Pro, Enterprise y el Programa Comunitario.
Gracias a herramientas como Claude Code y Cursor, tu equipo entrega código sin parar. ¿Pero tu prueba de penetración? Esa ocurre una vez al año. Esto crea una enorme brecha de seguridad. Durante los otros 364 días, podrías estar enviando vulnerabilidades a producción sin saberlo.
Shannon cierra esa brecha proporcionando pruebas de penetración automatizadas bajo demanda que pueden ejecutarse contra cada compilación o versión.
Lleva el nombre de Claude Shannon, el padre de la teoría de la información. En esencia, el pentesting es un problema de información: cada sondeo reduce la incertidumbre sobre el estado de un sistema. Las mejores herramientas maximizan la señal obtenida de cada petición, convirtiendo esos bits de conocimiento en una ruta de explotación.
Además, queríamos que pudieras decir: «Hey Claude, ejecuta Shannon» para encontrar todas las vulnerabilidades de seguridad en tu aplicación vibe-coded.
Shannon está diseñado para trabajar junto a pentesters y red teamers expertos, no para reemplazarlos. Los grandes pentesters entienden el negocio, encadenan ataques de formas que nadie anticipó y aportan años de criterio que los modelos actuales no pueden igualar.
Shannon resuelve un problema diferente: hay mucho más software que probar del que los equipos de seguridad tienen tiempo para cubrir. Los sistemas críticos reciben evaluaciones periódicas de expertos, mientras que la larga cola de aplicaciones internas, APIs y servicios de rápida evolución rara vez se prueba.
Shannon desplaza el pentesting hacia la izquierda en el ciclo de vida del desarrollo de software (SDLC). Úsalo para ejecutar pruebas respaldadas por explotación contra entornos de staging y releases al ritmo al que realmente se publican, y reserva el tiempo de los expertos humanos para los riesgos que requieren a alguien que conozca la organización.