
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
LolModapi — Exploit de escalada de privilegios local para el controlador MODAPI.sys de MSI Dragon Center, que abusa de escrituras MSR no autenticadas para eludir SMEP y obtener SYSTEM. | Kitploit
Herramientas/GitHubGitHub/mein-0/lolmodapi
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónShellcodeExplotación de Binarios
GitHubmein-0/lolmodapi

LolModapi

Exploit de escalada de privilegios local para el controlador MODAPI.sys de MSI Dragon Center, que abusa de escrituras MSR no autenticadas para eludir SMEP y obtener SYSTEM.

Ver Repositorio
6178hace 2 mesesAún no revisado
Compartir

hola hackers.

Este es un write de MSR no autenticado dentro de MODAPI.sys, el driver de kernel que instala MSI Dragon Center 2.0.155.0. El driver expone un objeto de dispositivo con un descriptor de seguridad que permite a cualquier usuario local abrirlo, sin admin y sin UAC. Una vez que tienes el handle no hay ninguna whitelist en el índice MSR, así que puedes leer y escribir el MSR que quieras.

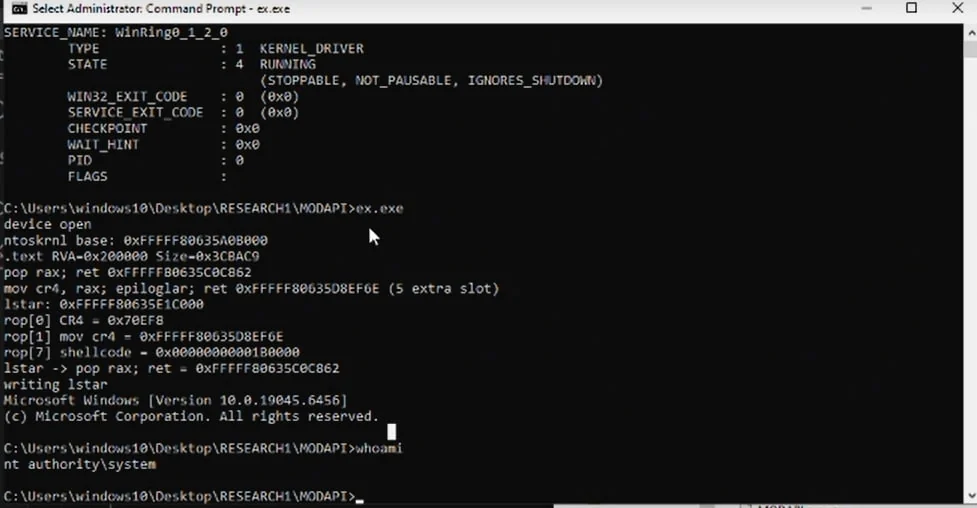
El lado de lectura ya rompe KASLR por sí solo. Lee IA32_LSTAR (0xC0000082) y el driver te entrega ntoskrnl!KiSystemCall64 gratis. El lado de escritura es el verdadero problema. IA32_LSTAR es la dirección a la que la CPU salta en syscall, y el driver permite que un usuario normal la sobrescriba. Apúntala al código que controlas y el siguiente syscall ejecuta tu código en CPL0. SMEP es lo único que se interpone, así que el exploit lee IA32_LSTAR primero para encontrar ntoskrnl, parsea la imagen desde disco, encuentra un par de gadgets para limpiar SMEP con mov cr4, rax, ejecuta un pequeño shellcode que copia el token de SYSTEM en el proceso actual, y restaura IA32_LSTAR a la salida para que la máquina siga funcionando.

Probé esto en Windows 10 x64 22H2 (build 19045.6456) desde una cuenta de usuario estándar. No hay race ni heap grooming, funcionó cada vez que lo ejecuté. El driver viene con Dragon Center en máquinas MSI, así que ya está cargado en muchos sistemas. Compílalo con gcc -O2 -o poc.exe poc.c -lpsapi y ejecútalo como un usuario normal. Se reportó a MSI el 2026-06-21 y el fix ha sido verificado.

11bd2c9f9e2397c9a16e0990e4ed2cf0679498fe0fd418a3dfdac60b5c160ee5 MODAPI.sys
SYSTEM shell

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






